


FCTEL Özgün Teknik Makale · FCTEL Teknik Ekibi
İlk yayın: 2026-10-06 · Son değişiklik: 2026-10-06
Bir yakalama dosyasında bir çerçevenin eksik olması, endüstriyel anahtarın üretim trafiğini kaybettiğini kanıtlar mı? Her zaman değil. Port aynalama, işletim çerçevelerinin kopyalarını bir izleme portuna gönderir. Normal iletim ve kopya yakalama, farklı kuyruklardan ve arabelleklerden geçer. Gözlem noktasını, yönü ve kapasiteyi bilmek, paket yakalamayı sorun giderme kanıtı olarak daha yararlı hâle getirir. Bu makale genel mekanizmaları açıklar. Gerçek aynalama özellikleri, kopyalama noktaları ve sayaç tanımları için ilgili modelin belgelerini kontrol edin.
Ayrıntılar için özgün görseli açın. Diyagram etiketlerini tam boyutta okumak için yatay olarak kaydırın.
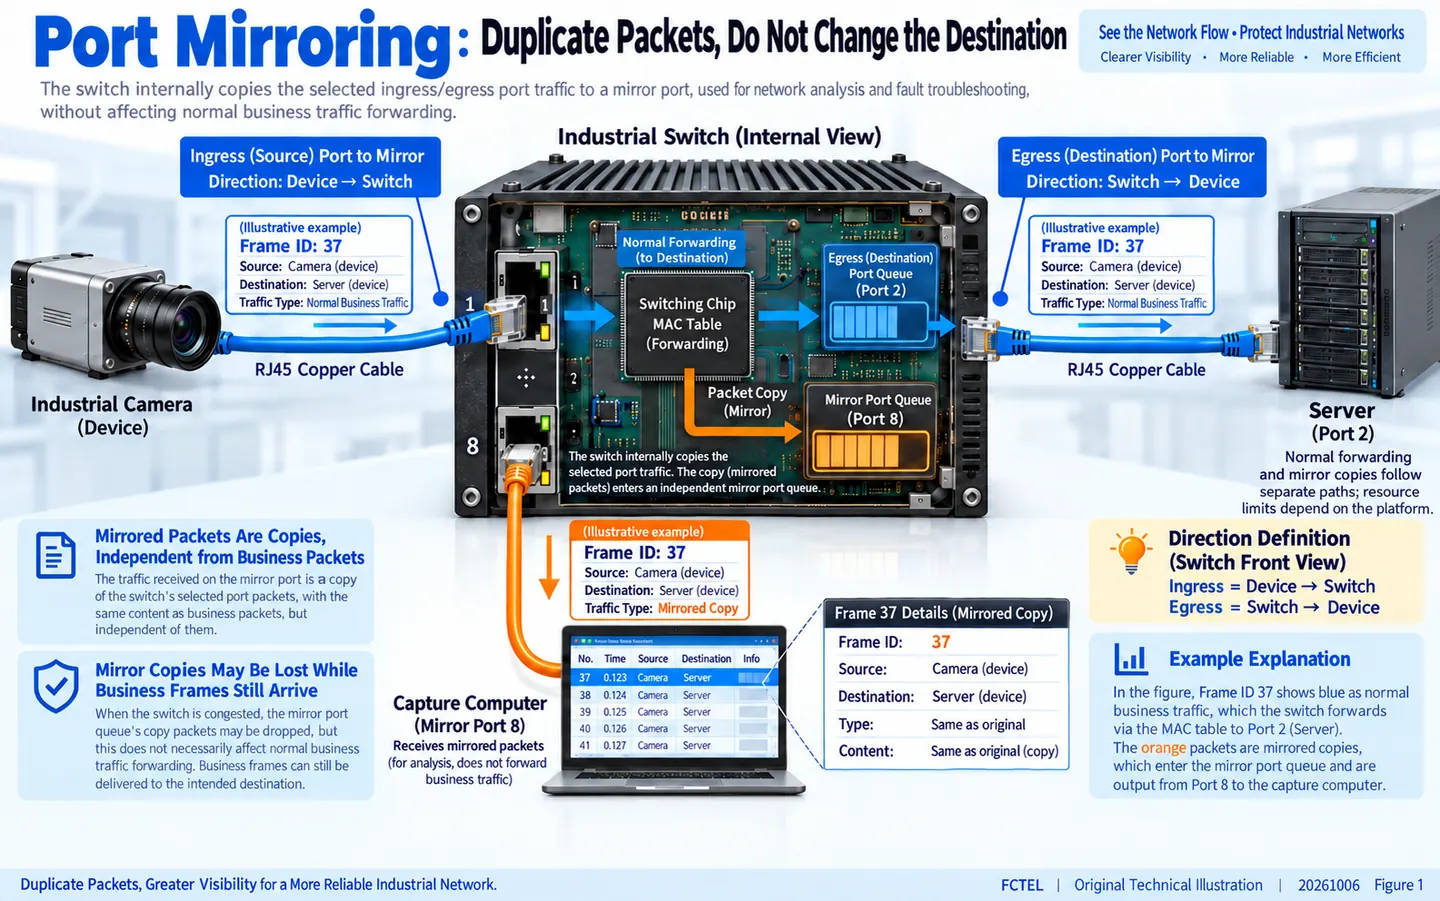
Port aynalama tam olarak neyi kopyalar?
Normal anahtarlama sırasında bir çerçeve fiziksel bir porta girer. Anahtarlama yongası, çerçevenin hedef MAC adresini ve VLAN bilgisini belirler, bir çıkış seçer ve çerçeveyi bir kuyruktan ve vericiden geçirir. Port aynalama, seçilen bir gözlem noktasında bir kopya oluşturur ve bu kopyayı belirlenmiş bir izleme portuna gönderir; yakalama bilgisayarı kopyayı burada alır. Bilgisayar, özgün işletim bağlantısının arasına yerleştirilmez ve normal trafik yakalama yazılımı üzerinden yeniden yönlendirilmez. İzleme portunu model belgelerinde belirtildiği şekilde kullanın.
İki soruyu birbirinden ayırın: İşletim çerçevesi doğru şekilde iletildi mi ve aynalanmış kopyası yakalama dosyasına eksiksiz ulaştı mı? Tıkanmış bir aynalama çıkışında kopyalar kaybolurken işletim trafiği normal şekilde devam edebilir. Buna karşılık, bir çerçeveyi giriş aynalamasında görmek, sonraki filtrelemeden geçtiğini ve uç noktaya ulaştığını kanıtlamaz. Kopyalamanın filtreleme, etiket işleme veya yönlendirme değişikliklerinden önce mi sonra mı gerçekleştiği donanıma ve ürün yazılımına bağlıdır. Bir üreticinin iç işlem sırasının her endüstriyel anahtar için geçerli olduğu varsayılamaz.
Ayrıntılar için özgün görseli açın. Diyagram etiketlerini tam boyutta okumak için yatay olarak kaydırın.
Giriş ve çıkış, anahtara göre tanımlanır
Giriş, bir uç noktanın anahtara veri göndermesi; çıkış ise anahtarın bir uç noktaya doğru veri göndermesi anlamına gelir. Bir kamera erişim portunda video normalde anahtara girer, kontrol komutları ise normalde anahtardan çıkar. Sunucuya bakan bir portta ilgili yönler ters olabilir. Kaynak portu, giriş veya çıkış seçimini, izleme hedefini ve ilgili VLAN'ları kaydedin. Aksi takdirde, seçilen gözlem kapsamı dışındaki trafik yanlışlıkla eksik olarak raporlanabilir.
Bir işletim çerçevesi 1 portundan girip 2 portundan çıkabilir. Hem 1 portunun girişi hem de 2 portunun çıkışı aynalanırsa bazı uygulamalar iki kopya iletir. Bir yakalamada aynı sıra numaralarının ve veri yüklerinin bulunması, uç noktanın bir paketi yeniden ilettiği anlamına gelmez. Gözlem noktalarını, yönleri ve protokol sıra numaralarını karşılaştırın. Bazı cihazlar yinelenen kopyaları ayıklar veya kombinasyonları kısıtlar; kılavuza başvurun. VLAN etiketleri veya Katman 3 alanları da giriş ve çıkış kopyaları arasında farklılık gösterebilir; dolayısıyla yalnızca ham bayt farklılıkları ne olduğunu açıklamaz.
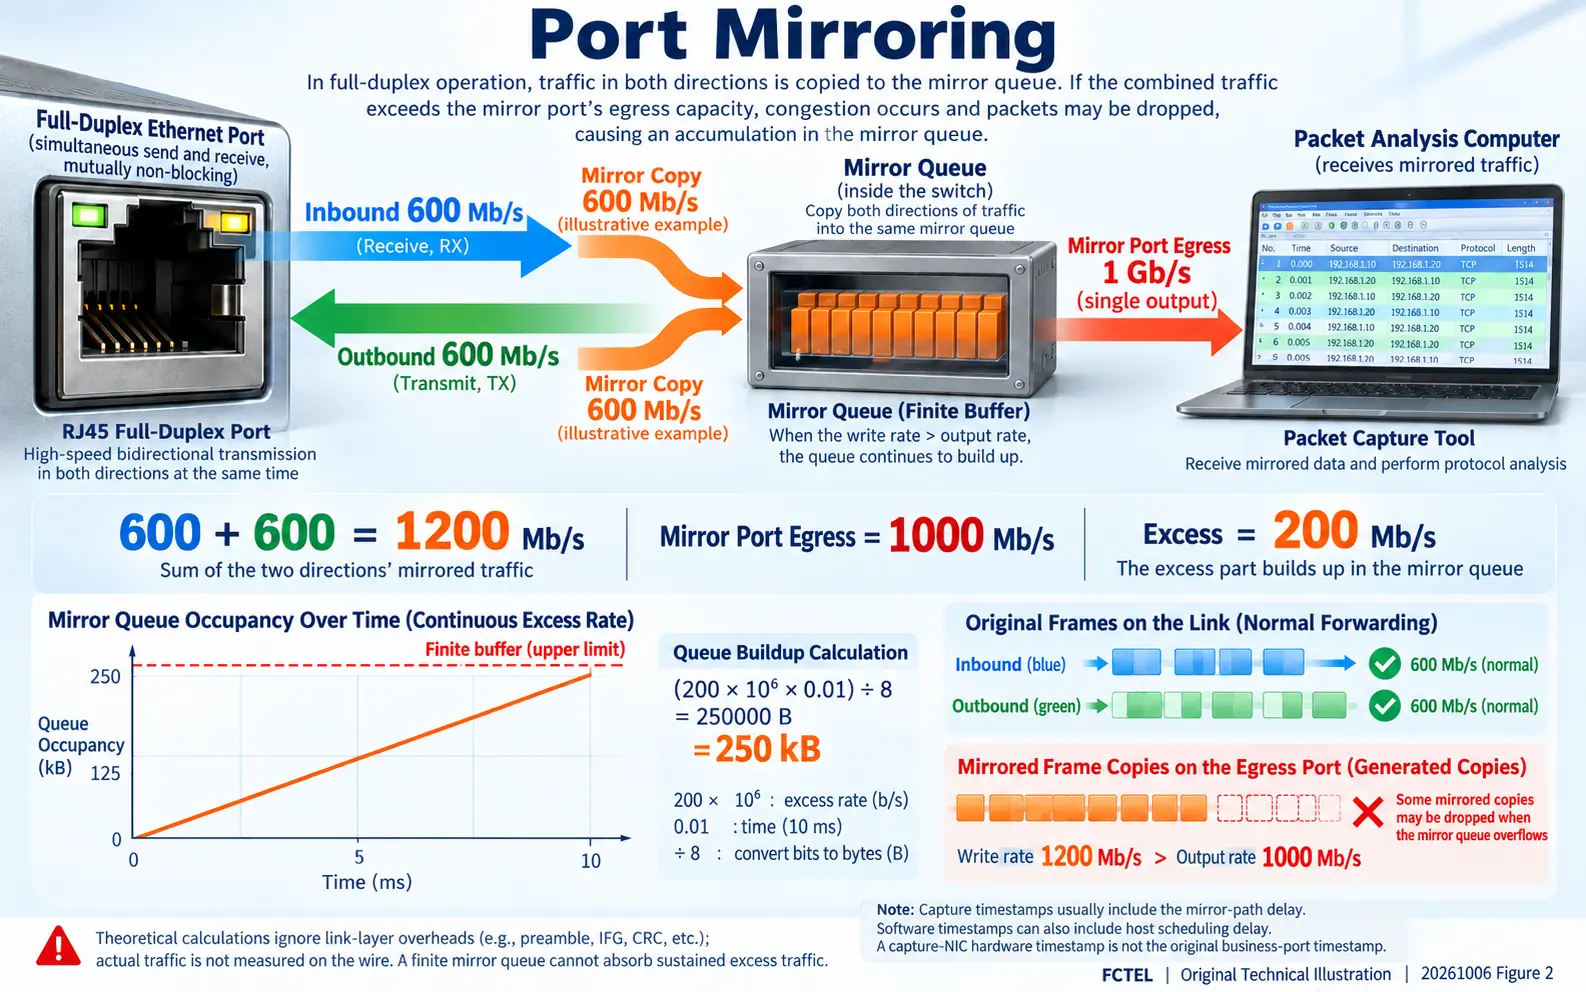
Tek bir gigabit kaynak neden tek bir gigabit aynalama çıkışını aşırı yükleyebilir?
Tam çift yönlü bir gigabit port, her iki yönde de iletim kapasitesine sahiptir. 600 Mb/s alırken 600 Mb/s gönderdiğini varsayalım. Yönlerin hiçbiri kendi bir gigabit sınırına ulaşmaz. Ancak her iki yönün tek bir gigabit izleme çıkışına aynalanması, 1,000 Mb/s çıkış kapasitesine karşı 1,200 Mb/s kopyalama talebi oluşturur. İlgili karşılaştırma, kaynak port için gösterilen tek bir kullanım eğrisi değil, kopyalanan trafiğin toplamıdır.
Önsözler, çerçeveler arası boşluklar ve diğer ek yükler göz ardı edildiğinde, 10 ms süren 200 Mb/s fazlalık, 200,000,000 × 0.01 ÷ 8 = 250,000 baytlık birikim oluşturur. Yeterli arabellek alanı kopyaları geçici olarak tutabilir ve talep düştüğünde bunları çıkışa aktarabilir. Sürekli bir fazlalık, sonunda her türlü sonlu arabelleğin kapasitesini aşar. Bu hesaplama, bir FCTEL modelinin aynalama arabelleği boyutunu belirtmez. 100 Mb/s hızında bağlantı kurmuş bir izleme portu, birden fazla aynalanmış kaynak veya çok sayıda küçük çerçevenin paket işleme yükü, yakalama kaybını artırabilir.
Kapasiteyi incelemek için kaynak kapsamını daraltın, başlangıçta yalnızca tek bir yönü yakalayın ve daha kısa bir yakalama süresi kullanın. Filtrelemeyi veya daha hızlı bir hedefi yalnızca kullanılan cihaz destekliyorsa kullanın; bu özellikler her cihazda bulunmaz. Yakalama yazılımındaki bir görüntüleme filtresi genellikle zaten toplanmış paketleri gizler ve önceki aynalama çıkışı trafiğini azaltmaz. Yakalama filtresinin hangi noktada devreye girdiği de ilgili uygulama için kontrol edilmelidir.
Ayrıntılar için özgün görseli açın. Diyagram etiketlerini tam boyutta okumak için yatay olarak kaydırın.
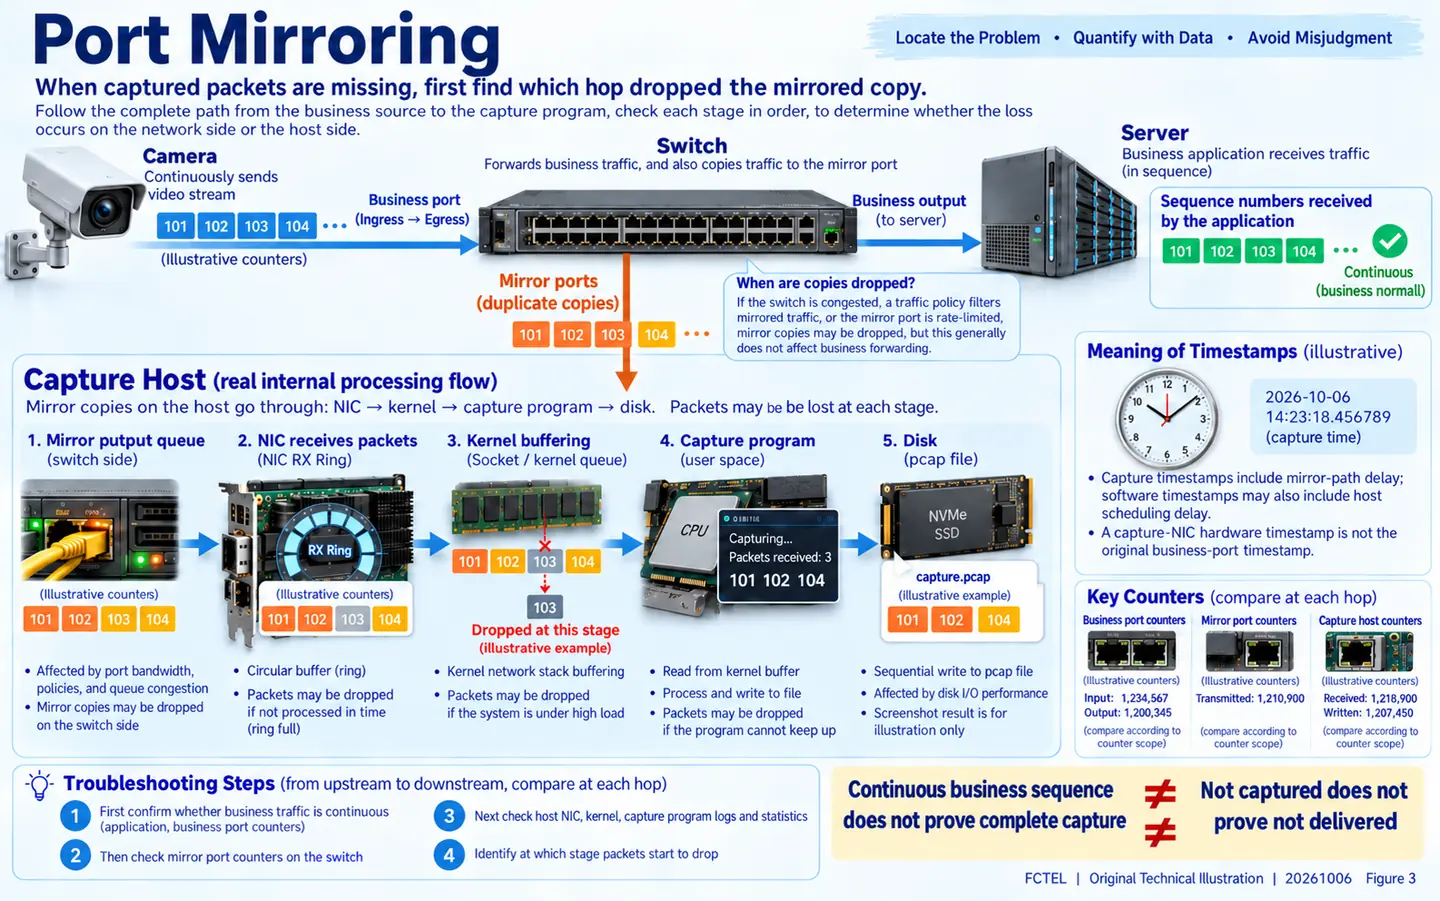
Kopyalar, yakalama bilgisayarına ulaştıktan sonra da kaybolabilir
İzleme portundan çıktıktan sonra kopyalar, bilgisayarın NIC'inden, alım tanımlayıcı halkasından, sürücü ve çekirdek arabelleklerinden, yakalama uygulamasından ve son olarak depolamadan geçer. Hıza yetişemeyen bir aşama, paketleri dosyaya girmeden önce düşürebilir. Daha hızlı bir anahtar aynalama çıkışı, CPU, arabellek veya disk darboğazlarını otomatik olarak gidermez. Uygulamanın bildirdiği düşürme sayısı, önceki tüm aşamaları kapsamayabilir.
İşletim portu hatalarını ve düşürmelerini, varsa aynalama sayaçlarını, NIC alım hatalarını, yakalama kitaplığı düşürmelerini ve depolama durumunu ayrı ayrı kaydedin. Sayaç kapsamı, sıfırlama davranışı ve filtrelenen trafiğin hesaba katılıp katılmadığı değişir; bu nedenle tanımları doğrulayın. CRC hataları, alınan çerçevelerin bütünlüğüyle ilgilidir; kuyruk düşürmeleri ise kapasite veya politikayla ilgilidir. Bunların tümü bağlantı arızası olarak etiketlenmemelidir. Bir yakalamada bir sıra numarası eksikse hedef uygulamanın gerçekten aldığı sırayı veya mesaj günlüklerini kontrol edin. Tek bir pcap dosyası tek başına yeterli kanıt değildir.
Zaman damgalarının, etiketlerin ve yeniden iletim kanıtlarının sınırları
Yaygın yakalama zaman damgaları, özgün çerçevenin işletim portuna girdiği veya bu porttan çıktığı zamanı değil, izleme bilgisayarının bir kopyayı aldığı veya işlediği zamanı kaydeder. Aynalama kuyrukları, çıkış iletimi ve bilgisayardaki zamanlama gecikme ekleyebilir. NIC donanım zaman damgası bile genellikle yakalama NIC'ine varış anını ölçer. Belgelerde açıkça aksi belirtilmedikçe bu, anahtarın işletim trafiği PHY'sindeki özgün zaman damgası değildir.
Aynalanmış yakalamalar protokol sırası, adresler ve veri yükleri için yararlıdır, ancak mikrosaniye düzeyinde kontrol gecikmesinin garantisi olarak değerlendirilmemelidir. NIC'in işlem yükünü devralma işlevleri, etiketlerin kaldırılması ve yakalama uzunluğu sınırları da görüntülenen sonucu etkileyebilir. İki konumdaki yakalamaları karşılaştırırken saat senkronizasyonunu, gözlem noktalarını ve filtreleri kontrol edin ve özgün dosyaları saklayın. TCP yeniden iletiminden şüphelenildiğinde sıra numaralarını, alındı onaylarını ve uç nokta istatistiklerini karşılaştırın. Endüstriyel protokol uygulama sıralarındaki boşluklarda, her boşluğu anahtara bağlamak yerine ilgili protokolün kendi mekanizmalarını dikkate alın.
Tekrarlanabilir bir saha doğrulama prosedürü
Önce aynalama yapılandırmasını ve bağlantı uzlaşması sonucunda oluşan port durumunu kaydedin. Onaylanmış bir bakım zaman aralığında tek bir kaynak seçin ve tanımlanabilir sıra numaraları içeren trafiğin bir yönünü yakalayın. Gönderici ve alıcıdaki uygulama sayılarını, ayrıca ilgili portların ve bilgisayarın başlangıç ve bitiş sayaçlarını kaydedin. Ardından işletim koşullarını aynı tutarak her iki yönü etkinleştirin ve kopya sayılarını ve yakalama düşürmelerini karşılaştırın. Kontrol ekipmanına doğrulanmamış trafik göndermeyin.
Hedef uygulamanın sırası kesintisiz olduğu hâlde kopyalar eksikse önce aynalama kapasitesini ve bilgisayardaki yakalama zincirini inceleyin. Uygulamada da boşluklar varsa arızayı bulmak için işletim portu hatalarını, çıkış düşürmelerini ve protokol günlüklerini birlikte değerlendirin. FCTEL tarafından yayımlanan, 24 gigabit elektriksel portun yanı sıra dört gigabit SFP/elektriksel porta sahip yönetilebilir bir endüstriyel anahtara ait belgelerde, port aynalama bir tanılama özelliği olarak listelenir. Bu, burada ele alınan platforma özgü her özelliğin desteklendiğini göstermez. Tam modeli, ürün yazılımını ve kılavuzu kontrol edin, sonrasında yapılandırmayı eski hâline getirin ve test koşullarını ve ham kayıtları saklayın.
Teknik kaynaklar: SPAN mekanizmalarına ilişkin Cisco belgeleri. İlgili FCTEL kaynakları: Teknik Makaleler ve endüstriyel anahtar ürün dokümantasyonu.
