


FCTEL Özgün Teknik Makale · FCTEL Teknik Ekibi
İlk yayın: 2026-10-05 · Son değişiklik: 2026-10-05
Bir port kullanım grafiği sakin görünürken, makine görüşü görüntüsünde ara sıra kare kaybı yaşanır ve PLC yanıtı aniden yavaşlar. Olası nedenlerden biri mikro patlamadır: birden fazla cihaz kısa bir zaman aralığında aynı çıkışa veri gönderir. Anahtar her şeyi hemen iletemez ve çerçeveleri geçici olarak saklamak zorundadır; yetersiz tampon alanı çerçevelerin düşürülmesine yol açabilir. Bu makale; alım, kuyruğa alma, zamanlama ve iletim aşamalarını izleyerek genel mekanizmaları, açıklayıcı hesaplamaları ve FCTEL ürünleri için açıkça belgelenmiş yetenekleri birbirinden ayırır.
Ayrıntılar için özgün görseli açın. Diyagram etiketlerini tam boyutta okumak için yatay olarak kaydırın.
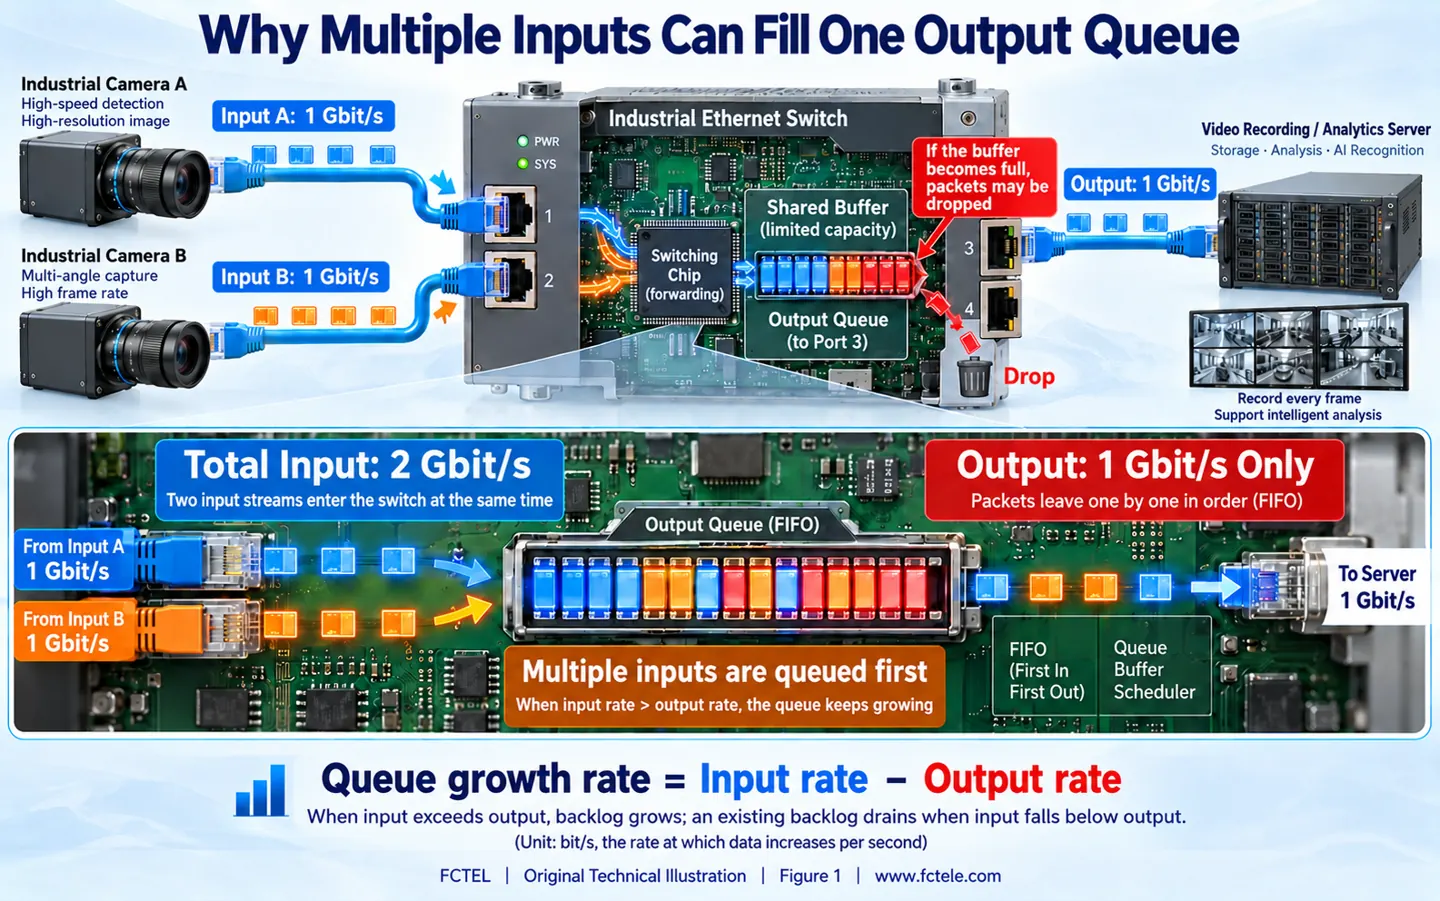
1. Birden Fazla Gigabit Giriş Neden Tek Bir Çıkış İçin Rekabet Edebilir?
Bir anahtar, Ethernet çerçevesini aldıktan sonra geçerli iletim tablosunu ve politikaları kullanarak çıkışını belirler. Birden fazla giriş aynı anda veri alabilir; ancak sıradan tek bir fiziksel çıkış, belirli bir iletim yönünde çerçeveleri yine kendi hat hızında sırayla iletir. İki kamera aynı analiz sunucusuna görüntü gönderdiğinde, her iki bağlantı da gigabit çalışmayı müzakere etmiş olsa bile sunucunun tek gigabit anahtar portu için rekabet edebilir. Giriş eklemek, bu çıkışın kapasitesini artırmaz.
Tampon, çerçeve verilerinin saklandığı alandır; kuyruk ise bekleyen veriler ve bu verileri işlemek için kullanılan yönetim ilişkisidir. Bunlar birbiriyle ilişkili olsa da birbirinin yerine kullanılabilecek kavramlar değildir. Bir anahtarlama yongası paylaşımlı depolama alanı, port tahsisleri ve birden fazla trafik kuyruğu kullanabilir. Tahsis kuralları, bir çıkışın o anda ne kadar alan kullanabileceğini belirler. Bir ürünün toplam tampon özelliği, her portun yalnızca kendisine ayrılmış bu miktarda alana sahip olduğu anlamına gelmez; ayrıca belirli bir uygulamanın ne kadar bekleyebileceğini doğrudan belirtmez.
Burada incelenen durum, çıkış yükünün geçici olarak hizmet kapasitesini aşmasıdır. Bu durum, çerçeveleri sürekli çoğaltan bir döngüden ve bakır bağlantıda bir çerçeveyi bozan parazitten farklıdır. Her kayıp olayını kabloya veya arızalı bir anahtara bağlamadan önce tıkanıklığın konumunu ve trafik yönünü belirleyin.
Ayrıntılar için özgün görseli açın. Diyagram etiketlerini tam boyutta okumak için yatay olarak kaydırın.
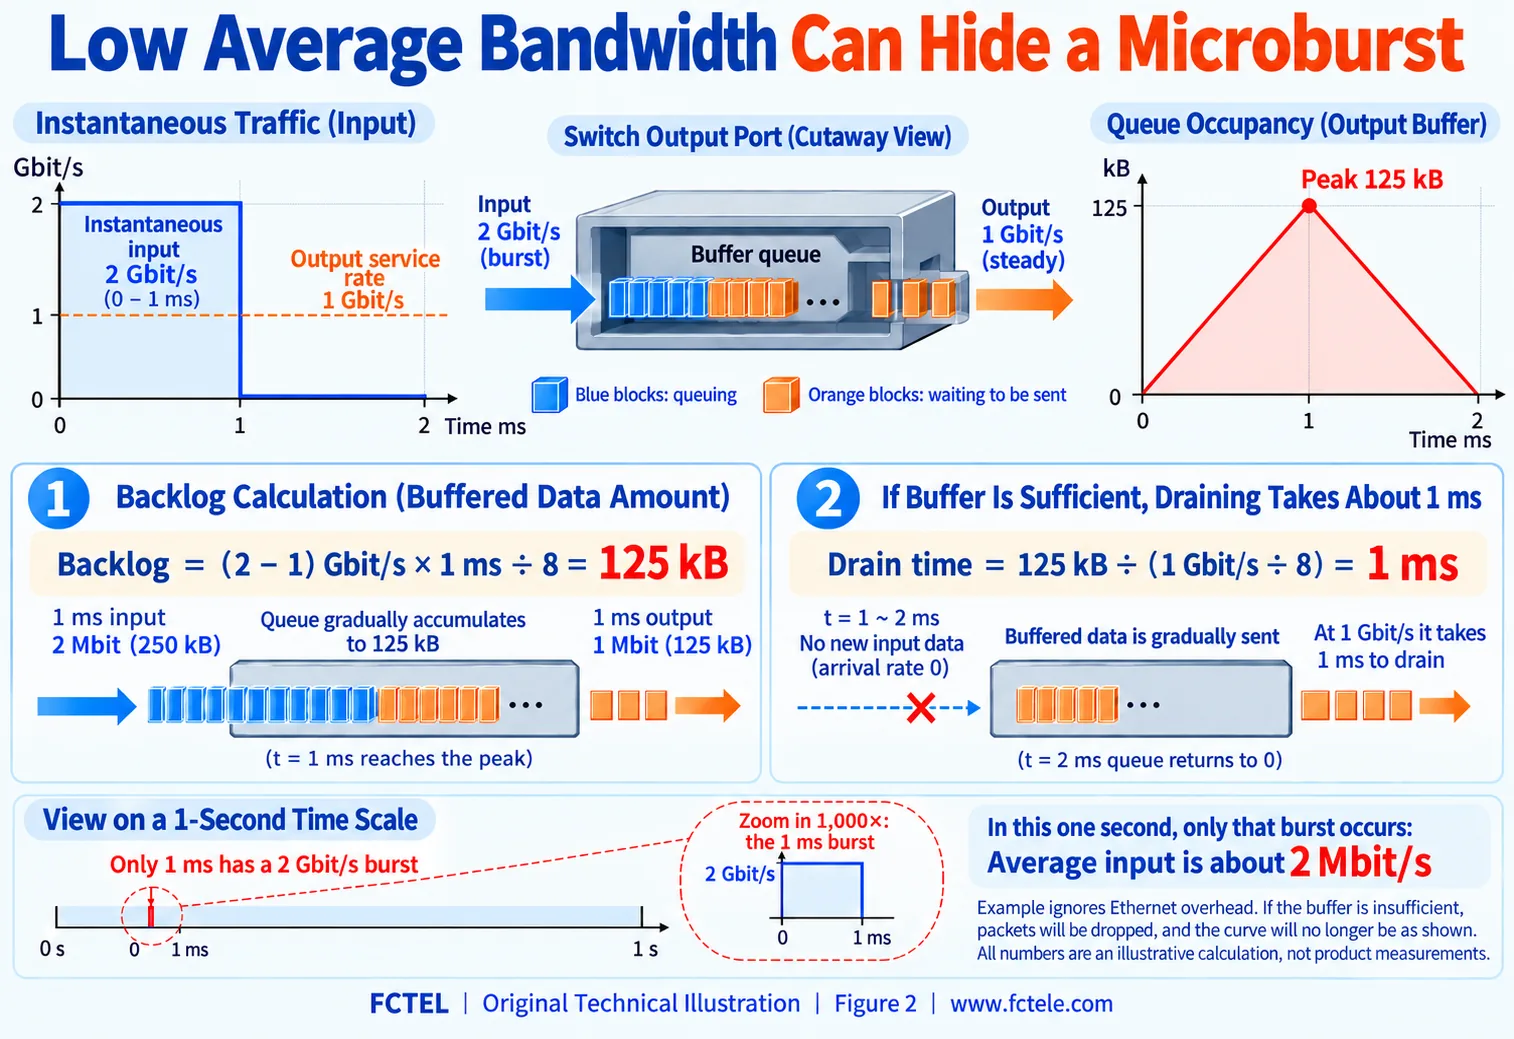
2. Mikro Patlama Ortalama Kullanım Grafiklerinde Nasıl Gizlenir?
Ortalama hız, iletilen bit sayısının ölçüm aralığına bölünmesidir. Bir saniyelik aralıkta, bir milisaniyelik patlamanın etkisi kalan boşta kalma süresi nedeniyle seyrelir. Daha uzun aralıklar tepe değerlerini daha kolay gizleyebilir. Eşzamanlı kamera tetiklemeleri, blok yüklemeleri ve eşzamanlı cihaz raporları, trafiği zaman içinde kümelendirebilir. Her cihaz için geçerli tek bir mikro patlama süresi eşiği yoktur; önemli koşul, anlık geliş hızının çıkışın hizmet hızını aşmasıdır.
İdeal bir hesaplama düşünün. İki giriş, başlangıçta boş olan bir kuyruğa 1 ms boyunca toplam 2 Gbit/s hızında veri iletirken, çıkış 1 Gbit/s hızında iletim yapar. Aradaki fark 1 Gbit/s'dir. Bu fark zamanla çarpılıp sekize bölündüğünde 125,000 bayt, yani yaklaşık 125 kB bekleyen veri birikimi elde edilir. Giriş durduğunda, bu birikimin 1 Gbit/s hızında boşaltılması yaklaşık 1 ms daha sürer. Üçgen biçimli kuyruk doluluk grafiği yeterli tampon bulunduğunu varsayar ve başlangıç dizisini, çerçeveler arası boşlukları ve diğer trafiği dikkate almaz.
Bu, o saniyedeki tek patlamaysa gelen veri toplamı 250 kB, ortalama giriş hızı ise yalnızca yaklaşık 2 Mbit/s olur. Buna rağmen patlama, bir milisaniyelik geliş aralığında 125 kB verinin tamponlanmasını gerektirir. Kullanılabilir tahsis daha küçükse çerçeve düşürmeleri daha erken başlar ve doluluk eğrisi kapasite sınırında kesilir. Dolayısıyla düşük ortalama kullanım, ne anlık tıkanıklığın olmadığını kanıtlar ne de çıkışta çerçeve düşürmelerini dışlar.
3. Tamponlama Patlamaları Karşılar ve Bekleme Ekler
Çıkış kuyruğundaki bir çerçeve, önündeki işlerin bitmesini beklemek zorundadır. Kuyruktaki bayt sayısını sekizle çarpıp çıkış hızına bölmek, hizmet süresini tahmin eder. Gerçek davranış ayrıca çerçeve sınırlarına, bağlantı ek yüküne ve zamanlamaya bağlıdır. Daha büyük tamponlar daha uzun süreli kısa vadeli patlamaları karşılayabilir, ancak çerçevelerin daha uzun beklemesine de izin verebilir. Sürekli giriş hızı çıkış hızını aştığında her sonlu tampon sonunda dolar; ek depolama alanı kalıcı kapasite açığını ortadan kaldırmaz.
Depolama alanı tükendiğindeki davranış, uygulamaya ve politikaya bağlıdır. Yaygın kuyruk sonundan düşürme yöntemi, kuyruk doluyken yeni gelen çerçeveleri reddeder; ancak başka eşikler, öncelik kuralları veya erken düşürme mekanizmaları da uygulanabilir. Bir yonganın stratejisinin her endüstriyel anahtar için varsayılan olduğunu düşünmeyin. TCP, onay ve yeniden iletim yoluyla verileri kurtarabilirken uygulama ek bekleme yaşayabilir. UDP ve bazı gerçek zamanlı uygulamalar, kayıp veya zaman aşımı durumlarını kendi yöntemleriyle ele almak zorundadır.
Bağlantı katmanı akış kontrolünün de sınırları vardır. Etkin olup olmadığını, karşı ucun yanıt verip vermediğini, hangi trafiği etkilediğini ve engellemeyi diğer uygulamalara yayıp yaymadığını doğrulayın. Akış kontrolünü etkinleştirmek, kontrol ağı kapasite planlamasının yerini tutmaz. Doğrulama olmadan, duraklatma çerçevelerinin PLC zaman sınırlarını garanti ettiği varsayılamaz.
Ayrıntılar için özgün görseli açın. Diyagram etiketlerini tam boyutta okumak için yatay olarak kaydırın.
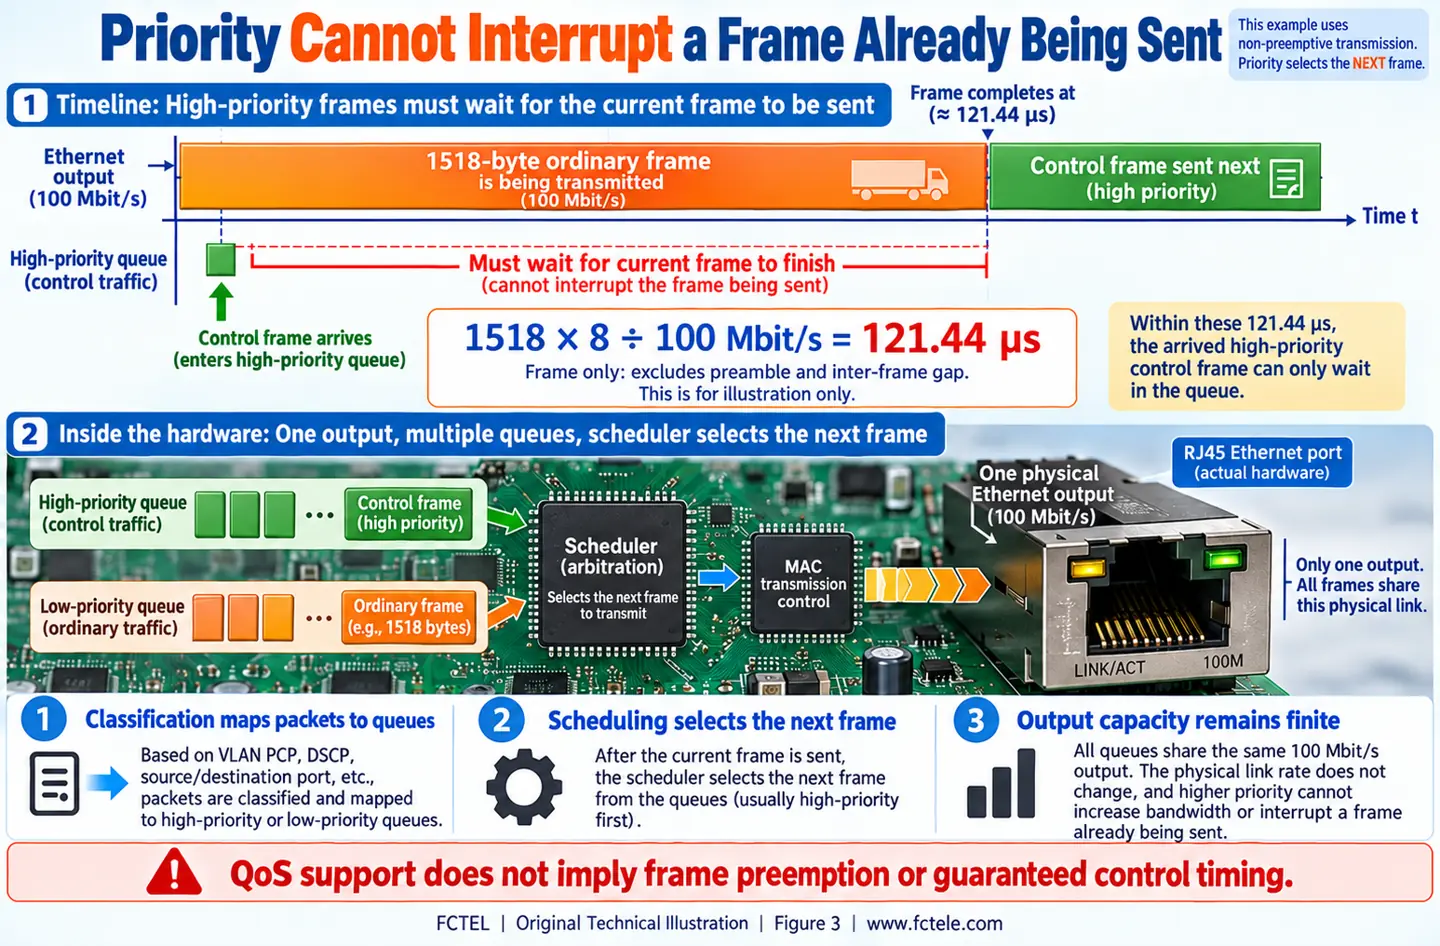
4. QoS Neden Sıfır Gecikme Garantisi Değildir?
QoS genellikle trafiği port, IEEE 802.1p önceliği veya IP DSCP gibi koşullara göre sınıflandırır, dahili kuyruklara eşler ve bir zamanlayıcının sonraki çerçeveyi seçmesini sağlar. İşaretleme, sınıflandırma bilgisidir. Yol boyunca buna uygun eşleme ve zamanlama yoksa işaretlenmiş bir çerçeve mutlaka öncelikli hizmet almaz. Katı öncelikli ve ağırlıklı zamanlama, farklı adil paylaşım özellikleri sağlar. Belirli model ve donanım yazılımı için algoritmayı, kuyruk sayısını ve hız denetimlerini kontrol edin.
Sıradan, kesmesiz iletimde kısa bir kontrol çerçevesi, çıkış sıradan bir çerçeveyi göndermeye başladıktan sonra yüksek öncelikli kuyruğa girebilir. Zamanlayıcı normalde kontrol çerçevesini seçmeden önce o çerçevenin tamamlanmasını bekler. 1,518 baytlık bir çerçevenin 100 Mbit/s hızında seri olarak iletilmesi, başlangıç dizisi ve çerçeveler arası boşluklar hariç yaklaşık 121.44 mikrosaniye sürer. 1 Gbit/s hızında, yalnızca çerçeveyi esas alan aynı hesaplama yaklaşık 12.144 mikrosaniye verir. Bunlar açıklayıcı hesaplamalardır; taahhüt edilen cihaz gecikme değerleri değildir.
Özel Ethernet çerçeve kesme işlevi, ilgili yetenekleri, yapılandırmayı ve karşı ucun iş birliğini gerektirir. QoS desteği bulunduğu ifadesinden bu işlevin varlığı çıkarılamaz. Yüksek öncelikli kontrol trafiği bile diğer kontrol trafiğiyle rekabet edebilir; diğer aşamalar da bekleme ekler. Deterministik tasarım, uygulamanın tolere edebileceği en yüksek gecikme ve tepe yüküyle başlar, her kesimi doğrular ve her çerçeveye en yüksek önceliği atamaktan kaçınır.
5. Tıkanıklığı Fiziksel Bağlantı Hatalarından Ayırın
Önce port hızını ve dupleks durumunu, giriş ve çıkış bayt sayaçlarını, düşürme sayaçlarını ve CRC veya FCS hata sayaçlarını kaydedin. Her sayacın yönünü, birimini ve yenileme aralığını belirleyin. Artan çıkış düşürmeleri genellikle çıkış kaynaklarına veya politikaya işaret eder; CRC hataları ise alım bağlantısının bütünlüğünün incelenmesini gerektirir. İkisi birlikte ortaya çıkabilir. Tek bir sayaç, diğer tüm nedenleri dışlamaz. Bunları eksik uygulama çerçevelerinin veya zaman aşımlarının gerçekleştiği zamanlarla ilişkilendirin.
Gözlemin zaman çözünürlüğünü artırın ve destekleniyorsa kuyruk doluluğunu, tepe değerlerini veya düşürme kategorilerini inceleyin. Cihazda bu ölçütler yoksa tek göndericiyi, eşzamanlı iki göndericiyi ve zamanları kaydırılmış gönderimi karşılaştırmak için test ortamında kontrollü trafik kullanın. Aynı çıkıştaki sayaç artışlarını ve uygulama yanıtını ölçün. Yansıtma portunun kendi kapasite sınırı vardır: yansıtılan yakalama yolundaki kayıp, otomatik olarak uygulamanın çıkışındaki kayıp anlamına gelmez.
6. FCTEL Ekipmanı İçin Pratik Bir Kabul Yöntemi
Dört adet 10 gigabit optik port ve sekiz gigabit elektriksel port içeren, DIN raya monte edilen yönetilebilir Katman 3 endüstriyel anahtara ilişkin resmi FCTEL belgeleri; sakla ve ilet çalışma biçimini, IEEE 802.1p ve DSCP öncelikli kuyruk yönetimini ve port istatistiklerini listeler. Belgelenmiş bu özellikler, tasarım ve kabul testleri için bir ürün bağlamı sunar. Belirli bir mikro patlama izleme özelliğinin, çerçeve kesmenin veya belirli bir port başına tampon tahsisinin desteklendiğini göstermezler. Yapılandırmayı ve kullanılabilir istatistikleri ilgili kılavuz ve donanım yazılımıyla karşılaştırarak doğrulayın.
Daha yüksek çıkış kapasitesini, azaltılmış anlık üst akış hızlarını, zamanları kaydırılmış gönderimi ve uygun kuyruk zamanlamasını değerlendirmeden önce gerçek darboğazı bulun. Bağlantı birleştirme, tek bir uygulama akışının tüm üye bağlantıları aynı anda kullanacağını garanti etmez: karma işlevini ve trafik dağılımını kontrol edin. Değişikliklerden sonra aynı tepe yükü testlerini tekrarlayın ve düşürmeleri, beklemeyi, uygulama bütünlüğünü ve toparlanmayı kaydedin. Kontrol uygulamasının sınırları içinde iyileşme gösterilmesi, düşük ortalama kullanım altında görülen aralıklı arızaları anlaşılır kılar.
Teknik kaynaklar: Cisco: mikro patlama mekanizmaları ve platforma özgü izleme. İlgili FCTEL kaynakları: Teknik Makaleler ve endüstriyel anahtar ürün belgeleri (Çince).
