


Raylı ulaşımda endüstriyel anahtarlar, esas olarak terminallerin birbirleri arasında verileri güvenilir biçimde iletmesini sağlar. Yolcu bilgilendirme ekranları, ücret toplama ve biletleme ekipmanları ile istasyon erişim kontrolü bunlar üzerinden ağa bağlanabilir; ancak bu üç hizmet türünün amaçları, izinleri ve kabul yöntemleri farklıdır. Sırf bir endüstriyel anahtar kuruldu diye tren sinyalizasyon emniyetinin, ücret hesaplaşmasının ve video oynatmanın tümünün garanti edildiği söylenemez. Bu makale, istasyonun emniyet açısından kritik olmayan hizmetlerinden yola çıkarak iletim, bölümlendirme ve çok noktaya yayın süreçlerini açıklar; tren kontrol sistemlerine özgü tasarımın yerini almaz.
1. Ekranlar, turnikeler ve erişim kontrolü aynı tür hizmet verisini göndermez
Yolcu bilgilendirme sistemleri genellikle PIS olarak kısaltılır ve varış bilgilerini, hizmet duyurularını veya multimedya içeriklerini yayımlamak için kullanılır. Sunucu içeriği ağa aktarır; terminal ise içeriği alır, kodunu çözer ve görüntüler. Anahtar, adres ve diğer bilgileri içeren veri birimleri olan Ethernet çerçevelerini iletir; varış mesajları oluşturmaktan veya video kodunu çözmekten sorumlu değildir. Takılan bir görüntünün nedeni sunucu, kodek, alıcı terminal veya ağ olabilir; bu nedenle bir arıza gördüğünüzde ilk iş olarak anahtarı değiştirmemelisiniz.
Otomatik ücret toplama sistemleri genellikle AFC olarak kısaltılır. Terminaller, işlem veya operasyon kayıtlarını ücretlendirme, hesaplaşma ve izin işlemlerini tamamlayan iş sistemine aktarır. Anahtar, ücret tutarının doğru olup olmadığını değerlendiremez. Benzer şekilde erişim kontrolünde personel izinleri, kontrolör ve yönetim sistemi tarafından değerlendirilir; sahadaki kontrolörün yalnızca seri arayüzü varsa uygun bir ağ geçidi de gerekir ve seri sinyal doğrudan bir Ethernet portuna bağlanamaz. Çevrimdışı geçişe izin verilip verilmeyeceği ve ağ kesintisinin nasıl ele alınacağı, iş süreçlerinin tasarımında kararlaştırılmalıdır.
2. Aynı anahtar hizmetleri nasıl ayırt eder?
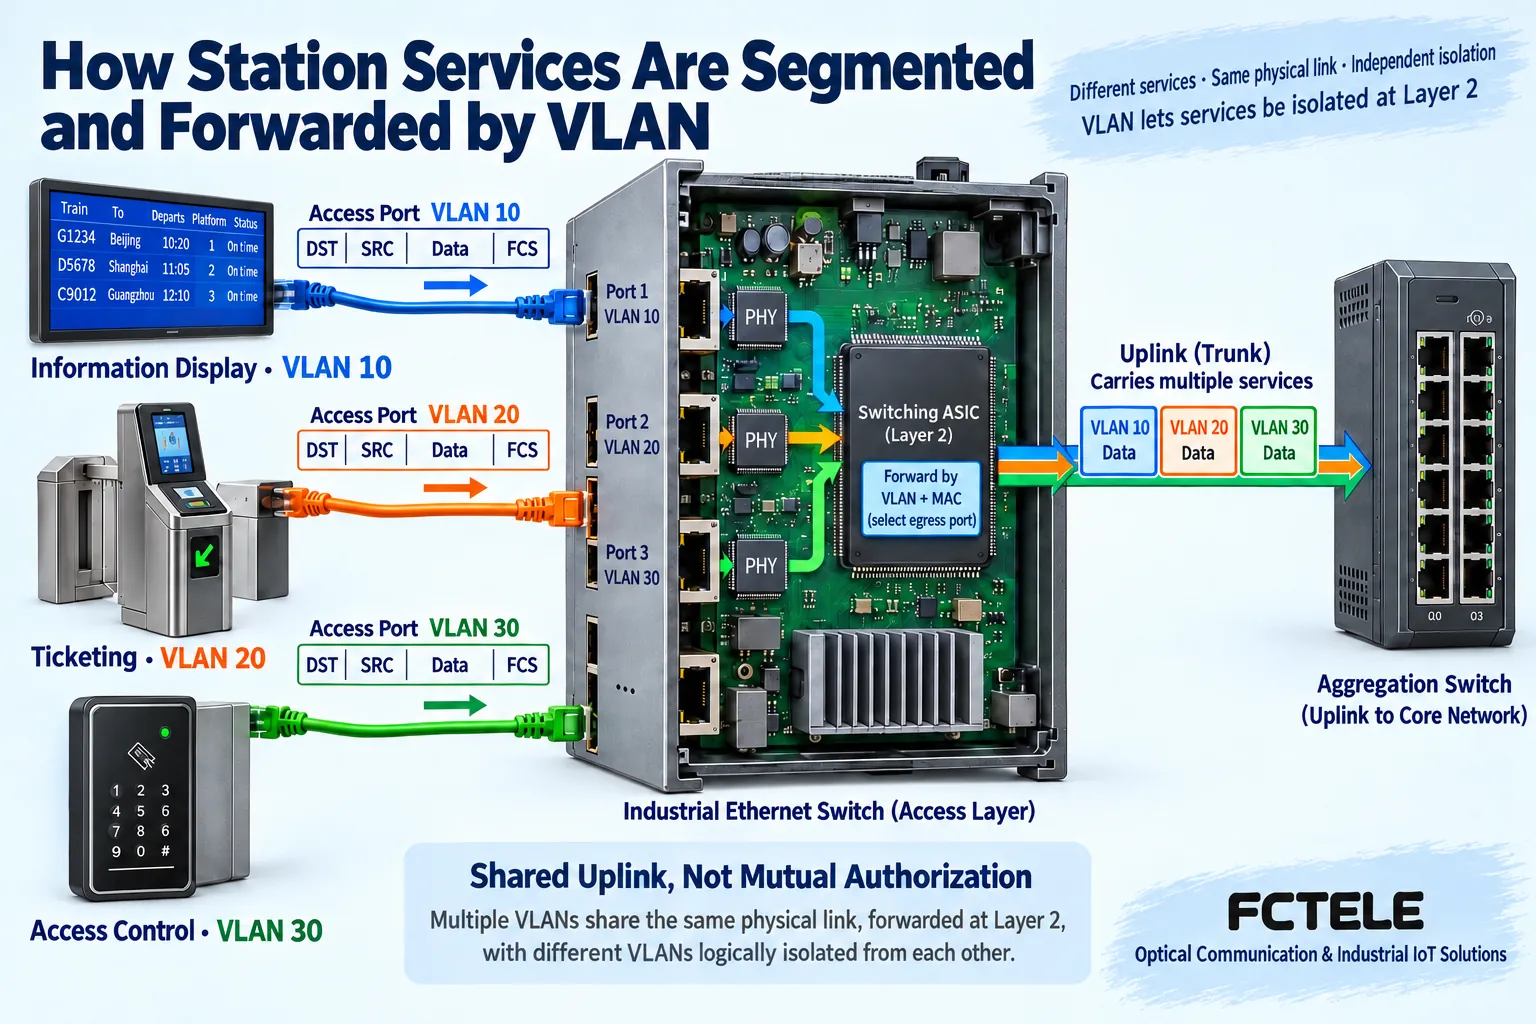
Eğitim amaçlı bir ağda bilgilendirme ekranlarının VLAN 10 içine, ücret toplama ve biletleme ekipmanlarının VLAN 20 içine, erişim kontrolünün ise VLAN 30 içine yerleştirildiğini varsayalım. VLAN, Katman 2 iletim alanını bölmek için kullanılan sanal bir yerel alan ağıdır. Terminal erişim portları, yapılandırmaya göre ilgili VLAN ağına atanır; birden fazla VLAN taşıyan bir üst bağlantı portu çerçevelere etiket ekleyebilir ve sonraki cihaz, etiketlere ve port kurallarına göre işlemeye devam eder. Bu numaralar yalnızca örnektir, raylı sistem projelerine ilişkin kurallar değildir.
Dahili iletimde de hedef MAC adresi ile ait olduğu VLAN birlikte dikkate alınmalıdır. İki terminalin aynı kasaya bağlı olması, VLAN'lar arasında birbirlerine doğrudan erişebilecekleri anlamına gelmez. Ağ segmentleri arasında geçiş, genellikle yönlendirme işlevlerine sahip bir cihazı ve yetkilendirme kurallarına göre işlem yapılmasını gerektirir. Ancak VLAN, güvenlik duvarı ile eşdeğer değildir; veri şifreleme ile hiç eşdeğer değildir. Yönetim hesapları, erişim kontrolü, denetim ve uygulama kimlik doğrulaması yine bağımsız olarak tasarlanmalıdır.
3. Birden fazla bilgilendirme ekranı aynı içeriği oynatırken çok noktaya yayın neden yönetilmelidir?
İçeriğin ekranlara tek tek gönderilmesine tek noktaya yayın denir ve gönderici her alıcı için ayrı bir veri akışı oluşturur. IP çok noktaya yayın, alıcıların bir gruba katılmasını sağlar ve ağ, grubun alıcı üyeliklerine göre dağıtım yapar. Uygun olup olmadığı, içerik sisteminin ve terminallerin bunu destekleyip desteklemediğine de bağlıdır; yalnızca anahtardaki bir seçeneği etkinleştirerek tek noktaya yayın videosunu çok noktaya yayına dönüştüremezsiniz.
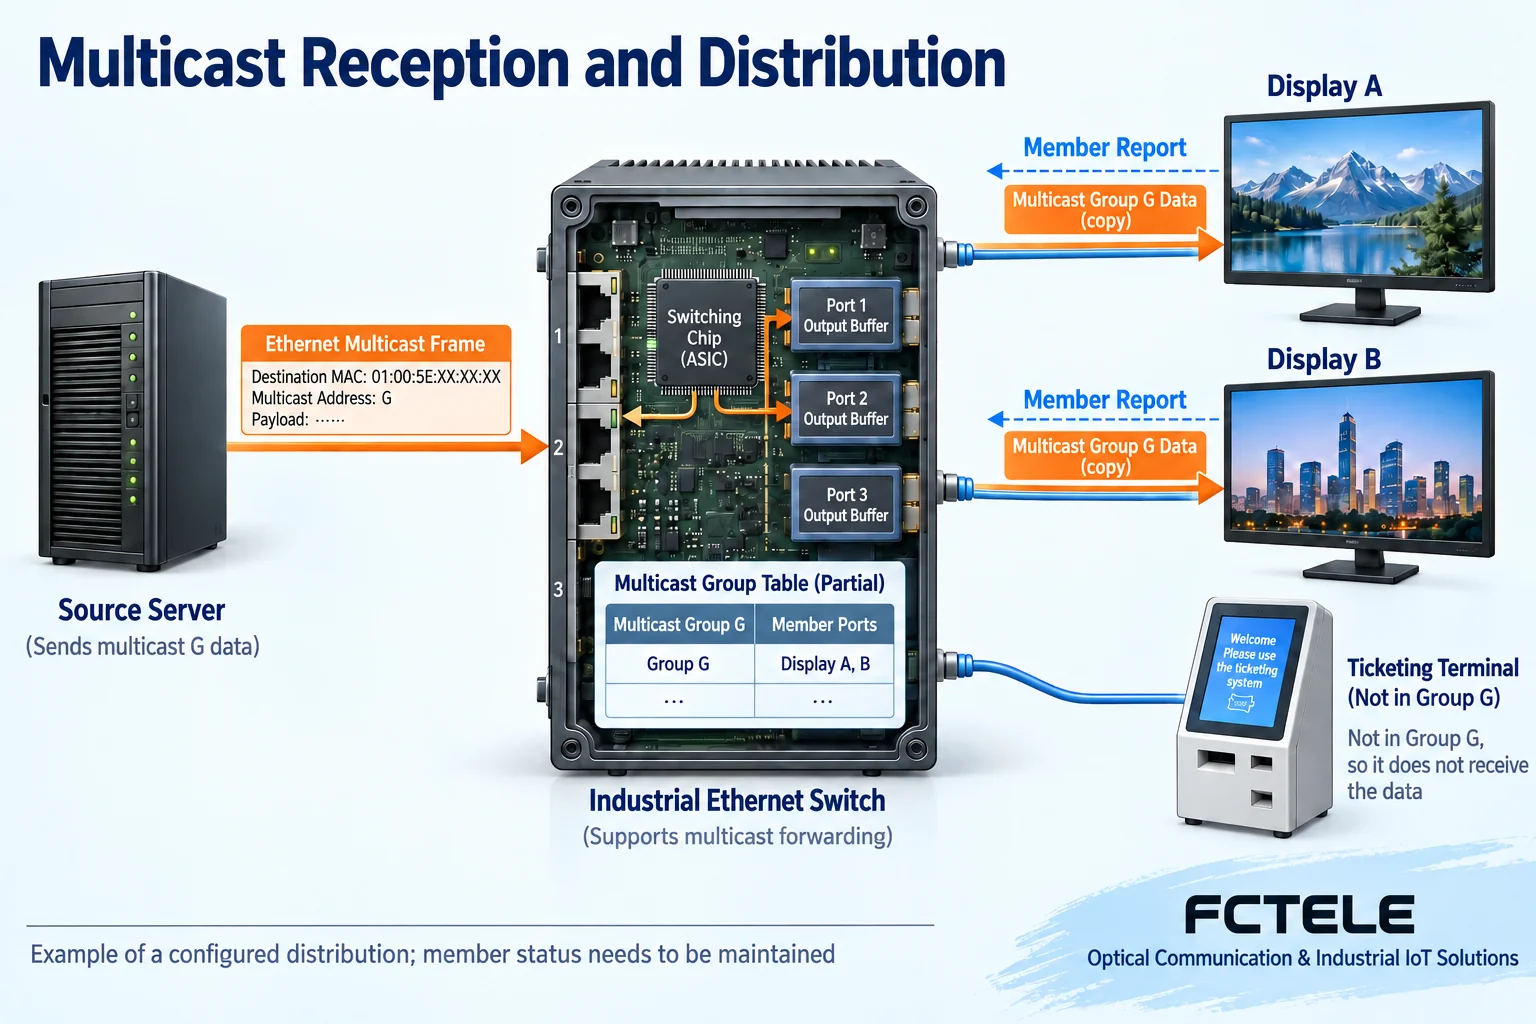
IGMP, IPv4 alıcılarının grup üyeliklerini bildirdiği protokoldür. IGMP Snooping özelliğine sahip bir anahtar bu mesajları gözlemler, gruplar ile çıkış portları arasında bir ilişki oluşturur ve ardından bilinen grupların verilerini ihtiyaç duyan portlara gönderir. Sorgulayıcı üyelikleri sorgular ve durum kayıtlarının da süresi dolar; bu nedenle sorgulayıcı, sürüm, VLAN aralığı ve topoloji değişikliklerinden sonra durumun korunması birlikte kontrol edilmelidir. Farklı uygulamalar, bilinmeyen çok noktaya yayın trafiğini farklı şekillerde işleyebilir; bilinmeyen tüm verileri doğrudan atamazsınız.
Şekilde A ve B ekranları aynı gruba katılmıştır; bu nedenle anahtar, verileri bu ekranların çıkış portlarına kopyalar. Biletleme terminali hâlâ bağlıdır, ancak bu gruba ait değildir. Bu, terminalde hiç trafik olmadığı anlamına gelmez. Üyelik yanlışsa gereksiz taşma oluşabilir veya içeriği oynatması gereken ekranlar içeriği alamayabilir. Sorun giderirken yalnızca ağ portu ışıklarını değil, üyelik tablosunu, çıkış portu sayaçlarını ve terminalin veri alma durumunu da kontrol etmelisiniz.
4. Sağlam bir arayüz, tüm raylı sistem gereksinimlerinin karşılandığı anlamına gelmez
İstasyon panolarının, araç içi ekipmanların ve dış ortam tesislerinin koşulları farklıdır. Seçim sırasında montaj alanı, konnektörler, titreşim, güç beslemesi ve elektromanyetik ortam ayrı ayrı kontrol edilmelidir. M12 bir konnektör tipi adıdır ve tüm kodlamaların ve pin sayılarının birbirine takılabileceği anlamına gelmez. Vidalı kilitleme bağlantının korunmasına yardımcı olur, ancak bundan cihazın belirli bir demiryolu sertifikasyonunu tamamladığı sonucu çıkarılamaz. Koruma derecelerinin de belirli test koşulları vardır ve bunlar, her su basıncında veya her süre boyunca güvenli olduğu şeklinde yorumlanamaz.
Feichang Technology Ürün Merkezi'nin M12 IP68 Korumalı, Yönetilebilir, 16 Portlu Gigabit Elektriksel Anahtar dokümantasyonu 16 10/100/1000M ağ arayüzleri, 8 pinli A-Code M12, VLAN, IGMP Snooping ve yönetim tanılama gibi işlevleri listeler ve PIS gibi uygulama alanlarını tanıtır. Bu gereksinimleri kontrol etmek için bir aday olarak değerlendirilebilir; ancak serinin tamamının bunları desteklediğinin veya raylı sistemlere özgü tüm doğrulamalardan geçtiğinin kanıtı olarak kabul edilemez. Güç arayüzleri ve ağ arayüzleri ilgili kullanım kılavuzuna göre belirlenmeli, görünümlerine bakılarak kablo bağlantıları kullanıcı tarafından değiştirilmemelidir.
5. Kabul, yalnızca bağlantı testlerine değil, iş süreçlerine dayanmalıdır
Önce bir port ve VLAN listesi oluşturun, ardından bağlantı kurulması ve kurulmaması gereken yolları yetkilendirilmiş test terminalleriyle doğrulayın. Bilgilendirme ekranlarında doğru programlar, alım sürekliliği ve senkronizasyon gereksinimleri; ücret toplama ve biletlemede işlem kayıtlarının eksiksizliği ve mükerrer işlemlerin ele alınması kontrol edilmelidir. Erişim kontrolünde normal yetkilendirme ve onaylanmış ağ kesintisi yönetim süreci doğrulanmalıdır. Başarılı bir ping, yalnızca ilgili test paketinin hedefine ulaşabildiğini gösterir; üç uygulamanın da normal çalıştığı anlamına gelmez.
Paylaşılan üst bağlantılarda eşzamanlı trafik de dikkate alınmalıdır. Ani video trafiği artışları tamponları doldurabilir ve diğer hizmetlerin kuyrukta bekleme süresini artırabilir; önceliklendirme, hizmet sırasını değiştirebilir ancak fiziksel bant genişliğini artırmaz. Çift güç kaynağı, halka ağ veya bağlantı birleştirme de farklı arızalara çözüm sunar; ilgili model ve yapılandırma kontrol edilmelidir. Her türlü arıza oluşturma, gücü kesme veya kablo çekme testi, yalıtılmış bir ortamda ya da onaylanmış bir bakım zaman aralığında yapılmalı; çalışmakta olan bir sinyalizasyon veya kontrol bağlantısında denenmemelidir.
Son olarak aygıt yazılımını, yapılandırmayı, üyelik tablolarını, port istatistiklerini ve uygulama sonuçlarını kaydedin; anormalliğin ne zaman, hangi hizmette ve hangi çıkış portunda oluştuğunu not edin. Sonuçları terminalin gönderiminden anahtarın iletimine ve uygulamanın alımına kadar bölüm bölüm açıklayabilmek, “endüstriyel sınıf destekleniyor” veya “ağ normal” demekten daha değerlidir.
Kaynak notu: Çok noktaya yayın mekanizması için başvurulan kaynak: RFC 4541 ; ürün yetenekleri ise yukarıdaki Feichang Technology ürün bilgileriyle karşılaştırılarak kontrol edilir. İki şekil, genel ilkeleri açıklayan çizimlerdir; gerçek ölçümler veya belirli bir modelin iç yapısı değildir ve emniyet açısından kritik bir sistemin onaylandığını göstermez.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2021-07-21. Kaynağın son revizyon tarihi: 2026-10-13T11:20:43+08:00. Çince kaynağı okuyun
