


Akıllı şebekedeki endüstriyel bir anahtar, elektrik enerjisi iletimini veya koruma kararlarını değil, iletişim trafiğinin iletilmesini üstlenir. Bilginin ihtiyaç duyan cihazlara ulaşması için ölçüm cihazlarını, koruma ve kontrol cihazlarını ve izleme bilgisayarlarını birbirine bağlar. Uygunluğu; uygulama türüne, ağ zamanlamasına, ortama ve kabul kanıtlarına bağlıdır; yalnızca ‘endüstriyel sınıf’ ifadesiyle kararlaştırılamaz. Normal işletme izlemesi ile trafo merkezi koruma iletişiminin gereksinimleri farklıdır; bu nedenle seçimden önce sınırlar netleştirilmelidir.
1. Tek bir ölçüm değerinin iletilme süreci üzerinden rolünü anlamak
Bir dağıtım panosunun içindeki ölçüm cihazının sıcaklık veya akım durumunu topladığını varsayalım. Cihaz; ölçümü, kodlamayı ve protokol işlemlerini kendisi tamamlar, ardından veriyi Ethernet portundan gönderir. Anahtar çerçeveyi alır ve hedef MAC adresine, VLAN ve port yapılandırmasına göre çıkışı seçer. İzleme bilgisayarı daha sonra değeri yorumlar, bir eğri görüntüler veya alarm oluşturur. Anahtar genellikle ‘sıcaklığın çok yüksek olması’ durumunun kapatma gerektirip gerektirmediğini anlamaz; bu süreçte yalnızca iletişim yolunu sağlar.
Uç cihazda yalnızca bir RS485 seri portu varsa seri kablo doğrudan RJ45 ağ portuna takılamaz. Uygun bir seri cihaz sunucusu veya protokol ağ geçidi gerekir; şeffaf iletim ile protokol dönüştürme aynı şey değildir. Uç cihaz protokolü, ana bilgisayar protokolü ve ağ geçidi işlevi birbiriyle uyumlu olmalıdır. Ağ portu gösterge ışığının yanması yalnızca fiziksel durumun bir bölümünü gösterir; izleme yazılımının doğru veriyi aldığını kanıtlamaz.
2. Trafo merkezi içindeki tüm bilgiler sıradan TCP/IP verileri değildir
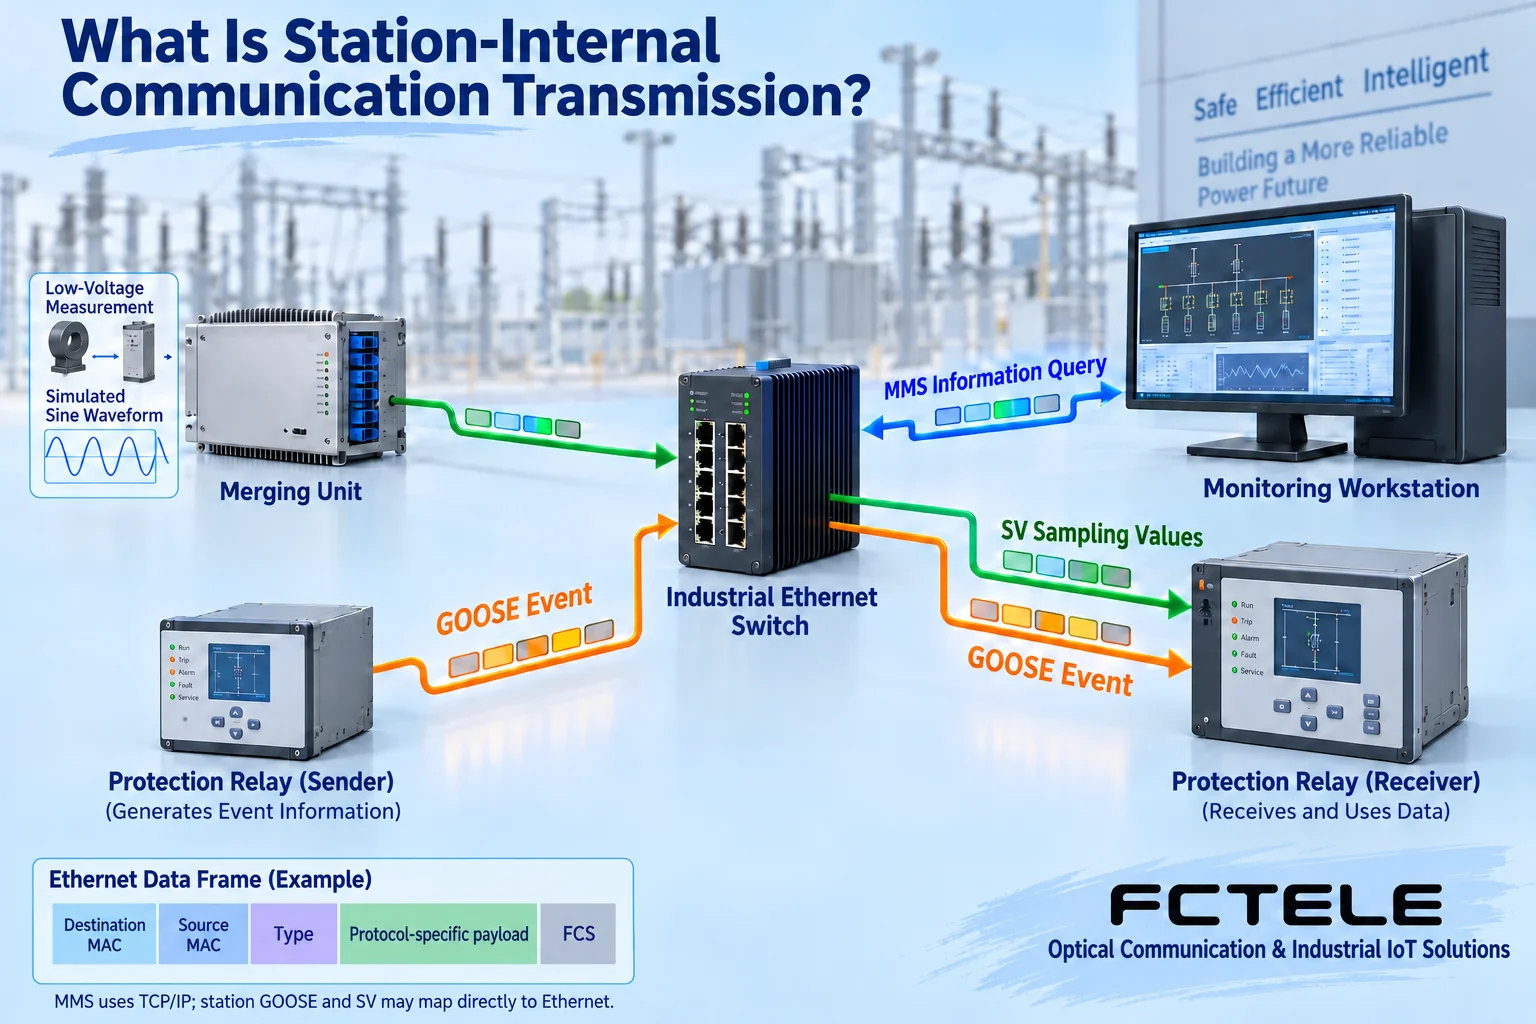
IEC 61850, güç sistemi otomasyonu için bir bilgi modelleri ve iletişim hizmeti şartnameleri bütünüdür; bir anahtar modeli değildir. MMS, istemciler ile sunucular arasında bilgi erişimi için kullanılabilir; trafo merkezlerinde yaygın olarak kullanılan GOOSE olay bilgilerini iletmek, örneklenmiş değerler (SV) ise ölçüm örneklerini göndermek için kullanılır. Trafo merkezi içindeki GOOSE ve SV'nin doğrudan Ethernet bağlantı katmanına eşlenen biçimleri vardır; dolayısıyla bunların tümü sıradan TCP bağlantıları olarak tanımlanmamalı ve yalnızca başarılı bir ping sonucuyla normal çalıştıkları sonucuna varılmamalıdır.
Bir koruma cihazı IED, yani akıllı elektronik cihaz olarak adlandırılır. İlgili mesajları ve veri kümelerini mühendislik yapılandırmasına göre tanımlar; iletişim ağı da bunları gerektiği şekilde iletir. Bir anahtarın Katman 2 iletimini desteklemesi, IED'nin koruma mantığını otomatik olarak değiştireceği veya anlayacağı anlamına gelmez. Farklı üreticilerin aynı standardı desteklemesi durumunda da sürümlerin, veri modellerinin, yapılandırmaların ve birlikte devreye alma testi sonuçlarının kontrol edilmesi gerekir; yalnızca standardın adına bakılarak karma üreticili bir ağın mutlaka uyumlu olduğu ileri sürülemez.
3. Çok noktaya yayın nereye gönderilmeli ve neden gelişigüzel filtrelenmemelidir?
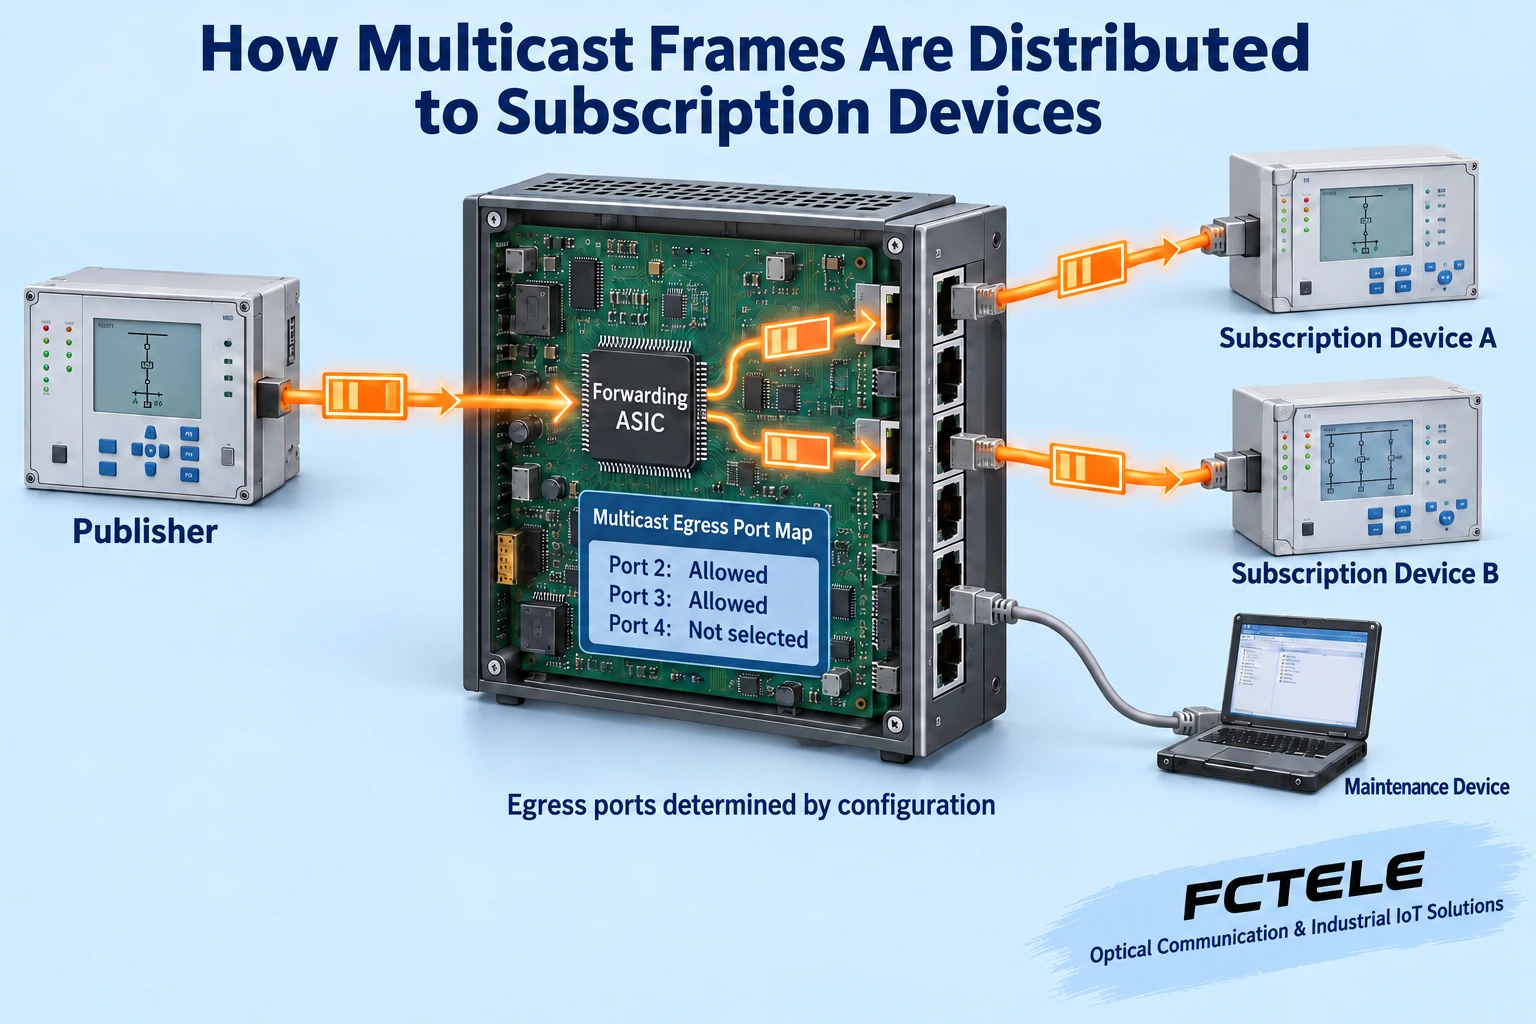
Çok noktaya yayın, aynı bilgiyi birden fazla alıcıya gönderebilir. Ağda belirli bir çok noktaya yayın türü için uygun bir iletme tablosu yoksa bu trafik birçok porta iletilebilir ve o bilgiyi alması gerekmeyen bağlantıların kapasitesini kullanabilir. Planlama sırasında yalnızca bir ‘filtre’ düğmesini etkinleştirmek yerine yayıncıları, aboneleri, hizmet VLAN'larını, hedef adresleri ve izin verilen çıkış portlarını listeleyin; trafik ve protokol gereksinimlerini kontrol edin.
IGMP, IP çok noktaya yayın grubu yönetim protokolüdür. Doğrudan Ethernet biçimindeki GOOSE için doğru bir iletme tablosunun elde edilmesi her zaman IGMP snooping'e dayandırılamaz. Statik çok noktaya yayın, ilgili Katman 2 filtrelemesi veya diğer uygulanabilir yöntemler, anahtara ve mühendislik tasarımına göre teyit edilmelidir. Bir yapılandırma hatası, gerekli mesajları da engelleyebilir; bu nedenle her değişiklik, çevrimdışı bir birlikte devreye alma ortamında veya onaylı bir bakım düzenlemesi kapsamında doğrulanmalı, çalışan bir koruma ağında deneme yanılma yapılmamalıdır.
Trafik rekabeti kuyruklanmaya da yol açar. Öncelik, iletim sırasını ayarlayabilir ancak fiziksel çıkış kapasitesini artıramaz; sürekli SV trafiği ve ani olay trafiği artışları, izleme, dosya aktarımı ve benzeri trafikle birlikte değerlendirilmelidir. Korumanın izin verdiği iletim süresi bir sistem gereksinimidir ve gönderen uç cihazdan alıcı uç cihaza kadar kontrol edilmelidir; tek bir anahtarın iletme özelliği, tüm koruma sisteminin çalışma süresi olarak kabul edilemez.
4. Saatler, yedek bağlantılar ve güç beslemesi farklı sorunları çözer
Birden fazla ölçüm cihazının zamanlarının eşlenmesi gerektiğinde sistem saat kaynağı ve uç cihaz gereksinimleri kontrol edilmelidir. Hassas Zaman Protokolü olan PTP, ağ üzerinden zaman senkronizasyonu için kullanılabilir; ancak bir anahtarın gerekli saat modunu, profili ve doğruluğu destekleyip desteklemediği, ilgili belgeler ve testlerle belirlenmelidir. Bu kanıtlar web sayfasında yoksa sıradan yönetim protokollerinin desteklenmesinden yüksek hassasiyetli zaman senkronizasyonu desteği çıkarılamaz.
Yedek bir bağlantı, belirli bir hat kesimindeki arızanın etkisini azaltır; çift güç kaynağı ise belirli bir güç besleme kolundaki arızanın etkisini azaltır. Standart halka kurtarma ile PRP ve HSR gibi özel yedeklilik mekanizmaları farklıdır; yeterli sayıda port bulunması, cihazın bu protokolleri desteklediği anlamına gelmez ve sıradan bir halkanın kesintisiz yedeklilik sağladığı iddia edilemez. Ortak bir pano, ortak güç kaynağı veya aynı hendekten geçen kablolar, her iki yolun da aynı anda arızalanmasına yine de neden olabilir.
5. Feichang Technology dokümanlarıyla uygulama sınırlarını kontrol etmek
Feichang Technology'nin elektrik enerjisi sektörüne yönelik çözümü; veri toplama, işletme izleme ve fiber optik ağ oluşturma alanlarına yönelik yaklaşımlar sunar. Ürün merkezindeki yönetilebilir, endüstriyel, rafa monte 10G dört optik portlu, sekiz bakır portlu Katman 3 anahtarın özellikleri arasında VLAN, QoS, optik ve elektriksel portlar ve ağ yönetimi listelenir; bu cihaz, izleme trafiğinin birleştirilmesi için işlevsel açıdan bir aday olarak değerlendirilebilir. Optik arayüzler uzaktaki panoların bağlanmasını kolaylaştırır; yönetim işlevleri ise durum bilgilerini okumaya, yapılandırmaları kaydetmeye ve bağlantı sorunlarının yerini belirlemeye yardımcı olur.
Ancak kamuya açık bu açıklamalar, trafo merkezine özgü çevresel testlerin, koruma iletişimi uygunluğunun veya zaman senkronizasyonu kanıtlarının yerini alamaz. Arayüz, güç beslemesi, sıcaklık, elektromanyetik uyumluluk ve gerekli işlevlere ilişkin belgeler, belirli modele ve teslim edilen sürüme göre temin edilmeli; koşullar proje kabul şartlarına yazılmalıdır. Eski makaledeki ‘tüm modeller elektrik enerjisi tesislerinin gereksinimlerini karşılayabilir’ sonucunu aktarmayın ve diğer üreticilerin referans tasarımlarını Feichang Technology ürün sertifikaları olarak değerlendirmeyin.
6. Kabul sırasında yalnızca bağlantı ışığının yanmasına değil, uç cihazın ne aldığına bakılmalıdır
Onaylı bir test ortamında önce uç cihaz ile ana bilgisayar arasındaki verileri tek tek kontrol edin; ardından çok noktaya yayın çıkışlarını, eşzamanlı trafiği ve zaman damgalarını kontrol edin. Güç beslemesi ve bağlantı arızalarından sonra toparlanmayı ayrı ayrı doğrulayın; cihaz yapılandırmasını, aygıt yazılımını, topolojiyi, port sayaçlarını ve uygulama günlüklerini kaydedin. Genel ağ işlerinden sorumlu bir mühendis, koruma ayarlarını keyfî olarak değiştirmemeli, açma mesajları yayımlamamalı veya sahaya test cihazları bağlamamalıdır; bu işlemler, proje prosedürlerine göre elektrik güç sistemleri uzmanlarınca düzenlenmelidir.
Doğru rol dağılımı şöyledir: Anahtar yönetilebilir ve doğrulanabilir bir iletişim yolu sağlar, uç cihaz ölçümü ve koruma mantığını gerçekleştirir, sistem mühendisliği ise koordinasyonu sağlar. Ancak bu üç sorumluluk katmanı birbirinden ayrılarak akıllı şebeke için uygun ekipman seçilebilir ve tek seferlik bir ağ bağlantısı testinin koruma sistemi kabulüyle karıştırılması önlenebilir.
Kaynaklar ve şema notları
Kaynaklar Feichang Technology'nin elektrik enerjisi uygulamalarına yaklaşımı , Feichang Technology Katman 3 anahtar ürün bilgileri , TI'nin GOOSE çerçeve işleme referans tasarımı ve ABB'nin MMS, GOOSE ve SV eşlemesine ilişkin açıklaması . İki şekil, genel mekanizma şemalarıdır; saha ölçümleri, ürün söküm incelemeleri veya sertifikasyon belgeleri değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2021-07-12. Kaynağın son güncellenme tarihi: 2026-10-13T11:20:43+08:00. Çince kaynağı okuyun
