


Endüstriyel bir anahtarın yönetim erişim noktası; durumu görüntülemek, kuralları değiştirmek ve yapılandırmaları kaydetmek için kullanılır. Bu, PLC'ler ve kameralar arasında uygulama trafiğini iletmekle aynı görev değildir. Bir web sayfasının açılmaması, anahtarın iletimi durdurduğu anlamına gelmez. Uygulama trafiğinin hâlâ geçmesi de yönetim yapılandırmasının ve güvenlik önlemlerinin normal olduğunu kanıtlamaz. Önce yönetim yolunu ayırt edin, ardından adresi, hizmeti ve hesabı kontrol edin. Ancak bu şekilde fabrika ayarlarına sıfırlamayı ilk sorun giderme adımı olarak görmekten kaçınabilirsiniz.
1. Uygulama trafiği iletimi ile yönetim kontrolü birlikte nasıl çalışır?
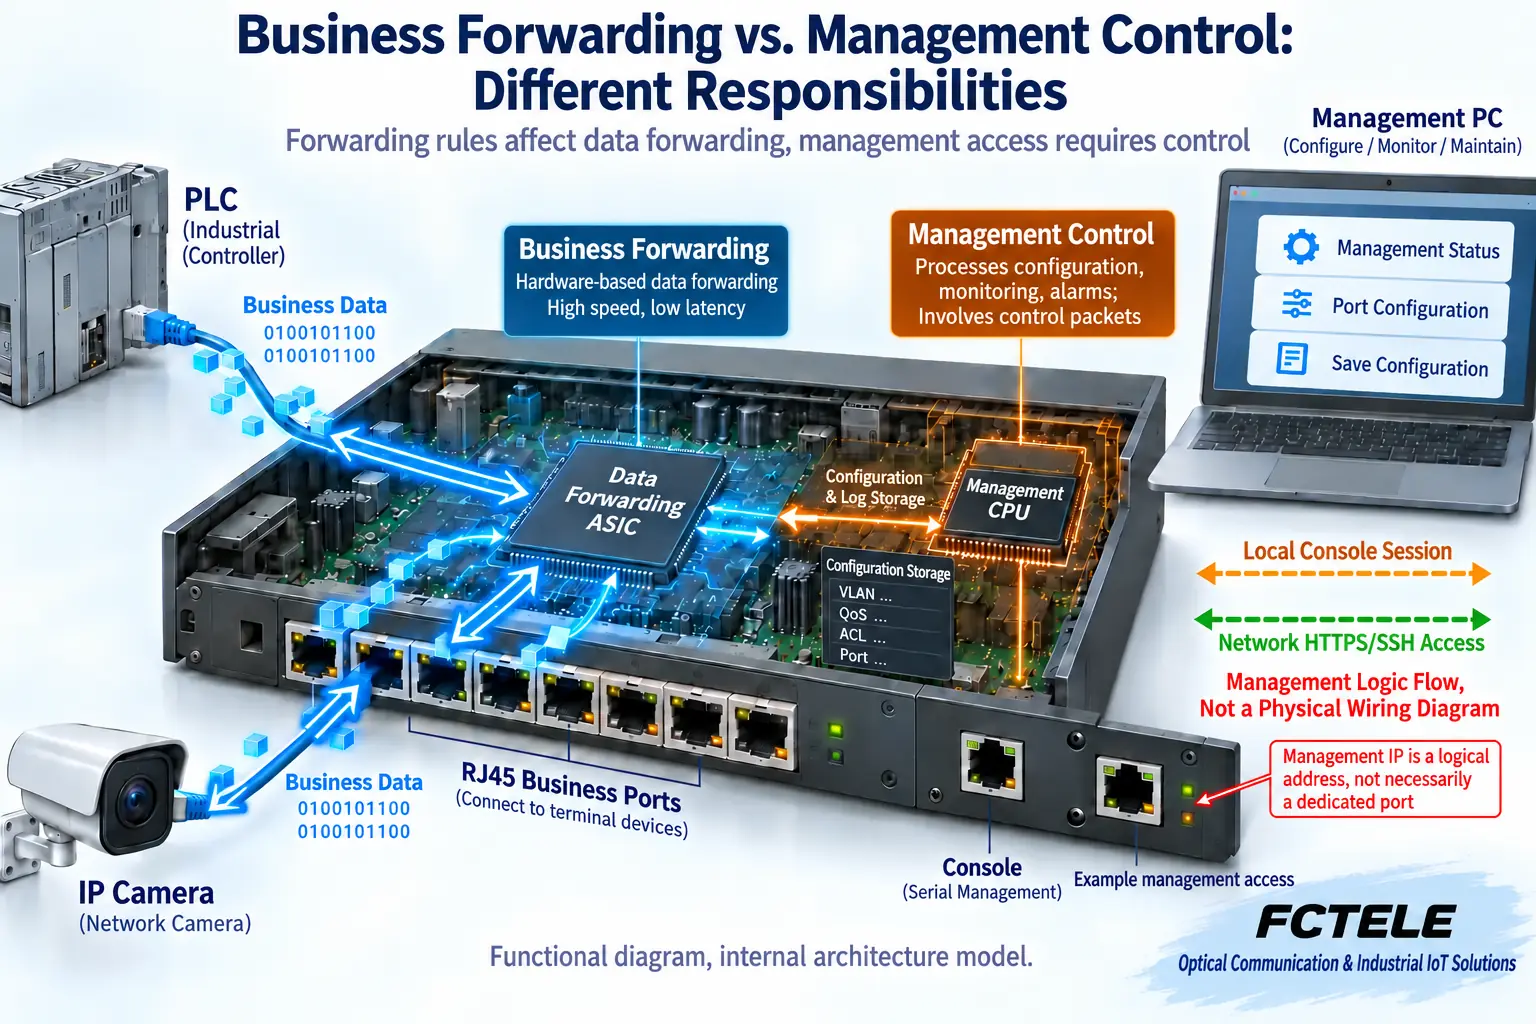
Bir uç cihazın gönderdiği Ethernet çerçevesi bir porta girdikten sonra anahtarlama işlevi; MAC adreslerine, sanal yerel alan ağlarına (VLAN'lara) ve ilgili kurallara göre bir çıkış portu seçer. Yönetici, yönetim arayüzü üzerinden sayaçları okur, alarmları görüntüler ve kuralları değiştirir. İlki uygulama trafiğinin taşınması, ikincisi ise taşıma kurallarının ayarlanması olarak düşünülebilir. Ancak bu ikisi birbirinden tamamen bağımsız değildir. Yanlış yapılandırma, kaynaklar üzerindeki yük veya ağdaki anormal durumlar çalışmayı etkileyebilir.
Yönetim IP bilgisi genellikle cihazın kontrol işlevlerine erişmek için kullanılan adrestir. Anahtardan geçen tüm uygulama çerçevelerinin bu adrese yöneltilmesi gerekmez. Cihaz içinde özel iletim devreleri ile bir işlemci birlikte çalışabilir veya başka bir mimari kullanılabilir. Bazı kontrol paketlerinin ya da özel iletim işlemlerinin işlenmesine işlemci katılabilir. Bir ASIC ve CPU şeması, her ürünün yonga yapısı olarak kabul edilemez ve yönetim ile uygulama trafiğinin birbirini hiçbir zaman etkilemeyeceğini kesinlikle garanti edemez.
2. Console, sıradan bir uygulama ağı portu değil, yerel bir erişim noktasıdır
İlk yapılandırma sırasında veya yönetim ağı ayarları yanlış olduğunda yerel Console bir kurtarma erişim noktası sağlayabilir. Bazı cihazlar seri arayüz kullanırken bazıları belirli bir USB biçimi sunar. Soketin şekli RJ45 gibi görünse bile bu, sıradan bir Ethernet kablosunun kullanılabileceğini kanıtlamaz. Kabloyu, pinleri ve terminal parametrelerini arayüz etiketine ve kılavuza göre doğrulayın. Görünüm benzerliğini uyumluluk kanıtı olarak değerlendirmeyin.
Terminalde karakterlerin görünmesi yalnızca yerel bir oturumun kurulduğunun işaretidir. Cihaz kimliğinin, hesabın ve izinlerin yine de doğrulanması gerekir. Yönetim adresi bilinmiyorsa yetkili bir yerel erişim noktasından geçerli yapılandırmayı görüntüleyebilir veya yapılandırma yedeklerini ve adres atama kayıtlarını kontrol edebilirsiniz. Her modelin Console desteği olması gerekmez. Arayüz yoksa başka bir markanın varsayılan IP bilgisini ve işlem adımlarını kopyalamak yerine, o model için belirtilen keşif veya kurtarma yöntemini kullanın.
3. Web sayfası açılmıyorsa beş katmanı kontrol edin
Birinci adım: Web yönetimi özelliğinin gerçekten mevcut olduğunu ve geçerli yapılandırmanın ilgili hizmeti etkinleştirip etkinleştirmediğini doğrulayın. Yönetilemeyen cihazlarda genellikle bu tür bir yapılandırma erişimi bulunmaz; ancak ürün adı, dokümanları kontrol etmenin yerini tutmaz. İkinci adım: Bakım bilgisayarından anahtara olan bağlantıyı, erişim VLAN bilgisini ve yönetim yolunu doğrulayın. Yönetim alt ağı, maske ve ağlar arasındaki dönüş yolu birbiriyle tutarlı olmalıdır. Yalnızca istek yönünde erişilebilirlik yeterli değildir.
Üçüncü adım: Geçerli yönetim adresine eriştiğinizi doğrulayın. Bu adres elle ayarlanmış veya bir adres atama mekanizmasıyla alınmış olabilir; tüm modeller aynı varsayılan adresi paylaşmaz. Yinelenen adresler, erişimin başka bir cihaza yönelmesine neden olabilir. Değerlendirme için adres kayıtlarını, komşu bilgilerini ve yerel görüntülemeyi kullanın. Sırf sayfa benzer görünüyor diye doğru cihaza eriştiğiniz sonucuna varmayın. Gerekli izolasyon testleri bir bakım penceresinde yapılmalıdır. Üretim ağının üst bağlantılarını gelişigüzel çıkarmayın.
Dördüncü adım: Ağ erişilebilirliği ile web hizmetinin kullanılabilirliğini ayırt edin. Ping'in kullandığı test mekanizması HTTPS'den farklıdır. Ping yanıtı alınması, web portunun açık olduğunu garanti etmez. Ping'e yanıt verilmemesi de tüm uygulama trafiğinin kesildiğini mutlaka kanıtlamaz. Protokolü, hizmet portunu, kaynak kısıtlamalarını, tarayıcı uyumluluğunu ve sertifikayı kontrol edin. Sertifika uyarıları, cihaz kimliğini ve sertifika yapılandırmasını doğrulamak için kullanılmalıdır. Güvenlik uyarılarını sürekli görmezden gelme alışkanlığı edinmeyin.
Beşinci adım: Hesabı, izinleri ve oturum durumunu kontrol edin. Kimlik doğrulama hataları ile ağ zaman aşımları ayrı ayrı kaydedilmelidir. Tarayıcı durumunu temizlemek belirli bir uyumluluk sorununu çözebilir; ancak yanlış bir VLAN bilgisini, rotayı veya devre dışı bırakılmış bir hizmeti düzeltmez. Sırf test bağlantısı kurabilmek için tüm erişim kısıtlamalarını aynı anda devre dışı bırakmayın. Her seferinde yalnızca bilinen tek bir koşulu değiştirin ve işlem öncesi ile sonrası sonuçları saklayın.
4. SSH, yönetim oturumlarını korur; ancak tüm uygulama trafiğini otomatik olarak şifrelemez
Model desteklediğinde SSH, korumalı bir uzak komut satırı oturumu sağlayabilir; HTTPS ise ilgili web iletişimini korur. Telnet ve düz metin HTTP, eşit derecede güvenli alternatifler olarak kullanılamaz. Bunların etkinleştirme yöntemleri, hesapları ve komut kümeleri platforma ve sürüme göre değişir. Üçüncü taraf kaynaklar mekanizmayı anlamak için kullanılır; Feichang Technology cihazlarının aynı komutları doğrudan çalıştırabildiğini kanıtlamaz.
Yönetim adresini veya erişim kurallarını uzaktan değiştirmeden önce, bakım personelinin erişimini kaybetmesini önlemek için yapılandırmayı yedekleyin ve yerel bir kurtarma erişim noktası hazırlayın. Günlük izleme ile yapılandırma değişiklikleri farklı yetkilendirme kapsamları kullanmalıdır. Varsayılan kimlik bilgileri, ortak hesaplar ve tüm kaynaklara açık yönetim hizmetleri bakım kontrollerine dahil edilmelidir. Bir yönetim oturumunun şifrelenmesi; PLC uygulama trafiği ve kamera videosu gibi iletilen tüm içeriğin de şifrelendiği anlamına gelmez.
5. SNMP durumu nasıl okur ve alarmları nasıl gönderir?
Basit Ağ Yönetim Protokolü (SNMP), bir platform ile cihazın yönetim aracısı arasında bilgi alışverişi sağlar. Sorgulama sırasında platform bir sorgu gönderir ve cihaz, belirtilen nesnenin durumunu veya sayacını döndürür. Bildirim sırasında cihaz, platforma kendiliğinden bir olay gönderir. Trap için önceden sorgu gerekmezken Inform, ilgili mekanizma kapsamında onay da içerir. Platformun okunan nesneleri anlayabilmesi için uygun bir Yönetim Bilgi Tabanı (MIB) tanımına ihtiyacı vardır. Üreticiye özgü öğeler için üretici dokümanları da gerekebilir.
Alınan paketlerin kümülatif sayısı, hata sayaçları ve anlık hız aynı nicelik değildir. Kümülatif sayaçlardan belirli bir dönemin hızını tahmin etmek için iki okumayı ve zaman aralığını karşılaştırmanız; sayaç sıfırlanması veya taşma gibi durumları ele almanız gerekir. Platform bir sayacı okuyamıyorsa yol, izin veya nesne desteği sorunu olabilir. Artan bir hata sayacı da bağlantı, uygulama trafiği ve veri toplama dönemiyle birlikte değerlendirilmelidir. Tek bir sayaç okuması kök nedeni belirleyemez.
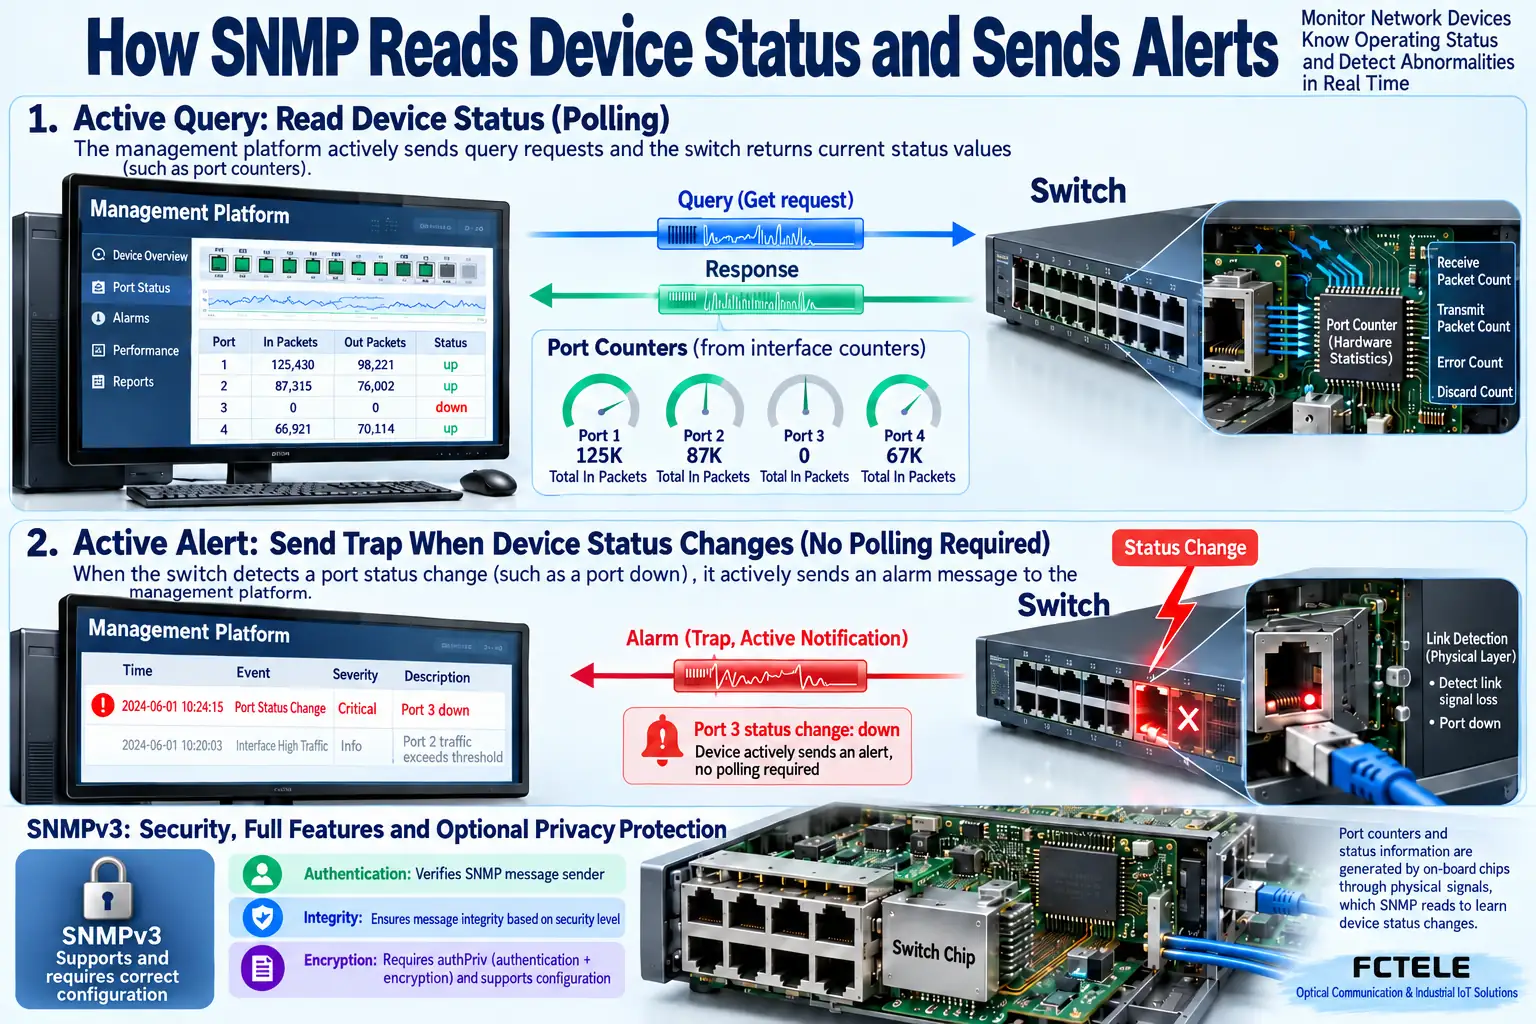
SNMPv3, tüm korumaları otomatik olarak açan bir düğme değildir. Desteklenen güvenlik modellerini ve seviyelerini kontrol edin. İlgili güvenlik seviyesinde kimlik doğrulama, bütünlük ve gizlilik koruması kullanılabilir. Şifreleme kullanılıp kullanılmadığı, hangi algoritmaların kullanıldığı ve bunların nasıl yapılandırıldığı doğrulanmalıdır. İzleme amaçlı salt okunur izinleri yapılandırma yazma izinlerinden ayırın, kaynakları kısıtlayın ve kimlik bilgilerini uygun şekilde yönetin. Eski sürümlerdeki topluluk dizesini güçlü kimlik doğrulama olarak değerlendirmeyin.
6. Bant içi yönetim, bant dışı yönetim ve yapılandırmanın kaydedilmesi
Bant içi yönetim, uygulama trafiğiyle ilişkili bir ağ yolunu kullanır. Bağlantı tıkanıklığı, döngüler veya hatalı paketler aynı anda yönetimi de etkileyebilir. Bant dışı yönetim ayrı bir bakım yolu kullanır; ancak gerçekten bağımsız olup olmadığı cihazın yapısına ve bağlantılarına bağlıdır. Yönetim VLAN öğesi bölümlemeye yardımcı olur; fakat otomatik olarak bağımsız bir donanıma veya şifreli bir kanala dönüşmez. Yönetim erişim noktasını proje gereksinimlerine göre planlayın ve alarmların uç cihaz anormallikleriyle eşleştirilmesini kolaylaştırmak için zamanı ve günlükleri uyumlu hâle getirin.
Web ayarlarını gönderdikten veya komutları çalıştırdıktan sonra, bunların yeniden başlatma sonrasında korunan yapılandırmaya yazılıp yazılmadığını da kontrol edin. Farklı cihazlar, geçerli çalışma ayarlarını ve kalıcı kaydı farklı şekillerde ele alabilir. Yapılandırma yedeği olarak yalnızca bir web sayfası ekran görüntüsü kaydetmeyin. Gerekli yeniden başlatma ve kurtarma doğrulamaları, onaylanmış bir bakım penceresinde yapılmalıdır. Yönetim adresinin, VLAN bilgisinin, izinlerin ve alarm ayarlarının hâlâ mevcut olduğunu ve devam eden üretim uygulamalarını etkilemediğini kontrol edin.
7. Feichang Technology ürünleriyle incelenebilir bir kabul testi gerçekleştirin
Feichang Technology ürün merkezindeki yönetilebilir DIN rayı anahtarlarının ayrıntılarında elektriksel ve optik arayüzler, VLAN ve RSTP gibi işlevler listelenir; bunlar belirli erişim özelliklerini kontrol etmek için bir başlangıç noktası olabilir. Yönetilebilir olması, her yönetim protokolünün, algoritmanın, özel bant dışı portun veya üçüncü taraf komutunun mevcut olduğunu kanıtlamaz. Gerçek erişim noktaları ve aygıt yazılımı özellikleri yine de ilgili kılavuzdan kontrol edilmelidir. Ürün işlevlerine ilişkin kanıtlar ile yukarıdaki genel mekanizmalar ayrı ayrı kaydedilmelidir.
Eğitim amaçlı bir kabul testi; cihazı yerel olarak tanımlama, bakım yoluna erişme, salt okunur veri toplama, kontrollü değişiklikler ve yapılandırmayı geri yükleme sırasıyla gerçekleştirilebilir. İzin verilmesi gereken bakım kaynakları ile reddedilmesi gereken kaynakları ayrı ayrı test edin. Aynı zamanda gerçek uygulama trafiğini ve izleme durumunu test edin. Platform cihazı çevrimdışı gösteriyor ancak uygulama trafiği hâlâ geçiyorsa önce yönetim yolunu kontrol edin. Cihazın hasarlı olduğunu hemen ilan etmeyin. Platformun çevrimiçi olması, tüm uç cihaz uygulama trafiğinin geçtiği anlamına gelmez. Sonraki bakım personelinin inceleyebilmesi için adresi, portu, sürümü, zamanı ve sonucu kaydedin.
Kaynaklar ve çizim notları
Kaynaklar RFC 3416 protokol işlemleri , RFC 3414 Kullanıcı Tabanlı Güvenlik Modeli ve Feichang Technology yönetilebilir DIN rayı anahtarı ayrıntıları . Standartlar genel mekanizmaları kontrol etmek için kullanılır ve belirli bir modelin desteğine ilişkin beyanlar değildir. Güvenlik algoritmaları, güncel ürün gereksinimlerine göre kontrol edilmelidir. Eski teknik şartnamelerdeki algoritma listesini dağıtım önerisi olarak değerlendirmeyin. Görseller genel çalışma ilkelerini gösterir; sertifikasyon, gerçek fotoğraf veya ölçüm kanıtı niteliğinde değildir.
İlk yapılandırmada bağlantı, kimlik, adres ve uygulama sırasını izleyin
İlk devreye almada, önce yalıtılmış bir test ortamında yönetim bağlantısı kurun ve kullanılan Console kablosunu, seri iletişim parametrelerini veya yönetim ağı portunu kontrol edin. Cihaz kimliğini doğruladıktan sonra başlangıç kimlik bilgilerini değiştirin; yönetim adresini, maskeyi, ağ geçidini ve izin verilen erişim yollarını kaydedin; ardından gerekli VLAN'ları, portları ve koruma protokollerini yapılandırın. Her öğeyi tamamladıktan sonra yetkili bakım terminalinin cihaza hâlâ erişebildiğini doğrulayın, ardından yapılandırmayı kaydedin ve yeniden başlatma sonrasında korunup korunmadığını kontrol edin. Yönetim adresini ve tüm port atamalarını aynı anda değiştirerek geri dönüş yolunu kaybetmeyin.
Komut adları, varsayılan adresler ve hesaplar üreticiler arasında farklılık gösterebilir. interface vlan veya write memory gibi örnekleri doğrudan evrensel işlemler olarak değerlendirmeyin. İlgili model ve aygıt yazılımının kılavuzunu kullanın ve gerekirse önce geçerli yapılandırmayı dışa aktarın. Son olarak iletimi kontrol etmek için gerçek uygulama trafiğini kullanın ve aynı zamanda izin verilmeyen yönetim erişiminin gerçekten kısıtlandığını doğrulayın. Yönetim sayfasının açılması yalnızca yönetim yolunun erişilebilir olduğunu gösterir. Uygulama ağının doğru yapılandırıldığını kanıtlayamaz.
Çalışma ilkesi şemaları genel mekanizmaların gösterimleridir; gerçek ürün testleri veya model kesit fotoğrafları değildir. Arayüz, protokol, koruma ve güç kaynağı özellikleri, kullanılan gerçek modele göre kontrol edilmelidir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2019-08-06. Kaynağın son güncellenme tarihi: 2026-10-13T10:41:21+08:00. Çince kaynağı okuyun
