


Komut satırı bir yönetim sorununu çözer
Anahtarın komut satırı, yöneticilerin durumu okuması, ayarları değiştirmesi ve yapılandırmaları kaydetmesi için bir erişim noktasıdır. Aynı metin, farklı çalışma modlarında farklı etkiler yaratabilir veya hiç yürütülmeyebilir. İşlem yapmadan önce cihaz modelini, aygıt yazılımını, hesap izinlerini ve mevcut komut istemini doğrulayın; bu, tüm anahtarlarda ortak olduğu söylenen altı modu ezberlemekten daha güvenilirdir.
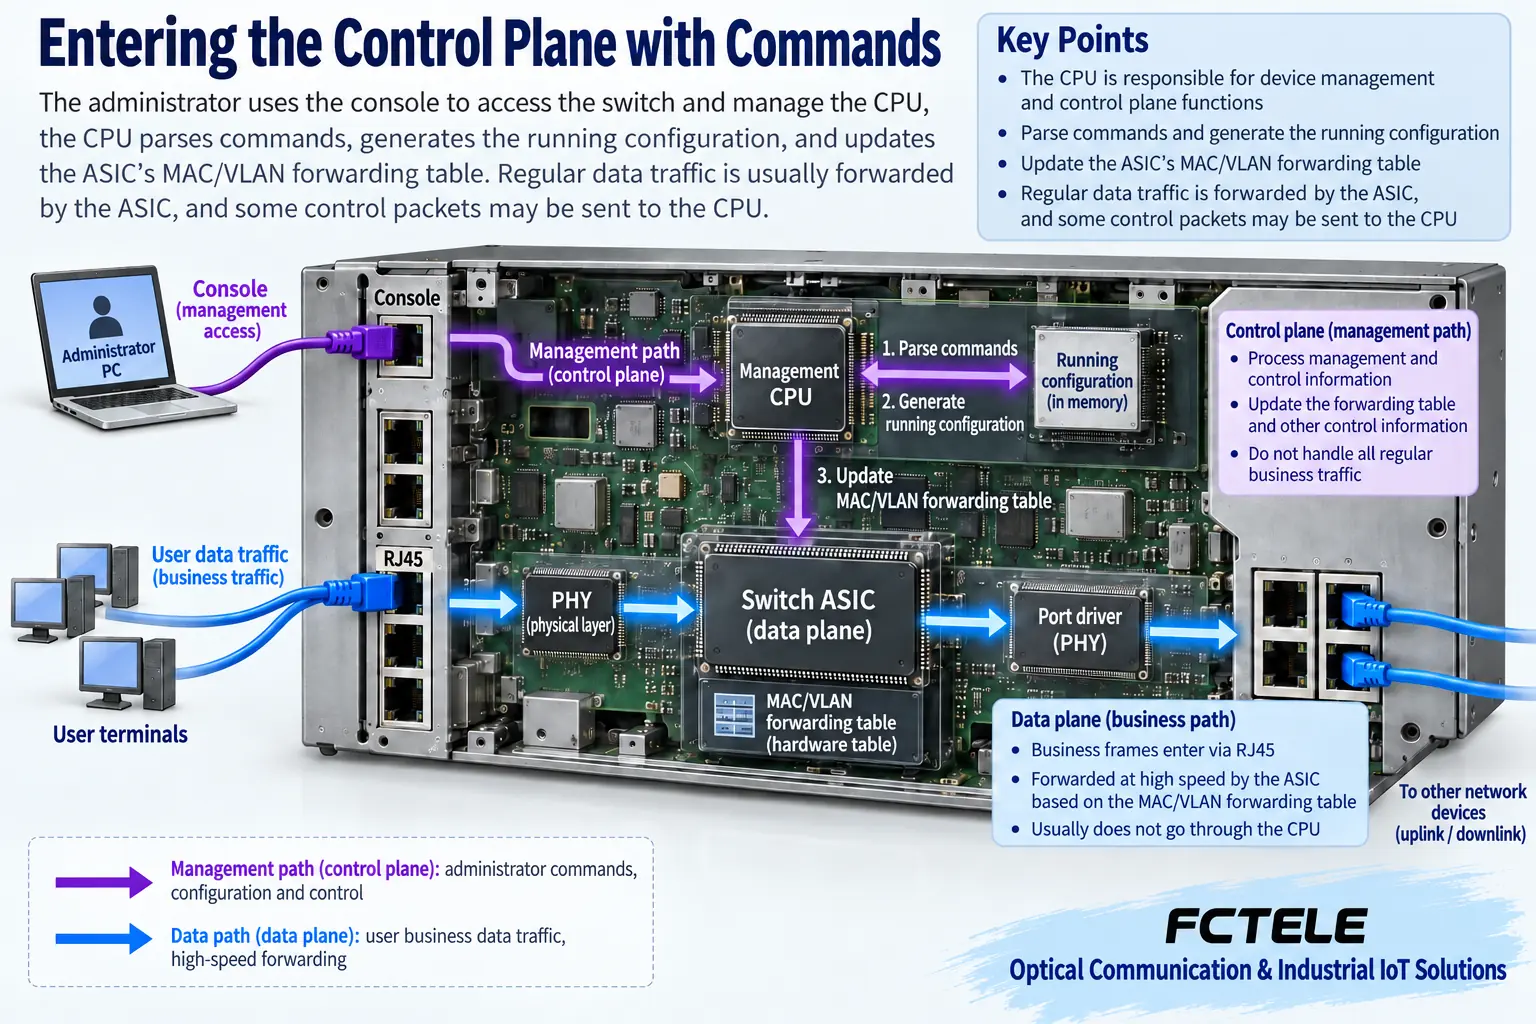
Komut satırına, cihazın desteklediği yerel bir Console bağlantısı veya kontrollü bir ağ yönetimi bağlantısı üzerinden erişilebilir. Console, sıradan bir hizmet ağı portu değil, bir yönetim arayüzüdür; konnektörlerin benzer görünmesi, kablolama sırasının veya elektriksel koşulların aynı olduğu anlamına gelmez. Önce ilgili kılavuzu okuyun, uyumlu kablolar ve terminal parametreleri kullanın; bağlantıyı test etmek için bilinmeyen portları bir ağ anahtarına bağlamayın.
Bir komut cihaza ulaştıktan sonra ne olur?
Tipik bir yönetilebilir anahtarda yönetim işlemcisi komutu ayrıştırır, izinleri ve sözdizimini kontrol eder, ardından ilgili yapılandırmayı değiştirir veya bir durum okuma işlemi başlatır. Anahtarlama yongası, hizmet çerçevelerini belirlenmiş iletme kurallarına göre işler; bu iki yol birbiriyle ilişkilidir ancak farklı görevler gerçekleştirir. Bir yöneticinin komut satırına bir komut girmesi, her hizmet çerçevesinin önce yönetim bilgisayarına gitmesi gerektiği anlamına gelmez.
CPU, kontrol ve yönetimden sorumluyken donanımsal iletme tablosu, gerçek iletmede kullanılan koşulların bir bölümünü saklar. Örneğin, VLAN üyeliği ayarlandıktan sonra kontrol yazılımı donanım kurallarını güncelleyebilir; uygulamanın ayrıntıları modele bağlıdır. Web sayfaları, komut satırları ve ağ yönetimi protokolleri aynı yönetim mantığına ulaşabilir; yönetim erişim noktasının değiştirilmesinin işlev veya izin sınırlarını aşacağı varsayılamaz.
Görüntüleme modu ile yapılandırma modu neden ayrılır?
Durum görüntüleme, esas olarak cihazın mevcut durumunun ne olduğunu ortaya koyarken yapılandırma işlemleri cihazın nasıl çalıştığını değiştirir. Platformlar genellikle bu ikisini ayırt etmek için farklı görünümler ve izinler kullanarak bir sorgunun değişiklik işlemiyle karıştırılması olasılığını azaltır. Sıradan bir hesabın port durumunu görebilmesi, VLAN'ları değiştirme, cihazı yeniden başlatma veya tam yapılandırmayı dışa aktarma hakkına sahip olduğu anlamına gelmez; yalnızca komut istemi de mevcut hesabın tüm izinlere sahip olduğunu kanıtlayamaz.
Üçüncü taraf örneği olarak Cisco IOS belgelerindeki adlandırma kullanıldığında, user EXEC ve privileged EXEC farklı işlem düzeyleri için kullanılır; yapılandırma işlemleri için de genel moda ve ilgili alt modlara geçilir. Bu örnek, mod katmanlarını açıklar; bir FCTEL cihazı kullanım kılavuzu değildir. Diğer platformlar kullanıcı görünümü ve sistem görünümü gibi adlar kullanabilir; giriş, çıkış ve kaydetme komutlarının tümü mevcut platforma göre doğrulanmalıdır.
Genel ayarların ve arayüz ayarlarının kapsamları farklıdır
Genel ayarlar cihaz genelindeki belirli davranışları etkilerken arayüz ayarları seçilen portu hedefler; oturum açma hatlarının veya protokollerin de kendi alt görünümleri olabilir. Bir arayüz seçmeden önce port etiketini, gerçekte bağlı olan cihazı ve kılavuzdaki numaralandırmayı doğrulayın. Şasi yuvaları, mantıksal arayüzler ve ön panel numaraları her zaman birebir aynı olmayabilir; sahadaki uygulamada arayüz numaraları bir ekran görüntüsünden kopyalanarak kullanılamaz.
Örneğin, bir ölçüm cihazının erişim portunu bir VLAN öğesine atamayı planlıyorsanız önce portun rolünü ve beklenen etiket işleme davranışını yazın, ardından üst bağlantının ilgili hizmeti nasıl taşıdığını doğrulayın. Bir komutun hatasız yürütülmesi yalnızca platformun işlemi kabul ettiği anlamına gelir; karşı uç yapılandırmasının uyumlu olduğu anlamına gelmez. Yönetim bağlantısının bulunduğu portu yanlışlıkla değiştirirseniz uzak bağlantıyı hemen kaybedebilirsiniz; bu nedenle yerel bir kurtarma erişim noktası önceden hazırlanmalıdır.
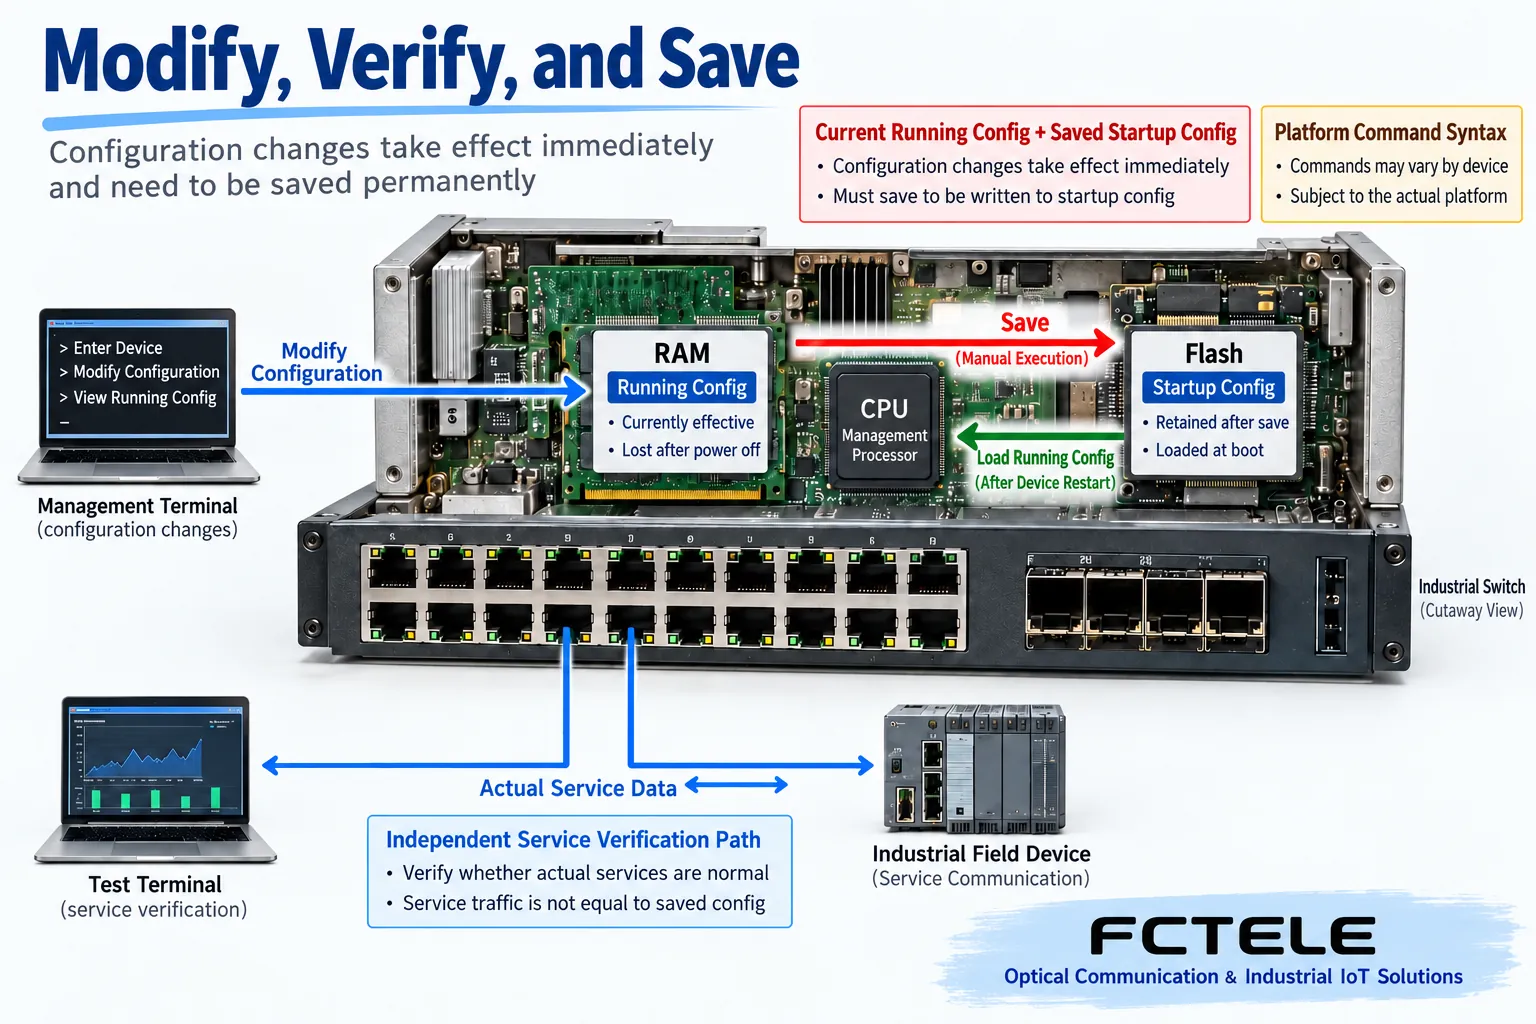
Çalışma zamanı yapılandırması ile kaydedilmiş yapılandırma aynı şey değildir
Çalışma zamanı yapılandırması, cihazın çalışmak için o anda kullandığı ayarlardır; başlangıç yapılandırması ise genellikle yeniden başlatma sonrasında yüklenen kalıcı ayarlardır. Bazı platformlarda değişiklikler hemen yürürlüğe girer ancak henüz kaydedilmemiştir; bazı platformlar ise onaylama gerektirir veya otomatik kaydetmeyi destekler. Tek bir mekanizma, tüm cihazlar için genel bir kural olarak kabul edilemez. Yürürlüğe koyma, onaylama, kaydetme ve geri alma işlemlerinin her birini hangi eylemlerin gerçekleştirdiğini doğrulamak için kılavuza bakılmalıdır.
Bazı değişikliklerin, doğrulama sonrasında yine de açıkça kalıcı depolamaya yazılması gerekir. Kaydedilmezlerse yeniden başlatma sonrasında kaybolabilirler; yanlış ayarların kaydedilmesi ise hatayı kalıcı hâle getirebilir. Bu nedenle önce çalışma zamanı durumunu ve hizmetin fiilî işleyişini doğrulayın, ardından kaydedin ve kaydetme sonucunu kontrol edin. Çalışan dosya ile başlangıç dosyası arasındaki fark yararlı bir ipucudur; ancak kaydetmenin işe yaradığını kanıtlamak için üretim ağının elektriğinin gelişigüzel kesilmesine izin verilmez.
İzinler ve bağlantı koruması da gözetilmelidir
Bakım hesapları uygun izinlere sahip olmalı ve parolalarda eğitim içeriklerindeki basit sayısal örnekler yeniden kullanılmamalıdır. Ağ yönetiminde öncelikle cihazın gerçekten desteklediği güvenlik yöntemleri kullanılmalı, yönetim erişiminin kaynakları ve erişilebilir kapsamlar sınırlandırılmalıdır. Yalnızca oturum açmayı kolaylaştırmak için kimlik doğrulamayı devre dışı bırakmayın, eski makalelerdeki oturum açma gereksinimini kaldıran komutları önerilen yapılandırma olarak değerlendirmeyin ve hassas bilgiler içeren tam yapılandırmaları herkese açık iletişim kanallarında paylaşmayın.
Günlükler, kimin neyi ne zaman değiştirdiğini anlamaya yardımcı olur; ancak günlük tutma yeteneklerinin ve kayıt kapsamının da doğrulanması gerekir. Sistemin bakımını aynı anda birden fazla kişi yapıyorsa sorumlunun kim olduğu açık olmalı; bir kişi portu değiştirirken diğerinin bu değişikliğin üzerine yazıp kaydetmesi önlenmelidir. İşlem kayıtlarında zaman, cihaz sürümü, değiştirilen öğeler, test sonuçları ve geri alma koşulları tutulmalıdır; gerekli bilgiler destek personeline verilmeden önce hassas verilerden arındırılmalıdır.
İşlevleri ve erişim noktalarını FCTEL ürünleriyle karşılaştırarak kontrol edin
FCTEL markasının 2241 numaralı yönetilebilir ürününün ayrıntılarında dört adet 10 gigabit optik port, sekiz adet gigabit elektriksel port ve Katman 2 ile Katman 3 yönetim yetenekleri listelenir. Bu bilgiler, çoklu alt ağ toplaması için gereken işlevleri kontrol etmek amacıyla kullanılabilir; ancak ürün sayfası, teslim edilen sürümün komut başvuru belgesinin yerini tutamaz. İşlev adları aynı olsa bile gerçek port numaralandırması, sözdizimi, izinler ve kaydetme işlemleri için ilgili belgelerin yine de tedarikçiden alınması gerekir.
Proje için ürün seçilirken kullanılabilir yönetim erişim noktaları, yedekleme ve kurtarma yöntemleri ile aygıt yazılımının uygulanabilirlik koşulları da birlikte doğrulanmalıdır. Yönetilemeyen cihazlarda bu yapılandırma erişim noktaları bulunmaz; bir Console kablosu bağlamak veya terminal yazılımı kurmak ağ yönetimi yeteneği kazandıramaz. Yalnızca bir yönetim IP öğesine sahip olması da cihazın hizmet yönlendirmesini, herhangi bir protokolü veya üçüncü taraf bir platformun tüm komutlarını desteklediğini kanıtlamaz.
İncelenebilir bir değişiklik nasıl yapılır?
Bir atölye anahtarındaki erişim portunu ayarlamanız gerektiğini varsayalım. Önce mevcut topolojiyi ve port durumunu kaydedin, yapılandırma yedeğini alın ve onaylanmış bir bakım aralığında güvenilir bir erişim noktası üzerinden işlem yapın. Her seferinde yalnızca açıkça tanımlanmış bir ayar grubunu değiştirin; ardından uç cihaz istek ve yanıtlarını, üst bağlantı etiketlerini ve yönetim erişilebilirliğini kontrol edin. Yalnızca gösterge ışıklarına bakmak yerine gerekli port sayaçlarını ve test zamanlarını kaydedin.
Bir anormallik oluştuğunda daha fazla komutu üst üste uygulamayı bırakın, hazırlanan geri alma yöntemine göre eski durumu geri yükleyin ve hizmeti doğrulayın. Doğrulama başarılı olduktan sonra platform gereksinimlerine göre kaydedin, dosyayı ve sürümü kayıt altına alın; yeniden başlatma sonrası kalıcılık kontrolü, izin verilen koşullarda ayrı olarak planlanmalıdır. Bu şekilde elde edilen sonuç, terminal penceresinde başarılı gibi görünen uzun bir komut dizisi değil, cihazın gerektiği gibi çalışabildiğine dair kanıttır.
İçerik notu: Şemalar teknik içerik açısından kontrol edilmiştir ve genel mekanizmaları açıklamak için kullanılmaktadır; ürün fotoğrafları veya ölçüm kayıtları değildir. Belirli arayüzler, modlar ve yetenekler, seçilen modele, sürüme ve sahadaki doğrulamaya bağlıdır.
Doğrulama kaynakları: Cisco IOS çalışma modları ve oturum açma izinlerinin açıklaması
Dört adet 10 gigabit optik ve sekiz adet gigabit elektriksel portlu FCTEL yönetilebilir anahtar
FCTEL endüstriyel anahtar kategorileri
İlgili teknik konular: H3C anahtar serisi nasıl seçilir: kampüs, veri merkezi ve endüstriyel sahaların sınırları Ağ video kod çözücüsünde görüntü olmaması sorunu nasıl giderilir: güç, akış, kod çözme ve görüntü çıkışı E1 video ve sesi nasıl taşır: kodlama bit hızı, çerçeveleme, saatleme ve karşı uç eşleştirme
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2020-03-13. Kaynağın son güncellenme tarihi: 2026-10-13T03:22:35+08:00. Çince kaynağı okuyun
