


Birbirine bağlamak mutlaka yığınlama anlamına gelmez
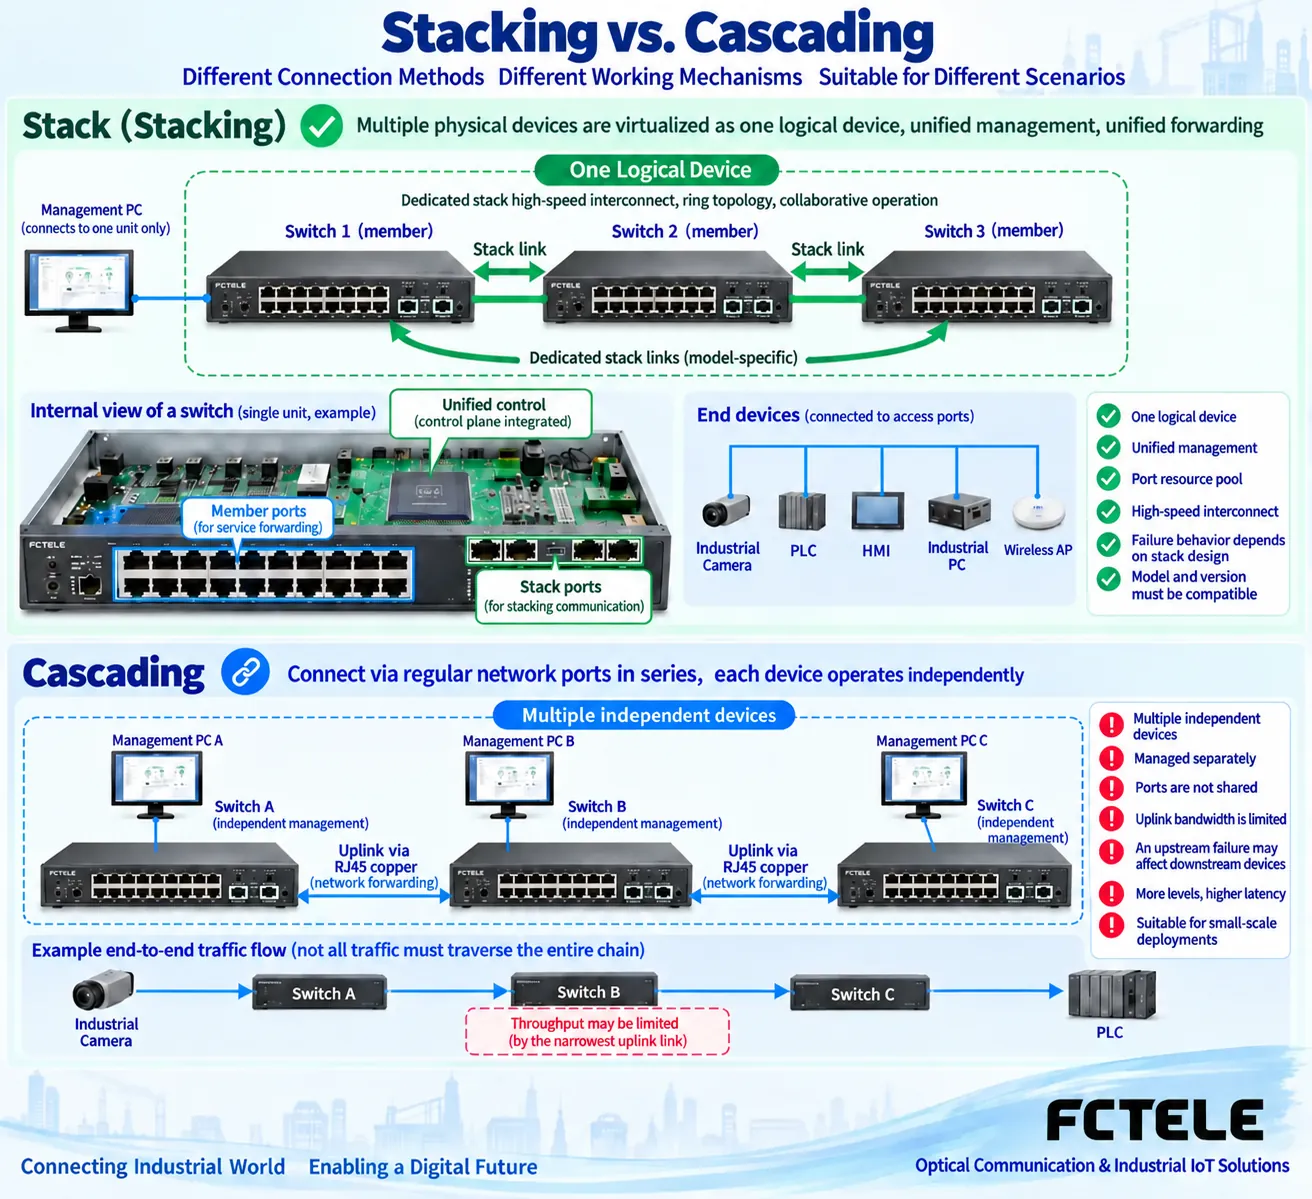
Ağ kapsamasını artırmak için birden fazla anahtar birbirine bağlanabilir; ancak yığınlama ve kaskat bağlantı, bunları düzenlemenin farklı yollarını ifade eder. Yaygın donanım yığınlama uygulamaları, birden fazla fiziksel cihazın dışarıya tek bir mantıksal cihaz olarak görünmesini sağlamak için desteklenen özel arayüzleri ve ilgili protokolleri kullanır; kaskat bağlantı ise birden fazla bağımsız iletim düğümünü bağlamak için sıradan hizmet portlarını kullanır. Değerlendirme yaparken önce modeli, bağlantı portlarını ve gerçek çalışma modunu kontrol edin. Kasalar üst üste yerleştirildi diye buna yığınlama diyemezsiniz.
Birleşik yönetim yazılımı, birden fazla bağımsız cihazı tek bir arayüzde listeleyebilir; ancak bu, otomatik olarak gerçek yığınlama anlamına gelmez. Yalnızca merkezi görüntüleme ve yapılandırma dağıtımı sağlıyor olabilir; her anahtar ise bağımsız kontrolünü ve arıza etki alanını korur. Benzer şekilde, iki optik fiberi bağlamak veya bağlantı birleştirmeyi etkinleştirmek, iki cihazın kontrol sistemlerini kendiliğinden birleştirmez. Fiziksel görünüm, yönetim arayüzü ve teknik işlevler ayrı ayrı kontrol edilmelidir.
Yığınlama, kontrolü ve portları nasıl düzenler?
İlgili işlevleri destekleyen bir yığınlama sistemini örnek alalım: Üyeler, yığın bağlantıları üzerinden bilgi alışverişi yapar, platform kurallarına göre kontrol rollerini belirler ve farklı kasalardaki portları ortak bir yapılandırma ve iletim düzenine dahil eder. Harici ağ, tüm yığını tek bir mantıksal anahtarlama düğümü olarak ele alabilir; ancak fiziksel kasalar, güç kaynakları, arayüzler ve dahili kaynaklar varlığını sürdürür. Sistem, sınırsız kapasiteli tek bir anahtarlama çipine dönüşmez.
Kontrol rolleri, yedekleme mekanizmaları, üye sayısı, yazılım sürümü uyumluluğu ve yığınlama topolojisi platforma bağlıdır. Bir markanın belgelerinde yer alan özel halka bağlantısı, üyeler arası bağlantı birleştirme veya arıza durumunda devralma özelliği, doğrudan tüm endüstriyel anahtarların yeteneği olarak kabul edilemez. Farklı serilerin yığınlama arayüzleri de yalnızca kablo biçimleri eşleştiği için birbirine bağlanamaz; genişletmeden önce desteklenen üye kombinasyonları ve yükseltme süreci kontrol edilmelidir.
Kaskat bağlantıda veri üst bağlantılardan nasıl geçer?
İki bağımsız anahtar, elektriksel Ethernet portları veya uyumlu optik portlar kullanılarak bağlandıktan sonra, cihazlar arası iletişimin ilgili üst bağlantıdan geçmesi gerekir. Her düğüm, kendi iletim tablosuna, VLAN bilgisine ve port durumuna göre çıkışı belirler; cihazların yapılandırmalarının ve yönetim adreslerinin yine ayrı ayrı tutulması gerekir. Üçüncü bir anahtar eklendiğinde, bağlantının iki ucundaki hizmetler ara düğümlerden ve birden fazla üst bağlantıdan geçebilir. Gerçek yol, kapasiteyi ve arızanın etkisini belirler.
Belirli bir üst bağlantının kullanılabilir kapasitesi, sürekli olarak birleşen trafik yükünden düşükse arabelleğe alma, ani trafik artışının yalnızca bir bölümünü geçici olarak karşılayabilir ve uzun süreli bir darboğazı ortadan kaldıramaz. Eski makale, 100 Mbps değerini sabit yığınlama arka düzlem değerleriyle karşılaştırıyordu; bu karşılaştırma mevcut tüm modeller için kullanılamaz. Yalnızca kasa sayısını karşılaştırmak yerine her bölümün hızını, çift yönlü yükü, paket boyutunu ve hizmet hedefini kaydetmeli, gerçek yapılandırma ve trafikle doğrulama yapmalısınız.
Bağlantı birleştirme hangi yetenekleri ekler?
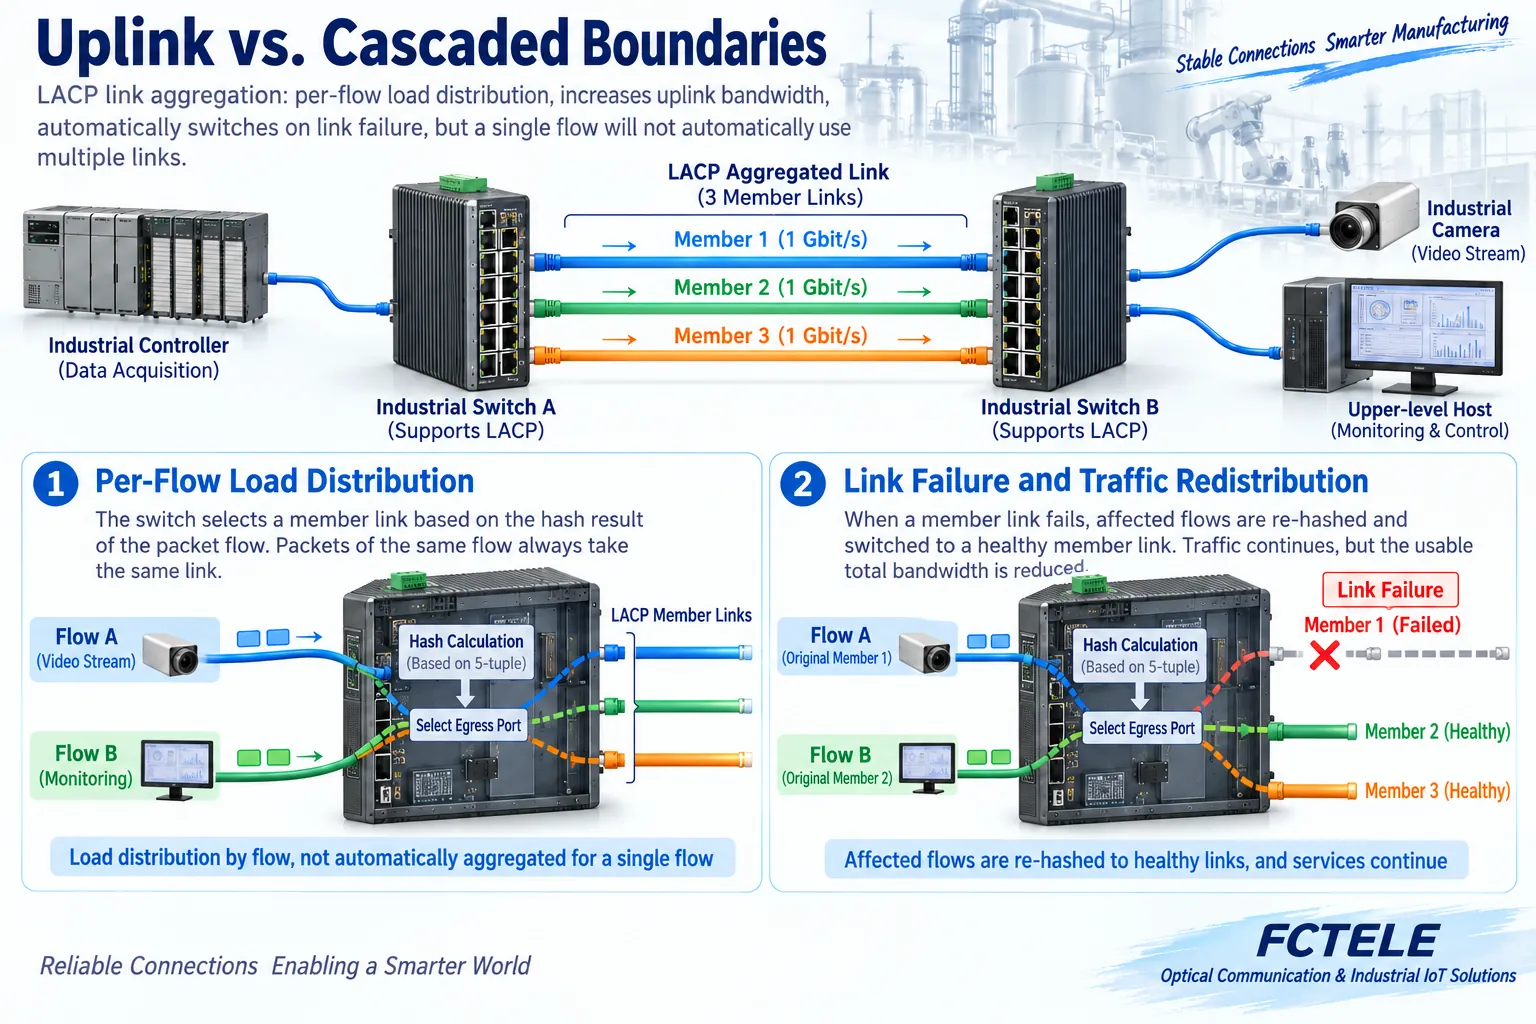
Bağlantı birleştirmeyi destekleyen cihazlar, trafiği dağıtmak ve üye arızalarını kullanılan uygulamaya göre ele almak amacıyla birden fazla üye bağlantıyı tek bir mantıksal bağlantı halinde düzenleyebilir. Yaygın dağıtım yöntemleri, oturumun ilgili alanlarına göre üye seçer; bu nedenle bir oturum genellikle tüm üyelerin toplam kapasitesini aynı anda otomatik olarak kullanmaz. Birden fazla üst bağlantının nominal hızlarının toplamı, herhangi bir tek dosya aktarımının ulaşabileceği hıza eşit değildir.
Arızadan sonra üyelerin yeniden seçilip seçilmediği, hangi akışların etkilendiği ve kalan toplam kapasitenin yeterli olup olmadığı, belirli model ve hizmet için test edilmelidir. Birden fazla sıradan paralel kablo doğrudan bağlantı birleştirme olarak kabul edilemez; kontrolsüz Katman 2 döngüleri yayın fırtınalarına yol açabilir. Bağlantı birleştirme, kapsayan ağaç ve yığınlama farklı sorunları çözer. Yapılandırma sırasında, farklı koruma mekanizmalarının birbiriyle çakışmasını önlemek için her birinin topolojideki rolünü netleştirmelisiniz.
Daha basit yönetim, daha küçük bir arıza etki alanı anlamına gelmez
Tek bir mantıksal cihaz genellikle ortak yapılandırmayı kolaylaştırabilir; ancak birden fazla üyeyi ortak bir yazılım ve kontrol alanına da dahil edebilir. Bağımsız kaskat cihazların yapılandırması daha dağıtıktır; bununla birlikte, bölümler halinde bakım yapılmasını da kolaylaştırabilir. Her iki durumda da güç beslemesi, üst bağlantılar, kontrol rolleri ve yükseltmeler hizmetleri etkiler. Tek bir ortak yönetim adresiyle yüksek güvenilirliği kanıtlayamaz, daha fazla üyenin mutlaka daha güvenli olduğunu da varsayamazsınız.
Genişletme için, sistem çalışırken yeni bir üye veya düğüm eklemenin mevcut portları etkileyip etkilemediğini, sürüm değişikliğinin yeniden başlatma gerektirip gerektirmediğini ve bağımsız bir kurtarma erişiminin korunup korunmadığını doğrulayın. Çift güç kaynağı aynı güvenilmez besleme koluna bağlanmışsa ortak bir arıza noktası varlığını sürdürür; aynı borudan geçen birden fazla optik fiberde de benzer bir sorun vardır. Yedeklilik, topoloji şemasına yinelenen simgeler çizmekle değil, gerçek bağlantı yollarında uygulanmalıdır.
Bu tür planlamalarda FCTEL ürünleri nasıl kullanılır?
FCTEL markasının 2241 model, dört optik ve sekiz elektriksel portlu, yönetilebilir Katman 3 anahtarının belgelerinde birden fazla optik ve elektriksel arayüz, VLAN, bağlantı birleştirme ve ağ yönetimi işlevleri listelenmektedir; bu belgeler, bağımsız anahtarlama düğümlerini ve üst bağlantı planlamasını kontrol etmek için kullanılabilir. Ürün sayfasında listelenen bağlantı birleştirme veya halka ağ işlevleri, bu modelin özel donanım yığınlamasını desteklediğinin kanıtı değildir; ilgili arayüzler, kılavuzlar ve uyumluluk tabloları bulunmadığında bağımsız bir cihaz olarak tasarlanmalıdır.
Model seçerken erişim portu sayısını, her bölümün üst bağlantılarını, beklenen eşzamanlı trafiği ve bakım gereksinimlerini listeleyin; ardından tedarikçiden kullanılacak aygıt yazılımını, bağlantı birleştirme üyelerinin koşullarını ve arıza sonrası toparlanma davranışını doğrulamasını isteyin. Birden fazla kasayı tek bir mantıksal cihaz olarak yönetmeniz gerekiyorsa gerçek yığınlama yeteneğini açıkça şart koşmalısınız; yalnızca uzaktan port genişletmeye ve kapsama mesafesine ihtiyacınız varsa kaskat bağlantı kapasitesini, optik modül eşleştirmesini ve hizmet sınırlarını kontrol edin.
Kabul testlerinde topoloji değişiklikleri gerçekten uygulanmalıdır
Önce az sayıda uç cihaz kullanarak düğümler arasında aynı VLAN üzerindeki iletişimi doğrulayın, üst bağlantı etiketlerini, yönetimi ve sayaçları kontrol edin; ardından eşzamanlı yükü kademeli olarak artırın. Bağlantı birleştirme testlerinde hem birden fazla oturumun dağılımını hem de tek bir oturumun gerçek çıkışını gözlemleyin. Üye veya üst bağlantı arızası testlerini yalıtılmış bir ortamda ya da bakım penceresinde planlayın ve üretim ağında döngü oluşturacak şekilde kabloları rastgele çıkarıp takmayın.
Arızadan önce ve sonra kontrol durumunu, port durumunu, kullanılabilir kapasiteyi, paket kaybını ve uygulamanın toparlanmasını kaydedin; yeniden başlatma sonrasında yapılandırmanın korunup korunmadığını kontrol edin. Kabulün gerçekten tamamlanmasının temeli, hedef hizmetin normal çalışma, genişletme ve belirtilen arıza koşulları altında gereksinimleri karşılamasıdır; bir web sayfasına giriş yapabilmek, birkaç üye adını görmek veya yeni eklenen tüm portların ışıklarını yakmak değildir.
Dokümantasyon notu: Prensip şemalarının teknik içeriği kontrol edilmiştir ve bu şemalar genel mekanizmaları açıklamak için kullanılır. Bunlar ürün fotoğrafları veya ölçüm kayıtları değildir. Belirli arayüzler, modlar ve kapasiteler; seçilen modele, sürüme ve sahadaki doğrulamaya bağlıdır.
Doğrulama kaynakları: Cisco anahtar yığınlama mekanizmaları
Cisco yığınlama ve bağımsız anahtarlama cihazlarının yönetimi
FCTEL yönetilebilir, dört optik ve sekiz elektriksel portlu Katman 3 anahtar
FCTEL endüstriyel anahtar kategorileri
İlgili teknik konular: SDH MSTP çok hizmetli platformlarına nasıl erişilir: hizmet eşleme, arayüzler ve saat doğrulaması E1, kanallara ayrılmış E1 ve PRI nasıl ayırt edilir: zaman dilimleri, sinyalleşme ve erişim kabul testleri MEMOBUS seri portları fiber üzerinden nasıl çalışır: şeffaf mesaj iletimi, gönderme/alma zamanlaması ve cihaz doğrulaması
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2021-12-06. Kaynağın son güncellenme tarihi: 2026-10-13T01:08:12+08:00. Çince kaynağı okuyun
