


Yönetilebilir bir endüstriyel anahtarın izleme menüsüne sahip olması, sahadaki arızaların otomatik olarak tespit edilip yerlerinin belirlenebileceği anlamına gelmez. Gerçekten etkili izleme, üç noktada birbirini doğrulayabilen kanıtlar bırakmalıdır: cihazda, hatta ve hizmette. Kabul sırasında, yalnızca yeşil bir topolojinin ekran görüntüsünü almak yerine, görülmesi gereken trafiğin görülebildiğini, bildirilmesi gereken olayların alınabildiğini ve hizmet kesintisi ile yeniden devreye girmenin bağımsız olarak ölçülebildiğini kanıtlamalısınız.
1. Önce izlemenin gerçekte neyi gözlemlediğini netleştirin
Anahtar donanımı Ethernet çerçevelerini almak ve iletmekten sorumludur; çerçeve, bir bağlantı üzerinden iletilen veri birimidir. Yönetim yazılımı port durumunu, hata ve atılan paket sayaçlarını okur ve ardından sonuçları bakım personeline sunar. Hizmet trafiği iletilmeye devam ederken yönetim bilgisayarı adres, erişim kuralları veya yönetim yükü nedeniyle geçici olarak erişim sağlayamayabilir. Bu nedenle, yönetim sayfası açılamıyorsa doğrudan anahtarın çalışmayı durdurduğu sonucuna varamazsınız.
Kabul öncesinde hizmet kaynağını, hedef cihazı, portu, ilişkili sanal yerel alan ağını ve beklenen yolu yazılı olarak kaydedin. Sanal yerel alan ağı VLAN olarak adlandırılır ve Katman 2 yayın alanını bölmek için kullanılır; bir VLAN yapılandırmak tek başına farklı ağ segmentlerini otomatik olarak birbirine bağlamaz. Ağ şemasında bağlantı hızı, optik modüller ve yedek yollar da belirtilmelidir. Otomatik topoloji keşfi, modelin ve komşu cihazların ilgili keşif mekanizmasını desteklemesini gerektirir; şemada bir düğümün eksik olması yalnızca keşif yeteneğinin yetersizliğinden kaynaklanabilir.
2. Aynalama, bir gözlem noktasına kopya gönderir
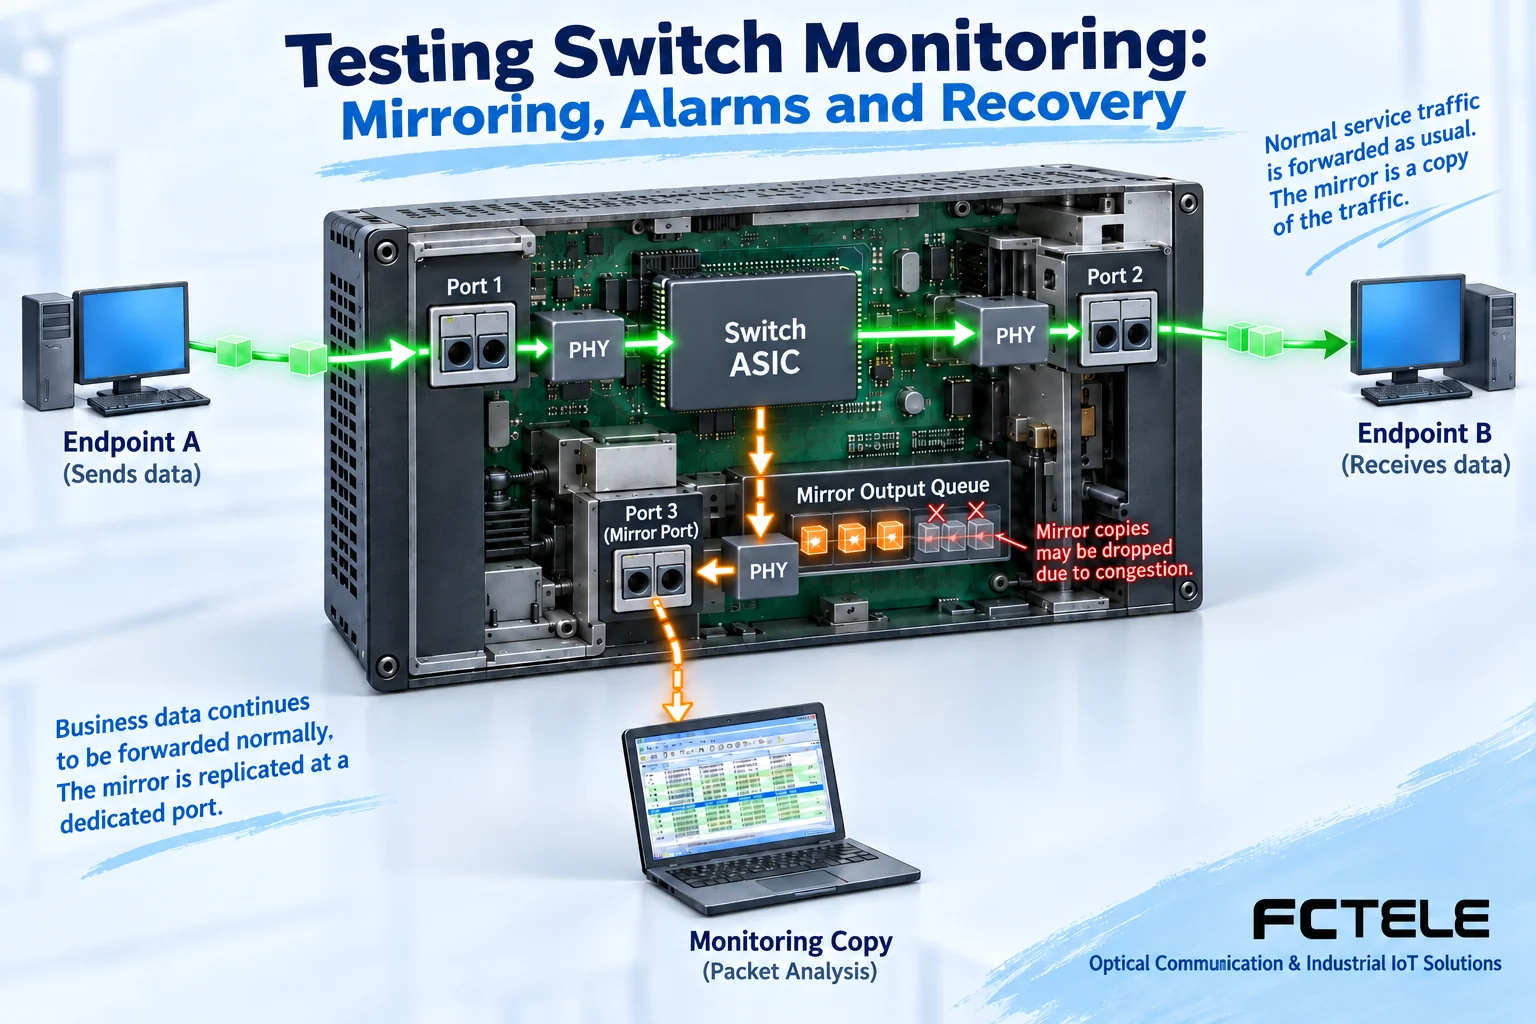
Hedef adresi önceden öğrenilmiş olan bir tek noktaya yayın çerçevesi, genellikle doğrudan ilgili hizmet portuna gönderilir. Bir dizüstü bilgisayarı rastgele başka bir porta takmak, bu iletişimi mutlaka görebileceğiniz anlamına gelmez. Port aynalama ise yapılandırmaya göre belirli bir giriş veya çıkışın trafiğini kopyalar ve özel bir gözlem portuna gönderir. Giriş, anahtara giren; çıkış ise anahtardan çıkan trafik anlamına gelir. Yanlış yön, port veya VLAN seçimi, paket yakalama sonucunun eksik olmasına yol açar.
Önce yalıtılmış bir testte sıra numaraları içeren bilinen trafik gönderin, hizmet alıcısının ne aldığını doğrulayın ve ardından bunu aynalama üzerinden yakalanan kayıtlarla karşılaştırın. Birden fazla kaynak trafik akışı bir araya getirildiğinde, ayna portunun veya paket yakalama bilgisayarının işleme kapasitesi aşılabilir; kopya kuyruğunun, ağ kartının, yazılımın ve diskin de kendi sınırları vardır. Aynalama kayıtlarında paketlerin eksik olması, hizmet alıcısında da paketlerin eksik olduğu anlamına gelmez; verilerin eksiksiz yakalanması da diğer hizmetlerin normal olduğunu garanti etmez. Aynalamanın iletimi etkileyip etkilememesi donanım mimarisi ve yapılandırmayla da ilişkilidir; tüm modellerin tamamen etkilenmediği taahhüt edilemez. İlgili sınırlamalar için şu kaynağa bakın: Cisco’nun SPAN açıklaması ; belirli işlemler için ise bu cihazın kılavuzu kullanılmalıdır.
Gözlem konumu, sayının nasıl yorumlanacağını da belirler. Bir çerçevenin hem girişini hem çıkışını aynı anda aynalarsanız, yakalama kaydında bu çerçevenin iki kopyası görünebilir; bu, üretim ağının gerçekten yinelenen çerçeveler gönderdiği anlamına gelmeyebilir. Yakalama yönünü, kaynak portunu ve filtre koşullarını kaydetmeli, kopyalar arasındaki ilişkiyi test sıra numaralarıyla doğrulamalısınız. Paket yakalama bilgisayarının kaydettiği zaman, verinin o gözlem noktasına varış zamanıdır ve doğrudan hizmet alıcısına ulaşma zamanı olarak kabul edilemez. Filtre çok dar ayarlanmışsa veya paket yakalama ağ kartı belirli bir etiket türünü yorumlayamıyorsa, ulaşmış olan çerçeveler de görüntülenen sonuçlarda görünmeyebilir. Önce bilinen test çerçeveleriyle paket yakalama zincirini doğrulayın, ardından kanıtların karşılaştırılabilir olması için arıza öncesini ve sonrasını aynı ayarlarla karşılaştırın.
3. Alarmın etkinliği için hem oluşturulması hem de ulaşması kontrol edilmelidir
Periyodik sorgulama, yönetim sisteminin cihazı düzenli olarak sorgulamasıdır; aktif bildirim ise bir olay meydana geldikten sonra cihazın bildirim göndermesidir. SNMP yaygın kullanılan bir yönetim protokolüdür; Trap, bu protokolün olay bildirim yöntemlerinden biridir. Syslog, günlükleri iletmek için kullanılır. Bunlar gözlem gereksinimlerini karşılar ancak iletişim kalitesinin kanıtlanmasında hizmet alıcısının yerini tutmaz. Sorgulama aralığı uzunsa iki sorgu arasında kısa süreli bir arıza meydana gelebilir; bildirim iletim yolu kesildiğinde ise cihazda olay kaydı bulunmasına rağmen uzak uç bildirimi alamayabilir.
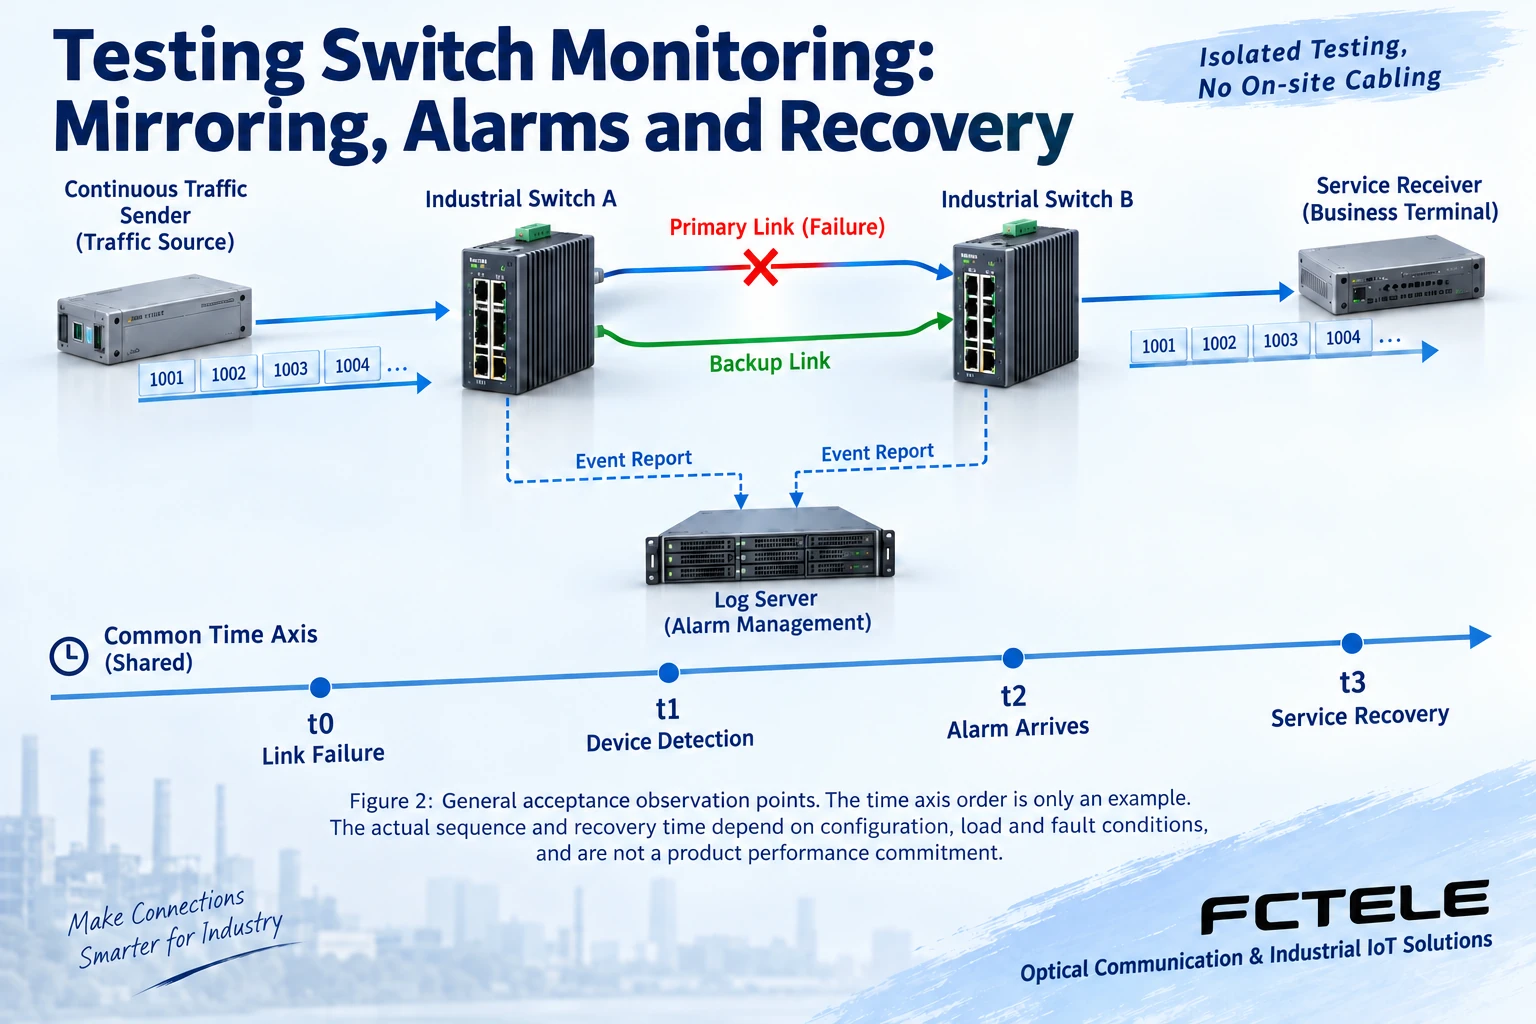
Önce cihazın, günlük sunucusunun ve test aracının saatlerini ayarlayın; senkronizasyon yöntemlerini ve doğruluklarını kaydedin. Modelin izin verdiği yöntemle kontrol edilebilir bir olay oluşturun ve cihazın yerel günlüğünü, sunucuya ulaşma zamanını, olayın ilgili olduğu nesneyi ve normale dönüş kaydını doğrulayın. Ardından erişim izinlerini, alıcı adresini ve ağ kurallarını kontrol edin. Alarmları test etmek için üretim ağında rastgele kablo çıkarmayın, elektriği kesmeyin veya yayın fırtınaları oluşturmayın; yalıtılmış bir ortam ve önceden onaylanmış bir test zaman aralığı kullanın.
4. Yeniden devreye girme süresi, hizmet gözlem noktasından ölçülmelidir
Bir yedeklilik protokolünün arızayı algılayıp yeniden yol seçtiği an, terminalin kesintisiz gönderim ve alıma yeniden başladığı anla aynı değildir. Port ışığının yeniden yanması veya ağ yönetiminin bir normale dönüş bildirimi alması, yalnızca ilgili gözlem noktasında değişiklik olduğunu gösterir. Buna dayanarak tüm halka ağların yeniden devreye girme süresini sabit olarak elli milisaniyenin altında gösteremezsiniz; yeniden devreye girmeyi paket kaybı olmamasıyla eş tutmanız ise hiç mümkün değildir.
Yalıtılmış bir test düzeneğinde, zaman ve sıra numaraları içeren test trafiğini sürekli gönderirken arızanın tetiklenmesini, cihazın algılamasını, alarmın ulaşmasını ve alıcı ucun yeniden devreye girmesini kaydedin. Test planında çerçeve uzunluğu, yük, arıza konumu ve “yeniden devreye girme” ölçütü belirtilmelidir; örneğin alıcı ucun belirli sayıda geçerli çerçeveyi yeniden kesintisiz almaya başlaması. Testleri farklı konumlarda tekrarlayın; kesinti aralığını, eksik sıra numaralarını ve yinelenen çerçeveleri kaydedin. Alarmlar, hizmetin yeniden devreye girmesinden önce veya sonra ulaşabilir ve özgün kayıtlar saklanmalıdır; yalnızca en düşük değeri kopyalayamazsınız.
5. Feichang Technology ürün işlevlerini kabul testinde doğrulanabilir maddelere dönüştürün
Feichang Technology M12 arayüzlü on altı portlu gigabit yönetilebilir anahtarın ürün sayfası aynalama, Syslog, RMON, Trap ve halka ağla ilgili işlevleri listeler. Bunlar sırasıyla trafik kopyaları, günlükler, uzaktan izleme ve olay bildirimi sağlar. Satın alırken yazılım sürümünün, izlenebilen nesnelerin ve sınırlamaların açıkça belirtilmesini istemelisiniz. Ürün sayfasında işlevlerin listelenmesi, her türlü bağlantı düzeninde ve yük altında aynı yeniden devreye girme süresinin sağlandığını kanıtlamaz; gerçek ağ kabul testinin yerini de tutmaz.
Teslimat kayıtları en azından model ve sürümü, yapılandırma yedeğini, test topolojisini, test koşullarını, özgün paket yakalama kayıtlarını ve günlükleri, anormal durumları ve yeniden test sonuçlarını içermelidir. Yapılandırmayı dışa aktardıktan sonra geri yükleme yöntemini de doğrulayın; “bir yedek dosyasına sahip olmayı”, geri yükleme yeteneğinin kanıtı olarak görmeyin. Uzaktan yönetim izinlerini sınırlandırın; aynalanan veriler sahadaki hizmet bilgilerini içerebileceğinden, veri toplama yetkilendirilmiş olmalı ve veriler uygun şekilde saklanmalıdır.
Kabulün nihai amacı, tüm menülerin mevcut olduğunu görmek değil; bakım personelinin sorunları yeniden oluşturabilmesi, gözlem sonuçlarını açıklayabilmesi ve kanıtların neleri gösteremediğini bilmesidir. Önce hizmetin etkilenip etkilenmediğini belirleyin, ardından olası nedenlerin kapsamını daraltmak için aynalama, sayaçlar ve günlükleri kullanın. Böylece izleme aracının kendi sınırlamaları yanlışlıkla anahtar arızası olarak değerlendirilmez.
Kaynak notu: Ürün yetenekleri, yukarıda belirtilen Feichang Technology modellerine ve gerçek sürümlere bağlıdır. SPAN kaynağı gözlem mekanizmasını açıklamak için kullanılmıştır; Feichang Technology komutları veya performansı için dayanak değildir. Görseller genel prensip şemalarıdır; gerçek ürün fotoğrafları veya ölçüm kayıtları değildir.
Sahada sık sorulan sorular
Aynalama üzerinden yakalanan kayıtlarda veri eksikse, bu durum anahtarın üretim paketlerini düşürdüğünü kanıtlar mı?
Hayır. Önce ayna portu, kopya kuyruğu veya paket yakalama bilgisayarı kapasite sınırına ulaşabilir; yön ve filtre ayarları da sonucu etkiler. Gerçek alım sonucunu sıra numaralarını kullanarak aynalanan kopyayla karşılaştırmalı ve gözlem konumunu kaydetmelisiniz. Paket yakalama kaybı ile hizmetteki paket kaybı iki ayrı değerlendirmedir; biri doğrudan diğerinin yerine geçemez.
Cihazda yerel bir bağlantı kesilmesi günlüğü var; ağ yönetimi neden bir Trap almadı?
Yerel olayın oluşması ile bildirimin uzak uca ulaşması farklı aşamalardır. Bildirim ayarlarını, alıcı adresini, izinleri ve iletim yolunu da kontrol etmeniz gerekir; arızanın kendisi bu yolu kesmiş olabilir. Her gözlem noktasının saatini senkronize edin ve kontrollü koşullarda yerel kayıtları, sunucunun aldığı bildirimleri ve normale dönüş olaylarını karşılaştırın. Bildirim alınmamasını doğrudan arıza meydana gelmemesiyle eş tutmayın.
Portun normale dönüş bildirimi 20 milisaniye gösteriyor; hizmetin yeniden devreye girme süresi de 20 milisaniye olarak yazılabilir mi?
Bu değer doğrudan aktarılamaz. Portun, protokol algılamasının, alarm iletiminin ve uygulamanın kesintisiz geçerli veri almasının gözlem sınırları farklıdır. Zaman ve sıra numaraları içeren test trafiği kullanmalı, arızanın tetiklenmesini ve alıcı ucun yeniden devreye girme ölçütünü kaydetmeli, yükü ve ölçüm çözünürlüğünü açıklamalısınız. Birden fazla sonucu saklayın; tüm ağ için taahhüt olarak yalnızca en kısa süreyi seçmeyin.
Okumaya devam edin: Yönetilebilir endüstriyel anahtarların gelişmiş yapılandırması: QoS, çok noktaya yayın ve güvenlik politikaları ; Ağ yedekliliği nasıl sağlanır: Yedek yollar, çift cihazlı yapılar ve arıza alanlarının ayrıntılı açıklaması ;
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2024-08-21. Kaynağın son güncellenme tarihi: 2026-10-15T22:31:43.863560+08:00. Çince kaynağı okuyun
