


Fırtına kontrolü, anormal biçimde artan bir trafik kategorisini sınırlar; port aynalama ise yetkili analiz için seçili trafiği kopyalar. Farklı sorunları çözerler. Önce normal çalışmayı gözlemleyin, kapsamı ve eylemleri kullanılan ekipmana göre yapılandırın, ardından gerekli trafiğin etkilenmediğini doğrulayın. Hız sınırları döngüleri düzeltmez ve paket yakalama saldırıları otomatik olarak durdurmaz.
1. Normal yayın trafiği bir yüke dönüştüğünde
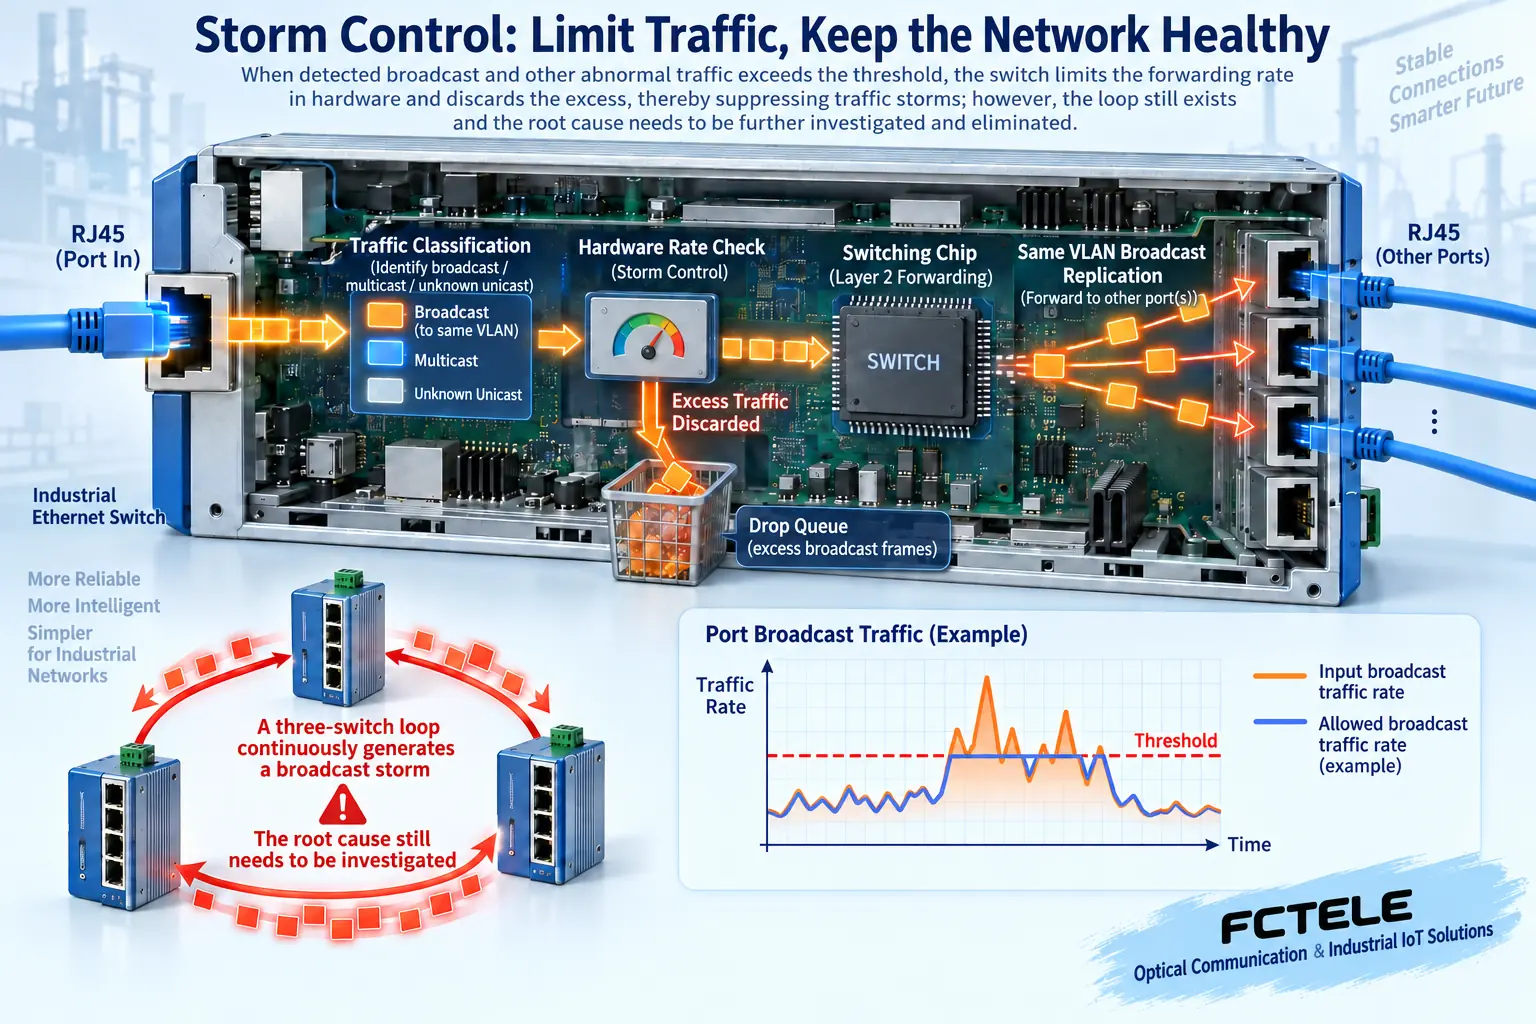
Bir anahtar, adreslenmiş veri birimleri olan Ethernet çerçevelerini iletir. Örneğin bir ağ adresiyle ilişkili donanım adresini bulmak için bazı çerçevelerin aynı yayın etki alanındaki cihazlara ulaşması gerekir. Yayın, doğası gereği bir arıza değildir. Aşırı trafik; bağlantı kapasitesini, işlem kaynaklarını ve arabellekleri tüketerek normal isteklerin zamanında işlenmesini engeller.
Bir VLAN normalde Katman 2 yayın kapsamını tanımlar. Anahtar, alınan bir yayın çerçevesini bu kapsamdaki diğer ilgili portlara kopyalar. Uygun şekilde kontrol edilmeyen bir Katman 2 döngüsünde kopyalar geri dönebilir, yeniden iletilebilir ve tekrar kopyalanabilir. Arızalı uç cihazlar veya yapılandırma hataları da ani trafik artışlarına yol açabilir. Yüksek yayın sayısı tek başına bir saldırıyı ortaya koymaz.
Bilinmeyen tek noktaya yayın ise farklıdır: Çerçevenin tekil bir hedef adresi vardır, ancak anahtarın iletim tablosunda güncel bir kayıt yoktur ve anahtar çerçeveyi ilgili kapsama dağıtabilir. Bilinmeyen çok noktaya yayının işlenmesi de yapılandırmaya bağlıdır. Bunlar, bilinen tek noktaya yayından farklıdır. Bir çok noktaya yayın kategorisinin tüm çok noktaya yayın trafiğini sayıp saymadığı da dahil olmak üzere, desteklenen bastırma sınıfları için model ve ürün yazılımı belgelerini kontrol edin.
2. Fırtına kontrolü nasıl çalışır?
Ekipman, yapılandırılan çerçeve sınıflarını tanımlar, bunların hızını ölçer veya sınırlar ve eşikleri ve eylemleri uygular. Bir eşik; saniye başına bit, saniye başına paket veya port bant genişliğinin yüzdesi olarak belirtilebilir. Bu birimler birbirinin yerine kullanılamaz. Bazı uygulamalar izin verilen hızın üzerindeki trafiği bastırır, diğerleri gözlem aralıkları üzerinden çalışır; bazıları ise alarm üretebilir veya portları kapatabilir. Bir ürünün davranışı tüm ürünler için geçerli değildir.
Bastırma, anormal trafiğin yayılmasını azaltabilir ancak hatalı kablolamayı doğru bir topolojiye dönüştüremez. Döngü devam ediyorsa kablolamayı, yedeklilik protokollerini ve port durumlarını inceleyin. Eşiği tekrar tekrar yükseltmek yalnızca daha fazla anormal çerçeveye izin verebilir. Eşiğin çok düşük ayarlanması ise meşru adres çözümleme, keşif veya çok noktaya yayın trafiğini aksatarak belirgin bir fiziksel kopukluk olmadan aralıklı arızalara yol açabilir.
3. Önce normal trafik için bir referans oluşturun
Uç cihazları, portların kullanım amaçlarını, VLAN'ları ve üst bağlantıları kaydedin ve özgün yapılandırmayı saklayın. Normal çalışma ve normal tepe dönemlerinde istatistikleri gözlemleyin; yayın, çok noktaya yayın, bilinmeyen tek noktaya yayın ve toplam trafiği ayrı ayrı değerlendirin. Ortalamalar; başlangıç, toparlanma veya eşgüdümlü keşif sırasında oluşan kısa süreli tepe değerlerini temsil etmez. Sakin bir dönemde alınmış tek bir ekran görüntüsünden kopyalanan ayarlar, devreye alma sırasında meşru trafiği bastırabilir.
Örneğin bir üretim hattındaki birden fazla uç cihaz, güç geri geldiğinde aynı anda adres çözümleme ve keşif yapabilir. Her tepeyi bastırmak yerine bu meşru durumu testlere dahil edin. Bir üst bağlantı birden fazla uç cihazın trafiğini bir araya getirirken erişim portu genellikle bir veya birkaç uç cihaza hizmet verir; ikisine aynı eşiği kopyalamayın. Bu örnek, üretimde doğrudan kullanılabilecek parametre değerlerini değil, bir değerlendirme yöntemini açıklar.
Bakım zaman aralığında önce kapsamı açıkça sınırlandırılmış, kontrol edilebilir bir portu doğrulayın. Tetiklenmeleri, sayaç artışlarını ve normale dönüşü teyit edin. Alarmları, uygulama yanıtlarını ve kayıpları birlikte değerlendirin. Üretim ağında yayın fırtınası oluşturmayın veya bir kontrol üst bağlantısını plansız şekilde kesmeyin. Stres testi için onaylanmış, yalıtılmış bir düzenek kullanın.
4. Port aynalama, uygulamanın işlevini devralmak yerine trafiği kopyalar
Port aynalama, seçili kaynak portlarda alınan, gönderilen veya her iki yöndeki trafiği bir analiz bilgisayarı ya da izleme cihazı için hedef porta kopyalar. Özgün trafik normal yolunda devam eder; analizörün trafik yoluna seri olarak bağlanması gerekmez. Giriş ve çıkış yönlerini kablonun soldaki veya sağdaki konumuna göre değil, anahtara göre yorumlayın.
Önce soruyu belirleyin: Uç cihaz bir istek gönderdi mi, bir yanıt geldi mi veya anormal trafik hangi arayüzden kaynaklandı? Ardından gerekli kaynak portları ve yönleri seçin. Her şeyi aynalamak analiz iş yükünü artırır ve hedef portun kapasitesini aşabilir. Kaynak trafik sayılarıyla yakalanan trafik sayıları arasındaki fark, uygulama trafiğindeki kayıptan ziyade kaybolan kopyaları veya analizörün sınırlarını yansıtabilir.
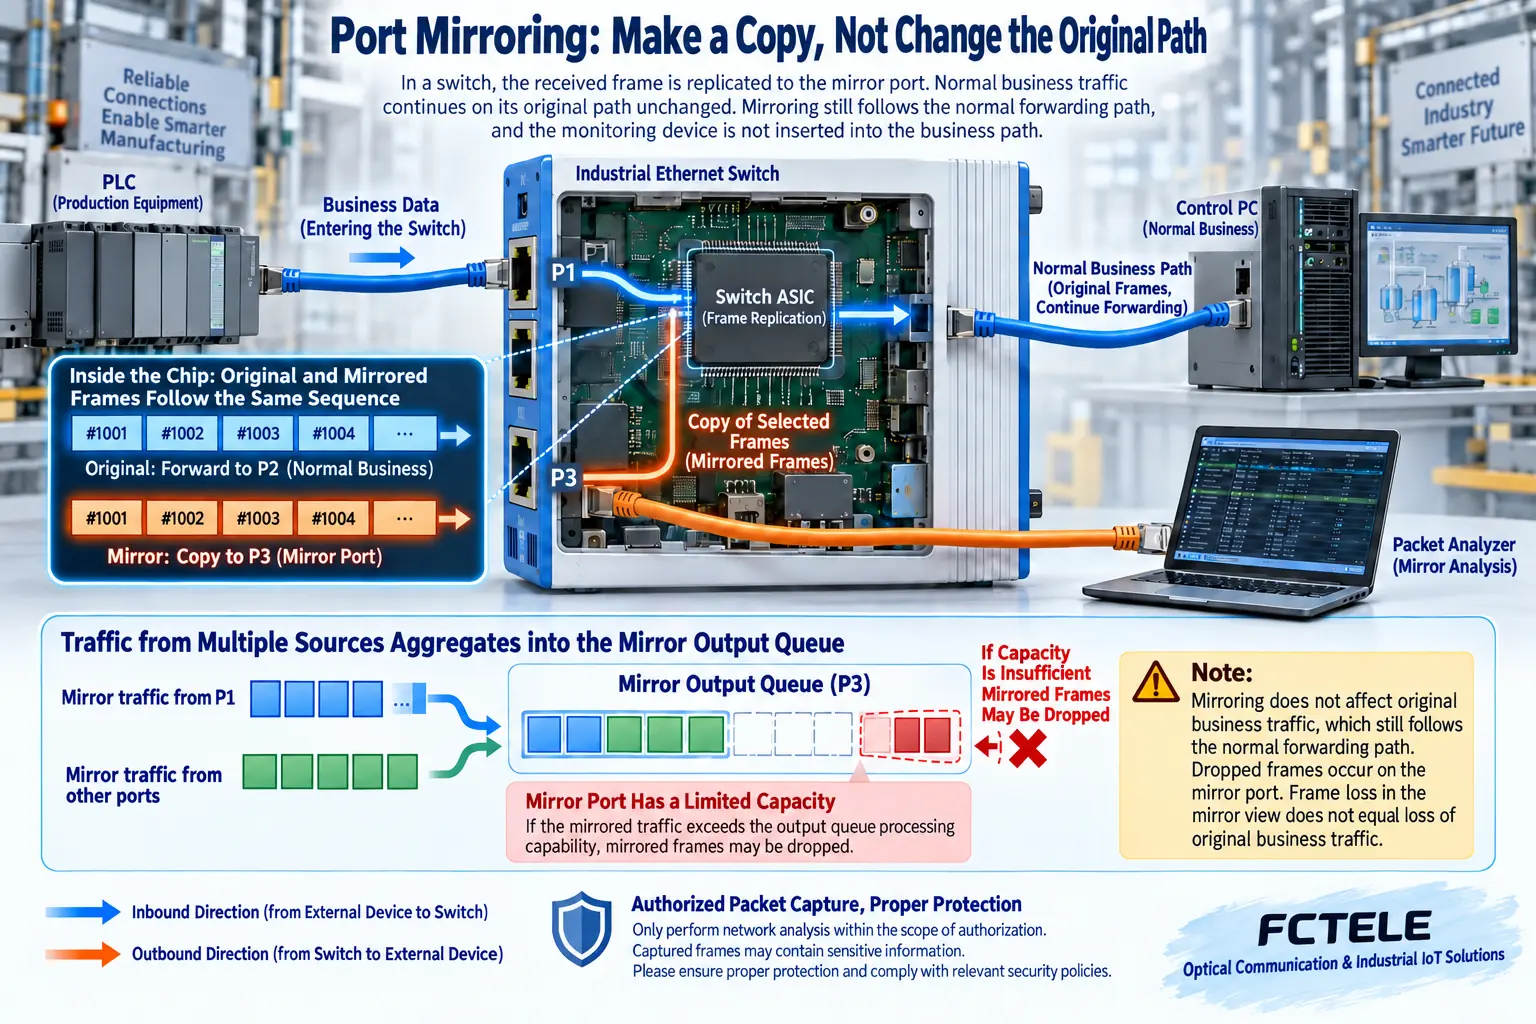
Hedef portun normal trafiği de taşıyıp taşıyamayacağı, kaç kaynağın desteklendiği, etiketlerin nasıl korunduğu ve hangi donanım sınırlarının geçerli olduğu ilgili kılavuza bağlıdır. Aynalamayı etkinleştirdikten sonra yönü ve yakalama sonuçlarını doğrulamak için bilinen, meşru bir istek kullanın. Yalnızca tek yön görünüyorsa karşı cihazın hiç yanıt vermediği sonucuna varmadan önce aynalama seçimini, yakalama filtrelerini ve analizörü kontrol edin.
5. Belgelerde belirtilen FCTEL işlevlerini projeye uygulayın
Yerli tedarikli, sınırlı yönetim özelliklerine sahip, on altı Gigabit bakır ve sekiz Gigabit SFP portlu DIN ray tipi endüstriyel anahtarın FCTEL ürün sayfasında yayın, çok noktaya yayın ve bilinmeyen tek noktaya yayın fırtına kontrolü, port aynalama ve trafik istatistikleri listelenmektedir. Belgelenmiş bu işlevler, port başına anormal trafiğin gözlemlenmesini, ilgili sınıfların sınırlandırılmasını ve analiz kopyalarının saklanmasını destekler. Bu açıklama söz konusu ürün sayfasını kapsar; tüm FCTEL anahtarlarında aynı menülerin ve parametrelerin bulunduğu anlamına gelmez.
Sayfada ayrıca VLAN ve döngüyle ilgili protokoller listelenmektedir. Yalıtım, yedeklilik ve hız sınırlama yapılandırmalarını ayrı ayrı kontrol edin. Bir web sitesindeki genel bakış, ürün yazılımı kılavuzunun yerini alamaz. Satın alma veya devreye alma öncesinde eşik birimlerini, bastırma yönünü, alarm davranışını, aynalama kısıtlamalarını ve yapılandırmanın kalıcılığını doğrulayın. Eski sabit eşik aralıkları ve arayüz ekran görüntüleri, her model için bir rehber olarak korunmamıştır.
6. Teşhisle birlikte kanıtları ve sınırları da kaydedin
Öncesi ve sonrası istatistiklerini, uygulama yanıtlarını ve alarm zamanlarını karşılaştırın. Bir yakalama kaydında yinelendiğinden şüphelenilen çerçeveler, topoloji ve kaynak port kayıtlarıyla karşılaştırılarak kontrol edilmelidir; tek başına bir ekran görüntüsü nedeni kanıtlamaz. Normal başlangıcı, normal tepe dönemlerini ve bağlantının yeniden kurulmasını test ederek bastırmanın gerekli trafiği koruduğunu doğrulayın. Kayıtları teslim etmeden önce yapılandırmayı kaydedin.
Yalnızca yetkiyle trafik yakalayın, kapsamını sınırlayın ve içerebileceği uygulama verilerini, adresleri ve kimlik bilgilerini koruyun. Analizden sonra geçici aynalamayı devre dışı bırakın ve dosyaları gerekliliklere göre saklayın veya kaldırın. Bir değişiklik sorunlara yol açarsa bilinen bir yapılandırmayı geri yüklemek için hazırlanmış geri dönüş yolunu kullanın ve etkisini kaydedin. Bir arızayı gizlemek için üst üste kurallar eklemeye devam etmeyin. Kullanılabilirlik kontrolleri ve teşhis araçları, sağlam bir mühendislik süreci içinde kullanıldıklarında tesise yardımcı olur.
Kaynaklar:FCTEL ilgili ürün ayrıntıları;Fırtına kontrolünün uygulanması ve eşikleri;Aynalama mekanizmaları ve sınırları. Üçüncü taraf belgeleri, FCTEL uygulamasının birebir aynı olduğunu değil, genel mekanizmaları doğrular. Şekiller genel gösterimlerdir; ürün fotoğrafları veya ölçümleri değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2022-11-21. Kaynağın son güncellenme tarihi: 2026-10-13T14:51:17+08:00. Çince kaynağı okuyun
