


IPSEC-ANTI-REPLAY
Warum kann ein verschlüsseltes Paket dennoch eine Wiederholung sein?
Ein kopierter Chiffretext kann unverändert erneut eintreffen. Der ESP-Anti-Replay-Schutz ordnet Sequenznummern einer Sicherheitsassoziation zu, prüft ein begrenztes Empfangsfenster und übernimmt den Zustand nach der Authentifizierung. Der Schutz gilt für die ausgewählten Tunnelendpunkte; Anwendungsbefehle benötigen weiterhin eigene Regeln für Duplikate und zeitliche Gültigkeit.
Tunnelendpunkte
Die Gateway-Endpunkte authentifizieren den Datenverkehr; der dazwischenliegende Switch leitet ihn weiter.
Sequenzfenster
Eine noch nicht empfangene Sequenznummer innerhalb des Fensters kann geprüft werden; Duplikate werden verworfen.
Zustandsübernahme nach der Prüfung
Nur ein authentifiziertes Paket aktualisiert den vertrauenswürdigen Empfangszustand.
Endpunkte und Schutzumfang zuordnen.
Das tatsächlich verwendete Protokoll und die Einstellungen bestätigen.
Mit autorisierten, unbedenklichen Daten testen.
Checkliste für Auswahl und Überprüfung – aufklappen
Endpunkte und SA identifizieren; Replay-Einstellungen bestätigen; Pakete in veränderter Reihenfolge, duplizierte und ungültige Pakete mit autorisierten, unbedenklichen Daten testen.
Eine entfernte Datenverbindung ist verschlüsselt – warum zeichnet ein Sicherheitsgateway dennoch Paketsequenznummern auf? Außenstehende daran zu hindern, eine Nachricht zu lesen, und die erneute Annahme derselben Nachricht zu verhindern, sind unterschiedliche Ziele. Jemand kann ein legitimes Paket kopieren und erneut senden, ohne seinen Inhalt zu verstehen. Der Anti-Replay-Schutz gibt dem Empfänger eine Aufzeichnung der Pakete, die er bereits angenommen hat.
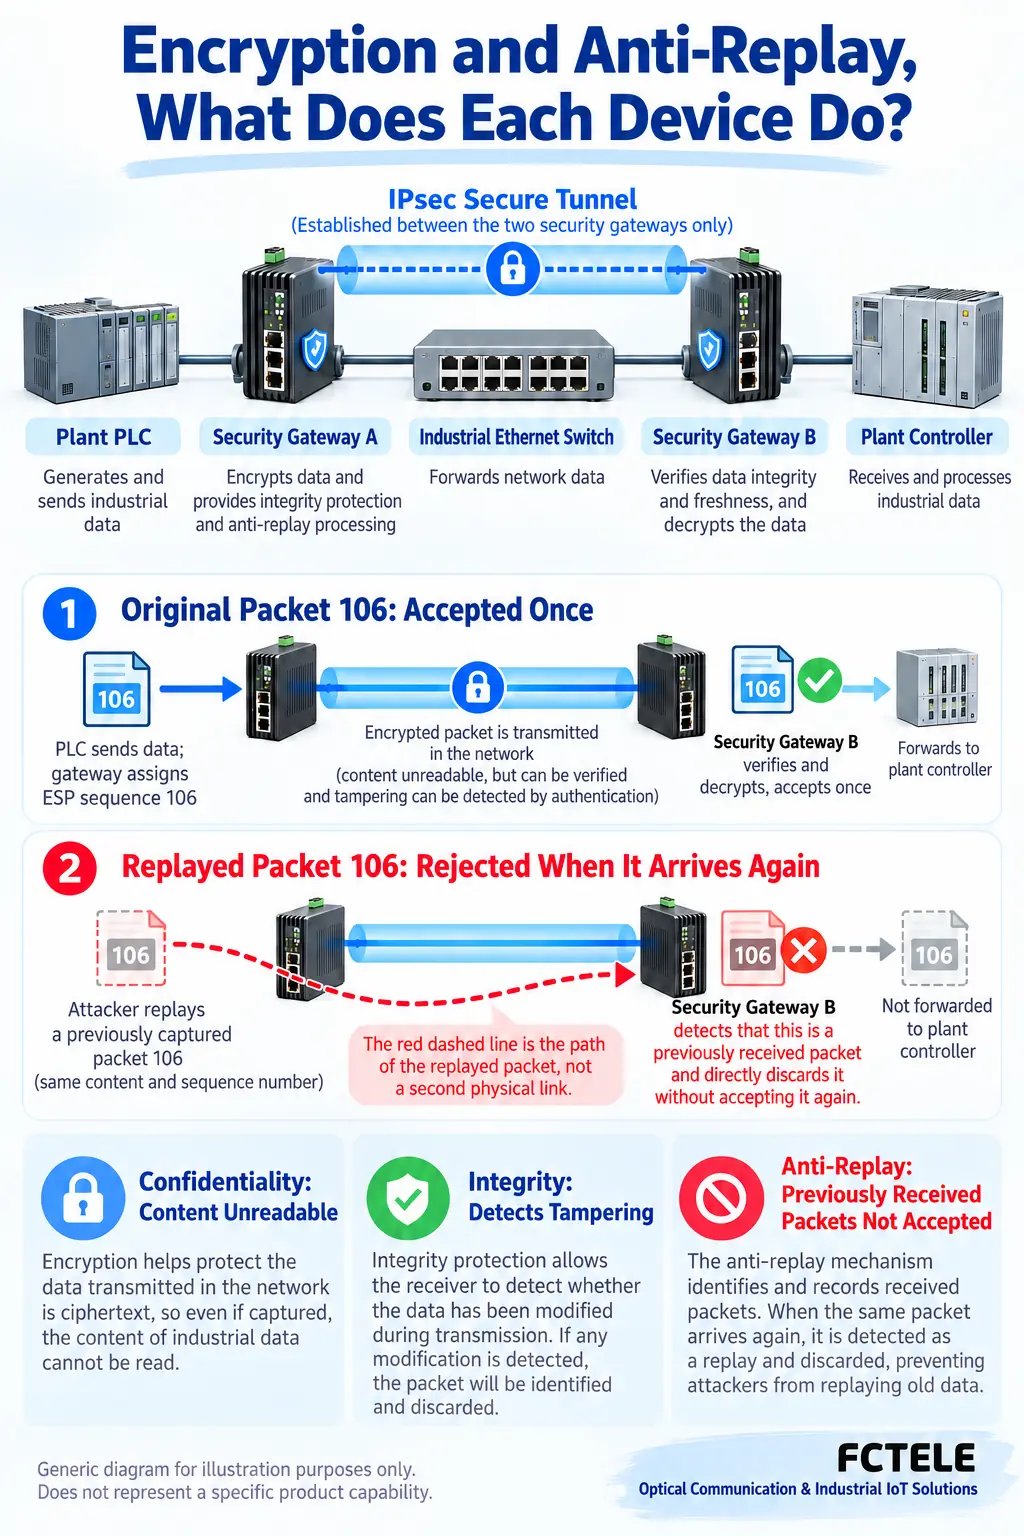
Auch ein unverändertes Paket kann ein Duplikat sein
Stellen Sie sich einen versiegelten Arbeitsauftrag vor. Das Siegel kann dazu beitragen, nachzuweisen, dass der Inhalt nicht verändert wurde. Es zeigt jedoch für sich allein nicht, dass derselbe Auftrag nicht bereits zugestellt wurde. Ebenso kann ein abgefangenes verschlüsseltes Paket erneut gesendet werden, ohne dass der Angreifer es entschlüsselt oder einen neuen gültigen Befehl erstellt.
Dieser Vergleich erklärt nur die wiederholte Zustellung. Tatsächliche Protokolle verwenden Schlüssel und Authentifizierungsalgorithmen. Vertraulichkeit, Integrität und Anti-Replay-Schutz erfüllen unterschiedliche Anforderungen. Die Ethernet-Fehlererkennung ersetzt keine kryptografische Authentifizierung: Das Erkennen von Übertragungsfehlern ist etwas anderes als die Prüfung, ob ein Paket von einem Inhaber des passenden Schlüssels erstellt wurde.
Eine Produktbeschreibung, die Verschlüsselung erwähnt, belegt für sich allein nicht, wie alte Pakete abgelehnt werden. Ermitteln Sie das Protokoll, seine tatsächlichen Sicherheitsendpunkte, die ausgehandelten Einstellungen und die Prüfungen beim Empfänger. Dieser Artikel verwendet IPsec ESP als Beispiel; er schreibt nicht jedem industriellen Gerät entlang des Übertragungswegs eine Anti-Replay-Funktion zu.
Die beiden Endpunkte ermitteln, die die Aufzeichnungen führen
IPsec kann Datenverkehr über ein IP-Netzwerk schützen, und ESP ist einer seiner Mechanismen zum Schutz von Paketen. Eine Sicherheitsassoziation, kurz SA, umfasst Schutzvereinbarungen für eine Übertragungsrichtung, einschließlich der zugehörigen Schlüssel, Algorithmen und Zustandsinformationen. Die Aufzeichnungen für die beiden Richtungen dürfen nicht als ein gemeinsamer Zähler betrachtet werden.
Der Sender nummeriert die zu einer SA gehörenden Pakete. Der Empfänger wählt die zugehörige Assoziation aus und prüft seine eigene Aufzeichnung; er gleicht eine Nummer nicht mit jedem Gerät im Netzwerk ab. Der ESP Security Parameters Index (SPI) hilft bei der Identifizierung der Assoziation, während die Sequenznummer Anti-Replay-Prüfungen unterstützt. Diese Felder müssen den entsprechenden Integritätsschutz erhalten.
Ein serieller Geräteserver, ein industrieller Ethernet-Switch und ein externes Sicherheitsgateway können alle in derselben Verbindung vorhanden sein. Der serielle Geräteserver FCT-1100-F1S1 von Feichang dient als reales Produktbeispiel für die Anbindung serieller Geräte an ein Netzwerk; damit wird nicht behauptet, dass er IPsec implementiert. Wenn externe Gateways den Tunnel terminieren, führen sie die Endpunktprüfungen durch. Ein gewöhnlicher weiterleitender Switch erhält dadurch nicht automatisch ein Anti-Replay-Fenster.
Warum nicht nur Nummern oberhalb der zuletzt empfangenen akzeptieren?
Pakete treffen nicht immer in der Reihenfolge ein, in der sie gesendet wurden. Übertragungswege, Warteschlangen und parallele Verarbeitung können dazu führen, dass ein später gesendetes Paket zuerst eintrifft. Ein Empfänger, der jede Nummer unterhalb seiner höchsten Nummer ablehnt, könnte legitimen, verzögerten Datenverkehr verwerfen. Die Prüfung muss Duplikate erkennen und zugleich ein gewisses Maß an Reihenfolgeänderungen tolerieren.
Stellen Sie sich ein gleitendes Fenster als nummerierte Positionen vor. Jede Position hält fest, ob ein Paket mit dieser Sequenznummer bereits authentifiziert und angenommen wurde; sie speichert nicht das gesamte Paket. Das obere Ende folgt der höchsten authentifizierten Nummer, und das untere Ende begrenzt, wie weit ein noch nicht empfangenes Paket von der Reihenfolge abweichen darf. Ein zu altes Paket wird verworfen.
Nehmen wir zur Veranschaulichung an, dass das Fenster die Nummern 101 bis 108 enthält und 106 bereits angenommen wurde. Eine zweite 106 ist ein Duplikat. Wenn 105 noch nicht empfangen wurde, kann die Authentifizierung folgen. Acht Positionen dienen nur der Veranschaulichung und sind weder eine standardisierte Fenstergröße noch eine Spezifikation für ein Feichang-Produkt.
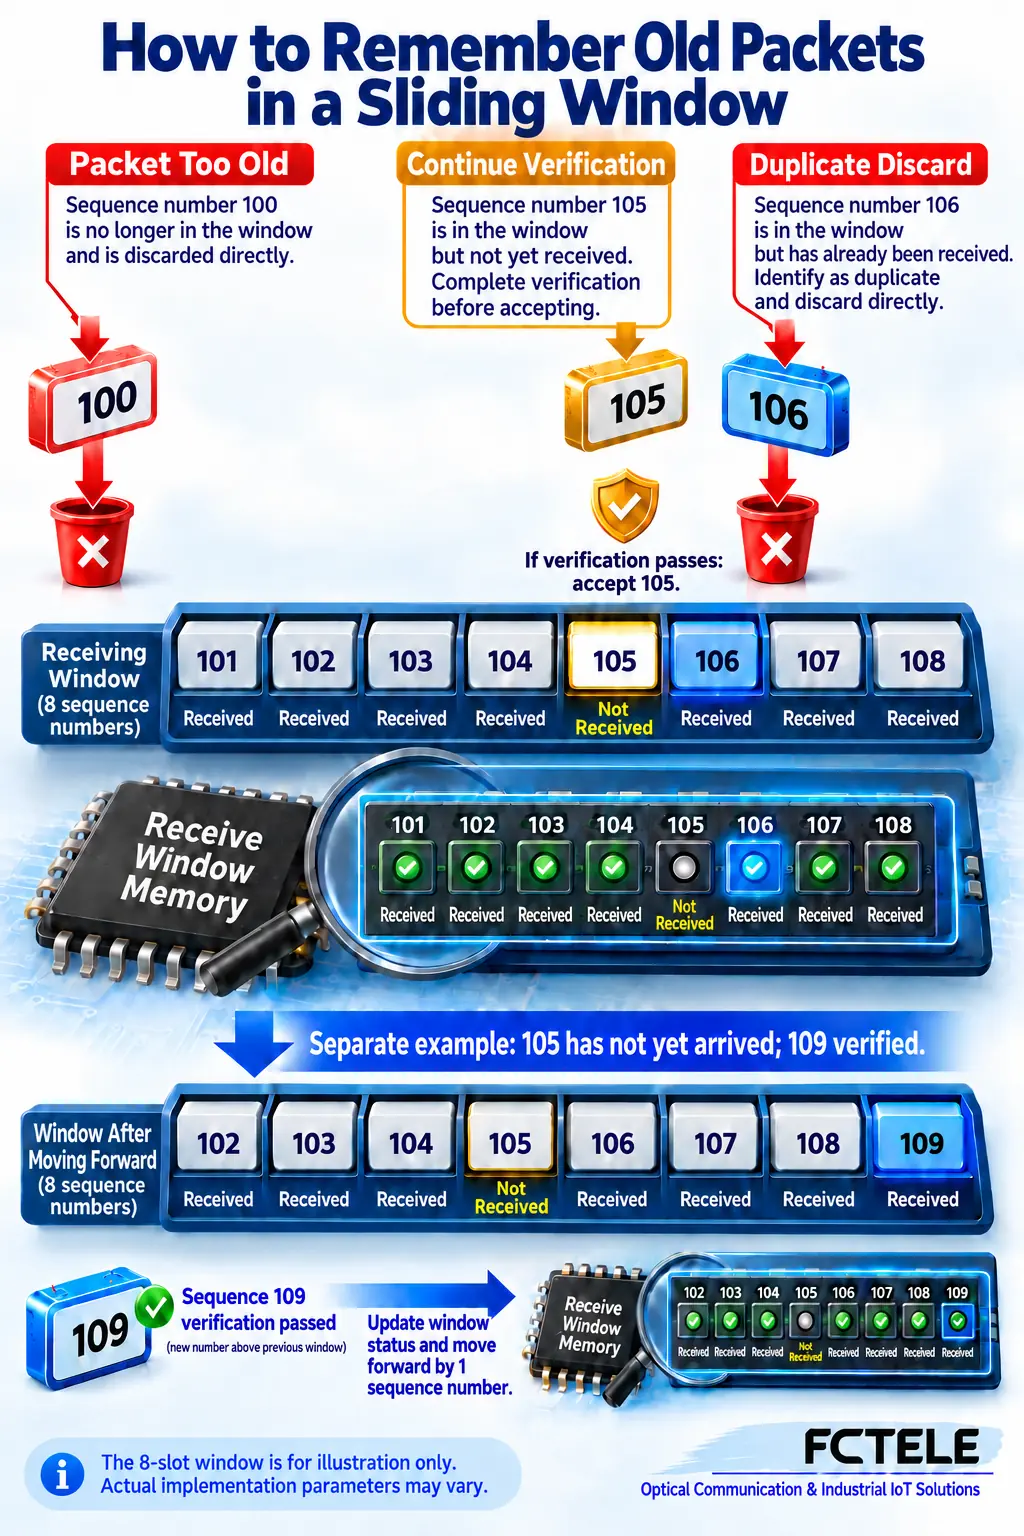
Das Fenster erst nach erfolgreicher Authentifizierung verschieben
Wenn Paket 109 eintrifft, darf der Empfänger seine Aufzeichnung nicht allein deshalb fortschreiben, weil die Nummer größer ist. Andernfalls könnte ein Angreifer eine sehr große Nummer fälschen und legitimen Datenverkehr aus dem Fenster verdrängen. Die Reihenfolge der Prüfungen ist wichtiger als das Auswendiglernen des Ausdrucks „das Fenster verschieben“.
Eine Implementierung kann zunächst eine vorläufige Sequenzprüfung durchführen und ein offensichtliches Duplikat oder ein altes Paket verwerfen. Ein infrage kommendes Paket muss weiterhin die entsprechende Integritäts- oder Authentifizierungsprüfung bestehen. Erst nach erfolgreicher Prüfung wird es als empfangen vermerkt und das Fenster bei Bedarf weitergeschoben. Eine vorläufige Prüfung macht das Paket nicht vertrauenswürdig.
Ein Paket, dessen Authentifizierung fehlschlägt, darf weder eine neue Position belegen noch die höchste authentifizierte Nummer erhöhen. Unterschiedliche Algorithmen und Implementierungen können die interne Verarbeitung unterschiedlich organisieren. Entscheidend ist die Unterscheidung zwischen einem anfänglichen Filter, der kryptografischen Validierung und der verbindlichen Übernahme des Zustands. Eine größere Nummer allein berechtigt nicht zur Zustellung.
Verlust, Reihenfolgeänderungen und Replay können ähnlich aussehen
Das Fenster kann eine noch nicht empfangene Nummer annehmen, die innerhalb seines Bereichs eintrifft, aber keinen beliebig verspäteten Datenverkehr. Starke Reihenfolgeänderungen können dazu führen, dass ein legitimes Paket unterhalb der unteren Grenze liegt. Eine steigende Anzahl verworfener Pakete beweist daher für sich allein weder einen Angriff noch eine beschädigte Glasfaser oder einen ausgefallenen Switch-Port.
Setzen Sie Zeitpunkt, Richtung, Sicherheitsassoziation und Anwendungsaufzeichnungen zueinander in Beziehung. Prüfen Sie, ob gleichzeitig eine Routenänderung, ein Anwachsen der Warteschlange oder eine Veränderung der Gateway-Auslastung aufgetreten ist. Ein größeres Fenster ist keine universelle Lösung: Prüfen Sie Implementierungsgrenzen, Verarbeitungsaufwand und akzeptable Verzögerungen. Deaktivieren Sie den Schutz nicht nur, um einen Alarm zu unterdrücken.
Das Fenster stellt ein verlorenes Paket nicht wieder her. Es bestimmt, ob ein Paket weiterverarbeitet werden darf; erneute Übertragung, Wiederherstellung einer Sitzung und das Verhalten bei Anwendungszeitüberschreitungen sind Aufgaben des jeweiligen Transport- oder Anwendungsmechanismus. Ein Anti-Replay-Fenster ist weder ein Protokoll für zuverlässige Zustellung noch ein allgemeiner Puffer zur Wiederherstellung der Paketreihenfolge.
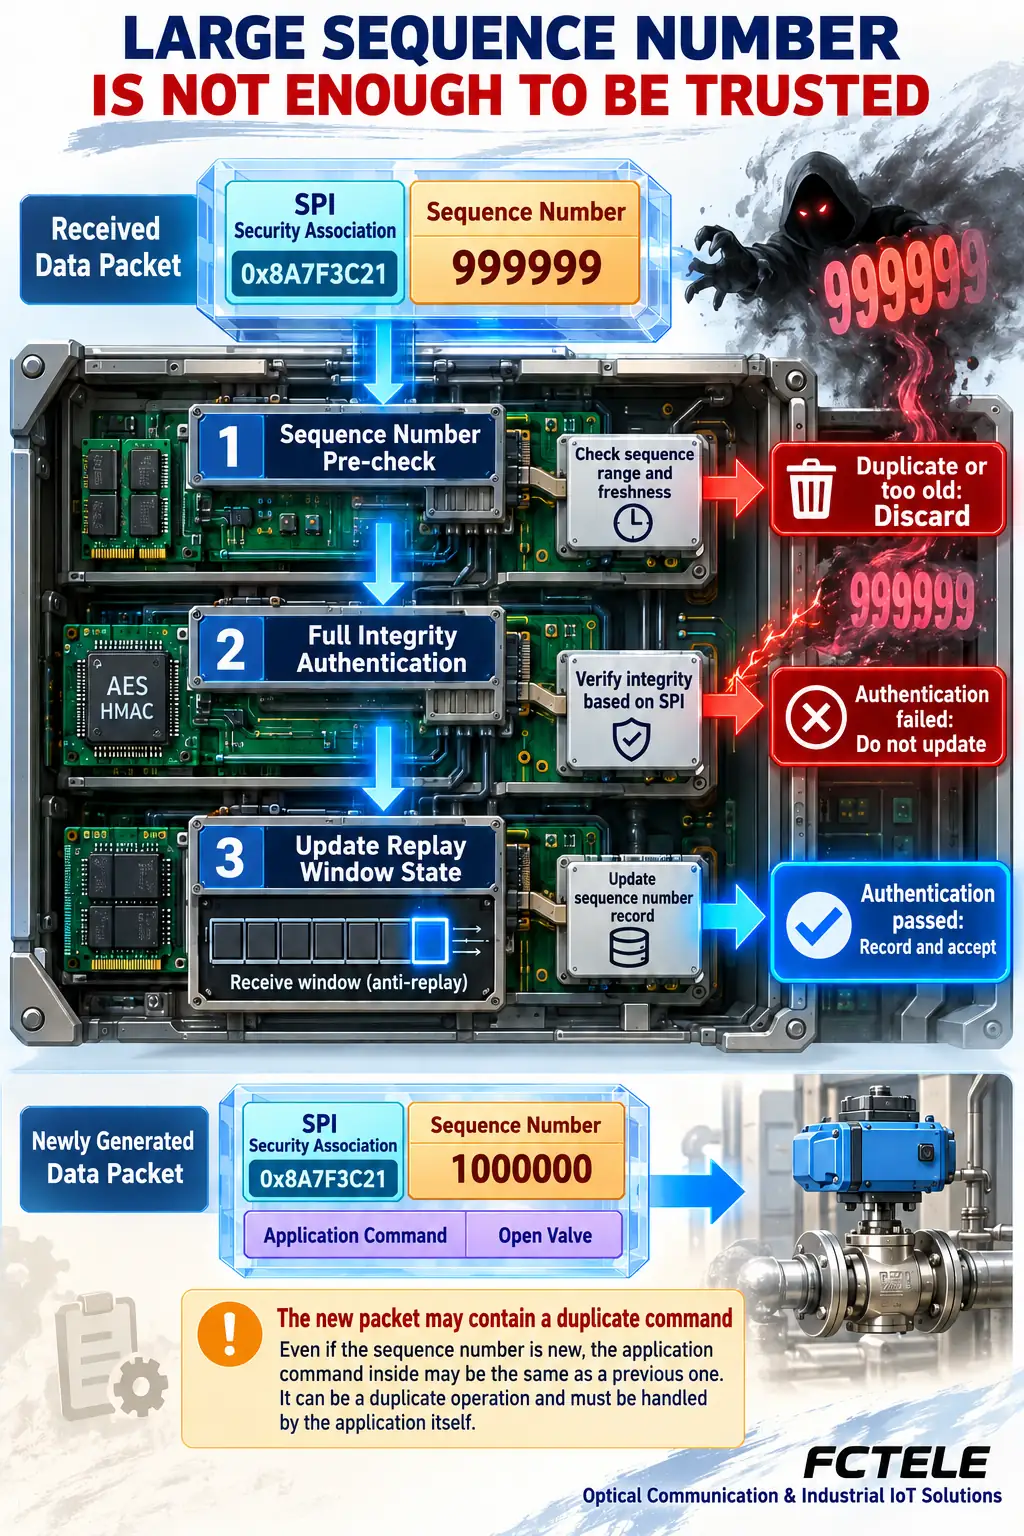
Ein neues Tunnelpaket kann einen alten Anwendungsbefehl enthalten
Eine Anwendung kann dieselbe Operation erneut senden. Der Sicherheitsendpunkt kann diese zweite Anfrage in ein neues äußeres Paket mit einer neuen Sequenznummer kapseln. Auf der Tunnelebene handelt es sich nicht um das zuvor angenommene ESP-Paket; auf der Anwendungsebene kann es dennoch eine doppelte Operation sein.
Der Anti-Replay-Schutz garantiert daher nicht, dass jeder Befehl nur einmal ausgeführt wird. Je nach tatsächlich verwendetem Protokoll können wichtige Operationen Transaktionskennungen, die Behandlung doppelter Anfragen, Ablaufregeln, Berechtigungen und Prüfungen des aktuellen Zustands erfordern. Solche Funktionen müssen an beiden Endpunkten abgestimmt und überprüft werden; das Hinzufügen eines Feldes allein stellt keine vollständige Sicherheit her.
Auch ein gültiges, noch nicht empfangenes Paket innerhalb des Fensters ist nicht zwangsläufig rechtzeitig für den betrieblichen Vorgang. Ob ein verzögerter Befehl ausgeführt werden soll, entscheidet die Anwendung. Unterscheiden Sie zwischen Paketduplikaten, der Authentizität des Senders und der Frage, ob die Aktion zum jetzigen Zeitpunkt angemessen ist.
Den Mechanismus in eine überprüfbare Projektdokumentation überführen
Kennzeichnen Sie die Tunnelendpunkte und den Bereich, den sie tatsächlich schützen. Überprüfen Sie das Protokoll, die Aushandlung, das unterstützte Fenster und die Bedeutung der Protokolleinträge. Serielle Schnittstellen, Ethernet-Weiterleitung und Sicherheitsverarbeitung sind unterschiedliche Ebenen. Die Unterstützung von Glasfaser, VLAN oder serieller Vernetzung belegt keine Unterstützung eines bestimmten kryptografischen Algorithmus oder einer Zertifizierung.
Verwenden Sie in einer autorisierten Testumgebung isolierte, unbedenkliche Daten, um die normale Reihenfolge, zulässige Reihenfolgeänderungen, wiederholte Pakete und fehlgeschlagene Authentifizierungen zu beobachten. Dokumentieren Sie die Version der Dokumentation, die Konfiguration und die Ergebnisse. Spielen Sie keine echten Steuerbefehle aus dem Produktionsbetrieb erneut ein und stellen Sie die Beispielzahlen der Abbildung nicht als Messwerte dar.
Behalten Sie drei Aufgaben im Blick: Verschlüsselung schützt Inhalte, ein Replay-Fenster erfasst angenommene Paketnummern, und die Anwendung behandelt weiterhin doppelte Operationen und deren zeitliche Gültigkeit. Die Authentifizierung verhindert, dass eine erfundene Sequenznummer die vertrauenswürdige Aufzeichnung einfach fortschreibt. Zusammen erleichtern diese Abgrenzungen die Bewertung eines industriellen Kommunikationskonzepts.
Primärquellen
RFC 4303: IP Encapsulating Security Payload, Abschnitte 2.1, 2.2 und 3.4.3; RFC 6479: IPsec-Anti-Replay-Algorithmus (informativ, kein verbindlicher Internetstandard). Produktkontext: Serieller Geräteserver FCT-1100-F1S1; damit wird keine IPsec-Unterstützung für dieses Produkt behauptet.
Übersetzt aus dem chinesischen Fachartikel: Chinesischen Originalartikel lesen.
Häufige Praxisfragen
Verhindert Verschlüsselung allein Replay-Angriffe?
Nein. Replay-Schutz erfordert außerdem die Nachverfolgung von Sequenznummern, Authentifizierung und einen korrekten Empfängerzustand.
Wird jede ältere Sequenznummer abgelehnt?
Nein. Eine noch nicht empfangene Nummer innerhalb des Fensters kann zur Authentifizierung weitergeleitet werden; Duplikate und zu alte Nummern werden abgelehnt.
Garantiert der Anti-Replay-Schutz des Tunnels, dass ein Befehl nur einmal ausgeführt wird?
Nein. Ein neues äußeres Paket kann einen wiederholten Anwendungsbefehl enthalten; die Anwendung benötigt eigene Regeln.
Geltungsbereich und weiterführende Literatur
Allgemeine Konzepte des ESP-Anti-Replay-Schutzes, keine Aussage zu einem bestimmten Produkt.
TCP-Half-Close und serielle Antworten · RS485-Einheitslasten und Treiberbudget
