


IPv4-MULTICAST
Warum können zwei IP-Gruppen dieselbe MAC-Adresse verwenden?
Die Zuordnung verwendet ein festes Ethernet-Präfix und die niedrigsten 23 Bits der IPv4-Gruppe. Einige Gruppenbits werden nicht berücksichtigt, sodass verschiedene IP-Gruppen dieselbe Ethernet-Adresse verwenden können. Hosts und Switches können bei der Paketverarbeitung zusätzliche Informationen nutzen. Dies sind konzeptionelle Beispiele, keine Produktmessung.
Zuordnung
Die standardmäßige Zuordnung übernimmt die niedrigsten 23 IPv4-Bits.
Überschneidung
Verschiedene IP-Gruppen können dieselbe zugeordnete Adresse verwenden.
Empfang
Das IP-Ziel und die Gruppenmitgliedschaft des Hosts bleiben relevant.
IP-Zieladresse und MAC-Adresse gemeinsam erfassen.
VLAN und Mitgliedschaftsstatus prüfen.
Autorisierte Paketmitschnitte an jedem Endpunkt vergleichen.
Checkliste für Auswahl und Überprüfung – aufklappen
| Prüfpunkt | Was zu bestätigen ist | So wird geprüft |
|---|---|---|
| Zuordnung | IP und MAC | Beide Felder erfassen |
| Mitgliedschaft | Gruppe und Port | Host- und Switch-Status prüfen |
| Übertragungsweg | VLAN und Weiterleitung | Paketmitschnitte vergleichen |
Wenn ein Industriegerät Daten an eine Gruppe von Empfängern sendet, können Paketmitschnitte etwas Überraschendes zeigen: Zwei verschiedene IPv4-Multicast-Adressen können dieselbe Ethernet-Ziel-MAC-Adresse verwenden. Bedeutet das, dass der Switch einen Fehler gemacht hat? Nein. IP- und MAC-Adressen gehören zu unterschiedlichen Schichten, und die standardmäßige Zuordnung von IPv4-Multicast zu Ethernet ist nicht eineindeutig.
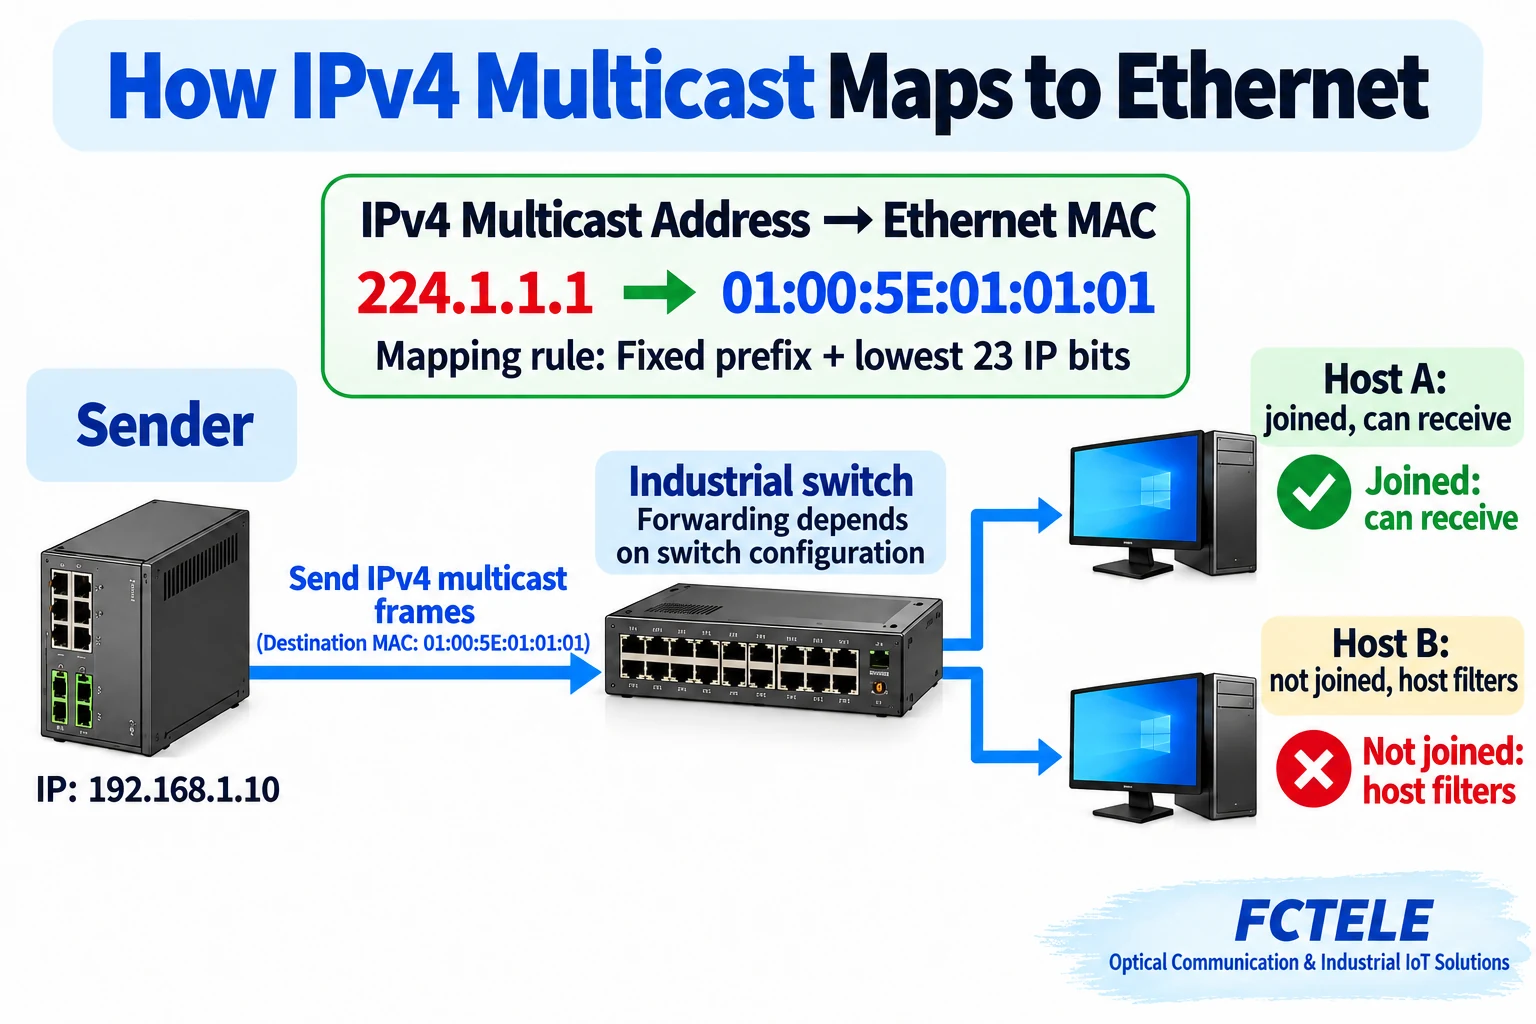
Ausgangspunkt: Eins-zu-eins und Eins-zu-viele
Unicast adressiert in der Regel ein einzelnes Ziel, Broadcast erreicht eine Broadcast-Domäne und Multicast richtet sich an eine Gruppe, der interessierte Empfänger beitreten. Diese Begriffe beschreiben den Kommunikationszweck; sie garantieren nicht, dass jedes Gerät jedes Multicast-Paket empfängt oder verarbeitet.
Video-, Überwachungs- und Statusdaten müssen in einer Industrieanlage möglicherweise mehrere Systeme erreichen. Ob Multicast geeignet ist und welche Geräte die Daten empfangen sollen, hängt von der Anwendung und der Netzwerkauslegung ab. Ein Switch leitet Ethernet-Frames zwischen Ports weiter; empfangende Hosts prüfen zusätzlich Informationen der Vermittlungsschicht und ihre Gruppenmitgliedschaften, bevor sie Daten an eine Anwendung übergeben.
Die Dokumentation des verwaltbaren Layer-3-Industrie-Switches von FCTELE für die DIN-Schienenmontage führt Multicast-Verwaltungsfunktionen einschließlich IGMP-Snooping auf. Prüfen Sie die Dokumentation, Softwareversion und Konfiguration des tatsächlich verwendeten Modells. Dieser Artikel erläutert die allgemeine Adresszuordnung und erhebt nicht den Anspruch, ein Praxistest dieses Produkts zu sein.
Warum ein Paket zwei Adressen hat
Wenn ein IP-Paket über Ethernet gesendet wird, bettet der Sender es in einen Ethernet-Frame ein. Der Frame-Header enthält eine Ziel-MAC-Adresse, während das darin enthaltene IP-Paket eine IP-Zieladresse besitzt. Sie erfüllen unterschiedliche Zwecke und belegen unterschiedliche Felder: Die MAC-Adresse dient der Verarbeitung auf der Ethernet-Verbindung, während die IP-Adresse das Ziel auf der Vermittlungsschicht identifiziert.
Bei IPv4-Multicast ordnet der Sender die Multicast-Gruppenadresse einer Ethernet-Multicast-MAC-Adresse zu und trägt diese in den Frame-Header ein. Der Switch wählt die Ausgangsports anhand seines Weiterleitungsmechanismus und der verfügbaren Multicast-Zustandsinformationen aus. Ein empfangendes Gerät prüft anschließend das IP-Ziel und die lokale Gruppenmitgliedschaft. Die tatsächliche Weiterleitung hängt von Implementierung und Konfiguration ab.
Beispielsweise wird die IPv4-Gruppe 224.1.1.1 der Ethernet-MAC-Adresse 01:00:5E:01:01:01 zugeordnet. Die durch Punkte getrennten Dezimalzahlen kennzeichnen eine IPv4-Adresse; die sechs durch Doppelpunkte getrennten hexadezimalen Bytes kennzeichnen eine MAC-Adresse. Beide sind durch eine Zuordnung miteinander verknüpft und keine zwei Schreibweisen desselben Feldes.
Die Zuordnung übernimmt nur einen Teil der Gruppenadresse
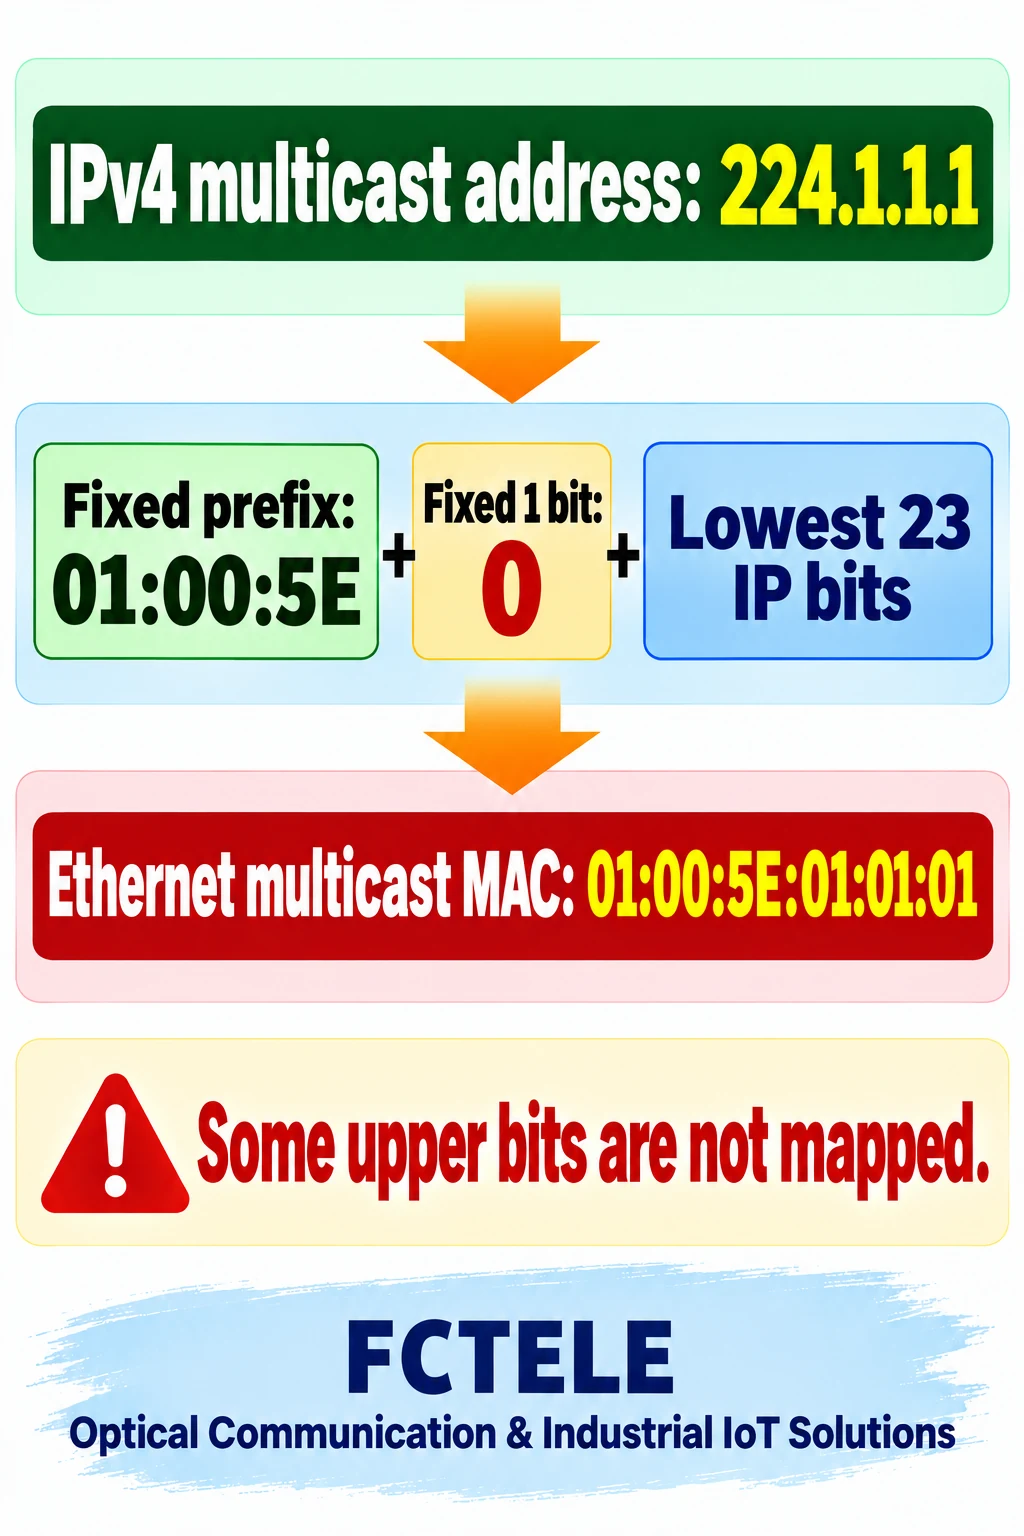
IPv4-Multicast verwendet einen definierten Adressbereich, und die Ethernet-Multicast-MAC-Adresse hat ein festes Präfix. Die ersten drei MAC-Bytes lauten 01:00:5E, das nächste Bit ist fest auf null gesetzt, und die letzten 23 Bits stammen aus den niedrigsten 23 Bits der IPv4-Multicast-Adresse. Die Abbildung stellt Präfix, festes Bit und übernommenen Anteil getrennt dar.
Der variable Gruppenanteil einer IPv4-Multicast-Adresse enthält mehr als 23 Bits. Fünf Gruppenbits werden bei dieser MAC-Zuordnung nicht übernommen, sodass verschiedene IP-Gruppen mit denselben niedrigsten 23 Bits dieselbe MAC-Adresse ergeben können. Diese Überschneidung ist eine Folge der Zuordnung und kein Beweis dafür, dass ein Gerät eine Adresse falsch berechnet hat.
Einsteiger müssen Binärwerte nicht von Hand berechnen, um eine Anlage zu konfigurieren. Entscheidend ist, dass die MAC-Adresse keine vollständige Kopie der IP-Adresse ist. Erfassen Sie bei der Untersuchung die IP-Zieladresse, die Ziel-MAC-Adresse und den Empfänger- oder Portstatus gemeinsam, statt nur ein einzelnes Feld zu betrachten.
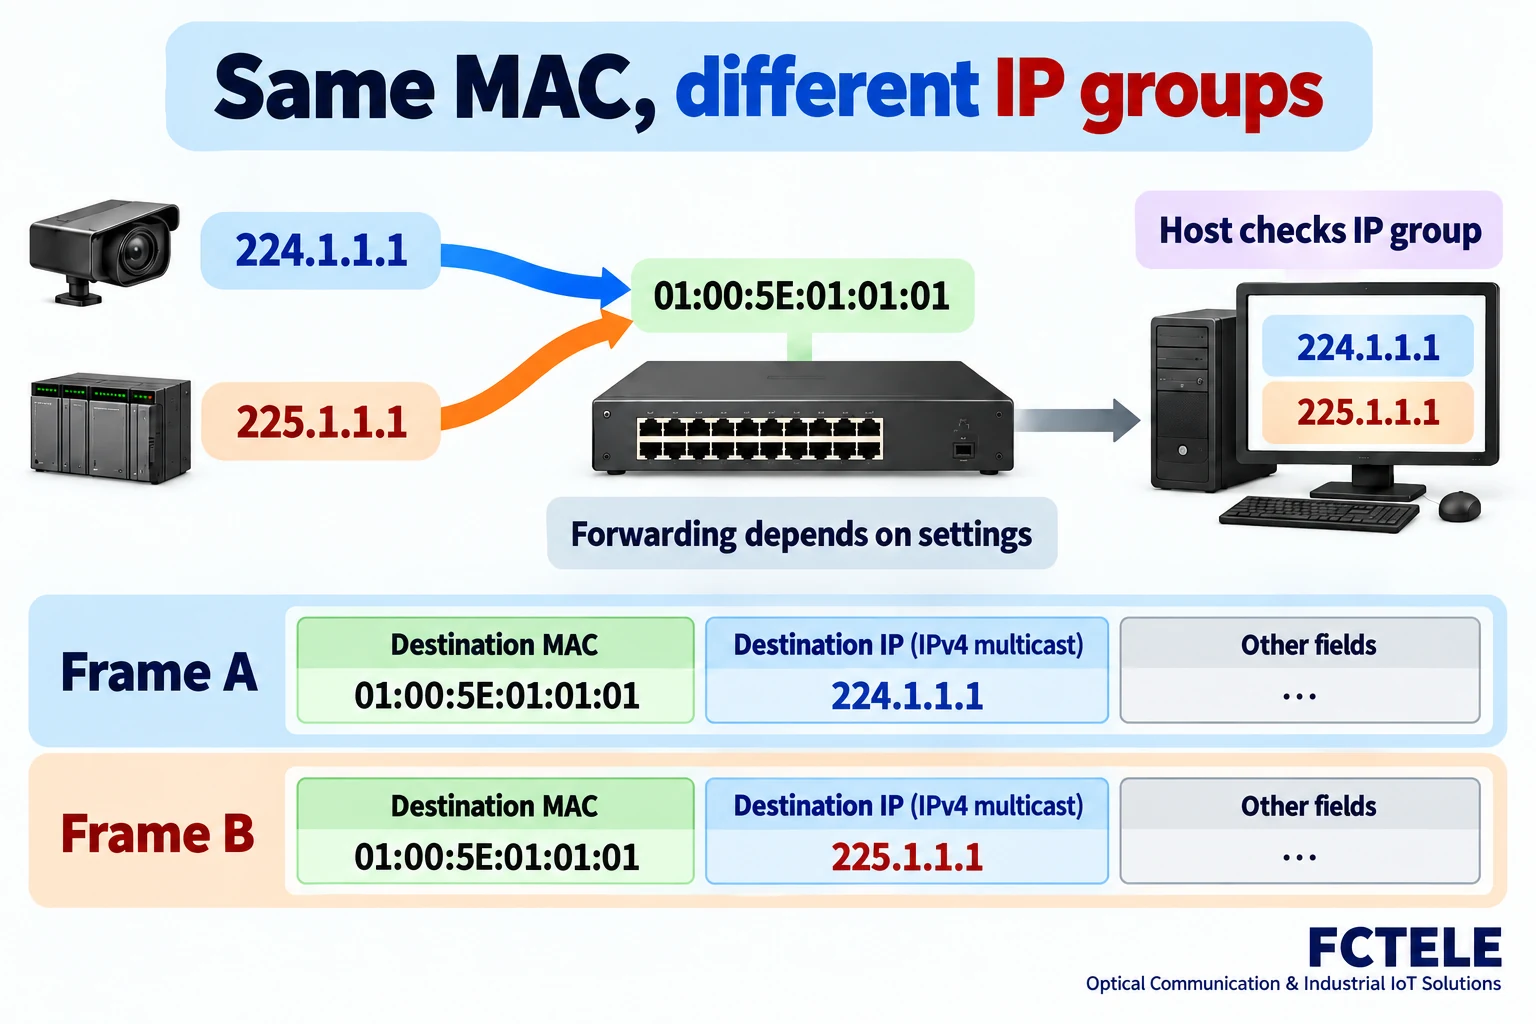
Eine gemeinsame MAC-Adresse macht zwei IP-Gruppen nicht identisch
Hier ein überprüfbares Beispiel: 224.1.1.1 und 225.1.1.1 sind unterschiedliche IPv4-Multicast-Gruppen, werden aber beide auf 01:00:5E:01:01:01 abgebildet. Diese Beispieladressen erläutern die Zuordnung; sie stellen keine Behauptung dar, dass eine bestimmte Anlage sie verwendet oder dass ein Produkt messtechnisch untersucht wurde.
Auch wenn zwei Ethernet-Frames dieselbe Ziel-MAC-Adresse haben, bleiben die Zieladressen des darin gekapselten IP unterschiedlich. Ein Netzwerkadapter oder Switch, der sich bei einer ersten Empfangs- oder Weiterleitungsentscheidung nur auf die MAC-Adresse stützt, kann diese beiden Gruppen anhand dieses Feldes allein nicht unterscheiden. Bei der anschließenden Verarbeitung können auch das IP-Ziel, die Multicast-Mitgliedschaft und das Gruppenabonnement der Anwendung berücksichtigt werden.
Daher beweist dieselbe MAC-Adresse weder, dass eine Anwendung Inhalte der anderen Gruppe empfangen hat, noch, dass ein Switch die Gruppen vollständig voneinander isoliert. Das Ergebnis hängt von der Weiterleitungsimplementierung, dem IGMP-Snooping-Status und dem Netzwerkstack des Hosts ab. Ein Screenshot, der nur MAC-Adressen zeigt, kann nicht belegen, dass die Filterung korrekt ist.
IGMP-Snooping ist nicht die Zuordnung
IPv4-Hosts verwenden IGMP, um ihre Multicast-Mitgliedschaft mitzuteilen. Ein Switch mit IGMP-Snooping kann relevante Steuernachrichten beobachten und Informationen zu Gruppen und Ports verwalten. Dies hilft, Multicast-Verkehr auf Ports zu reduzieren, die ihn nicht benötigen. Prüfen Sie die tatsächliche Implementierung und Konfiguration hinsichtlich Porttabellen, Querier und Alterungsverhalten.
Die Zuordnung legt fest, welche Ethernet-Ziel-MAC-Adresse einer IPv4-Multicast-Gruppe entspricht. IGMP-Snooping betrifft die Frage, welche Ports den Verkehr welcher Gruppen benötigen. Die Mechanismen hängen zusammen, sind aber nicht austauschbar. Die MAC-Adresse allein gibt weder Auskunft über die aktuellen Empfänger noch beweist sie, dass der Mitgliedschaftsstatus noch gültig ist.
Wenn an einem Port der erwartete Verkehr nicht ankommt, prüfen Sie zunächst, ob der Host der richtigen IP-Gruppe beigetreten ist, ob VLAN übereinstimmt und ob der Switch den erwarteten Mitgliedschaftsstatus aufweist. Prüfen Sie anschließend den Querier und den vorgelagerten Pfad. Führen Sie nicht jedes Multicast-Problem auf eine Adresskollision zurück und deaktivieren Sie die Filterung nicht, ohne die Auswirkungen zu bewerten.
Frame, IP-Adresse und Erfassungsort festhalten
Eine hilfreiche Aufzeichnung enthält Erfassungsort, VLAN, Zeitpunkt, Ethernet-Ziel-MAC-Adresse, IPv4-Zieladresse und relevante Ports. Unterscheiden Sie, was an einem Spiegelport, am empfangenden Host oder am Sender beobachtet wurde: An jeder Position kann eine andere Auswahl an Verkehr sichtbar sein, und ein einzelner Paketmitschnitt repräsentiert nicht automatisch das gesamte Netzwerk.
Wenn beispielsweise ein Sender ein Paket für die vorgesehene Gruppe gesendet hat und der Frame am Switch-Eingang, aber nicht am vorgesehenen Ausgang sichtbar ist, prüfen Sie als Nächstes die VLAN-Mitgliedschaft und die Weiterleitungsrichtlinie. Wenn der Frame den Host erreicht, die Anwendung aber nichts empfängt, prüfen Sie die gewählte Schnittstelle und die Gruppe, der sie beigetreten ist. Diese Reihenfolge grenzt die Untersuchung ein, ohne eine bestimmte interne Implementierung vorauszusetzen.
Beurteilen Sie den Querier im Kontext der Anlage: Der beobachtete Mitgliedschaftsstatus kann sich mit der Zeit ändern. Die Erreichbarkeit von Steuernachrichten, die Konfiguration und die Alterungseinstellungen können die Aufzeichnung beeinflussen. Notieren Sie Erfassungszeitpunkt und Konfigurationsversion, damit Beobachtungen aus unterschiedlichen Zeitpunkten nicht als ein gemeinsames Ergebnis missverstanden werden.
Verwenden Sie zur Überprüfung einer gemeinsamen MAC-Adresse autorisierten Testverkehr ohne Bedeutung für die Produktionssteuerung. Erfassen Sie die IP-Zieladresse und die MAC-Adresse beider Pakete sowie Gruppenmitgliedschaft und Port-Weiterleitungsstatus. Das Beispiel und die Abbildungen erläutern einen Mechanismus; sie sind kein Praxistestbericht für ein bestimmtes Produkt.
Wenn eine Anwendung weiterhin keine Daten empfängt, untersuchen Sie die Firewall-Regeln des Hosts, die Schnittstellenauswahl, die Art des Gruppenbeitritts der Anwendung sowie gegebenenfalls das Multicast-Routing zwischen Subnetzen. Ethernet-Switching, IP-Multicast-Routing und das Gruppenabonnement der Anwendung sind unterschiedliche Stufen. Für einen zuverlässigen Empfang müssen die relevanten Stufen zusammenwirken.
Zuerst zuordnen, dann jede Schicht prüfen
Die IPv4-Multicast-Zuordnung übernimmt die niedrigsten 23 Bits, sodass mehrere IP-Gruppen dieselbe Ethernet-MAC-Adresse verwenden können. Der Ethernet-Frame und das darin enthaltene IP-Paket besitzen weiterhin jeweils eigene Felder; eine übereinstimmende MAC-Adresse macht zwei IP-Gruppen nicht identisch. Das tatsächliche Verhalten muss unter Berücksichtigung von Gruppenmitgliedschaft, VLANs und Weiterleitungseinstellungen bewertet werden.
Dokumentieren Sie bei der Planung die vorgesehenen Gruppen, empfangenden Hosts, Switch-Ports und den Querier. Sammeln Sie bei der Abnahme Nachweise am Sender, Switch und Empfänger. So lässt sich eine erwartete Überschneidung bei der Zuordnung leichter von einem tatsächlichen Weiterleitungsproblem unterscheiden.
Quellen
RFC 1112: Zuordnung von IPv4-Multicast zu Ethernet · RFC 4541: Aspekte des IGMP-Snoopings · Produktinformationen zum verwaltbaren Industrie-Switch von FCTELE.
Übersetzt aus dem chinesischen Fachartikel: Chinesischen Originalartikel lesen.
Häufige Fragen
Wird jeder IPv4-Multicast-Gruppe eine eigene Ethernet-MAC-Adresse zugewiesen?
Nein. Verschiedene IPv4-Gruppen können dieselbe MAC-Adresse verwenden, weil nur die niedrigsten 23 IP-Bits abgebildet werden.
Kann IGMP-Snooping die Adresszuordnung ersetzen?
Nein. Die Zuordnung legt das Ethernet-Ziel fest; Snooping hilft je nach Implementierung dabei, Gruppenmitgliedschaften und Ports einander zuzuordnen.
Bedeutet eine gemeinsame MAC-Adresse, dass eine Anwendung dieselben Inhalte erhält?
Nicht unbedingt. Das IP-Ziel und die Gruppenmitgliedschaft des Hosts bleiben relevant, und Weiterleitung und Filterung hängen von den Geräten und der Konfiguration ab.
Geltungsbereich und weiterführende Literatur
Dies ist ein allgemeines Beispiel für die IPv4-Zuordnung, kein Produkttest und keine Messung.
Funktionen von Industrie-Switches und Multicast · Wie Industrie-Switches Frames weiterleiten · RFC 1112 · RFC 4541
