


FUNDAMENTOS DE IPV4
¿Cómo vuelven los fragmentos a formar un datagrama?
Cuando está permitido, un router puede dividir un datagrama IPv4 para adaptarlo al siguiente enlace. El host receptor agrupa los fragmentos relacionados, coloca la carga útil de cada uno según su desplazamiento y espera a recibir todas las partes. Si falta una parte, puede agotarse el tiempo de espera del datagrama incompleto. Los diagramas siguientes explican el mecanismo; no son mediciones de un producto.
Ruta
Emisor → router → destino
Un router puede fragmentar cuando está permitido y la MTU del siguiente salto es menor.
Campos
ID · desplazamiento · MF
El receptor utiliza las direcciones, el protocolo y el ID para agrupar las partes; los desplazamientos indican dónde colocarlas.
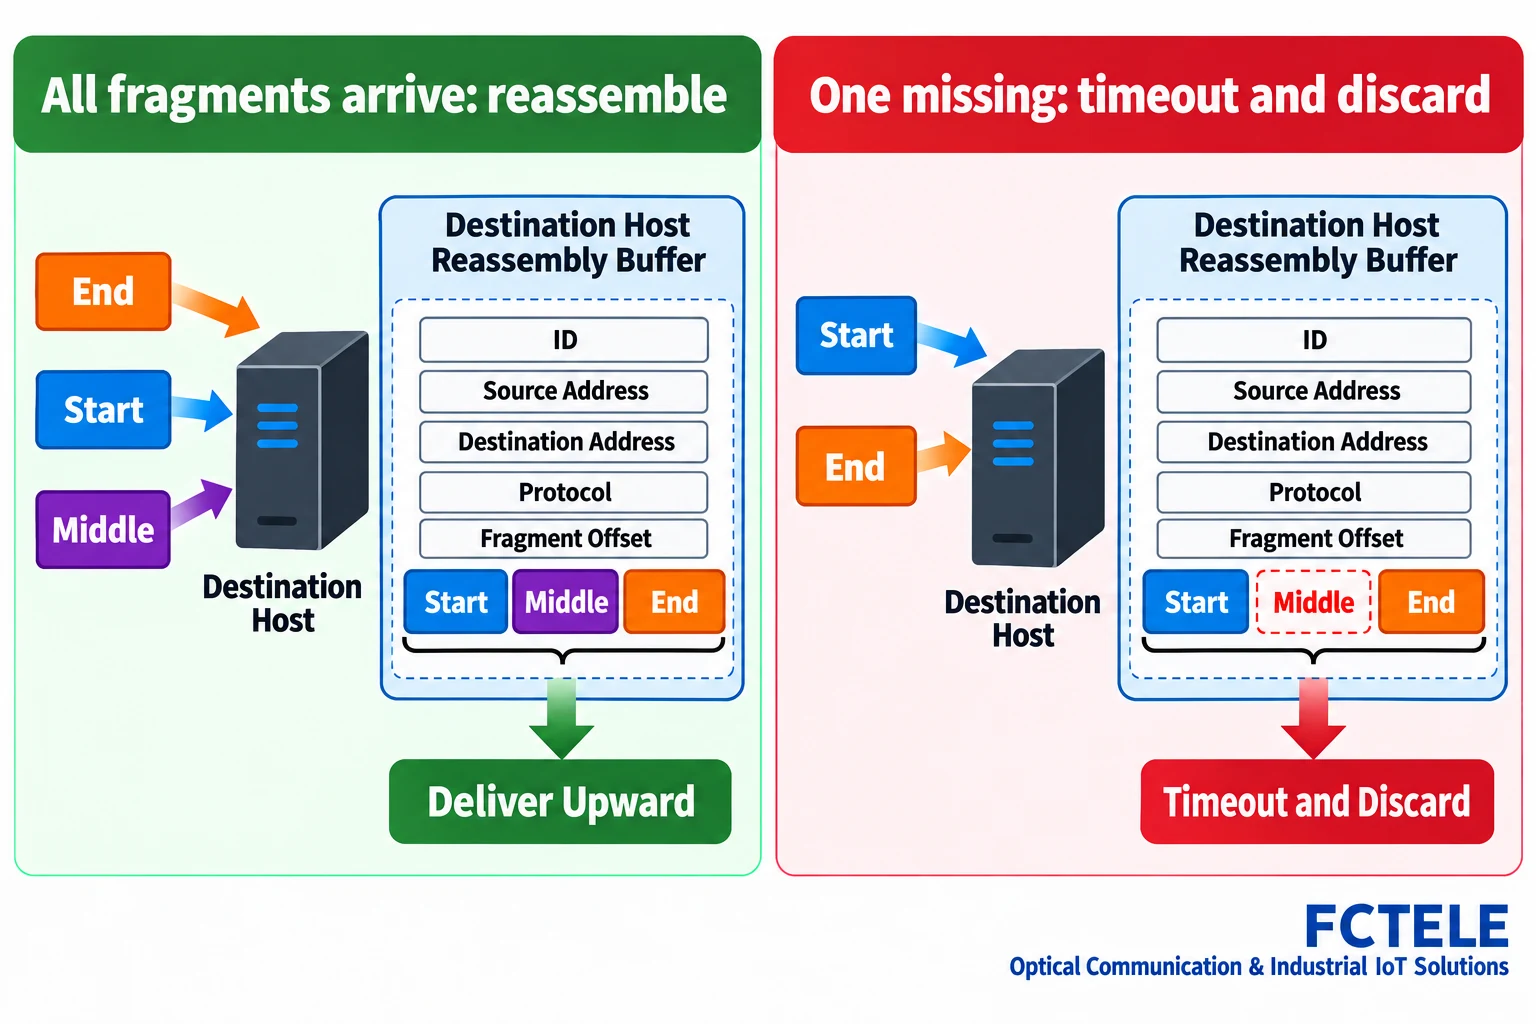
Parte faltante
Espera → tiempo de espera agotado → descarte
El fragmento final por sí solo no demuestra que la carga útil esté completa.
Lista de comprobación para la investigación — desplegar
| Comprobación | Qué confirmar | Cómo verificarlo |
|---|---|---|
| Ruta | Interfaces y MTU | Registrar la ruta real |
| Fragmentos | Direcciones, protocolo, ID, desplazamiento y MF | Comparar capturas autorizadas |
| Pérdidas | Cobertura completa | Comparar las capturas de la ruta y del receptor |
La información enviada por un controlador no siempre llega como un único datagrama IP completo. A veces se divide en fragmentos. ¿Cómo reconoce el receptor qué partes pertenecen al mismo datagrama y dónde debe colocarse cada una? ¿Qué ocurre si una nunca llega? Para comprender la fragmentación en IPv4, hay que distinguir entre la conmutación Ethernet, el enrutamiento IP y el reensamblado en el receptor.
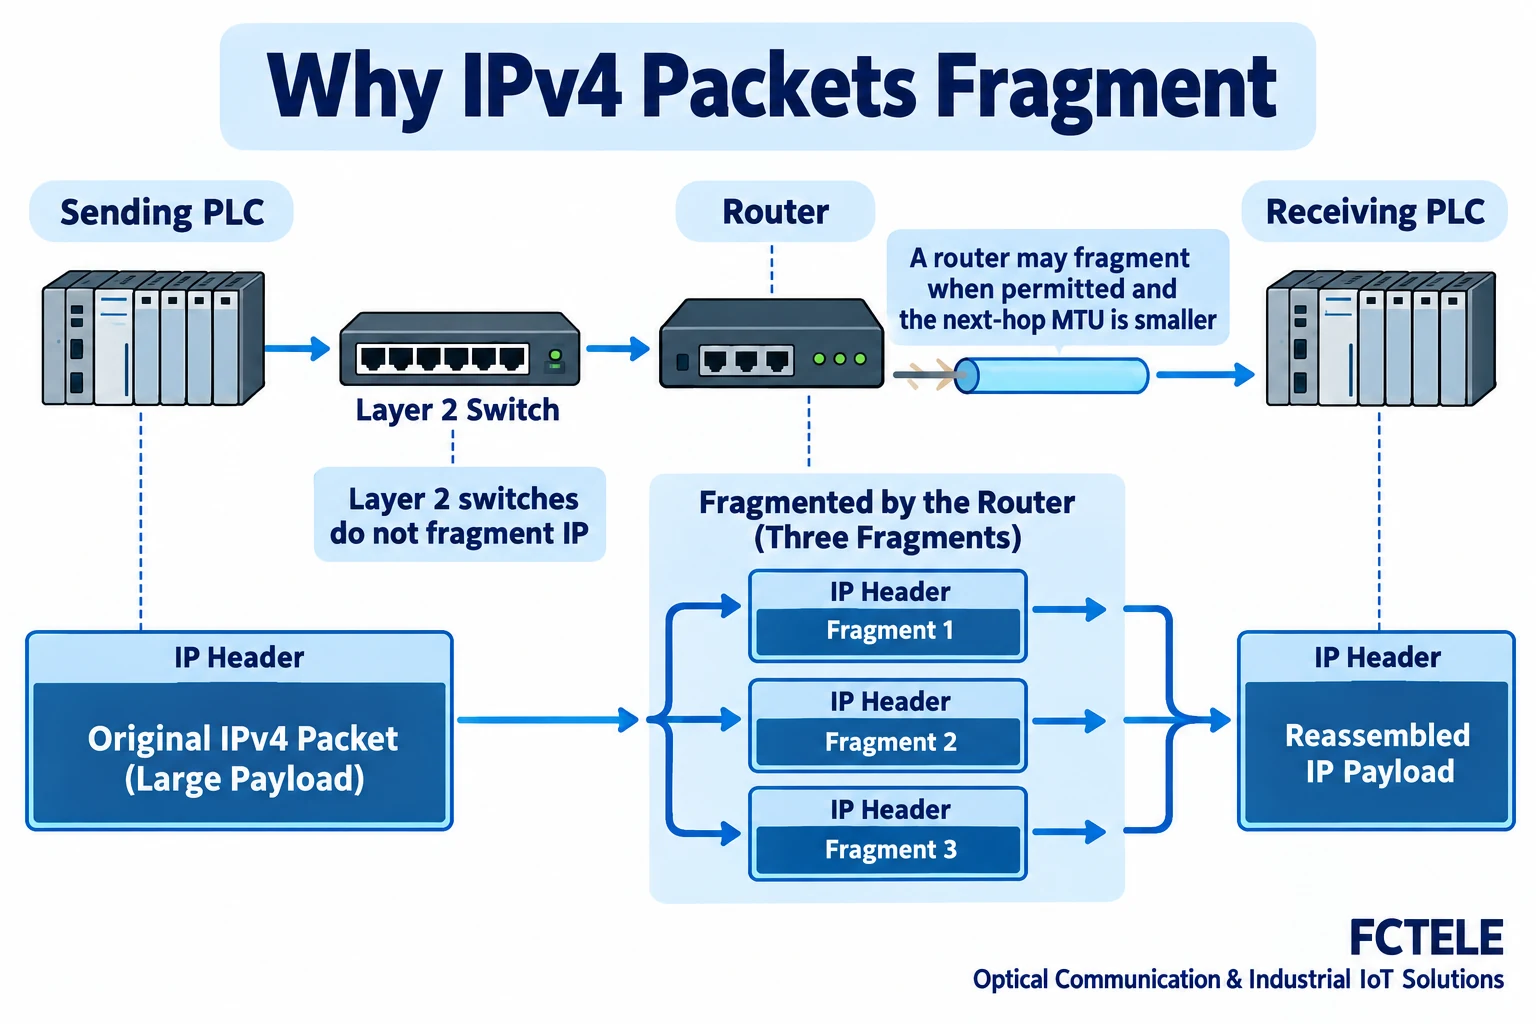
Primero hay que distinguir un datagrama IP de una trama Ethernet
Los controladores, las puertas de enlace y los servidores intercambian datos a través de enlaces. Un datagrama IP se transporta dentro de una encapsulación externa adecuada para el enlace actual; en Ethernet viaja dentro de una trama Ethernet. Las tramas pasan entre dispositivos vecinos, mientras que las direcciones IP ayudan a identificar el destino de la capa de red. Estas capas tienen cabeceras y límites de longitud diferentes.
La unidad máxima de transmisión IP de una interfaz, o MTU, limita el tamaño de un paquete IP enviado a través de ella. Una ruta entre subredes puede atravesar varias interfaces IP con límites diferentes. Un paquete cuyo tamaño es admisible en un tramo anterior no necesariamente lo será en el siguiente salto. Esta guía se centra en los campos de fragmentación y el reensamblado, sin sugerir que todos los fallos con paquetes grandes se deban a la fragmentación.
¿Cuándo puede producirse la fragmentación?
Un emisor IPv4 puede fragmentar antes de transmitir. Un router que reenvía IPv4 también puede dividir un paquete en fragmentos más pequeños si el paquete supera la MTU del siguiente salto y la fragmentación está permitida. Cada fragmento tiene su propia cabecera IP y transporta parte de la carga útil IP original.
Si el datagrama original tiene activado el indicador DF, o Don't Fragment (no fragmentar), y debe pasar por un siguiente salto con una MTU menor, el router no puede simplemente dividirlo. Normalmente descarta el paquete y devuelve un error ICMP apropiado; la respuesta efectiva depende de los dispositivos y del filtrado. Que el emisor ajuste el tamaño de sus paquetes depende del protocolo y de la implementación.
Un switch industrial convencional de capa 2 reenvía tramas Ethernet; no divide un datagrama IPv4 demasiado grande en fragmentos IP. Un dispositivo con capacidad de enrutamiento puede procesar el tráfico IP de forma diferente según sus interfaces, su configuración y la ruta real. Que la carcasa lleve la palabra switch o puerta de enlace no determina el comportamiento de todos sus puertos.
¿Cómo reconoce el receptor los fragmentos relacionados?
La cabecera de un fragmento IPv4 incluye las direcciones de origen y destino, el protocolo y la identificación. El receptor utiliza estos campos conjuntamente para asociar los fragmentos con el datagrama original. El campo de identificación sirve principalmente para la fragmentación y el reensamblado; no debe tratarse como un número de serie global, permanentemente único, para cada paquete.
Imagine un documento largo dividido en páginas: una etiqueta de lote y la información del destinatario ayudan a agruparlas. La analogía tiene límites. Los dispositivos de red utilizan campos de los paquetes y reglas de reensamblado, en lugar de comprender el documento, y un ID no constituye autenticación ni un mecanismo de seguridad.
Las capturas del emisor, del router y del receptor pueden mostrar perspectivas diferentes. No agrupe fragmentos utilizando únicamente un ID ni combine capturas de distintas direcciones y ubicaciones sin contexto. Primero determine el punto de captura, la hora, las direcciones IP y el protocolo; después examine los campos de fragmentación.
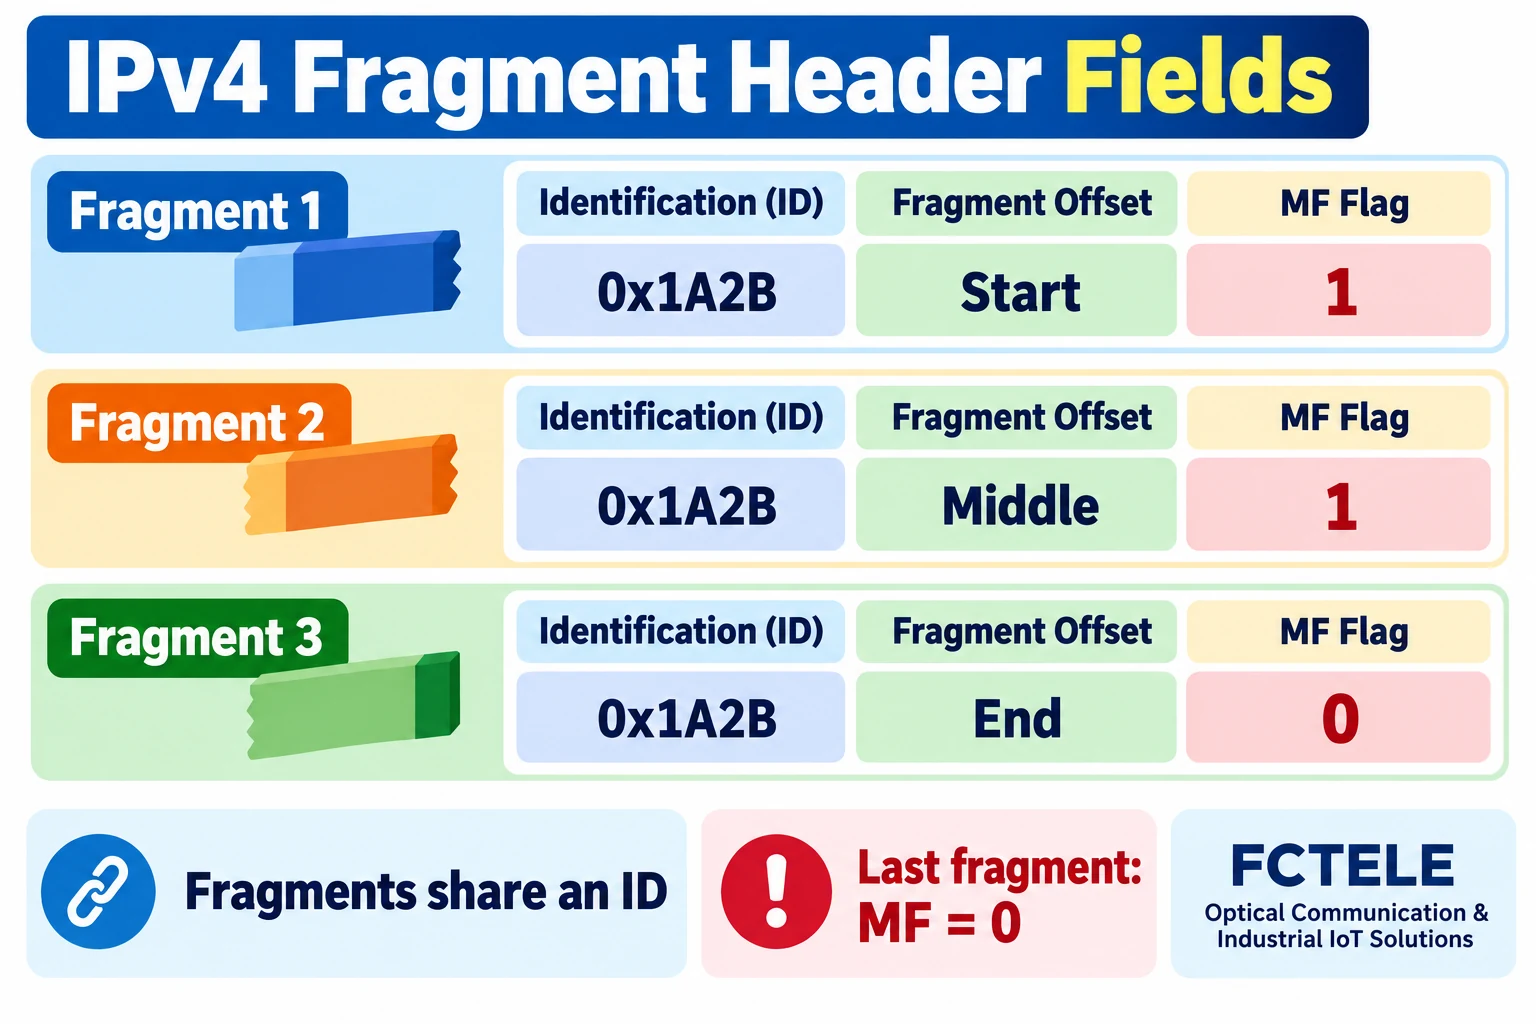
¿Qué nos indican el desplazamiento y el indicador MF?
El desplazamiento del fragmento identifica dónde debe situarse su carga útil dentro de la carga útil IP original. Se expresa en unidades de ocho bytes, no como un número de byte de una trama Ethernet. El receptor utiliza los desplazamientos para colocar las partes en su posición, en lugar de unirlas simplemente por orden de llegada. Un fragmento posterior puede llegar primero.
MF significa More Fragments (más fragmentos): un fragmento no final normalmente tiene MF establecido en 1, mientras que el fragmento final lo tiene establecido en 0. Observar MF = 0 permite identificar el final del datagrama; no demuestra que hayan llegado todas las partes anteriores. El receptor todavía debe disponer de una cobertura completa, desde el principio hasta el final, antes de entregar la carga útil reensamblada a la siguiente capa.
La fragmentación también sigue una regla de alineación: salvo en el fragmento final, las longitudes de las cargas útiles de los fragmentos normalmente deben ser múltiplos de ocho bytes. Los operadores no necesitan calcular manualmente cada campo binario, pero deben comprobar si la herramienta de captura muestra el campo de desplazamiento sin convertir o una posición en bytes ya convertida.
¿Qué ocurre si se pierde una parte?
El receptor suele mantener un estado temporal de reensamblado y esperar los fragmentos faltantes. Si el datagrama sigue incompleto cuando se agota el tiempo de espera de ese estado, se descarta; normalmente, una aplicación no puede utilizar los fragmentos restantes como un datagrama IP completo. Los límites de los búferes, la gestión de los tiempos de espera y las políticas de seguridad varían según el sistema, por lo que las explicaciones generales no determinan los valores de un producto concreto.
Más fragmentos significan más partes transmitidas de forma independiente para un mismo datagrama. Una parte faltante puede impedir el reensamblado de todo el datagrama. Esto hace que tanto la ruta completa como cada fragmento sean relevantes, pero un fallo con paquetes grandes por sí solo no demuestra una pérdida de fragmentos: la congestión, el filtrado, la carga de los dispositivos y otros problemas del enlace pueden presentar síntomas similares.
Que TCP o una aplicación reintenten la transmisión es una cuestión de capas superiores y depende del protocolo y de la implementación. La fragmentación IPv4 por sí misma no proporciona un mecanismo general de retransmisión fiable por fragmento. Una aplicación que utilice UDP no debe dar por hecho que IP repondrá automáticamente la carga útil faltante.
¿Qué debe registrarse en una investigación?
En un entorno de pruebas autorizado, primero trace un mapa del emisor, los switches de capa 2, las interfaces de enrutamiento, los túneles y el receptor. Registre las MTU de las interfaces, la configuración de DF, el protocolo, la ubicación y la hora de captura. Para cada posible grupo de fragmentos, examine las direcciones de origen y destino, el protocolo, la identificación, el desplazamiento y MF, en lugar de fijarse únicamente en la longitud de los paquetes.
Si en el emisor se observa un datagrama completo y en la interfaz de salida del router se observan varios fragmentos, compruebe el reenvío IP y la MTU de la interfaz. Si todos los fragmentos salen de esa interfaz, pero solo algunos llegan al receptor, investigue la pérdida o el filtrado a lo largo de la ruta real. La configuración de la duplicación de tráfico, la descarga de procesamiento en la interfaz de red y el punto de captura pueden afectar a lo que se observa; una sola captura de pantalla no representa toda la red.
Considere también cómo gestionan los fragmentos los dispositivos de seguridad. Algunas reglas inspeccionan los puertos de la capa de transporte, pero un fragmento no inicial normalmente no contiene la cabecera de transporte completa. La forma en que un dispositivo correlaciona el estado y si permite los fragmentos dependen de su implementación y de sus reglas. Que pase el primer fragmento no demuestra que hayan pasado todos. Guarde la configuración existente y coordine los cambios con las personas responsables de la seguridad operacional y de la seguridad informática.
Si el reensamblado falla repetidamente, investigue la MTU de la ruta, la pérdida de paquetes y el filtrado antes de limitarse a ampliar los tiempos de espera del receptor. Las aplicaciones en tiempo real y las que requieren datos completos pueden tener restricciones diferentes. Decida los cambios basándose en el diseño del protocolo, la documentación de los equipos y pruebas controladas.
En entornos de control de producción, obtenga la aprobación del titular de la instalación para el periodo y el alcance de las pruebas. No desactive un cortafuegos, aumente el tamaño de las tramas ni habilite el enrutamiento sin comprender sus efectos y disponer de un plan de reversión. Confirme la compatibilidad con el protocolo y los límites de la red antes de probar un cambio limitado.
Mantenga las etapas separadas
La fragmentación IPv4 es un mecanismo de la capa de red. El receptor utiliza las direcciones, el protocolo, la identificación, los desplazamientos y la información de MF para reensamblar un datagrama. Las partes pueden llegar desordenadas, pero el datagrama debe estar completo y cumplir las reglas del receptor antes de entregarse a las capas superiores. La MTU, el enrutamiento IP, los límites de trama del switch y los reintentos de la aplicación corresponden a etapas diferentes y requieren pruebas independientes.
Los switches industriales y las puertas de enlace FCTELE pueden formar parte de redes Ethernet industriales. Para determinar si un producto y un firmware concretos admiten enrutamiento IP, ajustes de MTU de las interfaces o filtrado, debe consultarse su documentación. Estas ilustraciones explican mecanismos generales; no representan una medición ni el circuito interno de un modelo FCTELE concreto.
Referencias
RFC 791: Protocolo de Internet · RFC 6864: Campo de identificación de IPv4 · Información del producto: switch industrial gestionable FCTELE.
Traducido del artículo técnico en chino: Leer el artículo original en chino.
Preguntas frecuentes
¿Un switch Ethernet fragmenta un datagrama IPv4?
Un switch convencional de capa 2 reenvía tramas; la fragmentación IP puede producirse en un emisor IPv4 o en un router cuando está permitida.
¿MF = 0 significa que han llegado todos los fragmentos?
No. Identifica el fragmento final; el receptor todavía necesita una cobertura completa de la carga útil original.
¿Qué ocurre si falta un fragmento?
El receptor espera conforme a sus reglas de reensamblado; un datagrama incompleto se descarta si se agota el tiempo de espera del estado de reensamblado.
Alcance y lecturas adicionales
Esta es una explicación general de IPv4, no una prueba ni una medición de un producto.
Cómo reenvían tramas los switches industriales · RFC 791 · RFC 6864
