


El cable de un PLC está conectado y el LED de enlace del switch está encendido, pero la HMI sigue sin poder comunicarse con él. Un enlace físico operativo permite la transmisión de señales; un dispositivo final IPv4 también necesita la dirección Ethernet de su siguiente salto. ARP asocia una dirección IPv4 local con una dirección MAC. Seguir la secuencia real de procesamiento de solicitudes permite explicar la resolución de direcciones, las actualizaciones de la caché y el mecanismo de los fallos por IP duplicada.
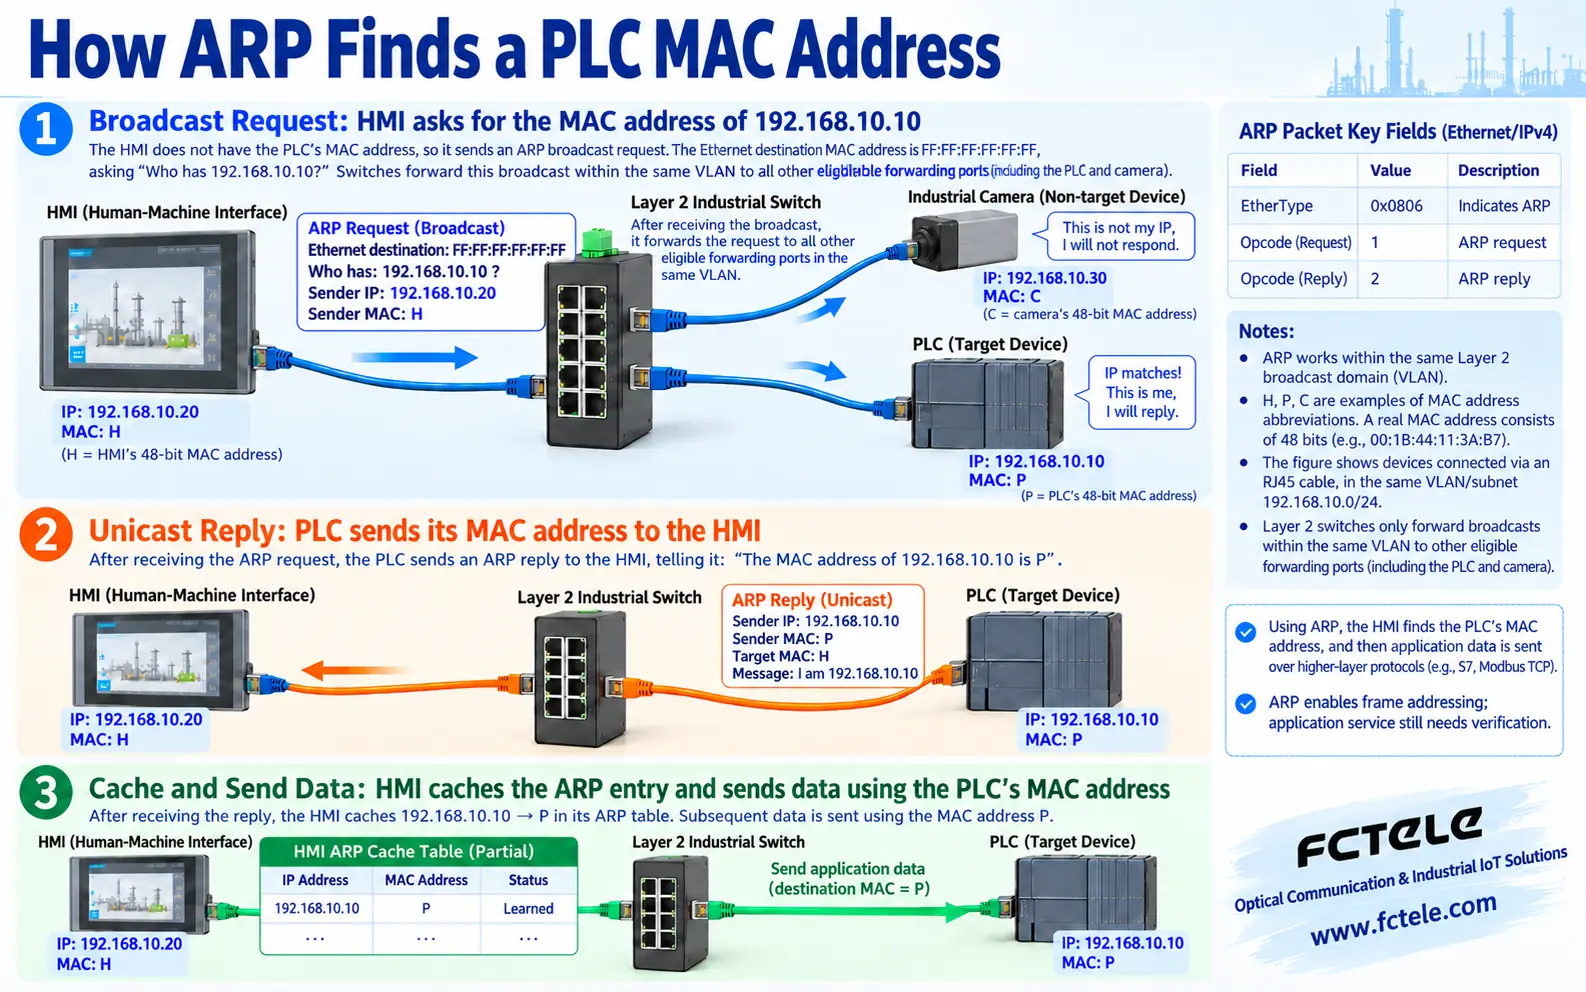
Elegir el siguiente salto antes de enviar una trama de datos de la aplicación
Las direcciones IP proporcionan direccionamiento en la capa de red; las direcciones MAC identifican el destino en la capa de enlace Ethernet. Una interfaz Ethernet normalmente utiliza una dirección MAC de 48 bits, y un switch utiliza esa dirección para seleccionar un puerto de salida. Configurar una dirección IP en un PLC no significa que la HMI ya conozca su MAC. Un LED de enlace encendido no demuestra que el direccionamiento o el servicio de la aplicación sean correctos.
Supongamos una HMI con la dirección 192.168.10.20/24 y un PLC con la dirección 192.168.10.10/24 en la misma VLAN. El prefijo /24 significa que los primeros 24 bits identifican la red, lo que equivale a la máscara 255.255.255.0. La HMI consulta su tabla de enrutamiento, identifica el PLC como un destino conectado directamente y comprueba su propia caché ARP. Todas las direcciones y etiquetas MAC abreviadas de este artículo son ejemplos didácticos, no mediciones de campo de FCTEL.
Para un destino como 192.168.20.10, la HMI normalmente utilizará una puerta de enlace como 192.168.10.1. Resuelve la MAC de la puerta de enlace local, no la del PLC remoto. La MAC de destino de la trama pertenece a la puerta de enlace, mientras que la IP de destino del paquete sigue perteneciendo al PLC remoto. Un router crea una nueva encapsulación Ethernet en el siguiente enlace. Por tanto, las direcciones MAC pueden cambiar en cada salto, mientras que el enrutamiento ordinario conserva la IP del destino final.
Enviar la pregunta por difusión y la respuesta por unidifusión
Si no dispone de una entrada de caché utilizable, la HMI envía una solicitud ARP. El destino Ethernet es la MAC de difusión FF:FF:FF:FF:FF:FF, y el EtherType 0x0806 identifica una carga útil ARP. Para Ethernet e IPv4, la cabecera ARP suele especificar el tipo de hardware 1, el tipo de protocolo 0x0800, la longitud de la dirección de hardware 6, la longitud de la dirección de protocolo 4, un código de operación y las direcciones del remitente y del destino. La operación de solicitud es 1; la de respuesta es 2.
La solicitud incluye la IP y la MAC de la HMI y pregunta qué dispositivo tiene la dirección 192.168.10.10. La dirección de hardware del destino aún no se conoce y normalmente tiene valor cero en la solicitud. El switch copia la difusión a los demás puertos habilitados para el reenvío en esa VLAN, no a todas las VLAN. Una cámara ajena al intercambio normalmente no responde; el PLC reconoce su propia IP de destino y prepara una respuesta.
Una respuesta ordinaria se envía por unidifusión a la HMI y proporciona la IP y la MAC del PLC remitente. La HMI puede entonces asociar 192.168.10.10 con esa MAC y encapsular la trama de datos de la aplicación que tenía pendiente. El descubrimiento de direcciones requiere una difusión, pero no cada paquete posterior de datos de la aplicación. Los reintentos, los tiempos de espera y el envejecimiento de la caché dependen de la implementación del dispositivo final; un único temporizador fijo no puede describir todos los PLC, ordenadores y puertas de enlace.
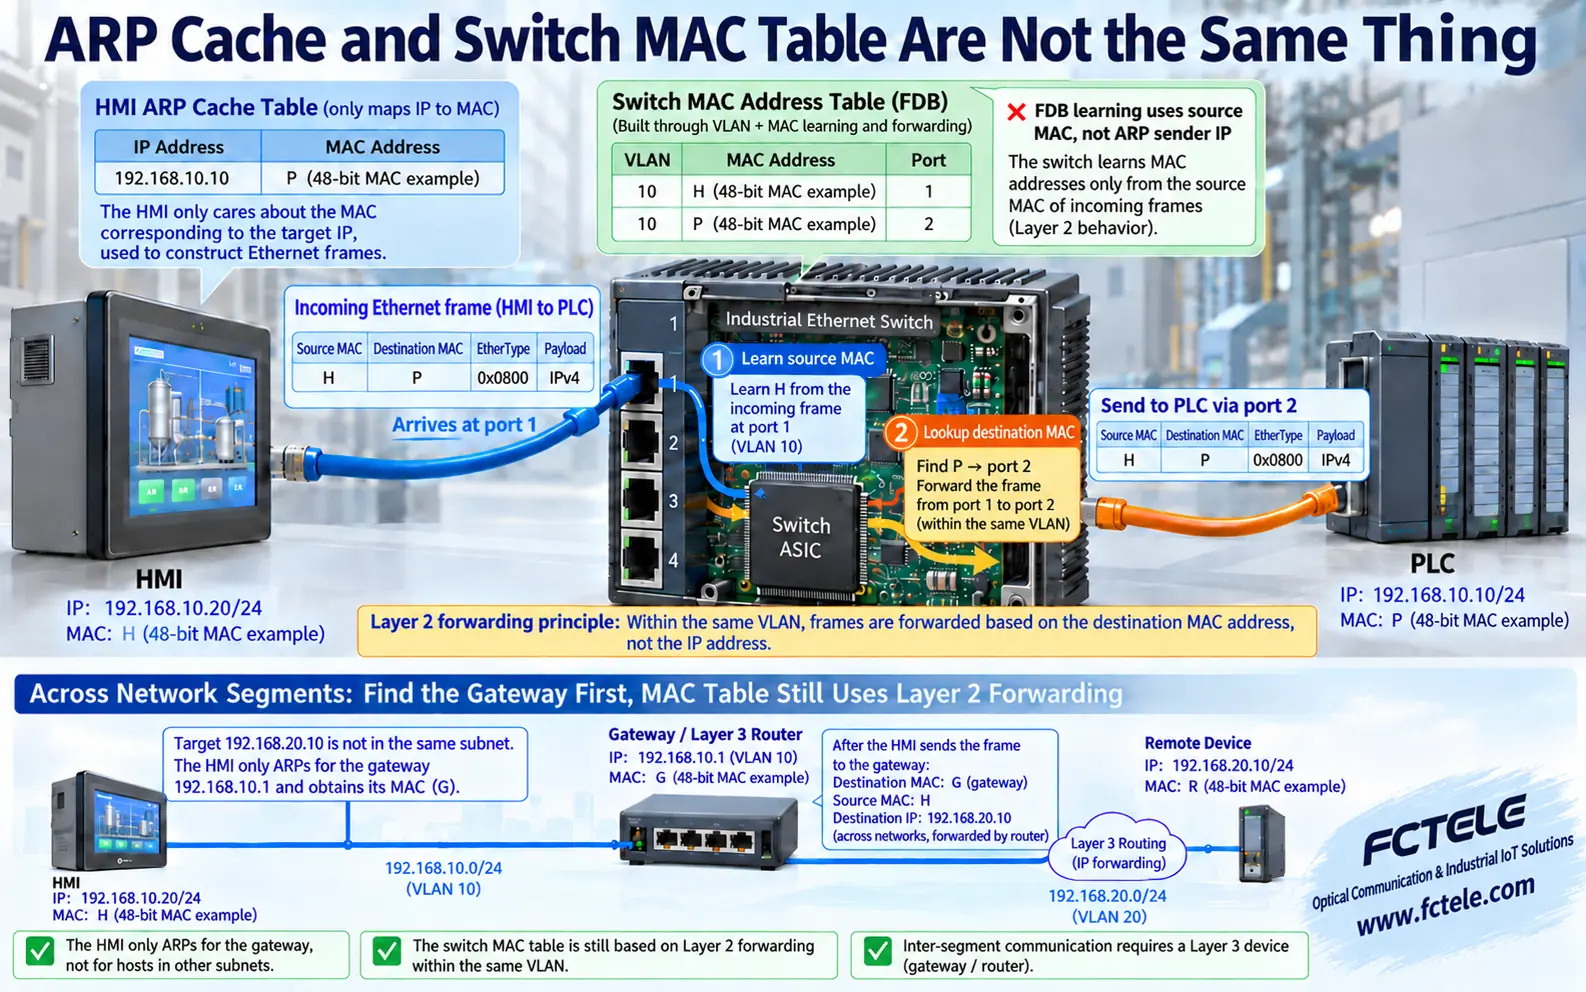
Distinguir la caché ARP del dispositivo final de la tabla MAC del switch
Una caché ARP normalmente pertenece a un dispositivo final IPv4 o a una interfaz de capa 3 e indica qué MAC utilizar para un siguiente salto IPv4. La base de datos de reenvío del switch, o FDB, indica qué puerto permite llegar a una MAC de destino en una VLAN determinada. Ambas tablas pueden intervenir en un mismo intercambio, pero sus claves y valores son diferentes y no pueden sustituirse entre sí.
Cuando la trama de la HMI entra por el puerto 1, el switch aprende su MAC de origen en ese puerto. Si la MAC de destino apunta al puerto 2, reenvía la trama al PLC conectado allí. El aprendizaje de MAC de origen utiliza la dirección de origen Ethernet, no la IP del remitente incluida en la carga útil ARP. Si aún no se ha aprendido una MAC de destino, una unidifusión desconocida puede inundar los demás puertos habilitados de la VLAN. Esto tiene una causa distinta de la difusión de una solicitud ARP.
Un convertidor de medios de fibra o un enlace ascendente óptico puede ampliar este trayecto de capa 2; no resuelve automáticamente las direcciones IP de los dispositivos finales. Reenviar ARP no significa que un switch exclusivamente de capa 2 tenga una caché ARP para cada PLC. Una IP de gestión del switch, una interfaz enrutada o una función de seguridad específica pueden utilizar ARP por separado. Identifique siempre el dispositivo, la tabla y la VLAN que se están inspeccionando.
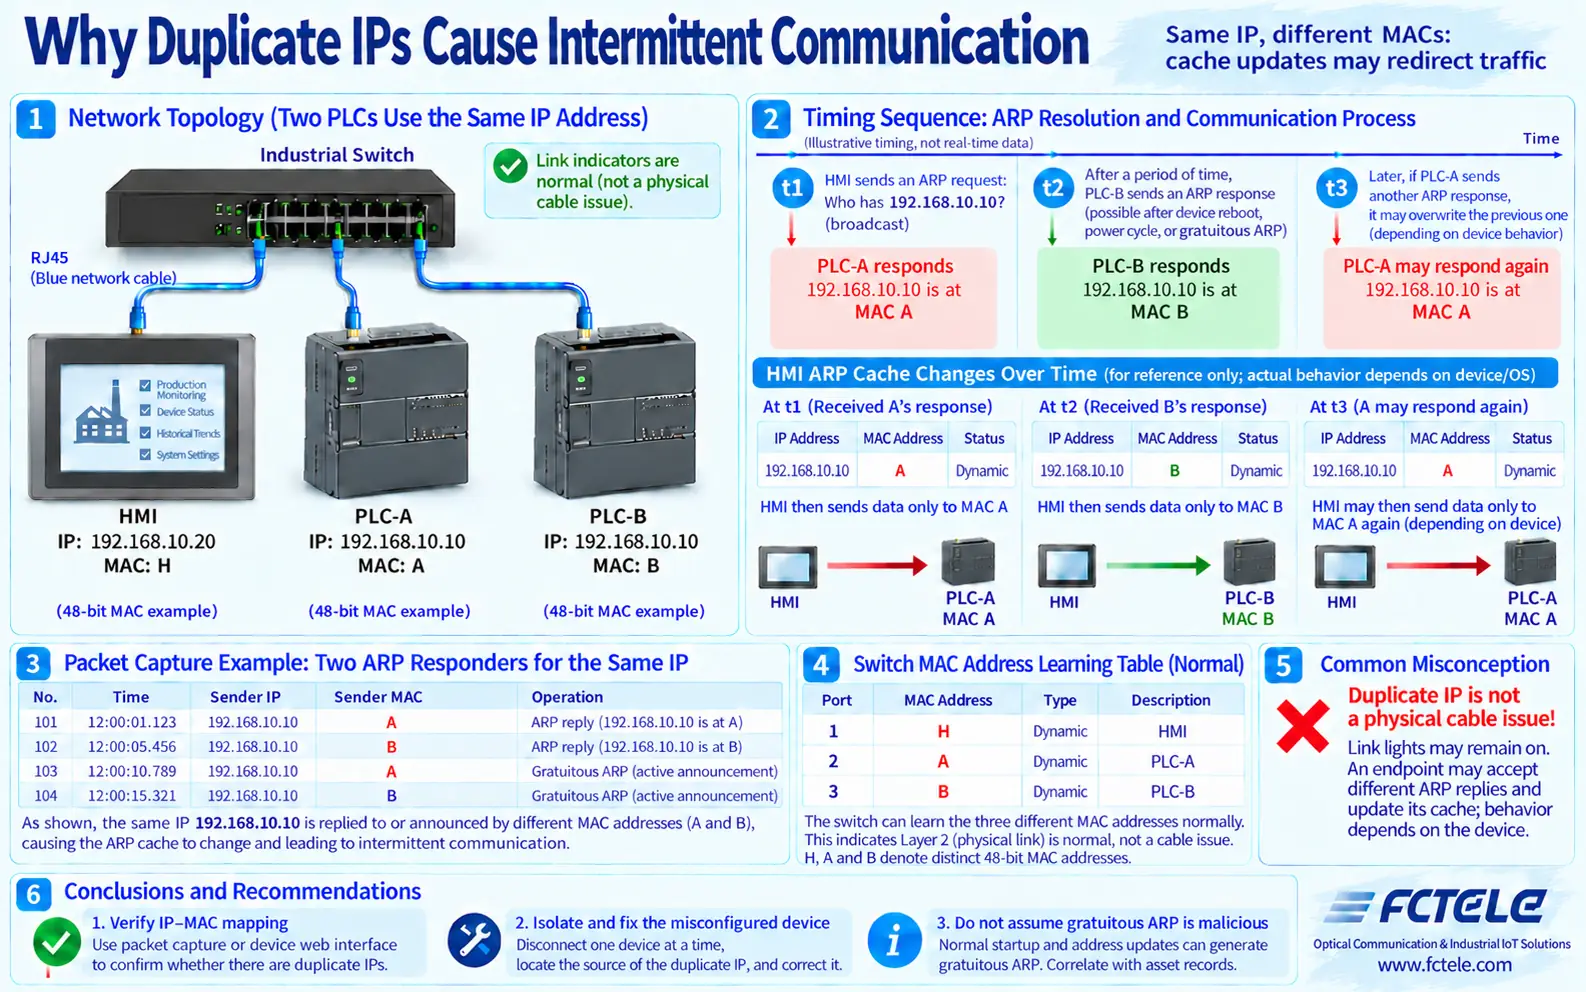
Por qué las direcciones IP duplicadas pueden provocar una comunicación intermitente
Si PLC-A y PLC-B utilizan ambos 192.168.10.10, pero tienen direcciones MAC diferentes, ambos pueden responder a la misma solicitud. La asociación que acepte la HMI y la posibilidad de que cambie posteriormente dependen del orden de llegada, de las reglas de la caché y de la implementación. Una asociación con A envía las tramas de datos de la aplicación a A; una asociación posterior con B puede redirigirlas a B. Los síntomas pueden incluir acceso intermitente, comunicación con el dispositivo equivocado o establecimiento repetido de conexiones. Las IP duplicadas no necesariamente alternan con una periodicidad fija.
El switch puede aprender correctamente las MAC de A y B en puertos distintos, y ambos LED de enlace físico pueden seguir mostrando un estado normal. El fallo es una identidad IP no única, no necesariamente una pérdida óptica o un puerto dañado. Los ARP gratuitos u otros anuncios no solicitados pueden producirse durante el arranque normal o los cambios de dirección. Un único anuncio no demuestra un ataque; contraste las pruebas repetidas de una misma IP de remitente asociada con varias MAC con el inventario de activos.
Capture el tráfico ARP y registre la IP de destino, la IP del remitente de la respuesta, la MAC del remitente y la hora. Después, asocie cada MAC con un puerto del switch y un dispositivo físico. Las asociaciones contradictorias repetidas requieren comprobar las direcciones estáticas, la configuración de los dispositivos de sustitución y los portátiles de mantenimiento. Un único ping fallido no constituye una prueba suficiente. El aislamiento de equipos o los cambios de dirección deben planificarse dentro de una ventana de mantenimiento autorizada, en lugar de realizarse de forma improvisada en una línea de producción en funcionamiento.
Acotar el fallo mediante pruebas observables
Primero verifique la configuración de IP, las máscaras, las rutas y la pertenencia a VLAN. A continuación, inspeccione la caché del dispositivo final que inicia la comunicación y capture un intento de acceso deliberado. La ausencia de una solicitud visible puede deberse a una asociación en caché, a una interfaz distinta o a un punto de captura incorrecto. Una solicitud sin respuesta exige comprobar la disponibilidad del destino, el trayecto de reenvío dentro de la misma VLAN y el direccionamiento del destino. Una asociación estable sin comunicación de la aplicación exige comprobar los puertos de la aplicación, los controles de acceso y el servicio del dispositivo.
Antes de borrar una entrada de caché, conserve la asociación original y las pruebas capturadas. Borre únicamente las entradas pertinentes de los dispositivos finales autorizados y vuelva a observar la resolución. Borrar una caché puede permitir una recuperación temporal o hacer que se vuelva a aprender inmediatamente el dispositivo equivocado; no es una solución permanente. Entre subredes, verifique la accesibilidad de la puerta de enlace, el enrutamiento y la ruta de retorno. Enviar una difusión local para resolver un dispositivo final remoto no sigue la selección normal del siguiente salto.
La documentación oficial de FCTEL para su switch industrial gestionable con 24 puertos eléctricos Gigabit y cuatro puertos combinados ópticos/eléctricos Gigabit enumera VLAN, duplicación de puertos, estadísticas de puertos y funciones de filtrado/vinculación MAC. VLAN ayuda a establecer el alcance de la difusión; la duplicación de puertos facilita la captura; las tablas MAC y las estadísticas ayudan a asociar el tráfico con los puertos físicos. Los detalles de los menús, el firmware y la capacidad de duplicación de puertos deben comprobarse en el manual del dispositivo concreto. Estas funciones no implican la detección o reparación automática de todos los fallos por IP duplicada.
Conserve la topología de puertos, el inventario de direcciones, las asociaciones de las respuestas ARP y los resultados reales de lectura/escritura de la aplicación como pruebas de aceptación. Incluya el arranque normal, la sustitución autorizada de equipos y la recuperación tras restablecer la alimentación. Verifique que cada IP se resuelva al dispositivo previsto. Esto valida por separado el enlace físico, la resolución de direcciones y el servicio de la aplicación, en lugar de sustituir las pruebas de aceptación de la comunicación industrial por un LED de enlace o un único ping satisfactorio.
Referencias técnicas: RFC 826: resolución de direcciones Ethernet. Recursos relacionados de FCTEL: Artículos técnicos y Documentación de producto del switch industrial (en chino).
