


UDP / DÉTECTION D’ERREURS DE BOUT EN BOUT
Pourquoi inclure des adresses IP dans une somme de contrôle UDP ?
La somme de contrôle UDP usuelle en IPv4 couvre le contexte des extrémités de communication ainsi que l’en-tête UDP et la charge utile. Les deux extrémités construisent le même pseudo-en-tête pour le calcul. La détection d’erreurs est ainsi liée au contexte réseau prévu, sans transmission d’un en-tête supplémentaire. Une somme de contrôle valide ne garantit ni la livraison, ni la fraîcheur des données, ni la fiabilité de leur provenance ; les applications doivent toujours effectuer leurs propres contrôles de validité et de sécurité.
01 · Inclure le contexte des extrémités
Le pseudo-en-tête IPv4 fournit localement les adresses, le protocole et la longueur pour le calcul. Il ne constitue pas un en-tête UDP supplémentaire transmis sur le réseau.
02 · Inverser les bits de la somme
L’exemple hypothétique complet donne la somme 8FE2. L’inversion de ses bits donne la somme de contrôle 701D.
03 · Comparer à la réception
En conservant 701D et en remplaçant la charge utile 0001 par 0002, on obtient une somme de vérification de 0001. Cela illustre une modification détectable, et non toutes les erreurs possibles.
Conserver les données d’entrée
Consigner les octets, les adresses, les ports, la longueur et le sens de capture.
Vérifier le point d’observation
Tenir compte du déchargement des calculs vers la carte réseau avant de tirer un diagnostic d’une capture locale.
Vérifier la signification des données pour l’application
Vérifier la séquence, l’ancienneté et le résultat indépendamment de la validité de la somme de contrôle.
Liste de contrôle de sélection et de vérification — développer
| Vérification | Points à confirmer | Méthode de vérification |
|---|---|---|
| Couverture | Contexte, en-tête et charge utile complète | Calcul tenant compte du pseudo-en-tête |
| Déchargement matériel | Champs observés localement et champs transmis sur le réseau | Paramètres de l’outil et observation à distance |
| Validité | Résultat applicatif récent et non dupliqué | Relevés de séquence, d’ancienneté et de résultat |
Un serveur série envoie des données d’acquisition à un ordinateur via UDP. Ethernet dispose déjà d’un contrôle de trame : pourquoi UDP a-t-il donc besoin d’une somme de contrôle distincte, et pourquoi y inclure des adresses IP ? Chaque couche vérifie un objet différent sur un périmètre distinct. Suivons un datagramme UDP ordinaire en IPv4, du contexte des extrémités, de l’en-tête et de la charge utile jusqu’à la vérification à la réception. Les exemples excluent les options d’extension UDP et ne représentent la mise en œuvre d’aucun produit particulier.
Ce que UDP remet à l’application
UDP (User Datagram Protocol, ou protocole de datagramme utilisateur) remet des datagrammes à l’application. La réception d’un datagramme ne correspond pas nécessairement à celle d’un message complet émis par un instrument : un serveur série peut constituer des paquets en fonction de la longueur ou du temps d’attente, tandis que le protocole applicatif suit ses propres règles d’adressage, de fonction et de longueur. Il est ici question du contrôle de cohérence entre les extrémités réseau.
Un en-tête UDP ordinaire comporte huit octets répartis entre quatre champs : port source, port de destination, longueur et somme de contrôle. Les ports aident à identifier les processus ou les services. La longueur UDP comprend les huit octets de l’en-tête et la charge utile. Les adresses IP source et de destination font partie des informations IP qui encapsulent le datagramme, et non de ces quatre champs UDP. Le contrôle UDP couvre néanmoins plus que les seules informations physiquement présentes dans son propre en-tête.
La documentation des serveurs série Feichang répertorie les modes UDP et permet d’identifier la catégorie d’équipement concernée. La seule prise en charge de UDP ne permet pas de déterminer si un modèle propose le déchargement du calcul de la somme de contrôle, l’affichage des captures de paquets ou des compteurs d’erreurs. Un commutateur ordinaire de couche 2 a généralement pour fonction de transférer des trames Ethernet ; il ne faut pas présumer que chaque puce de commutation vérifie UDP.
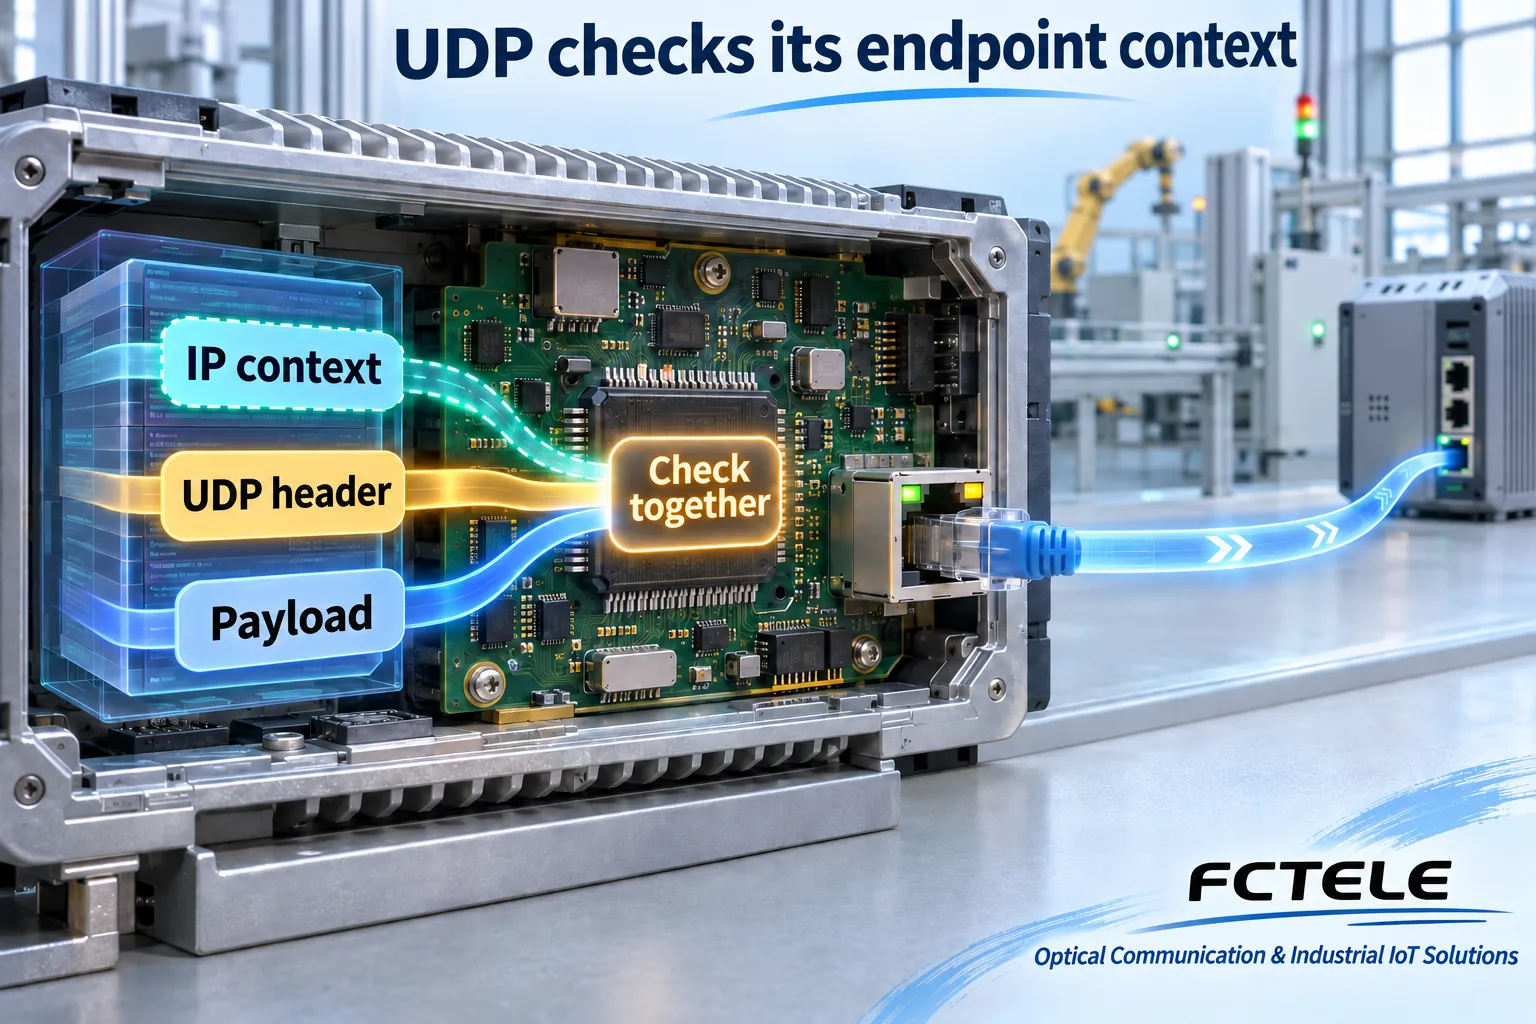
Pourquoi le pseudo-en-tête n’est pas un en-tête supplémentaire transmis
Pour calculer la somme de contrôle, l’émetteur réunit l’adresse source, l’adresse de destination, le protocole et la longueur UDP dans un contexte de calcul appelé pseudo-en-tête. Dans cet exemple IPv4, il contient les deux adresses, un octet nul, le numéro de protocole 17 et la longueur UDP. Ce contexte entre dans le calcul au même titre que l’en-tête UDP et la charge utile. Il n’est pas envoyé sous la forme d’un en-tête supplémentaire redondant placé immédiatement avant UDP.
Le récepteur reconstitue le contexte à partir des informations IP reçues et le vérifie avec UDP. Même si les ports et la charge utile semblent identiques, une modification des adresses des extrémités peut changer la somme de contrôle attendue. Cela associe les données à leur contexte réseau et aide à détecter certains cas de livraison au mauvais destinataire ou d’altération. Cela ne chiffre pas les données à l’aide des adresses IP.
Le pseudo-en-tête ne comprend pas l’intégralité de l’en-tête IPv4. Le champ TTL, par exemple, ne figure pas dans le contexte décrit ici. Un équipement réseau qui modifie légitimement les adresses ou les ports concernés doit mettre à jour en conséquence les sommes de contrôle affectées. Ces modifications prises en compte par l’équipement se distinguent de l’exemple d’altération ci-dessous, dans lequel on conserve délibérément l’ancienne somme de contrôle.
Reporter la retenue avant de prendre le complément
Regroupez les octets adjacents par paires pour former des mots de 16 bits, additionnez-les en arithmétique du complément à un, puis inversez chaque bit du résultat pour obtenir la somme de contrôle de 16 bits. Contrairement à une addition ordinaire tronquée, la retenue qui dépasse les 16 bits est reportée du côté des bits de poids faible au lieu d’être ignorée. Si la charge utile comporte un nombre impair d’octets, ajoutez un octet nul uniquement pour le calcul ; ce bourrage n’augmente pas la longueur UDP.
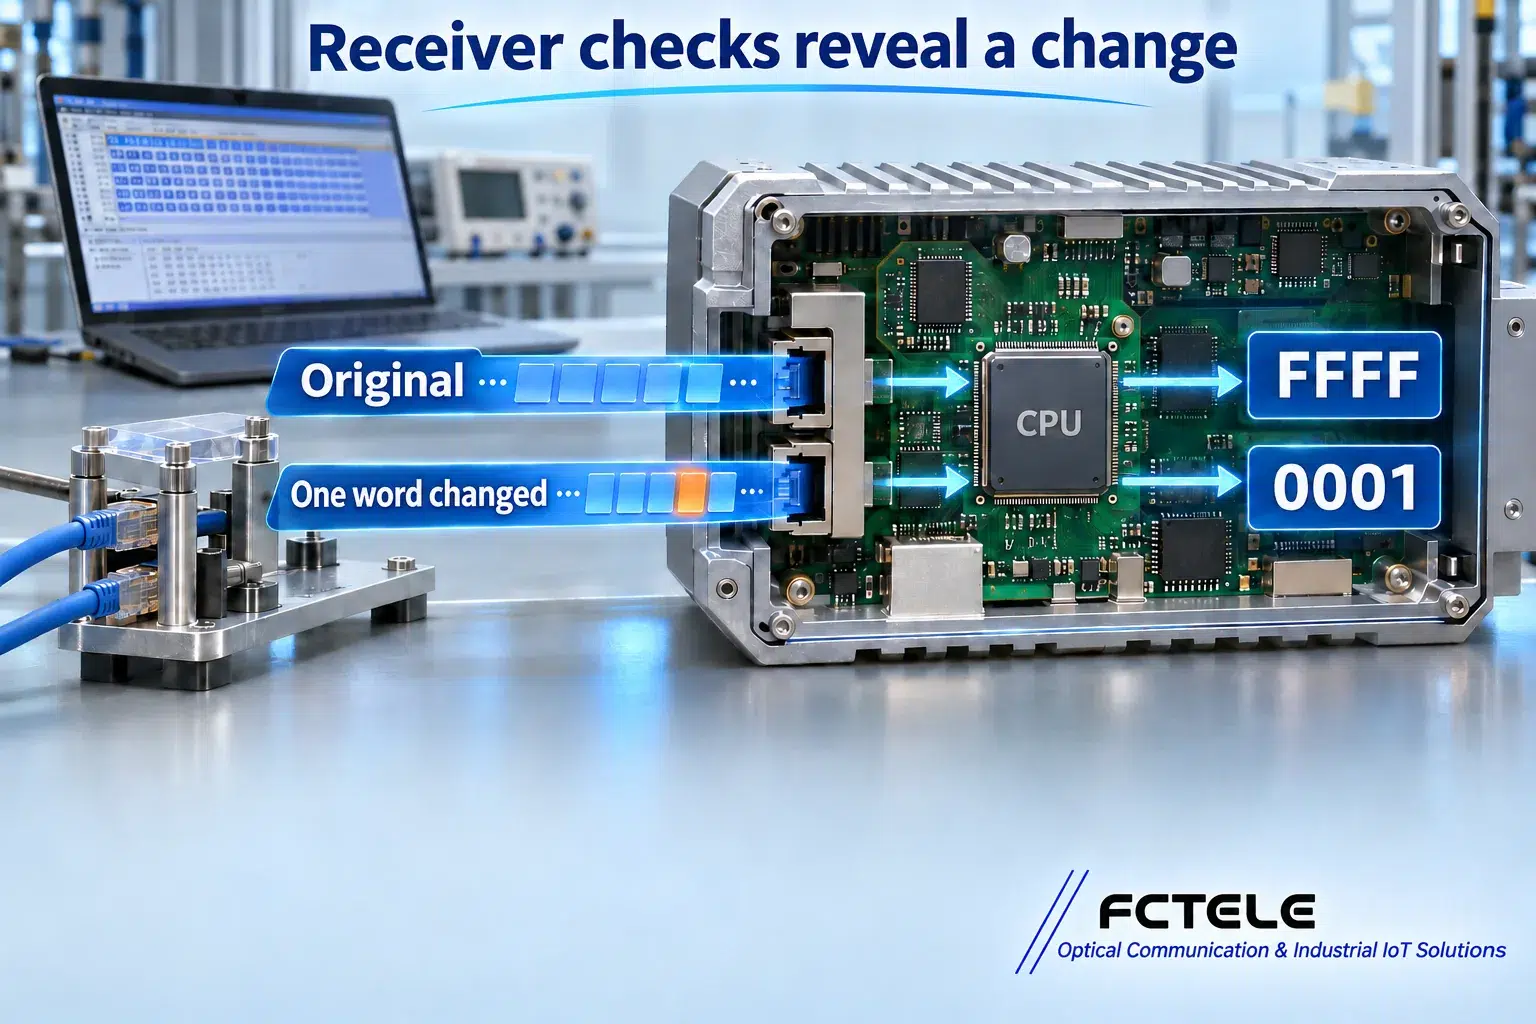
Lors du calcul de la somme de contrôle, considérez que le champ correspondant de l’en-tête vaut zéro. Lors de la vérification, incluez la somme de contrôle transmise et additionnez à nouveau les mêmes éléments. Pour un datagramme valide muni d’une somme de contrôle, la somme en complément à un obtenue ne contient que des bits à un : FFFF en hexadécimal. Une modification qui donne un résultat différent de FFFF justifie le rejet du datagramme.
La notation hexadécimale est simplement une manière compacte de représenter les octets ; sur le terrain, il n’est pas nécessaire de calculer la somme de contrôle de chaque paquet à la main. L’essentiel est de respecter le périmètre du calcul, le regroupement des octets par paires et les règles de report de la retenue. Un outil de vérification développé en interne qui se contente d’additionner les octets sans inclure le pseudo-en-tête peut rejeter à tort un paquet UDP valide.
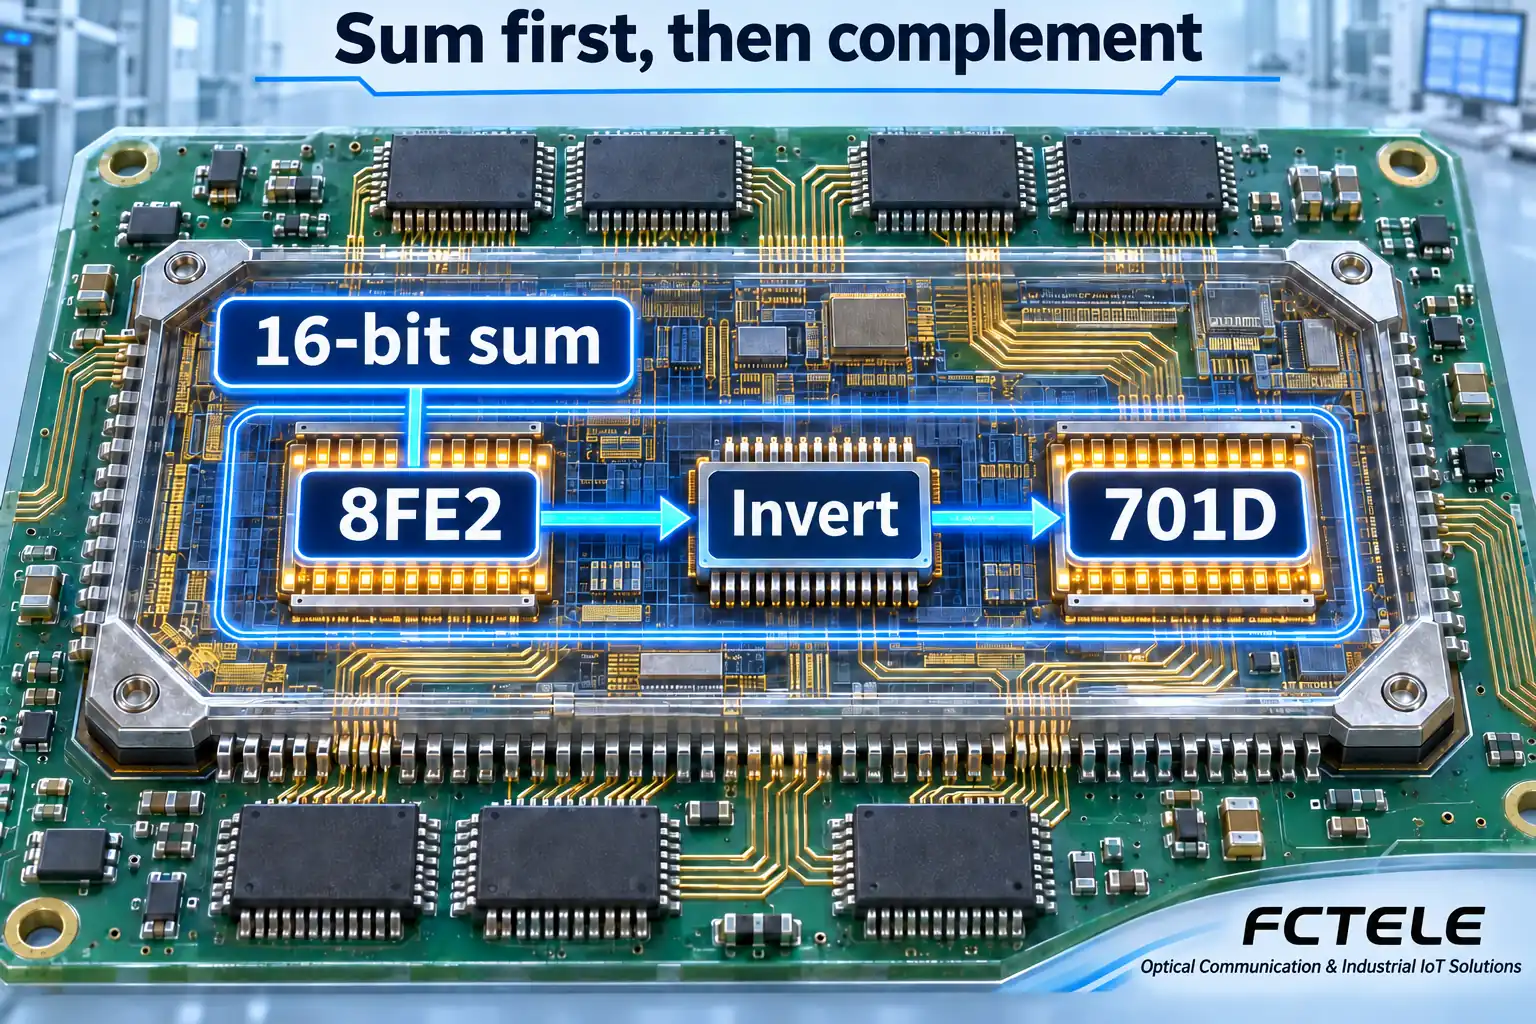
Un exemple de datagramme hypothétique reproductible
Utilisez l’adresse source 192.0.2.1, l’adresse de destination 192.0.2.2, le port source 1000, le port de destination 2000 et les deux octets de charge utile 00 01. Ces adresses réservées à la documentation ne sont pas des recommandations de configuration sur le terrain. La longueur UDP est de dix octets : huit pour l’en-tête et deux pour la charge utile. Cet exemple pédagogique ne comporte ni options IP, ni fragmentation, ni options d’extension UDP.
Dans l’ordre des octets du réseau, les mots du pseudo-en-tête sont C000, 0201, C000, 0202, 0011 et 000A. Ajoutez les mots de l’en-tête UDP : 03E8, 07D0, 000A et 0000, puis le mot de la charge utile 0001. Le mot 0011 combine l’octet nul et le numéro de protocole 17 exprimé en décimal ; 0000 correspond au champ de somme de contrôle mis à zéro pour le calcul. La longueur UDP figure volontairement à la fois dans le pseudo-en-tête et dans l’en-tête UDP, où elle remplit un rôle dans chacun.
L’addition en complément à un avec report de la retenue donne 8FE2. L’inversion des bits donne 701D, que l’émetteur inscrit dans le champ de somme de contrôle UDP. Avec le même contexte et le même contenu, le récepteur obtient FFFF. Les valeurs des figures s’appliquent uniquement à ce datagramme hypothétique complet ; elles ne proviennent ni d’une capture ni d’une mesure des performances d’un équipement.
Remplacez maintenant uniquement la charge utile 00 01 par 00 02, en conservant tous les autres champs et la somme de contrôle 701D. La somme de vérification devient 0001 au lieu de FFFF. Cette modification d’un seul mot illustre le mécanisme de détection d’erreurs. Elle ne prouve pas que toutes les erreurs possibles sont détectables : une somme de contrôle de 16 bits présente des collisions, et plusieurs modifications peuvent parfois se compenser.
Une somme de contrôle valide ne garantit pas que les données sont récentes et fiables
Le contrôle UDP ne garantit pas la livraison et n’assure automatiquement ni la retransmission, ni la suppression des doublons, ni le respect de l’ordre. Un doublon intact peut passer le contrôle. Une mesure de la veille conservée en cache peut être renvoyée avec une somme de contrôle parfaitement correcte. Les applications ont toujours besoin de numéros de séquence, d’informations temporelles, d’états de validité, de délais d’expiration et de confirmations d’exécution adaptés à leurs besoins métier.
Pour une acquisition périodique, vérifiez à quel point de mesure correspond la valeur, son rang dans la séquence d’échantillonnage et si son ancienneté dépasse la limite autorisée. Pour les commandes, il faut aussi tenir compte du risque de double exécution et confirmer le résultat. La validation de la somme de contrôle ne prouve ni le bon fonctionnement de l’équipement, ni la fraîcheur des informations, ni la réussite de l’exécution d’une commande. Ces conclusions nécessitent d’autres éléments de preuve.
La somme de contrôle n’est ni une vérification d’identité ni une signature résistante à la falsification. Un acteur capable de modifier le contenu peut aussi calculer une somme de contrôle correspondante. Vérifier la provenance et résister aux modifications malveillantes exige de prévoir des mécanismes d’authentification, de chiffrement et de contrôle d’accès. Un champ de somme de contrôle UDP ne transforme pas une chaîne d’acquisition ordinaire en canal sécurisé.
Distinguer les valeurs nulles, IPv6 et les points d’observation
Dans le cas classique de UDP sur IPv4, un champ de somme de contrôle transmis entièrement à zéro signifie qu’aucune somme de contrôle n’a été calculée. Si le calcul donne zéro, transmettez une valeur dont tous les bits sont à un pour éviter cette ambiguïté. N’appliquez pas directement cette règle au cas ordinaire de UDP sur IPv6 : IPv6 a des exigences différentes en matière de somme de contrôle et utilise un autre pseudo-en-tête. Les exceptions propres à certains tunnels ne sont pas traitées dans cet article.
Distinguez une capture locale sur l’hôte émetteur du paquet réellement transmis sur le réseau. Lorsque le calcul de la somme de contrôle est délégué à la carte réseau, la capture locale peut sembler contenir une somme de contrôle non renseignée ou incorrecte. Consultez la documentation de l’outil, vérifiez les paramètres de déchargement et effectuez une vérification depuis un point d’observation distant ou indépendant avant de conclure à une altération réelle des paquets. Une seule alerte rouge ne suffit pas à justifier une modification de la configuration en production.
Pour les essais de réception, conservez une charge utile connue et une configuration connue des extrémités, vérifiez la longueur UDP et l’ordre des octets, puis refaites le calcul avec un outil qui tient compte du pseudo-en-tête. Effectuez les comparaisons avec des données volontairement altérées uniquement sur un banc d’essai contrôlé. Vérifiez séparément les pertes, les doublons, les délais d’expiration et la reprise de l’application. Vous établissez ainsi le périmètre couvert par la somme de contrôle sans confondre la détection d’erreurs de bout en bout, FCS d’Ethernet et la fiabilité de l’application.
Le contrôle FCS d’Ethernet porte sur la trame Ethernet considérée. Lorsqu’un transfert traverse plusieurs liaisons, on ne peut pas supposer qu’une même trame circule sans modification de bout en bout : lors du transfert à la couche réseau, une nouvelle trame de couche 2 peut être construite pour le segment suivant. UDP vérifie l’intégralité de la partie UDP en tenant compte du contexte des extrémités concernées. Le point où une erreur est détectée n’est pas nécessairement celui où elle s’est produite. Interprétez les compteurs des ports des commutateurs, les captures aux extrémités et les enregistrements applicatifs à leurs couches respectives.
En cas de fragmentation IPv4, le contrôle UDP porte toujours sur l’intégralité du datagramme UDP. Ne traitez pas les octets présents dans chaque fragment comme un datagramme UDP indépendant. Il faut recevoir l’intégralité du contenu concerné ; un fragment manquant pose un autre problème. Cet exemple évite délibérément la fragmentation pour permettre la vérification de chaque mot. Pour observer des paquets plus longs en conditions réelles, il faut tenir compte de leur encapsulation effective.
Conservez, avec le résultat de la vérification, les octets d’origine, les adresses des extrémités, les ports, la longueur UDP, le sens de capture et l’état du déchargement matériel. Une capture d’écran indiquant seulement « correct » permet difficilement de reproduire le contrôle pour déterminer si la couverture était complète. Un résultat vérifiable doit inclure la valeur calculée et les conditions d’entrée, plutôt qu’une valeur de somme de contrôle isolée.
Sources et portée
RFC768 — UDP · RFC1071 — Somme de contrôle Internet · RFC8200 — IPv6 · Documentation des serveurs série Feichang (en chinois)
L’exemple concerne le cas ordinaire de UDP sur IPv4, sans options d’extension UDP. Il ne permet pas de déduire les règles d’IPv6 ni les exceptions propres à certains tunnels. Vérifiez les modes du produit dans la documentation du modèle concerné.
Traduit de l’article technique en chinois : Lire l’article original en chinois.
Questions fréquentes
Le pseudo-en-tête est-il transmis comme un en-tête supplémentaire ?
Non. Les extrémités reconstituent les données d’entrée du calcul à partir du contexte IP. Le pseudo-en-tête entre dans le calcul avec l’en-tête UDP et la charge utile, sans ajouter d’en-tête UDP sur le réseau.
Une somme de contrôle UDP valide garantit-elle que les données sont récentes ?
Non. Des données anciennes ou dupliquées peuvent présenter une somme de contrôle correcte. Les applications doivent vérifier la séquence des échantillons, les informations temporelles et la validité des données.
Les règles relatives à une somme de contrôle nulle en IPv4 s’appliquent-elles directement à IPv6 ?
Non. Dans le cas ordinaire de UDP sur IPv6, les exigences et le pseudo-en-tête diffèrent. Cet exemple couvre le cas ordinaire d’IPv4 ; les exceptions propres aux tunnels doivent être examinées séparément.
