


MULTICAST IPv4
Perché due gruppi IP possono condividere un solo MAC?
La mappatura utilizza un prefisso Ethernet fisso e i 23 bit meno significativi del gruppo IPv4. Alcuni bit del gruppo non sono inclusi, quindi gruppi IP diversi possono condividere un solo indirizzo Ethernet. Host e switch possono utilizzare informazioni aggiuntive durante la gestione dei pacchetti. Questi sono esempi concettuali, non misurazioni di un prodotto.
Mappatura
La mappatura standard conserva i 23 bit meno significativi di IPv4.
Sovrapposizione
Gruppi IP diversi possono condividere l'indirizzo risultante dalla mappatura.
Ricezione
La destinazione IP e l'appartenenza dell'host al gruppo restano rilevanti.
Acquisire insieme la destinazione IP e il MAC.
Controllare VLAN e lo stato di appartenenza ai gruppi.
Confrontare le acquisizioni autorizzate presso ciascun endpoint.
Lista di controllo per selezione e verifica — espandi
| Controllo | Cosa confermare | Come verificare |
|---|---|---|
| Mappatura | IP e MAC | Acquisire entrambi i campi |
| Appartenenza al gruppo | Gruppo e porta | Esaminare lo stato dell'host e dello switch |
| Percorso | VLAN e inoltro | Confrontare le acquisizioni |
Quando un dispositivo industriale invia dati a un gruppo di ricevitori, le acquisizioni dei pacchetti possono mostrare qualcosa di sorprendente: due indirizzi multicast IPv4 diversi possono utilizzare lo stesso indirizzo MAC Ethernet di destinazione. Significa che lo switch ha commesso un errore? No. Gli indirizzi IP e MAC appartengono a livelli diversi e la mappatura multicast standard da IPv4 a Ethernet non è biunivoca.
Partire dalle comunicazioni uno a uno e uno a molti
L'unicast si rivolge generalmente a una sola destinazione, il broadcast raggiunge un dominio di broadcast e il multicast si rivolge a un gruppo a cui aderiscono i ricevitori interessati. Questi termini descrivono lo scopo della comunicazione; non garantiscono che ogni dispositivo riceva o elabori ogni pacchetto multicast.
In un impianto industriale, video, dati di monitoraggio e dati di stato possono dover raggiungere più sistemi. L'idoneità del multicast e la scelta dei dispositivi che devono riceverlo dipendono dall'applicazione e dalla progettazione della rete. Uno switch inoltra i frame Ethernet tra le porte; anche gli host riceventi controllano le informazioni del livello di rete e la propria appartenenza ai gruppi prima di consegnare i dati a un'applicazione.
La documentazione dello switch industriale gestito di livello 3 per guida DIN di FCTELE elenca funzioni di gestione multicast, tra cui l'IGMP snooping. Verificare la documentazione, la versione software e la configurazione del modello effettivo. Questo articolo spiega la mappatura generale degli indirizzi e non pretende di essere una prova sul campo di quel prodotto.
Perché un pacchetto ha due indirizzi
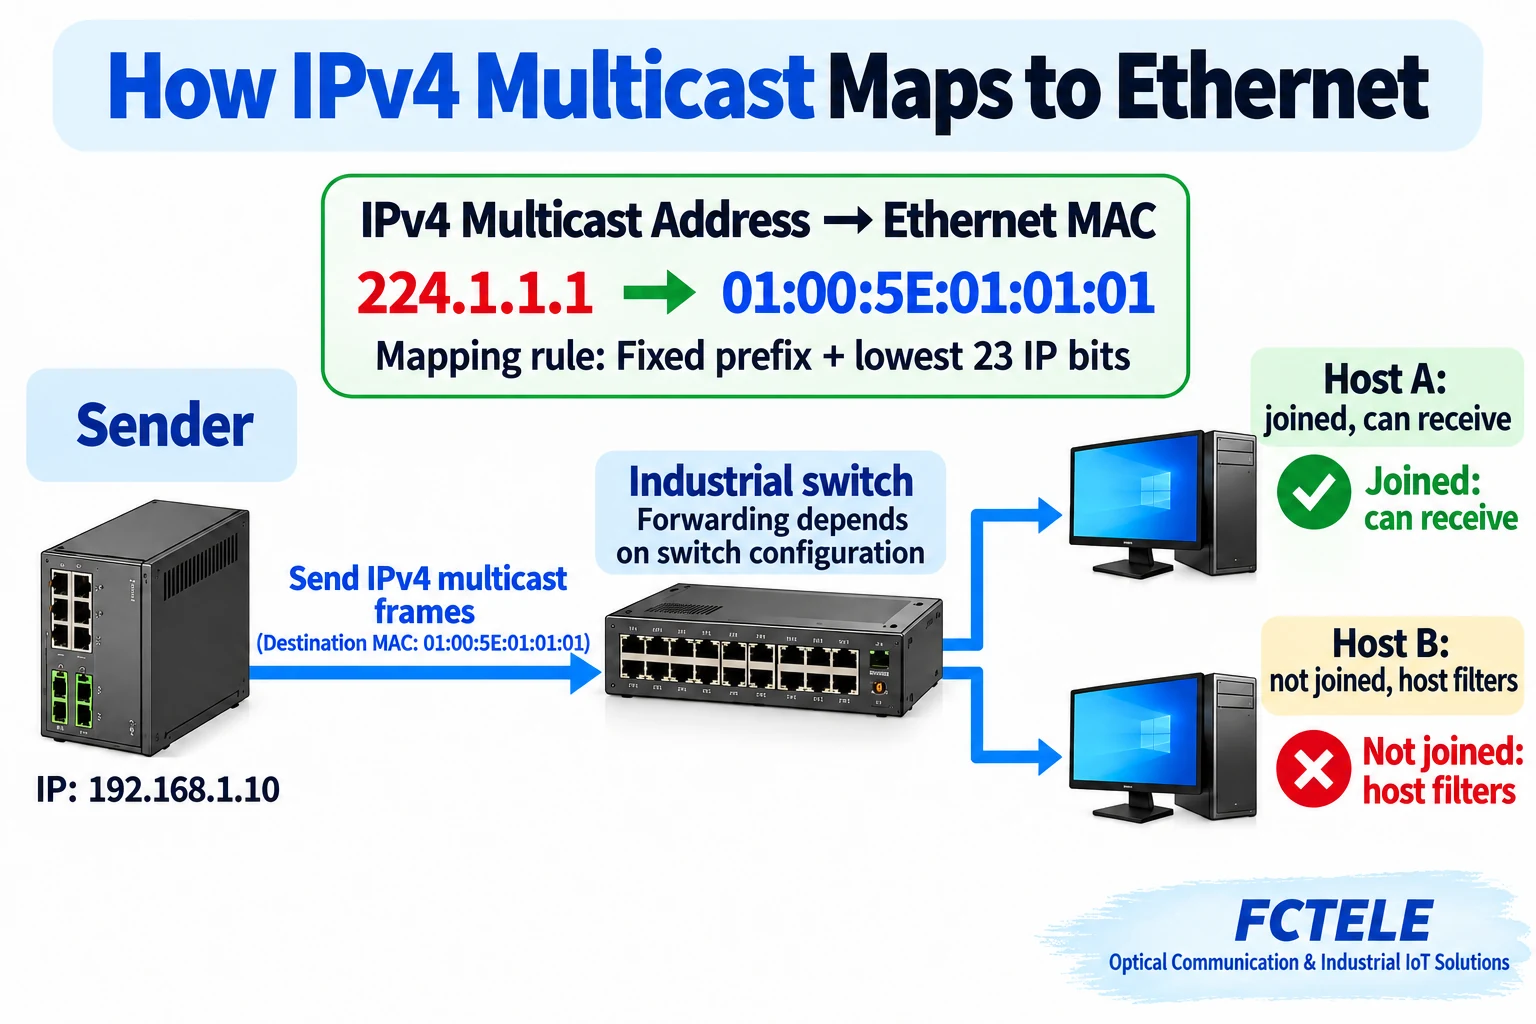
Quando un pacchetto IP viene inviato su Ethernet, il mittente lo inserisce in un frame Ethernet. L'intestazione del frame contiene un indirizzo MAC di destinazione, mentre il pacchetto IP al suo interno ha un indirizzo IP di destinazione. Hanno scopi diversi e occupano campi diversi: il MAC viene utilizzato per la gestione del collegamento Ethernet, mentre l'indirizzo IP identifica la destinazione a livello di rete.
Per il multicast IPv4, il mittente mappa l'indirizzo del gruppo multicast su un MAC multicast Ethernet e lo inserisce nell'intestazione del frame. Lo switch sceglie le porte di uscita in base al proprio meccanismo di inoltro e alle informazioni disponibili sullo stato multicast. Il dispositivo ricevente controlla quindi la destinazione IP e l'appartenenza locale al gruppo. L'inoltro effettivo dipende dall'implementazione e dalla configurazione.
Ad esempio, il gruppo IPv4 224.1.1.1 viene mappato sul MAC Ethernet 01:00:5E:01:01:01. I numeri decimali separati da punti identificano un indirizzo IPv4; i sei byte esadecimali separati da due punti identificano un indirizzo MAC. Sono correlati da una mappatura, non sono due modi di scrivere lo stesso campo.
La mappatura conserva solo una parte dell'indirizzo del gruppo
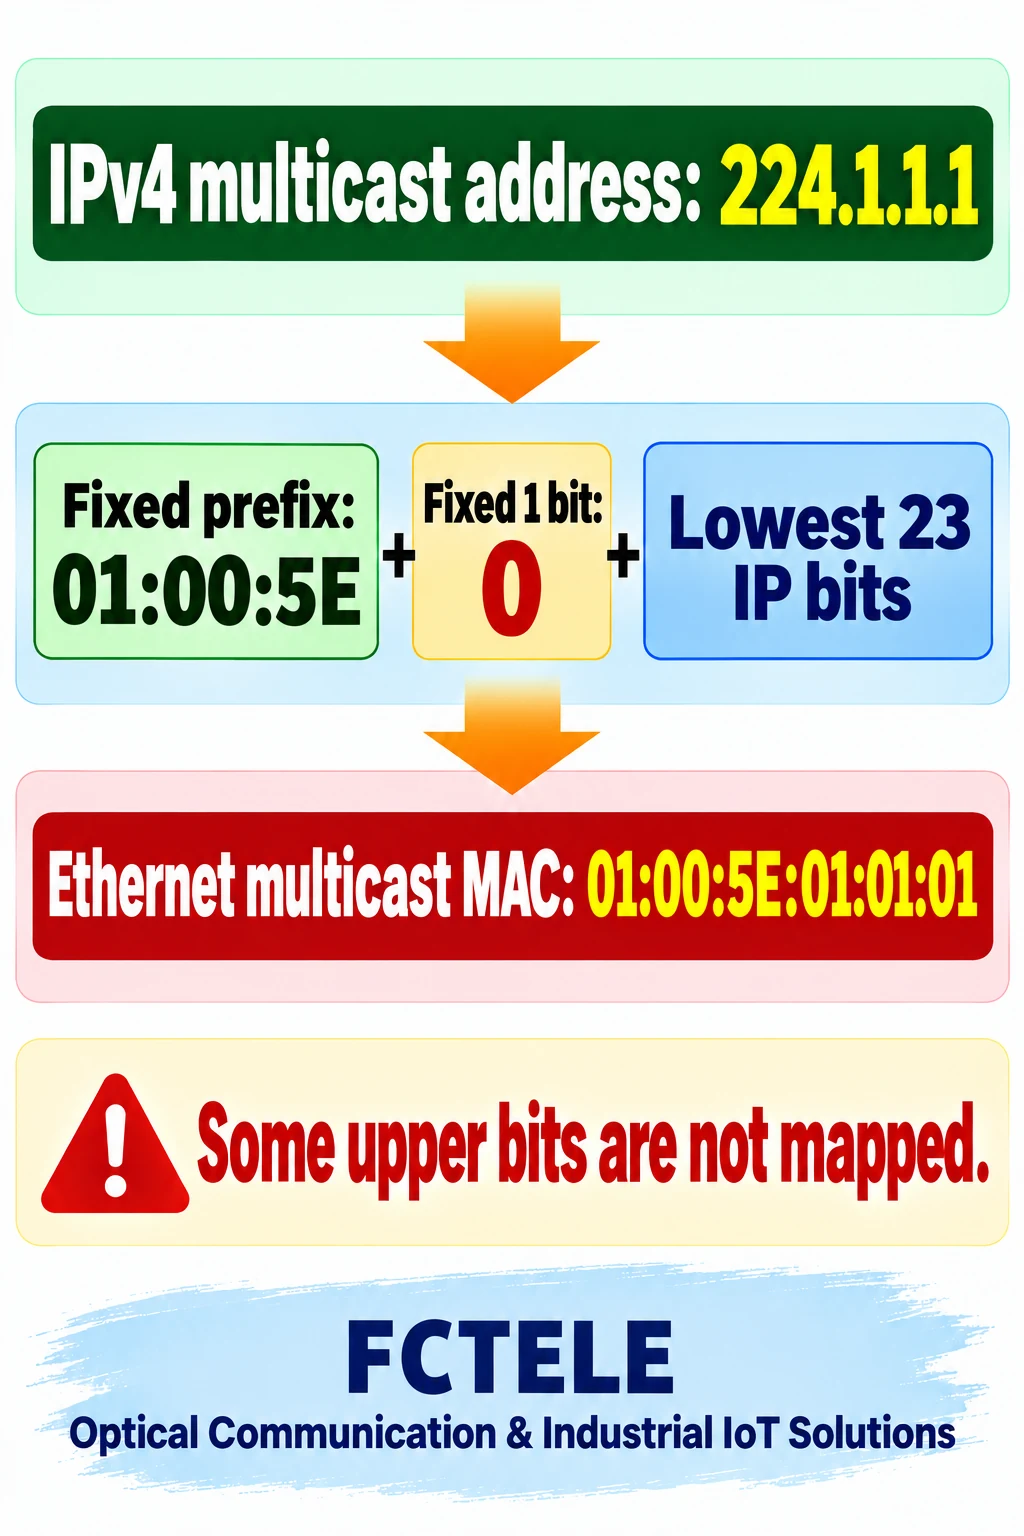
Il multicast IPv4 utilizza un intervallo di indirizzi definito e il MAC multicast Ethernet ha un prefisso fisso. I primi tre byte del MAC sono 01:00:5E, il bit successivo è fissato a zero e gli ultimi 23 bit provengono dai 23 bit meno significativi dell'indirizzo multicast IPv4. L'illustrazione distingue il prefisso, il bit fisso e la parte conservata.
La parte variabile che identifica il gruppo in un indirizzo multicast IPv4 contiene più di 23 bit. Cinque bit del gruppo non vengono riportati in questa mappatura MAC, quindi gruppi IP diversi con gli stessi 23 bit meno significativi possono produrre lo stesso MAC. La sovrapposizione è una conseguenza della mappatura, non la prova che un dispositivo abbia calcolato un indirizzo in modo errato.
I principianti non devono calcolare a mano valori binari per configurare un sito. Il punto importante è che il MAC non è una copia completa dell'indirizzo IP. Durante un'indagine, registrare insieme la destinazione IP, il MAC di destinazione e lo stato del ricevitore o della porta, anziché esaminare un solo campo.
Un MAC condiviso non rende identici due gruppi IP
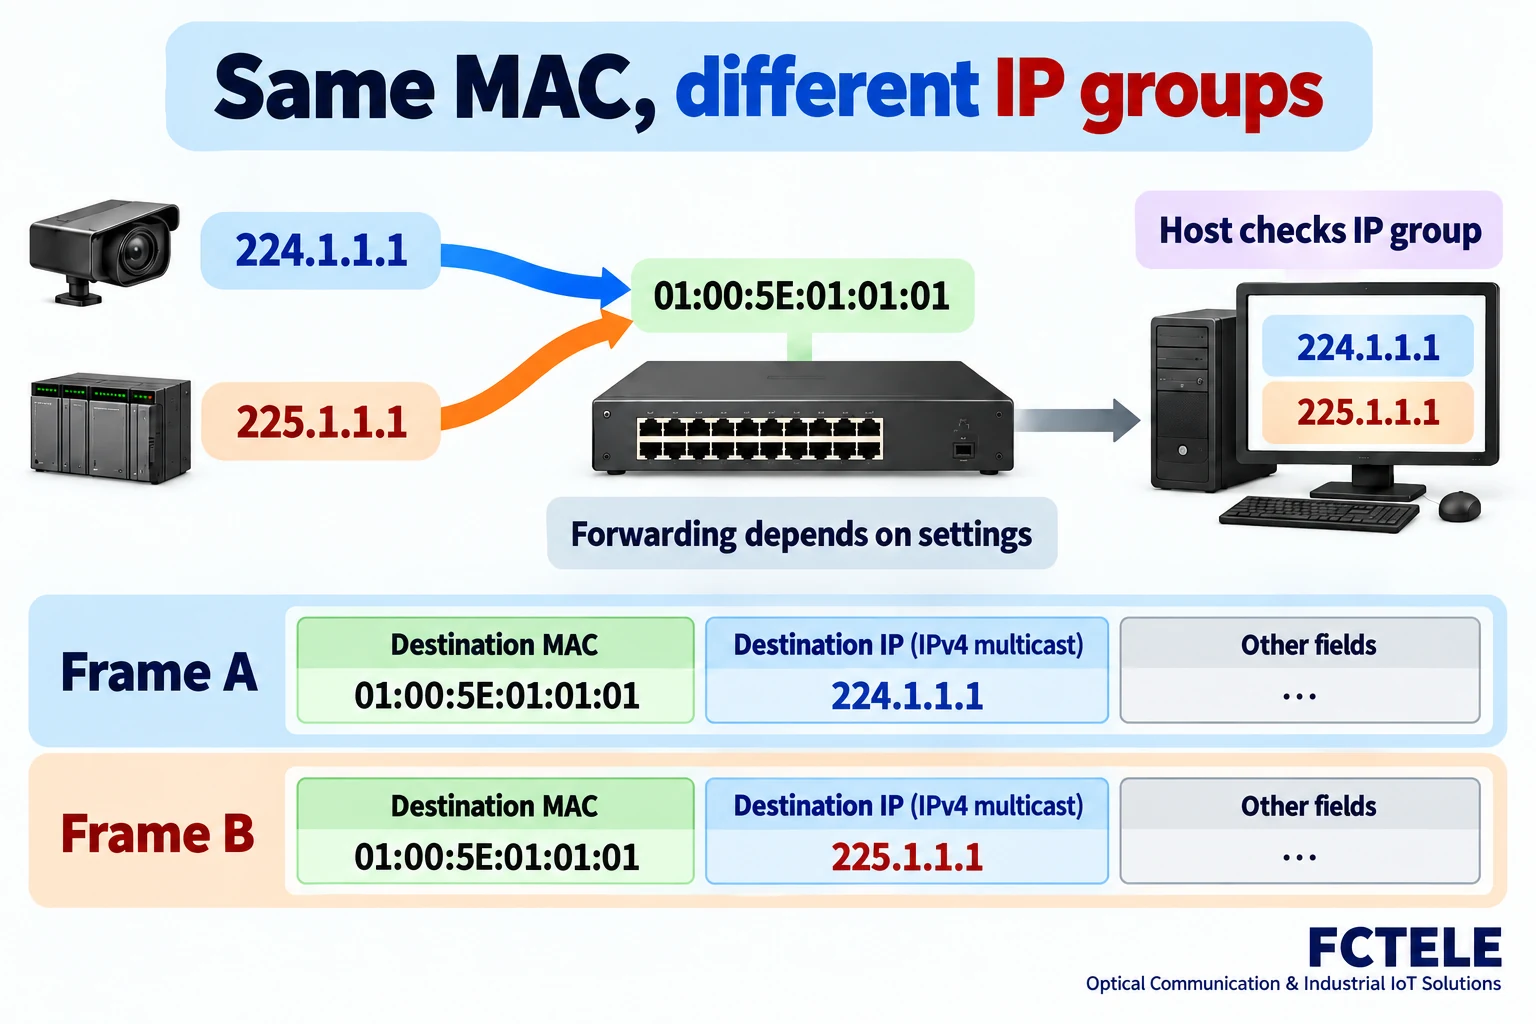
Ecco un esempio verificabile: 224.1.1.1 e 225.1.1.1 sono gruppi multicast IPv4 diversi, ma entrambi vengono mappati su 01:00:5E:01:01:01. Questi indirizzi di esempio spiegano la mappatura; non costituiscono un'affermazione che un determinato impianto li utilizzi o che siano state eseguite misurazioni su un prodotto.
Anche quando due frame Ethernet hanno lo stesso MAC di destinazione, gli indirizzi IP di destinazione incapsulati al loro interno restano diversi. Una scheda di rete o uno switch che si basa solo sul MAC per una decisione iniziale di ricezione o inoltro non può distinguere quei due gruppi dal solo campo MAC. La gestione successiva può utilizzare anche la destinazione IP, l'appartenenza al gruppo multicast e la sottoscrizione dell'applicazione.
Di conseguenza, vedere lo stesso MAC non dimostra che un'applicazione abbia ricevuto i contenuti dell'altro gruppo, né dimostra che uno switch isoli completamente i gruppi. Il risultato dipende dall'implementazione dell'inoltro, dallo stato dell'IGMP snooping e dallo stack di rete dell'host. Una schermata che mostra solo gli indirizzi MAC non può dimostrare che il filtraggio sia corretto.
L'IGMP snooping non è la mappatura
IGMP viene utilizzato dagli host IPv4 per segnalare l'appartenenza ai gruppi multicast. Uno switch che supporta l'IGMP snooping può osservare i messaggi di controllo pertinenti e mantenere informazioni su gruppi e porte, contribuendo a ridurre il traffico multicast sulle porte che non ne hanno bisogno. Verificare l'implementazione e la configurazione effettive per le tabelle delle porte, il querier e il comportamento di scadenza delle informazioni.
La mappatura determina quale MAC Ethernet di destinazione corrisponde a un gruppo multicast IPv4. L'IGMP snooping riguarda quali porte necessitano del traffico di quali gruppi. I meccanismi sono correlati ma non intercambiabili. Conoscere il solo MAC non rivela quali siano i ricevitori attuali né dimostra che lo stato di appartenenza ai gruppi sia ancora valido.
Se su una porta non è presente il traffico previsto, verificare innanzitutto che l'host abbia aderito al gruppo IP corretto, che VLAN corrisponda e che lo switch disponga dello stato di appartenenza previsto. Controllare quindi il querier e il percorso a monte. Non attribuire ogni problema multicast a una collisione di indirizzi e non disabilitare il filtraggio senza valutarne gli effetti.
Acquisire il frame, l'indirizzo IP e la posizione
Una registrazione utile comprende il punto di acquisizione, VLAN, l'ora, il MAC Ethernet di destinazione, la destinazione IPv4 e le porte pertinenti. Distinguere ciò che è stato osservato su una porta con mirroring, sull'host ricevente o sul mittente: ciascuna posizione può rilevare un insieme diverso di traffico e una singola acquisizione non rappresenta automaticamente l'intera rete.
Ad esempio, se un mittente ha emesso un pacchetto per il gruppo previsto e il frame è visibile all'ingresso dello switch ma non all'uscita prevista, esaminare poi l'appartenenza al gruppo VLAN e la politica di inoltro. Se il frame raggiunge l'host ma l'applicazione non rileva nulla, controllare l'interfaccia scelta e il gruppo a cui ha aderito. Questa sequenza restringe il campo dell'indagine senza presumere una particolare implementazione interna.
Interpretare il querier nel contesto dell'impianto: lo stato di appartenenza osservato può cambiare nel tempo. La raggiungibilità dei messaggi di controllo, la configurazione e le impostazioni di scadenza possono tutte influire sui dati registrati. Annotare l'ora di acquisizione e la versione della configurazione, per evitare che osservazioni effettuate in momenti diversi vengano considerate un unico risultato.
Per verificare un MAC condiviso, utilizzare traffico di prova autorizzato privo di significato per il controllo della produzione. Registrare la destinazione IP e il MAC di entrambi i pacchetti, l'appartenenza ai gruppi e lo stato di inoltro delle porte. L'esempio e le illustrazioni spiegano un meccanismo; non costituiscono un rapporto di prova sul campo relativo a un determinato prodotto.
Se un'applicazione continua a non rilevare dati, esaminare le regole del firewall dell'host, la selezione dell'interfaccia, il modo in cui l'applicazione aderisce al gruppo e l'eventuale instradamento multicast tra sottoreti. La commutazione Ethernet, l'instradamento multicast IP e la sottoscrizione dell'applicazione sono fasi diverse. Una ricezione affidabile richiede che le fasi pertinenti funzionino insieme.
Prima la mappatura, poi la verifica di ogni livello
La mappatura multicast IPv4 conserva i 23 bit meno significativi, quindi più gruppi IP possono condividere un solo MAC Ethernet. Il frame Ethernet e il pacchetto IP al suo interno mantengono comunque i propri campi; un MAC corrispondente non rende identici due gruppi IP. Il comportamento effettivo deve essere valutato in relazione all'appartenenza ai gruppi, alle VLAN e alle impostazioni di inoltro.
Durante la pianificazione, documentare i gruppi previsti, gli host riceventi, le porte dello switch e il querier. Durante il collaudo di accettazione, raccogliere riscontri presso il mittente, lo switch e il ricevitore. Questo facilita la distinzione tra una sovrapposizione prevista dalla mappatura e un vero problema di inoltro.
Riferimenti
RFC 1112: mappatura multicast da IPv4 a Ethernet · RFC 4541: considerazioni sull'IGMP snooping · Informazioni sul prodotto: switch industriale gestito FCTELE.
Tradotto dall'articolo tecnico in cinese: Leggi l'articolo originale in cinese.
Domande frequenti
A ogni gruppo multicast IPv4 viene assegnato un MAC Ethernet univoco?
No. Gruppi IPv4 diversi possono condividere un MAC perché vengono mappati solo i 23 bit meno significativi di IP.
L'IGMP snooping può sostituire la mappatura degli indirizzi?
No. La mappatura definisce la destinazione Ethernet; lo snooping aiuta ad associare l'appartenenza ai gruppi alle porte, a seconda dell'implementazione.
Un MAC condiviso significa che un'applicazione riceve gli stessi contenuti?
Non necessariamente. La destinazione IP e l'appartenenza dell'host al gruppo restano rilevanti, mentre l'inoltro e il filtraggio dipendono dai dispositivi e dalla configurazione.
Ambito e approfondimenti
Questo è un esempio generale di mappatura IPv4, non una prova o una misurazione di un prodotto.
Funzioni degli switch industriali e multicast · Come gli switch industriali inoltrano i frame · RFC 1112 · RFC 4541
