


まずアドレスの取得元を確認する
DHCPを使用すると、端末はアドレス提供サービスからIP、マスク、ゲートウェイ、リースなどの設定を取得できます。誤接続された機器や不正な機器がアドレスサーバーになりすますと、端末が誤ったゲートウェイや現在のネットワークに適さないアドレスを受け取る可能性があります。DHCP Snoopingは、対応スイッチ上で関連パケットと送信元ポートを検査し、本来現れるべきではないサーバー応答を制限して、アドレスのバインディングに関する情報を維持します。正規のDHCPサーバーを代替する役割はありません。
導入前に、サービスのVLAN、サーバーの場所、リレーを経由するかどうかを記して、クライアントからサーバーまでの経路を図示します。生産設備のPLCは固定アドレスを使用し、オフィス端末はDHCPを使用している場合があるため、この2つのケースは分けて扱う必要があります。端末にIPがあるというだけでDHCPによる割り当てを受けたとは判断できず、固定設定を自動的に学習済みの動的リースとして登録すべきでもありません。
信頼設定は、すべてのアップリンクにラベルを付けることではない
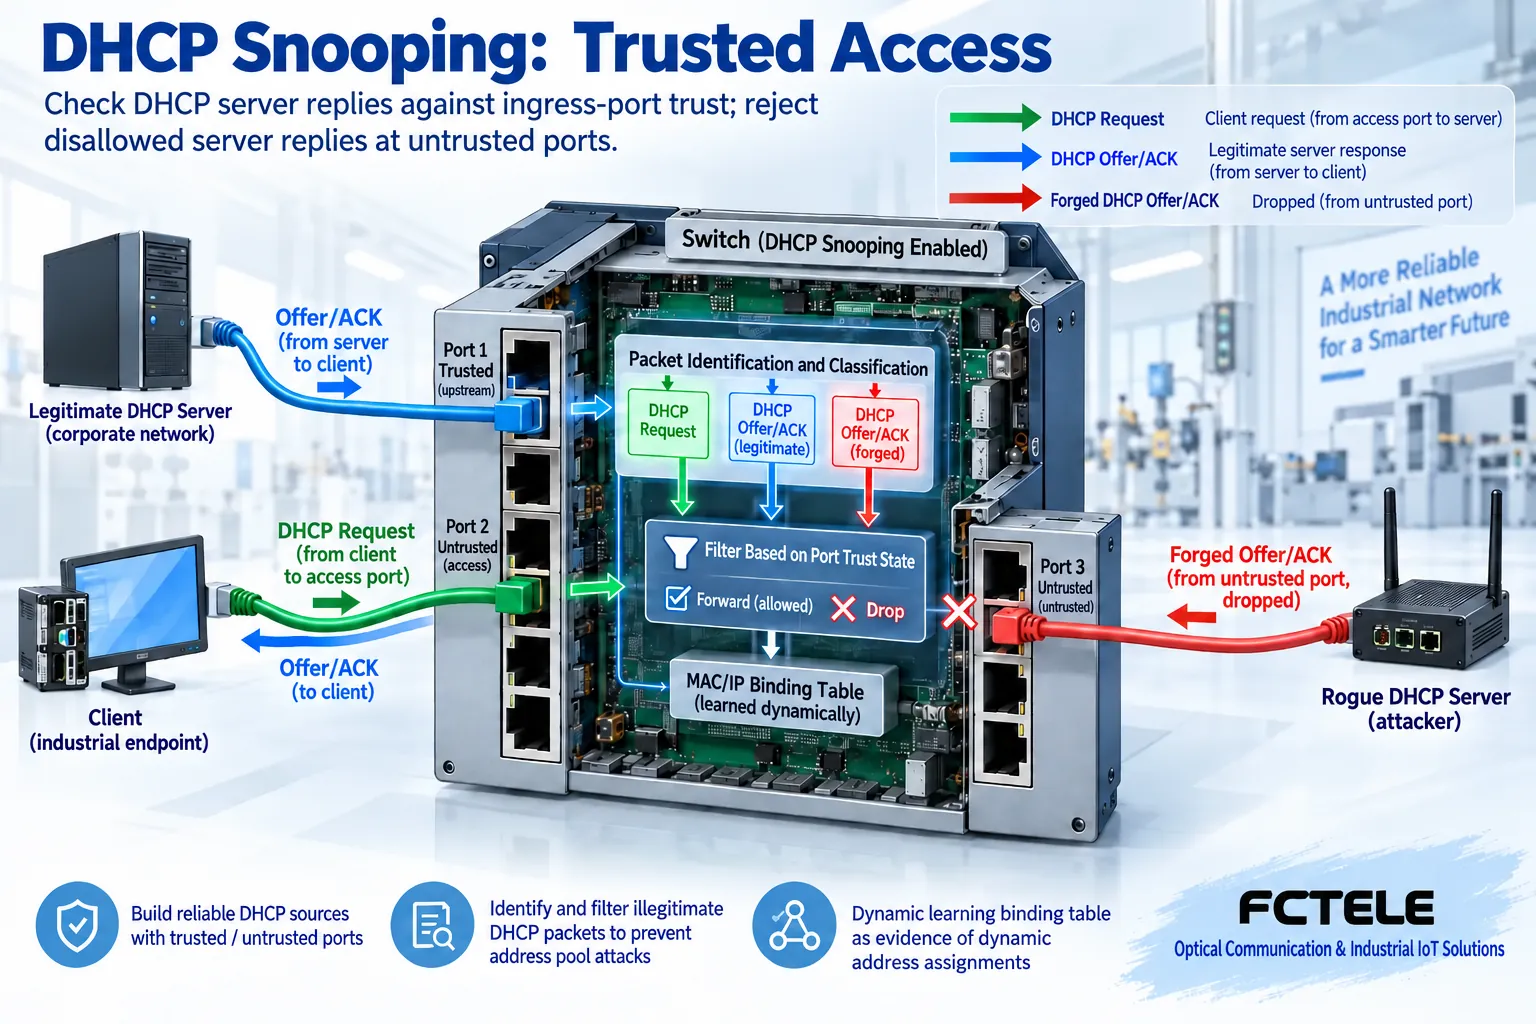
Snoopingの設定では、通常、信頼ポートと非信頼ポートを区別します。正規のサーバー側から来る許可対象パケットは、正しい信頼経路を通過する必要があります。通常の端末接続用アクセスポートから、サーバーのOfferやACKなどの応答が送信されるべきではありません。非信頼のアクセスポートがこれらの許可されていないサーバーパケットを受信すると、機器は対応するポリシーに従って破棄し、他のクライアントへの到達を防ぎます。
信頼設定が示すのは、パケットがこの機器に流入した際の処理条件であり、コネクターの材質や恒久的な本人認証ではありません。サーバーが直接接続されている場合、集約スイッチを経由する場合、リレーを経由する場合では、流入位置が異なることがあります。アップリンクと呼ばれるすべてのポートを機械的に信頼ポートに設定してはいけません。そうすると、アップリンク側に接続された不正なサーバーまで許可される可能性があります。関係する各スイッチについて、実際の経路と照合する必要があります。
クライアントがリースを確立するまで
一般的な初回割り当てでは、クライアントがサービスを探し、サーバーが設定候補を提示し、クライアントがそれに対応する要求を行い、サーバーがACKで確認します。Offerは選択肢の提示であり、Offerを受信しただけでは、端末が有効なリースを取得したことにはなりません。その後の確認と処理結果を引き続き観察する必要があります。要求と応答は異なる方向に進むため、信頼設定が誤っていると、クライアントは送信できても正規の応答を受信できない場合があります。
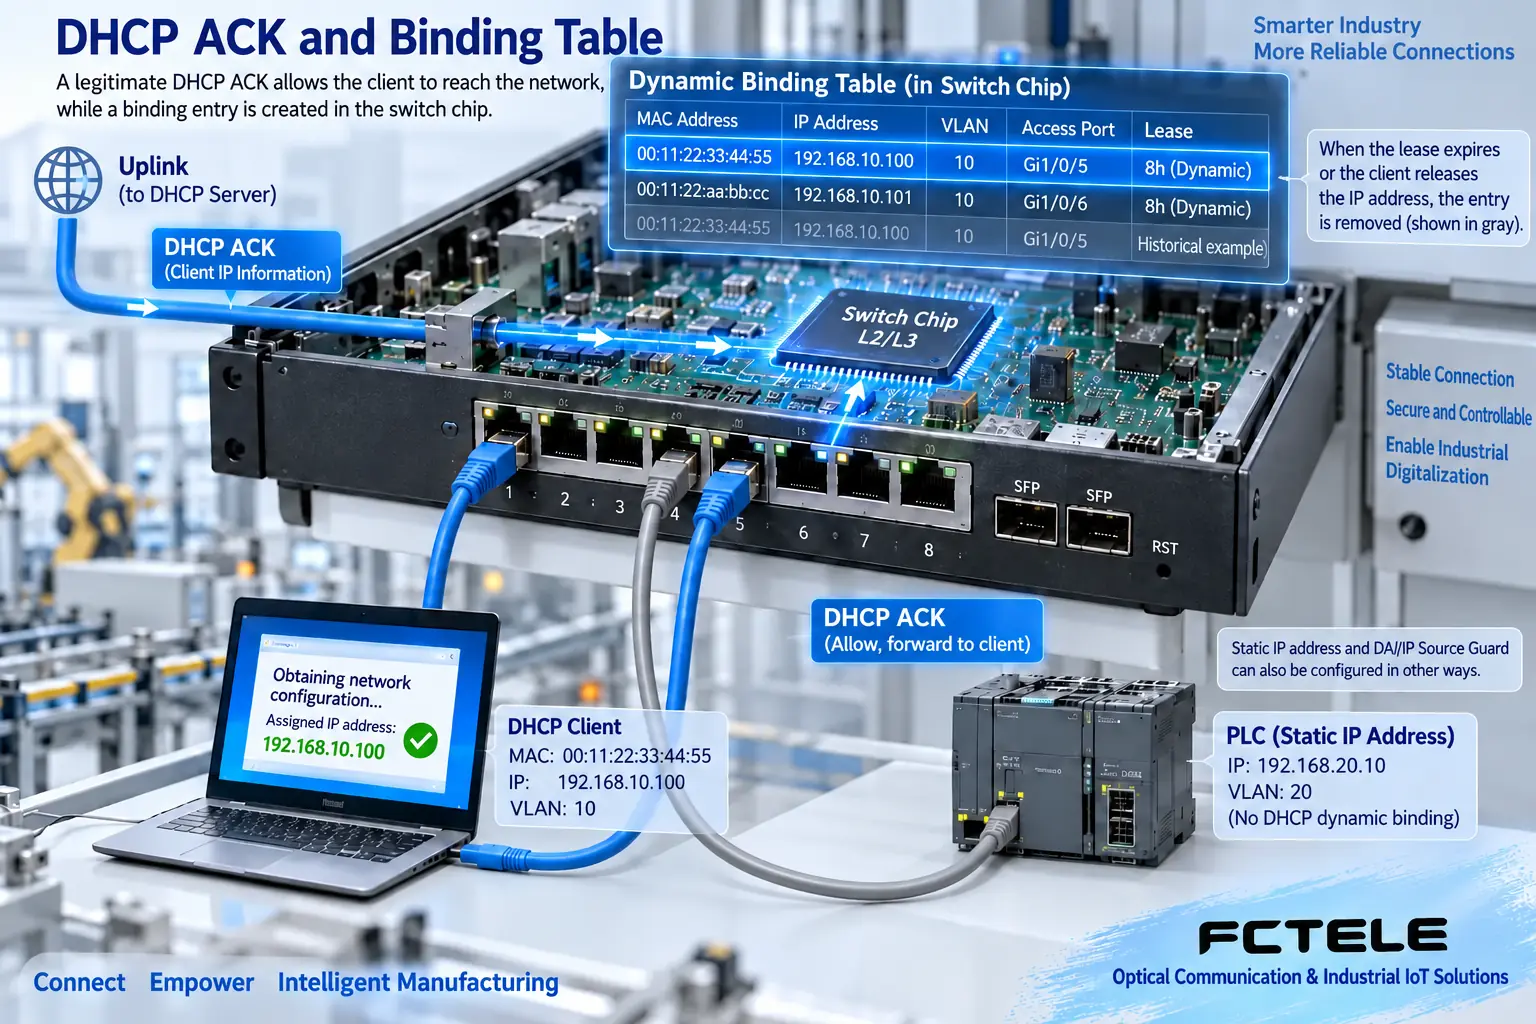
DHCP Snooping機器は、条件を満たす確認パケットなどを通じてバインディングレコードを維持します。多くの場合、そのレコードにはIP、MAC、VLAN、流入ポート、リースが含まれます。レコードはアドレスの割り当てと接続位置を関連付けるのに役立ちますが、アプリケーション認証に合格したことを証明するものではありません。リースの更新や解放、インターフェースの変更、レコードの保存方法がエントリーに影響することがあります。使用機器が対応するライフサイクルと再起動時の処理を確認し、レコードを恒久的で不変の資産一覧として扱わないようにしてください。
バインディングテーブルとDAIは別の機能
Dynamic ARP Inspection(DAI)やIP Source Guardなどの機能は、対応する実装であれば該当するバインディングデータを利用できますが、それぞれ要件に従って個別に有効化し、設定する必要があります。DHCP Snoopingを有効にしただけでは、すべての偽装ARP、固定IPのなりすまし、その他の攻撃が遮断されるわけではありません。プロトコル検査、トラフィックフィルタリング、アプリケーションアクセスは、それぞれ異なる層の境界であるため、検証が必要な機能を個別に列挙すべきです。
固定アドレスを使用するPLCやカメラには、動的DHCPバインディングがない場合があります。その状態でバインディングに依存するセキュリティ機能を有効にする場合は、マニュアルに従って、対応する静的エントリー、信頼経路、その他の方法を用意し、実際のサービスを検証する必要があります。「ウイルス対策のため」という理由ですべての機能をそのまま有効にし、正規の固定アドレス機器が遮断されたことを機器の故障として扱ってはいけません。
Option 82とリレー経路の確認方法
アドレスサーバーがローカルのブロードキャストドメイン内にない場合、リレーが関連する要求をサーバーへ転送します。Option 82はリレーエージェント情報オプションであり、サーバーのポリシーに利用する接続位置などの情報を格納できます。すべてのDHCP通信に必須のフィールドではありません。機器、サーバー、リレーによる挿入、保持、削除、拒否の動作を併せて確認する必要があります。
原文では、Option 82の有無は元のサービスに影響しないと要約していますが、これは条件を広く捉えすぎています。実際のパケットは、特に非信頼の流入経路や複数のリレーが関与する場合、検査ポリシーによって拒否されることがあります。トラブルシューティングでは、要求に含まれるオプション、流入経路、リレー情報を記録し、破棄理由とサーバーログを確認します。すべてのオプションとポートを恒久的に許可して経路の誤りを覆い隠してはいけません。根拠がある問題条件だけを変更してください。
飛暢のM12製品から何を確認できるか?
飛暢の製品3187 M12 マネージド16ポートギガビットスイッチのページには、DHCP Snooping、Option 82、802.1Xなどのセキュリティ項目が掲載されています。現場のアドレス割り当て境界をさらに確認する際の参考になりますが、実際に対応するVLANの範囲、ポート設定、バインディング容量、ファームウェアの動作については、引き渡し資料で確認する必要があります。802.1Xによる本人認証はDHCP Snoopingの別名ではなく、両者はサービス面と管理面の前提条件も異なります。
ウェブページにはCLI、Web、SNMPによる管理方法が記載されており、対応するバージョンでの設定と状態確認に利用できます。ただし、本記事では、機種をまたいで共通に使用できるデフォルトアドレスやコマンドは提示していません。調達時には、サーバー、リレー、端末、VLANの一覧を用意し、設定へのアクセス方法と障害ログを確認すべきです。第三者の文書は一般的な仕組みの説明には役立ちますが、飛暢が同じコマンドや同じデフォルトパラメーターを使用していることの証明にはなりません。
代表的な1つの経路に沿って段階的に稼働させる
まず、正規のサーバーと1台のクライアントを使用した隔離ネットワークで基準となる状態を確立し、リースの取得、更新、実際のサービスを記録します。その後、必要なVLANと正確な信頼流入経路に対してSnoopingを有効にします。正規の処理が引き続き成功することを確認してから、承認された試験条件下で、非信頼の流入経路からのサーバー応答が拒否されることを確認し、破棄カウンターとログを観察します。偽サーバーを使う試験を本番ネットワークで直接実施してはいけません。
レート制限などの追加機能は、機種の対応状況と負荷に応じて設定する必要があります。しきい値が低すぎると、通常の起動や、多数の端末による同時アドレス取得が妨げられる場合があります。有効にする前に、設定と復旧用のアクセス手段を保存し、有効にした後は、同じ規模と時間帯で結果を比較します。管理経路、リース情報の保存、再起動時の復旧条件も確認する必要があります。1台の端末が初回のアドレス取得に成功しただけで、受け入れ検証を終了してはいけません。
アドレスを取得できない場合は、まずパケットがどこで止まるかを確認する
端末が要求を送信していないのか、スイッチが要求を破棄したのか、サーバーが応答しなかったのか、応答がフィルタリングされたのか、端末が設定を受け入れなかったのかを切り分けます。クライアントの状態、流入側のVLAN、バインディングテーブル、対応するカウンターを確認し、サーバーまたはリレーの記録と照合します。同じ「ネットワークにアクセスできない」という症状でも、発生箇所は異なる場合があります。すでに固定アドレスを持つ機器については、リンク、競合、ルーティング、アプリケーションを個別に確認し、無理にリースの問題として調査しないでください。
引き渡し記録には、各機器の信頼流入経路、有効にしたVLAN、サーバーとリレーの経路、Option 82の処理、固定アドレス機器への対応、試験結果を含めます。動的バインディングはアドレス割り当ての証拠の一部ですが、最終的には実際のサービスも検証する必要があります。正規の経路を維持し、許可されていないアドレス応答を適切な流入箇所で制限することが、DHCP Snooping設定の本来の目的です。
資料に関する注記:原理図は一般的な仕組みを説明するためのものであり、製品写真や実測記録ではありません。具体的なインターフェース、モード、機能は、選定した機種、バージョン、および現場での検証結果に従います。
検証資料: Cisco DHCP Snoopingの動作とトラブルシューティング
飛暢 M12 IP68 マネージド16ポートギガビットスイッチ
飛暢の産業用スイッチ製品カテゴリー
関連技術トピック: GMRPによるレイヤー2マルチキャストの管理:MAC登録、離脱、IGMPとの違い 産業用スイッチのACLの仕組み:ルール照合、適用方向、アクセスの受け入れ検証 スイッチのループ検出の仕組み:プローブの帰還、ポートの処理、制御された復旧 マルチサービス映像光トランシーバーの信号伝送:アナログ変調、デジタルサンプリング、対応フォーマットの範囲
中国語の技術記事から翻訳。原文の初公開日:2022-11-09。原文の最終改訂日:2026-10-13。 中国語の原文を読む
