


まず結論から
まず「セキュリティ」を、答えを確認できる問いに変える
現場のスイッチは、一方でPLC、HMI、データ収集システムを接続し、もう一方で保守用コンピューターや上位ネットワークに接続される場合があります。セキュリティ試験で答えるべきなのは、機器の名称が十分に「産業用」らしいかではなく、誰が設定を変更できるか、どの機器同士が通信できるか、設定ミスや故障によって重要なサービスが中断しないかという点です。確認は実際の接続関係とファームウェアに基づいて行い、繰り返し検証できる証拠を残す必要があります。
ネットワークセキュリティ試験と、高温・低温、振動、電磁両立性などの信頼性試験は別のものです。前者はアクセス、設定、通信の境界を確認し、後者は指定された物理的条件下での性能を確認します。製品に産業環境向けの仕様が記載されていても、特定のサイバーセキュリティ認証を取得済みである証明にはなりません。通常の現場確認も、そのまま正式な適合性評価と呼べるわけではありません。
管理プレーンと転送プレーンでは処理対象が異なる
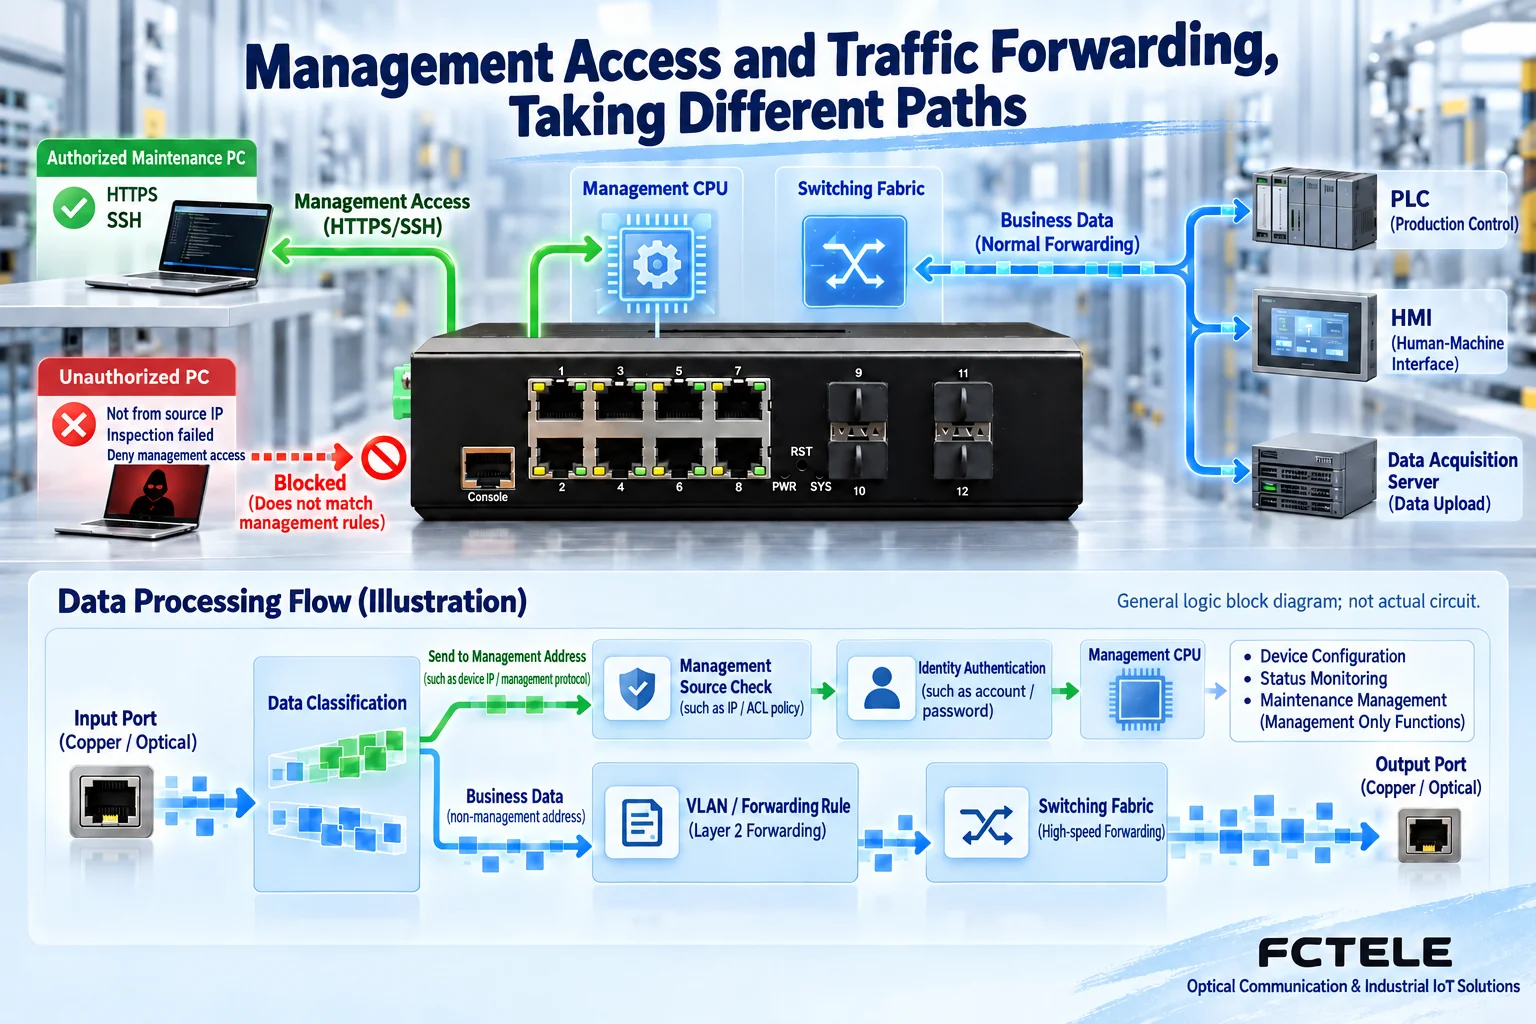
管理プレーンは、Web、SSH、SNMPなどを通じて機器の設定、状態、ログにアクセスする入口です。転送プレーンは端末間のサービスフレームを処理し、PLC、HMI、サーバーなどのデータ交換を可能にします。両者のメッセージは同じ物理ポートから入ることがありますが、機器内では異なる論理経路で処理されます。管理アドレス宛てのメッセージは管理サービスに入り、通常のサービスフレームは対応する転送ルールに従って出力ポートへ送られます。
したがって、サービス通信が正常でも、管理の入口が適切に制限されている証拠にはなりません。管理ページでHTTPSを使用していても、PLCのサービス通信が暗号化されている証拠にはなりません。試験では「機器にアクセスしたり設定を変更したりできるか」と「その機器を経由して、本来到達できてはならない領域に到達できるか」の両方を確認する必要があります。ログインやpingの成功だけで、すべてを判断することはできません。
まず境界を描き、次に資産と責任者を確認する
スイッチ、ファームウェアのバージョン、管理アドレス、サービスポート、アップリンク、保守アクセス元、責任者を一覧化し、制御・収集・保守のどの領域に属するかをネットワーク図に記載します。図中の接続線は現場で特定でき、ポートのラベルは設定と対応している必要があります。資産と境界が不明確だと、スキャンによるアラートが誰の管理対象に関するものか、何に影響するかを判断しにくくなります。
一時的な保守用コンピューター、無線アクセス、新たに追加したカメラも図に含める必要があります。一時的なネットワークケーブルが、元は分離されていた領域同士を接続する場合があります。また、不要なネットワークセグメントから管理アドレスにアクセスできる場合もあります。試験範囲には、対象となる具体的な機器、インターフェース、日時、試験条件を明記してください。「問題が見つからなかった」というだけで、他の領域も安全だと判断することはできません。
初期パスワードの変更だけでなく、アカウントを確認する
アカウントの確認では、担当業務と権限に着目します。状態を閲覧するだけの担当者に設定変更権限まで必要なのか、退職や業務引継ぎの後にアカウントをどのように無効化するか、初期認証情報や共有認証情報をどのように管理するかを確認します。認証はアクセスする相手が誰かを確認し、認可はその相手に何を許可するかを決めます。この二つを「ログインできる」という一つの確認項目にまとめてはいけません。
実際に対応しているアカウントの権限レベル、認証サービス、ログ項目は、機種とファームウェアによって異なります。飛暢科技の製品2241の公開機能には、複数の管理方式、認証関連機能、アクセスルールが含まれており、それぞれを確認項目として列挙できます。製品ページに機能名があるからといって、納入された機器がプロジェクト要件に従って設定・検証済みであるとは限りません。
管理プロトコルはアクセス元の制限と併せて確認する
HTTPSとSSHは、対応する管理セッションの伝送を保護できますが、有効になっているバージョン、認証情報や証明書、許可されるアクセス元も確認する必要があります。SNMPは一般的な監視プロトコルで、バージョンによって認証機能とプライバシー保護機能が異なります。対応する安全なバージョンがある場合は、実際の対応状況と監視システムに基づいて選択し、古い不要な管理の入口が閉じられているかも確認してください。
アクセス元の制限は、管理機能の不要な露出を減らせますが、実際に使用するインターフェースとプロトコルもルールの対象にする必要があります。試験では、許可された保守拠点と許可されていない保守拠点からそれぞれ検証します。許可された担当者は必要な作業を完了でき、許可されていない拠点からは該当する管理サービスにアクセスできないことを確認します。同時に、設定保存後と再起動後も結果が維持されることを確認し、一時的な一つのセッションだけで判断しないでください。
VLANはブロードキャストドメインを分割するが、領域間の許可にはルールが必要
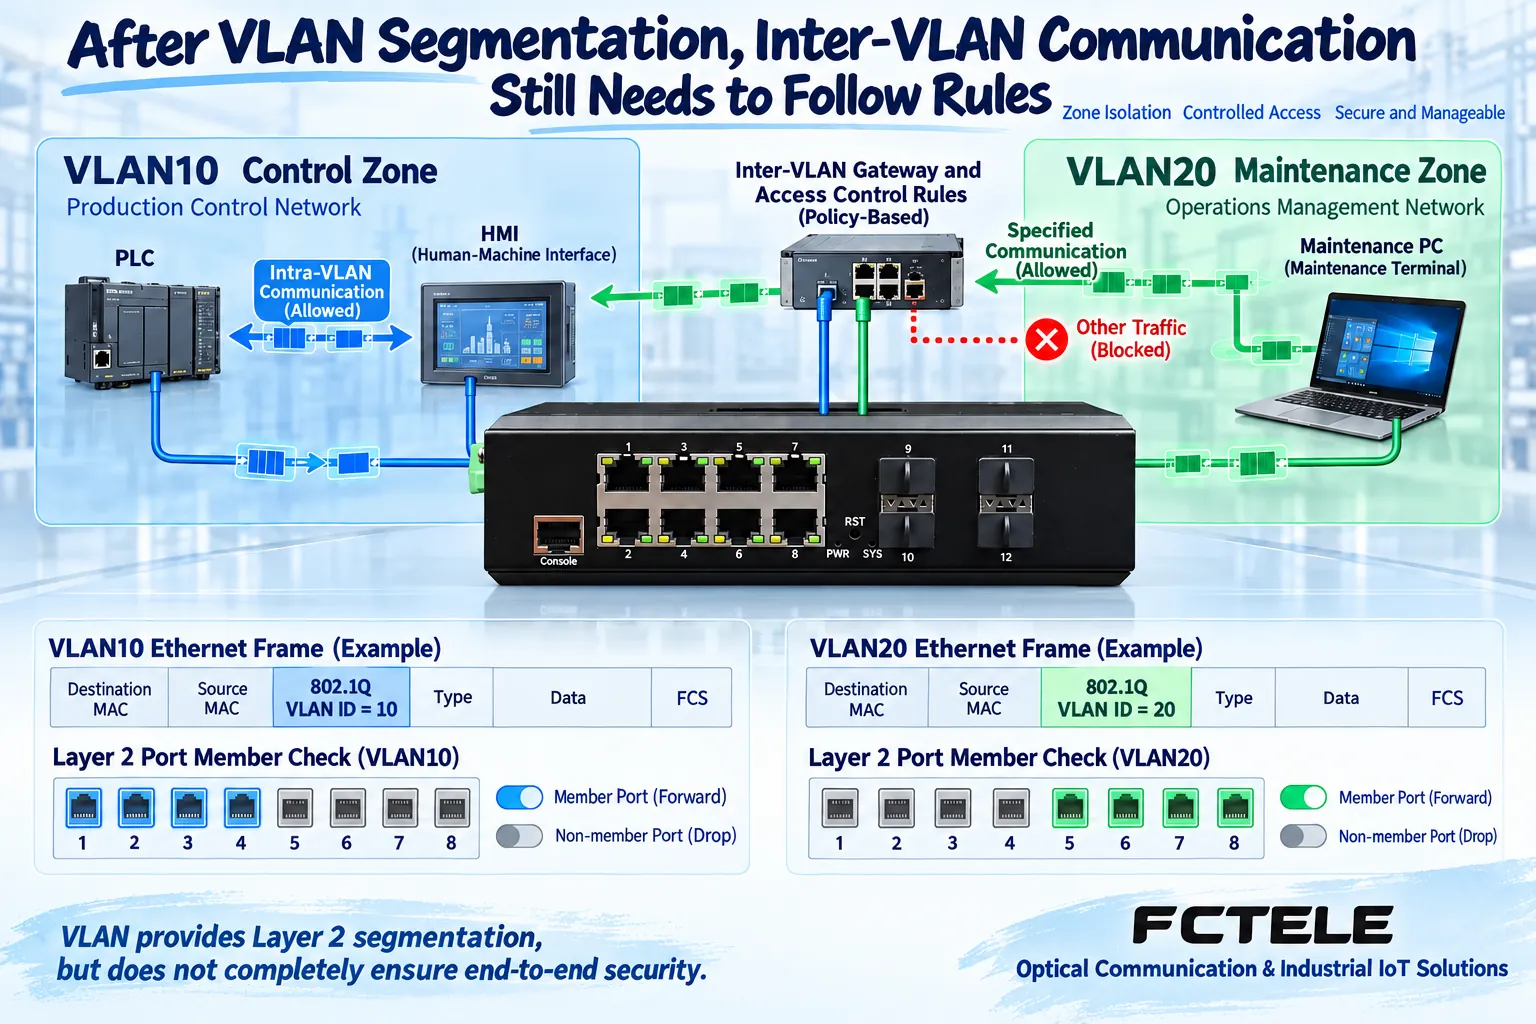
VLANは、レイヤー2ネットワークを複数の論理的なブロードキャストドメインに分割する方法です。ポートがどのVLANに属するか、タグなしフレームがどこに属するか、アップリンクがタグをどのように扱うかは、いずれも実際の境界に影響します。これはケーブルを物理的に絶縁することではなく、任意の二つの領域が決して通信できないことを保証するものでもありません。レイヤー3インターフェースや外部ゲートウェイによって、異なるネットワークセグメントが接続される場合があります。
領域間アクセスは、ルーティング、アクセス制御リスト、適切なセキュリティ機器を用いて制限する必要があります。ACLは、アドレスやプロトコルなど、対応する条件に基づいて通信を許可または拒否できます。照合位置、方向、ルールの順序、デフォルトの動作は、いずれも結果に影響します。スイッチがACLに対応していても、あらゆる産業用プロトコルの詳細検査や完全なファイアウォール機能を備えているとは限らず、まして正しく設定済みであるとは限りません。
保守領域から収集サーバーへのアクセスは必要だが、すべての保守端末から制御領域のPLCにアクセスする必要はない場合を考えます。必要な送信元、宛先、サービスを通信マトリクスに記載し、許可項目と拒否項目を検証できます。二つのVLAN間でpingが通らないことだけを示しても、他のサービスが拒否されている証明にはなりません。同様に、一つの保守セッションを許可した結果、領域全体へのアクセスまで開放されてはなりません。
サービスの保護は、機能の有効化だけでなく実際の負荷に左右される
ポート接続の許可制御、アドレスバインディング、ストーム抑制、ループ保護などの機能は、適切に設定すれば一部の異常を抑制できますが、しきい値やルールが適合していないと正当な通信にも影響する場合があります。例えば、機器の交換後にMACアドレスが変わると、以前のバインディングルールによって通信が遮断される場合があります。ブロードキャスト制限が厳しすぎると、検出や設定を必要とする端末に影響する場合があります。
検証前に、通常のサービスのフレーム種別、ピーク、周期、エラー状況を記録し、そのうえで適切な試験環境においてルールの影響を確認します。本番の制御ネットワークでは、可用性とセキュリティの目標を併せて考慮する必要があります。制限を標準で多く有効にすれば安全性が高まると考えたり、試験を単に計画なしで本番機器に高負荷をかけることに置き換えたりしてはいけません。
ログと時刻は、操作の経緯を再構成するための条件
ログは少なくとも、プロジェクトで確認が必要なログイン、設定変更、重要な状態を記録できる必要があります。実際のイベント種別と保存方法は、製品の機能に即して確認してください。機器間で時刻が揃っていないと、複数のアラートの発生順序を判断しにくくなります。時刻設定、イベント記録、集中保存の仕組みを確認し、再起動後やログの保存領域が不足した場合の動作も確認する必要があります。
設定バックアップも管理された方法で保管する必要があります。バックアップにはアカウント、アドレス、ネットワークルールが含まれる場合があり、復旧に便利だからといって無制限に共有してはいけません。是正前後のバージョンと差分を保存し、誰が何を変更したかを記録してください。そうして初めて、再試験時に、偶然復旧したのではなく、どの具体的な変更が結果をもたらしたのかを把握できます。
製品の機能が異なれば、試験対象も異なる
飛暢科技の製品2241は、VLAN、ACL、システムログ、設定のインポート/エクスポートなどの管理機能を公開しており、これらを使って管理アクセス、領域間ルール、復旧手順を確認できます。プロジェクト要件を満たすかどうかは、実際のハードウェア、ファームウェア、設定にも左右されます。公式サイトのポート写真は製品を識別するためのもので、サイバーセキュリティの検証結果の証拠には使えません。
飛暢科技の小型5ポートアンマネージド製品2262は、主に小規模なイーサネット接続に使用されます。VLANタグ付きフレームの転送に対応していても、設定可能なVLAN境界や管理アカウントを備えているとは限りません。このような機器では、接続位置、物理ポート、上位側での分割、外部の制御対策に重点を置く必要があります。マネージド機器の確認画面や結論をそのまま流用することはできません。
是正と再試験を同じ記録にまとめる
有用な指摘事項には、試験元、対象機器またはインターフェース、実際の動作、証拠、サービスへの影響を含める必要があります。そのうえで、是正措置、責任者、日時、再試験方法を記載します。これにより、「古いプロトコルが確認された」「許可されていない領域から実際に管理プレーンにアクセスできる」「すでにサービスの中断が発生している」という異なる事実を区別できます。
設定変更やファームウェア更新の前に、検証済みのバックアップと復旧手順を用意し、適切な環境または保守体制のもとで検証してください。完了後は、許可されるアクセス、拒否されるアクセス、重要なサービス、ログ、設定の保持を再確認し、検証できない条件を記録します。試験の価値は、境界と復旧能力を確認可能にすることにあり、機器に永久に「絶対安全」というラベルを付けることではありません。
製品センターの実機写真と照合する
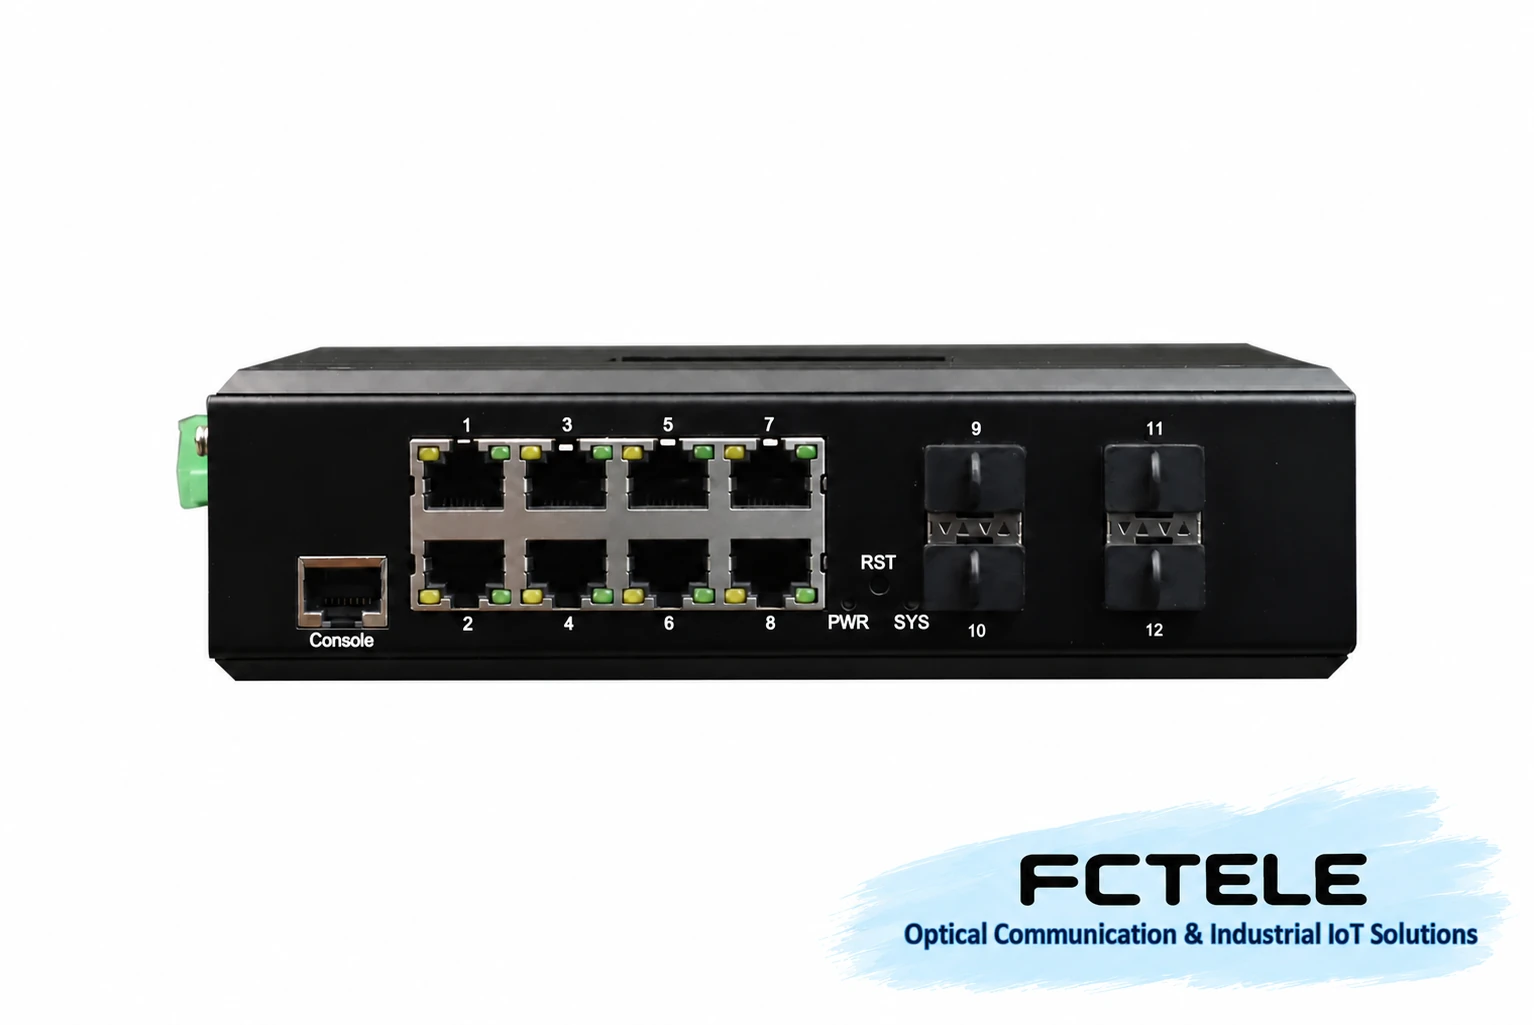
メタルポート、着脱式光モジュール用スロット、Consoleを備えています。管理機能とセキュリティ機能は、納入されたファームウェアに照らして確認してください。公式サイトの元写真であり、機器の描き直しは行っていません。
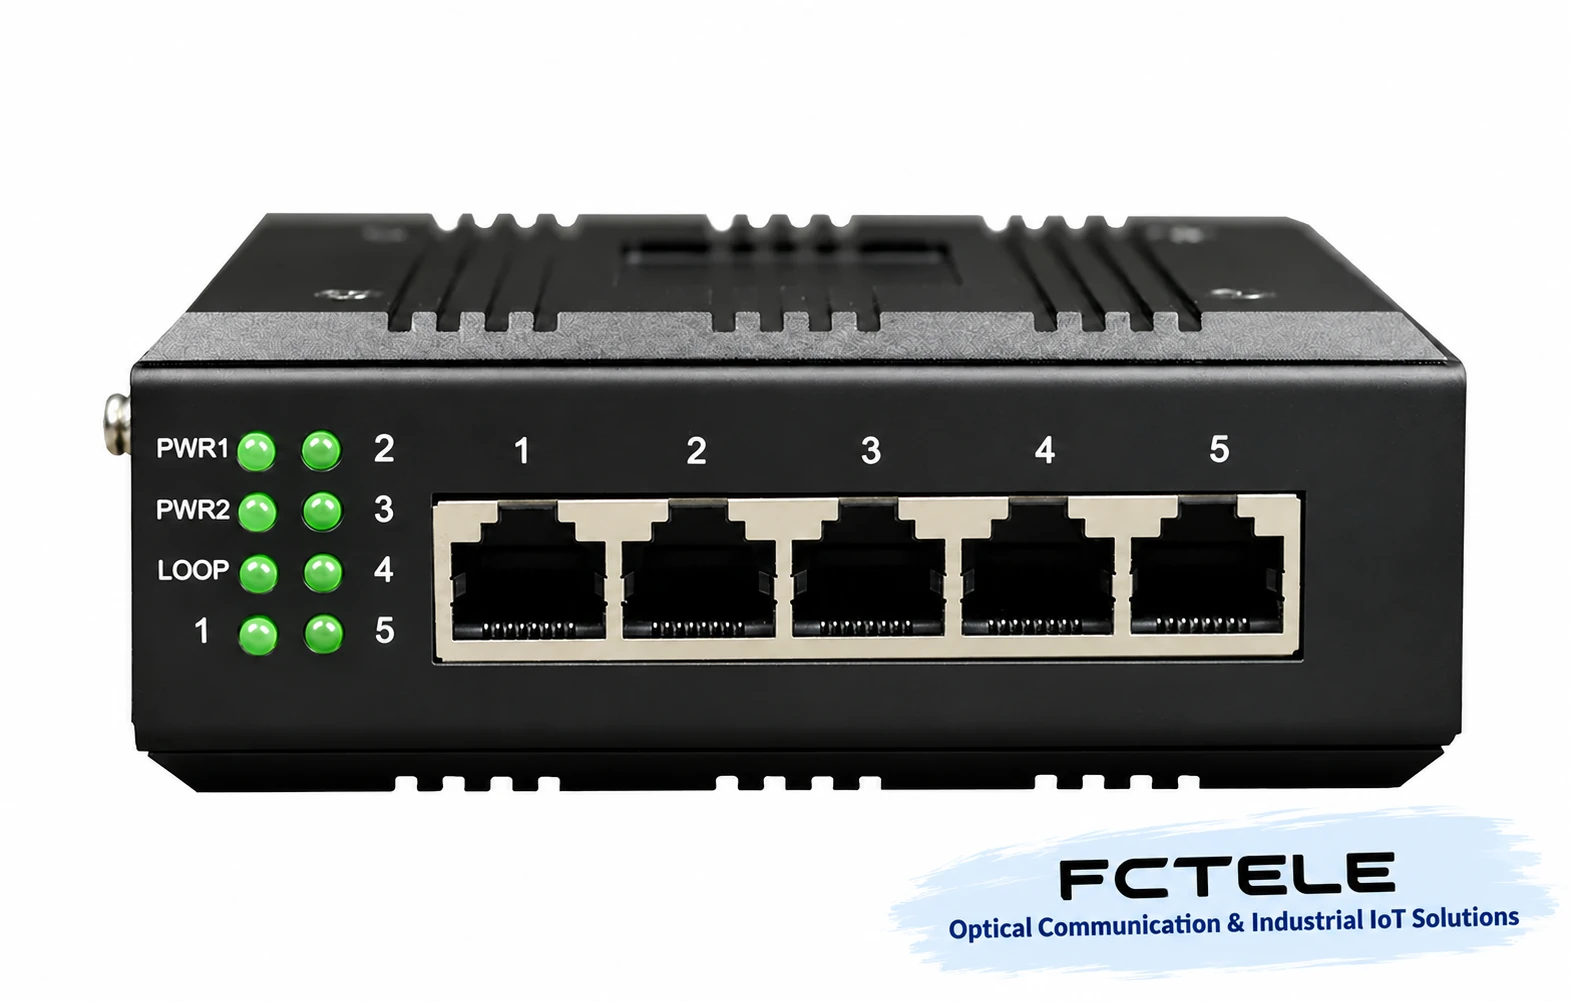
小規模なメタルポート接続に適しています。タグ付きフレームの転送に対応していても、VLANによる分離を設定できることを意味しません。公式サイトの元写真であり、機器の描き直しは行っていません。
資料に関する注記:図は一般的な仕組みを示すもので、技術的な確認を行っています。型番を付記した外観は公式サイトの写真を参照していますが、その他の断面図や部品は飛暢科技製品の実際の内部回路を表すものではありません。実測波形や実際のプロジェクト現場を示すものでもありません。配線と電源供給は、納入された取扱説明書に従ってください。
検証資料: 10G光ポート4基とギガビットイーサネットのメタルポート8基を備えたDINレール取付型産業用マネージドスイッチ
飛暢科技の小型5ポートギガビットアンマネージドスイッチ(製品2262)
NIST SP 800-82r3:OTセキュリティガイド
CISA:通信インフラの可視化および堅牢化ガイド
中国語の技術記事から翻訳。原文初公開:2021-01-05。原文最終改訂:2026-10-13T10:22:10+08:00。 中国語の原文を読む
