

html 産業用スイッチのセキュリティ:接続許可、ルール、復旧 | FCTELE
                                   +8618758069661 [email protected]
製品検索 検索ガイド: スペース = AND(かつ)、 | = OR(または)、 ! = NOT(除外)

ご質問はありますか? 今すぐお電話ください!

+8618758069661

またはメッセージをお送りください

オンラインお問い合わせ

産業用スイッチによるネットワークの保護:ポート接続許可、管理機能の保護、復旧検証

閲覧数: 76 +2FCTELEによるオリジナル記事著者:FCTELE技術チーム
概要

産業用スイッチのセキュリティルールが機能していることを、どのような証拠で示せますか?

管理者による復旧手段を確保しながら、許可される経路と禁止される経路の両方を含め、意図した通信関係をテストします。ポートの接続許可、転送ルール、管理通信の保護は、それぞれ異なる脅威に対処します。VLANはトラフィックを暗号化せず、MACアドレスだけでは強固な本人確認にはなりません。導入を予定する各機能が納入されたファームウェアに対応していることを確認し、テスト済みの設定と管理された復旧記録を保管してください。

3つの仕組みと検証の適用範囲信号の流れを追い、実際のサービスを検証する

01業務通信の境界を適用する

Enforce the service boundaryRules select permitted traffic and apply the configured default action.DataRulesPermitDeny / default actionOrder and binding require verification

ルールによって許可するトラフィックを選別し、設定済みのデフォルト動作を適用します。

02管理者アクセスを保護する

Protect administrator accessA protected management channel has its own endpoints and authorization.AdminProtected pathDeviceProtection applies to the management endpointsForwarded application traffic is assessed separately

保護された管理チャネルには、独自の通信端点と認可があります。

03復旧可能なポリシーを保持する

Retain a recoverable policyRunning rules and saved recovery material are separate states.RunningSaveStartConfiguration persistence is a separate stepVerify an approved restart and serviceAn open session only shows present state

稼働中のルールと、保存された復旧用資料は別々の状態です。

スワイプして3つの図を比較 →

概念を説明するための図であり、実測波形、設置配線図、特定製品の内部構成を示すものではありません。
  • 業務通信の境界を適用する

    許可された通信と、管理下で行う禁止された通信の両方をテストします。

  • 管理者アクセスを保護する

    実際に対応している管理プロトコルと、許可されたアクセス元を確認します。

  • 復旧可能なポリシーを保持する

    承認済みのバージョンをエクスポートし、正規の権限による復元を訓練します。

選定・検証チェックリスト確認項目と関連ガイドを展開する
対象サービスと実際の運用条件に関する確認事項
確認項目確認する内容検証方法
業務通信の境界を適用するルールによって許可するトラフィックを選別し、設定済みのデフォルト動作を適用します。許可された通信と、管理下で行う禁止された通信の両方をテストします。
管理者アクセスを保護する保護された管理チャネルには、独自の通信端点と認可があります。実際に対応している管理プロトコルと、許可されたアクセス元を確認します。
復旧可能なポリシーを保持する稼働中のルールと、保存された復旧用資料は別々の状態です。承認済みのバージョンをエクスポートし、正規の権限による復元を訓練します。

産業用スイッチはセキュリティ保護の一部を担えますが、接続するだけでデータが自動的に暗号化されるわけではありません。誰が接続できるか、誰が管理できるか、どのサービス間で通信を許可するか、障害後にどのように復旧するかを、それぞれ個別に管理する必要があります。VLAN、アクセス制御、暗号化、物理的保護は役割が異なります。具体的な対応機能は、機種、ファームウェア、設定の各ドキュメントで確認する必要があります。

セキュリティと信頼性を混同しない

金属製筐体、広い温度範囲、冗長電源は、主に現場環境への対応と運用上の信頼性に関わるものであり、侵入への耐性を直接証明するものではありません。ネットワークセキュリティは、不正アクセス、誤設定、悪意のあるトラフィック、データ漏えいに重点を置きます。両者は関連しますが、互いに代替することはできません。まず、コントローラ、カメラ、保守用コンピュータ、管理プラットフォームを一覧にし、相互に通信する必要があるものと、接続すべきでないものを明示します。その後の設定はすべて、こうした実際の業務上の関係に基づいて構築する必要があります。

ポートの接続許可:まず不要な入口を減らす

未使用のポートを無効化し、接続できる場所を制限し、機器の対応機能に応じてポート認証やその他の接続許可対策を設定します。MACアドレスの制限は無秩序な接続の削減に役立ちますが、MACアドレスは偽装不可能な本人確認情報ではありません。802.1Xを使用する場合も、端末、認証サーバー、スイッチのすべてが対応している必要があります。認証機能を持たない産業用端末には明確な例外ポリシーが必要であり、認証を有効にしただけでネットワーク全体を保護できたと考えてはいけません。現場のキャビネット、光配線、予備インターフェースも管理する必要があります。
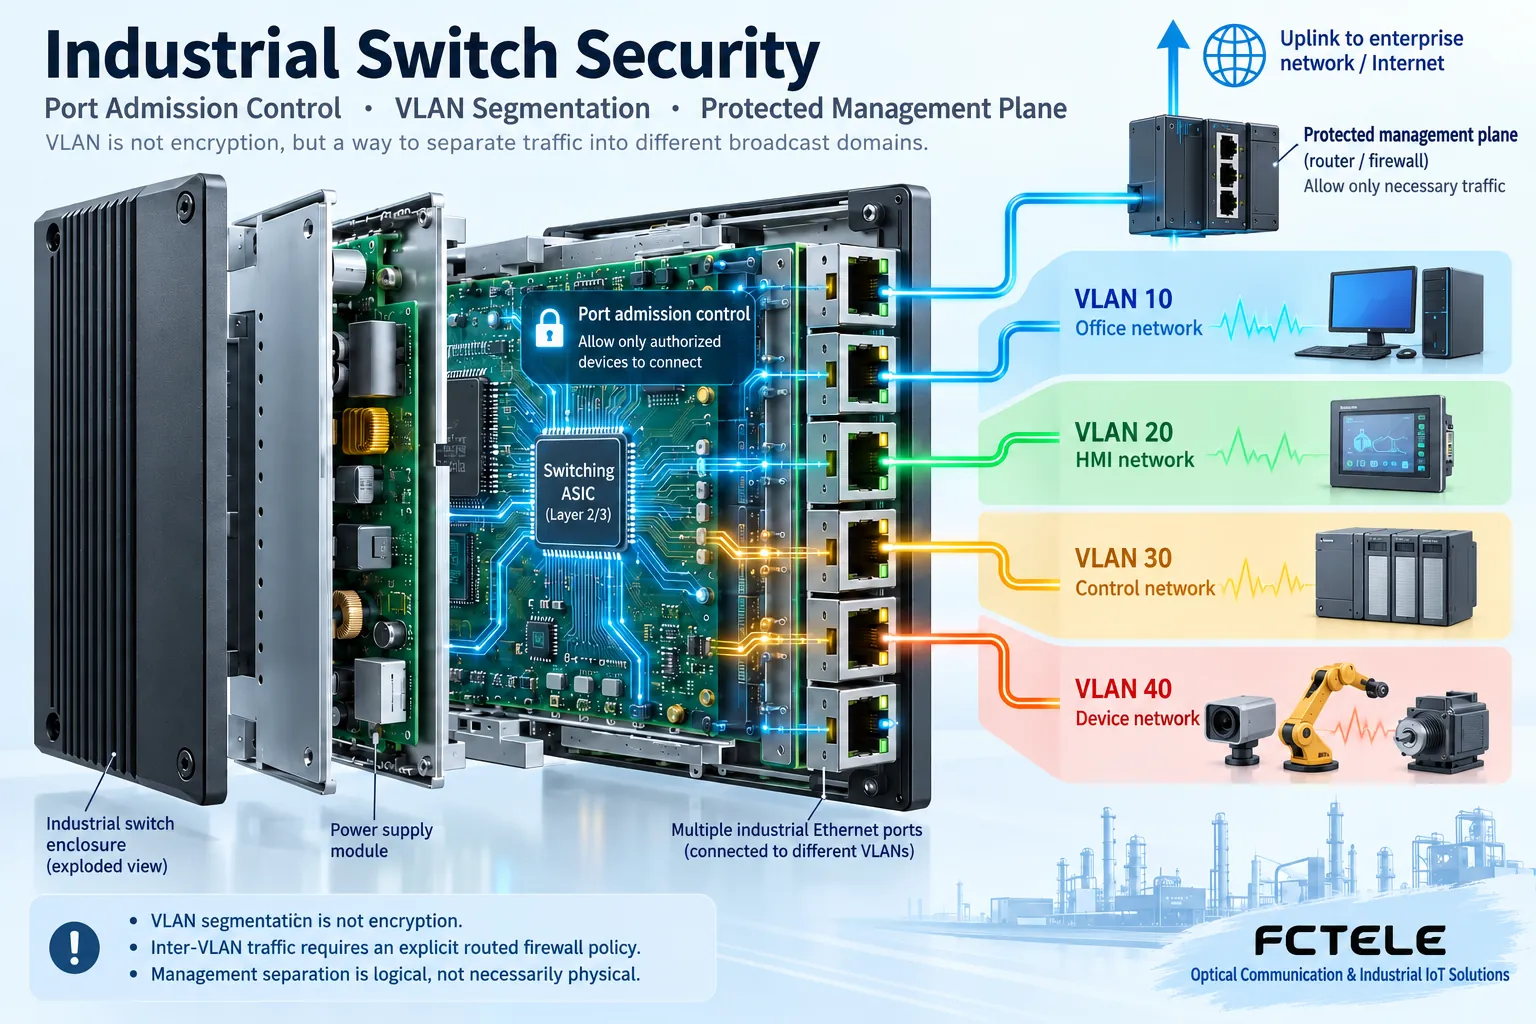
VLANとアクセス制御は通信経路を制限するものであり、メッセージがすでに暗号化されていることを意味しません。

VLANで境界を分け、ACLでサービスを制限する

VLANは異なるサービスを異なるレイヤー2のブロードキャストドメインに分離しますが、それによってデータが自動的に暗号化されるわけではありません。相互通信にルーティングを使用する場合も、アクセスルールが必要です。ACLは、アドレス、プロトコル、ポートに基づいてトラフィックをフィルタリングします。設定時には、サービスが本当に必要とする経路だけを許可し、許可される場合と拒否される場合の両方をテストしてください。産業用制御プロトコルは複数のポートを使用したり、逆方向の接続を能動的に開始したりする場合があるため、名称だけを基にルールを作成することはできません。重要な制御ネットワークに関わる場合は、ファイアウォール、ゾーン分離、監視対策と組み合わせた体系を構成する必要があります。

管理プレーンを保護し、パスワードを初期状態のままにしない

管理プレーンは機器設定を変更するための入口であり、通常の業務トラフィックから分離し、アクセス元とアクセスできる担当者を制限する必要があります。機種が対応している場合は、保護された管理プロトコルを優先し、未使用の旧来のサービスを無効化し、アカウントと権限を個別に設定します。パスワードの更新、証明書、時刻同期、ログの保存、ファームウェアの入手元の検証も保守に含める必要があります。管理プロトコルが暗号化されているかどうかと、業務メッセージが暗号化されているかどうかは別のことであり、混同してはいけません。
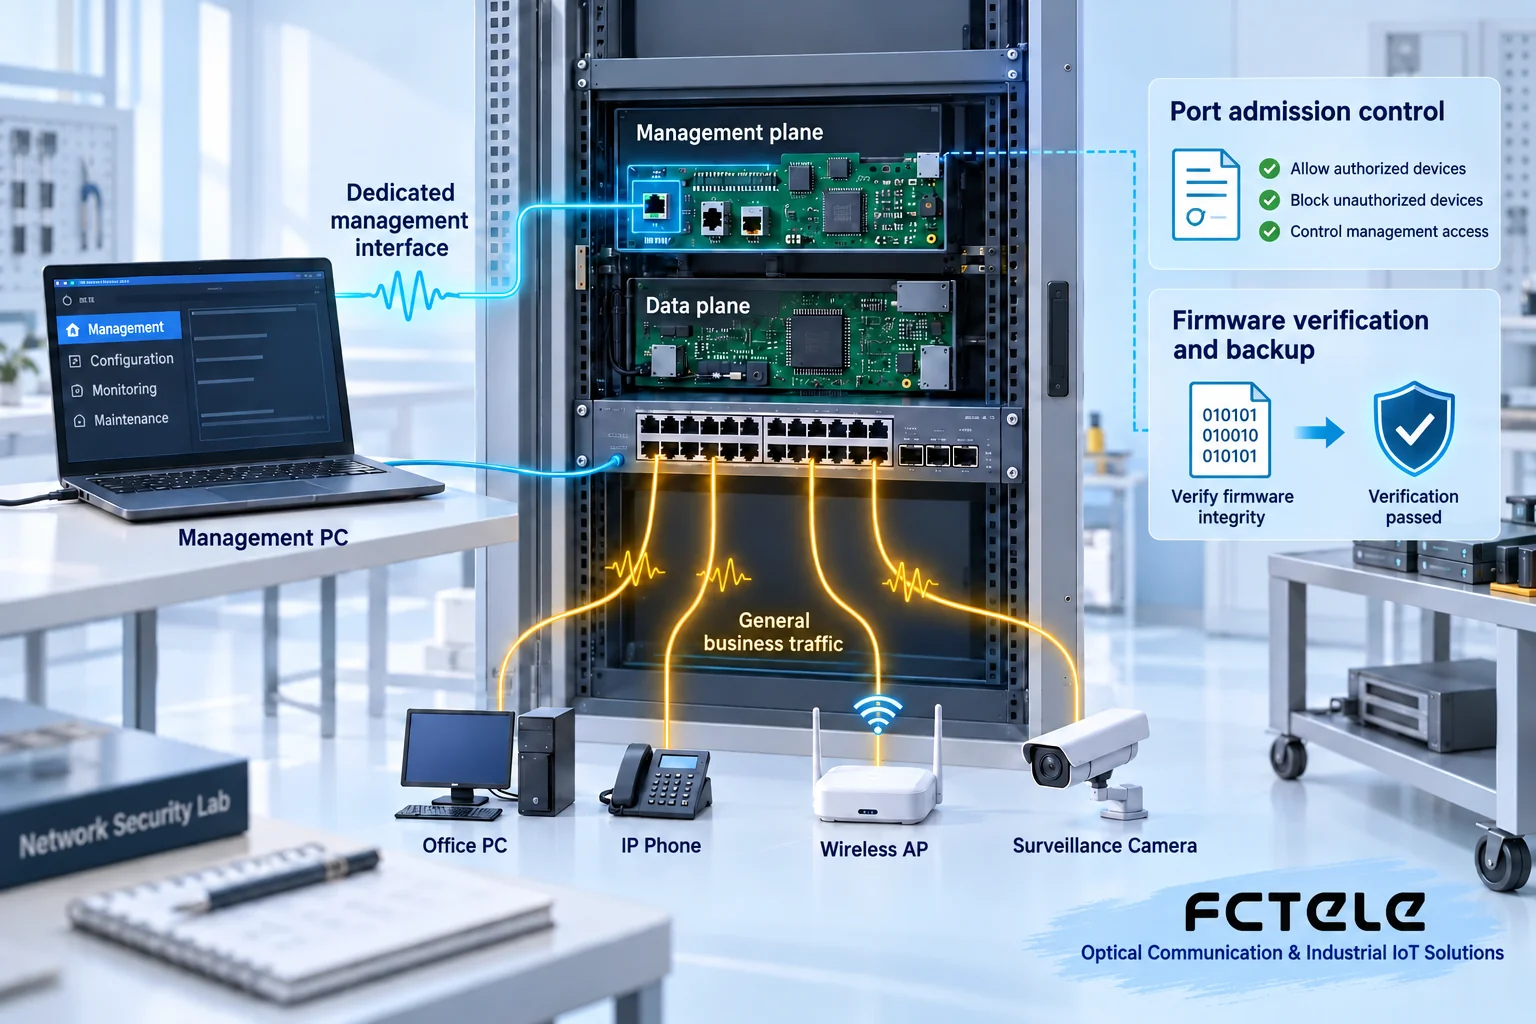
管理用の入口、設定バックアップ、復旧検証が保守の境界を構成します。具体的な機能は、機器の対応機能に従います。

保護対策には実際の検証が必要

許可された端末を使って、本番サービスが継続して利用可能であることを確認し、次に管理下のテスト機器を使って、禁止された経路が実際に遮断されていることを確認します。ブロードキャストストーム制御、設定バックアップ、電源断からの復旧、管理者権限をテストし、設定バージョンと操作記録を保存します。ACLやVLANを変更する前に、セキュリティ設定によって保守チャネルまで遮断されることを避けるため、ロールバック手段を準備してください。スイッチは、端末のパッチ適用、アプリケーション認証、バックアップの代わりにはなりません。真に実用的な対策には、人、機器、プロセスの連携が必要です。

例:保守用コンピュータから、認可されたコントローラだけにアクセスする

同じ現場に、生産用コントローラ、映像端末、保守用コンピュータがあるとします。まず、通信が必要な対象をグループ分けし、その後でVLAN、ルーティングの境界、アクセスルールを決めます。すべての機器を接続し、後からポート認証がサービスを自動的に判別してくれると期待することはできません。保守用コンピュータには、必要な管理アドレスへのアクセスだけを許可し、それによって映像端末に制御設定を変更する権限が与えられないようにします。検証時には、許可されたアクセスの証拠を保存するとともに、禁止された経路が拒否されたことを示す結果も保存します。遠隔保守には、独立した管理下の入口を経由してアクセスします。スイッチの管理ポートを公衆ネットワークに直接公開しないでください。一時的な保守が終了したら、一時アカウントとルールを撤回し、記録を更新します。

原理の参考資料:公式技術資料。本記事の構成図は、特定の製品仕様を示すものではありません。機種を選定する際は、その機種のマニュアルを確認してください。

中国語の技術記事から翻訳。原文の初回公開日:2024-11-26。原文の最終改訂日時:2026-10-13T19:28:50+08:00。 中国語の原文を読む

実務上のよくある質問

コントローラへのアクセスに成功すれば、新しいACLを受け入れるのに十分ですか?

いいえ。禁止されたアクセス元またはサービスが拒否されることも示し、ルールの順序と適用先への紐付けを確認してください。本番サービスを検証する間も、承認済みの復旧経路を利用可能な状態に保ってください。

暗号化された管理ページは、スイッチを通過するトラフィックも暗号化しますか?

いいえ。管理通信の暗号化が保護するのは、そのセッションです。転送されるコントローラやカメラのトラフィックには、それぞれ適切なアプリケーション側またはネットワーク側の保護が必要です。ログインページの暗号化が、そのまま適用されるわけではありません。

一時的な保守アクセスの変更後には、何を残すべきですか?

承認されたアクセス元、サービス、有効期限の記録を残し、その後、一時的な権限を削除して、管理下のバックアップを検証する必要があります。放置された一時アカウントは、保守期間を過ぎても残存する可能性があります。

出典と適用範囲

これらの補足は一般的な仕組みを説明するものです。対応機能、接続の詳細、受入判定基準は、実際の機器、ソフトウェア、運用条件に合わせて検証する必要があります。図は測定結果や認証の証拠ではありません。

この記事を共有する