


ЗАЩИТА IPSEC ОТ ПОВТОРНОГО ВОСПРОИЗВЕДЕНИЯ
Почему зашифрованный пакет всё равно может оказаться повторно воспроизведённым?
Скопированный шифротекст может поступить повторно без каких-либо изменений. Защита ESP от повторного воспроизведения связывает порядковые номера с ассоциацией безопасности, проверяет ограниченное окно приёма и фиксирует состояние после аутентификации. Защита действует для выбранных конечных точек туннеля; для прикладных команд по-прежнему нужны собственные правила обработки дубликатов и временных ограничений.
Конечные точки туннеля
Шлюзы на концах туннеля аутентифицируют трафик; промежуточный коммутатор пересылает его.
Окно порядковых номеров
Ранее не встречавшийся номер в пределах окна может быть проверен; дубликаты отбрасываются.
Фиксация после проверки
Только аутентифицированный пакет обновляет доверенное состояние приёма.
Обозначьте конечные точки и область защиты.
Уточните фактический протокол и настройки.
Проведите разрешённое испытание с безвредными данными.
Контрольный список выбора и проверки — развернуть
Определите конечные точки и SA; проверьте настройки защиты от повторного воспроизведения; в рамках разрешённого испытания проверьте пакеты с нарушенным порядком, дубликаты и недопустимые пакеты, используя безвредные данные.
Удалённый канал передачи данных зашифрован — зачем же шлюз безопасности всё равно регистрирует порядковые номера пакетов? Не дать посторонним прочитать сообщение и не допустить повторного принятия того же сообщения — разные задачи. Кто-то может скопировать легитимный пакет и отправить его снова, не понимая его содержимого. Защита от повторного воспроизведения позволяет получателю вести учёт уже принятых пакетов.
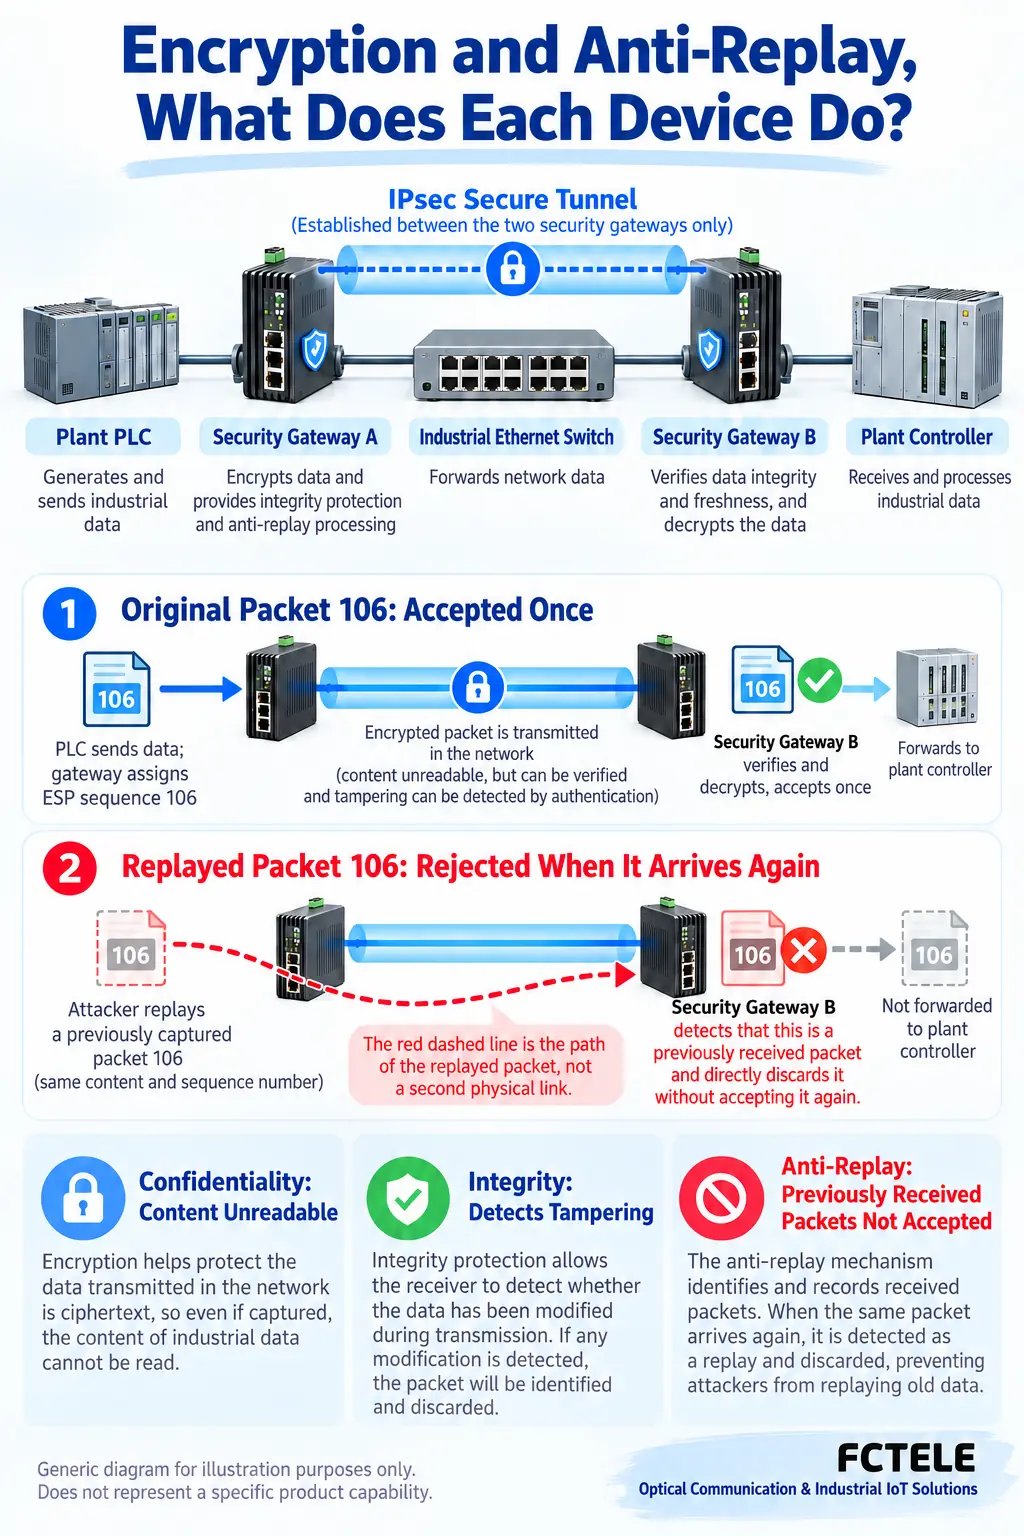
Неизменённый пакет всё равно может быть дубликатом
Представьте запечатанный наряд на выполнение работ. Печать может помочь подтвердить, что содержимое не изменялось, но сама по себе не показывает, что тот же наряд ещё не был доставлен. Аналогично перехваченный зашифрованный пакет можно отправить повторно, не расшифровывая его и не создавая новую допустимую команду.
Эта аналогия объясняет только повторную доставку. Реальные протоколы используют ключи и алгоритмы аутентификации. Конфиденциальность, целостность и защита от повторного воспроизведения решают разные задачи. Обнаружение ошибок Ethernet не заменяет криптографическую аутентификацию: обнаружить ошибку передачи — не то же самое, что проверить, создан ли пакет обладателем соответствующего ключа.
Само по себе упоминание шифрования в описании продукта не объясняет, как отклоняются старые пакеты. Определите протокол, его фактические конечные точки защиты, согласованные настройки и проверки на стороне получателя. В этой статье в качестве примера используется IPsec ESP; она не приписывает защиту от повторного воспроизведения каждому промышленному устройству на пути передачи.
Найдите две конечные точки, которые ведут учёт
IPsec может защищать трафик в сети IP, а ESP — один из его механизмов защиты пакетов. Ассоциация безопасности, или SA, — это набор параметров защиты для одного направления, включая соответствующие ключи, алгоритмы и состояние. Учёт для двух направлений нельзя рассматривать как один общий счётчик.
Отправитель нумерует пакеты, принадлежащие SA. Получатель выбирает соответствующую ассоциацию и проверяет собственные учётные данные; он не сверяет номер с каждым устройством в сети. Индекс параметров безопасности ESP (SPI) помогает определить ассоциацию, а порядковый номер используется для проверок защиты от повторного воспроизведения. На эти поля должна распространяться соответствующая защита целостности.
В одном канале связи могут одновременно присутствовать сервер последовательных интерфейсов, промышленный Ethernet-коммутатор и внешний шлюз безопасности. Сервер последовательных устройств Feichang FCT-1100-F1S1 служит реальным примером продукта для подключения последовательных интерфейсов к сети; это не означает, что он реализует IPsec. Если туннель завершается на внешних шлюзах, проверки конечных точек выполняют именно они. Обычный коммутатор, пересылающий трафик, не получает окно защиты от повторного воспроизведения автоматически.
Почему не принимать только номера больше последнего?
Пакеты не всегда приходят в порядке отправки. Маршруты, очереди и параллельная обработка могут привести к тому, что более поздний пакет поступит первым. Получатель, отклоняющий все номера ниже наибольшего полученного, может отбросить легитимный задержавшийся трафик. Проверка должна распознавать дубликаты, допуская при этом некоторое нарушение порядка.
Представьте скользящее окно как набор пронумерованных ячеек. Каждая ячейка отмечает, был ли пакет с таким порядковым номером уже аутентифицирован и принят; сам пакет целиком в ней не хранится. Верхняя граница соответствует наибольшему аутентифицированному номеру, а нижняя ограничивает допустимое отставание ранее не встречавшегося пакета при нарушении порядка поступления. Слишком старый пакет отбрасывается.
В учебном примере предположим, что окно содержит номера от 101 до 108, а пакет 106 уже принят. Второй пакет 106 — дубликат. Если номер 105 ранее не встречался, пакет может перейти к аутентификации. Восемь ячеек — лишь иллюстрация, а не стандартный размер окна и не характеристика продукта Feichang.
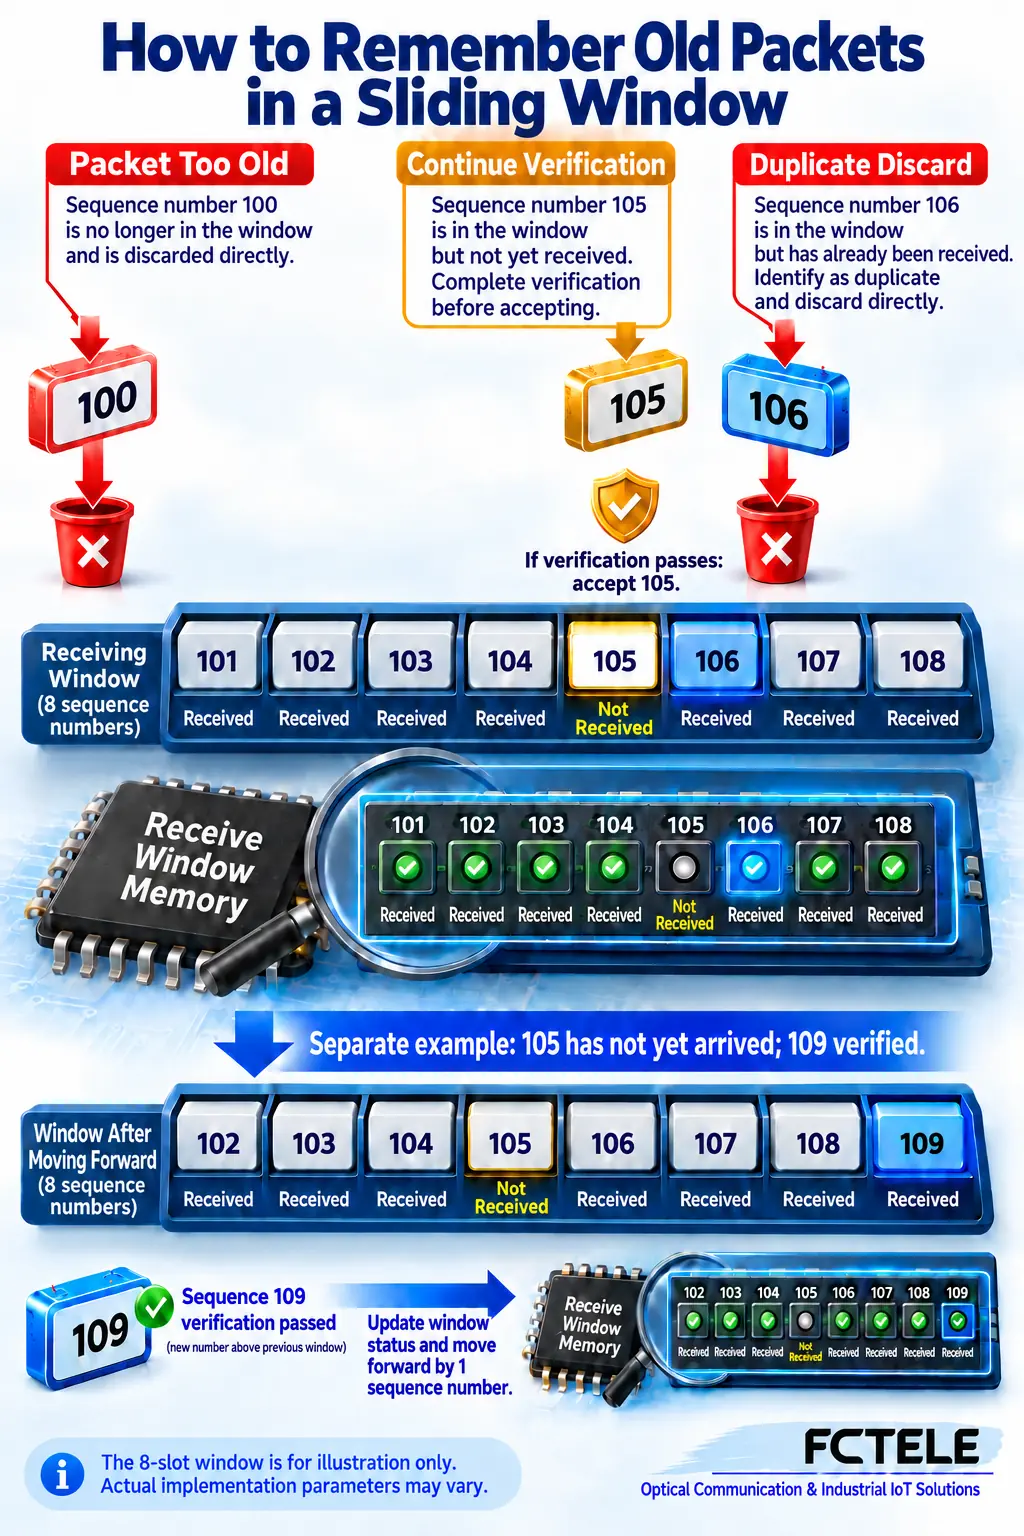
Сдвигайте окно только после успешной аутентификации
При поступлении пакета 109 получатель не должен обновлять свои учётные данные лишь потому, что номер больше. Иначе злоумышленник мог бы подделать очень большой номер и вытеснить легитимный трафик за пределы окна. Порядок проверок важнее запоминания выражения «сдвинуть окно».
Реализация может сначала выполнить предварительную проверку порядкового номера и отбросить очевидный дубликат или старый пакет. Пакет, прошедший этот отбор, всё равно должен пройти соответствующую проверку целостности или аутентификации. Только после её успешного завершения пакет отмечается как полученный, а окно при необходимости сдвигается. Предварительная проверка не делает пакет доверенным.
Пакет, не прошедший аутентификацию, не должен занимать новую ячейку или увеличивать наибольший аутентифицированный номер. Разные алгоритмы и реализации могут по-разному организовывать внутреннюю обработку. Важно различать начальную фильтрацию, криптографическую проверку и фиксацию состояния. Сам по себе больший номер не даёт разрешения на доставку.
Потери, нарушение порядка и повторное воспроизведение могут выглядеть похоже
Окно позволяет принять ранее не встречавшийся номер в пределах своего диапазона, но не может принимать трафик с произвольно большой задержкой. При значительном нарушении порядка легитимный пакет может оказаться ниже нижней границы. Поэтому рост числа отброшенных пакетов сам по себе не доказывает наличие атаки, повреждения оптоволокна или отказа порта коммутатора.
Сопоставляйте время, направление, ассоциацию безопасности и записи приложения. Проверьте, не изменились ли одновременно маршрут, накопление пакетов в очередях или нагрузка на шлюз. Увеличение окна — не универсальное решение: проверьте ограничения реализации, затраты на обработку и допустимое запаздывание. Не отключайте защиту лишь для того, чтобы скрыть сигнал тревоги.
Окно не восстанавливает потерянный пакет. Оно определяет, может ли пакет пройти дальше; повторная передача, восстановление сеанса и поведение приложения при истечении времени ожидания относятся к соответствующим механизмам транспортного или прикладного уровня. Окно защиты от повторного воспроизведения — это не протокол надёжной доставки и не универсальный буфер восстановления порядка пакетов.
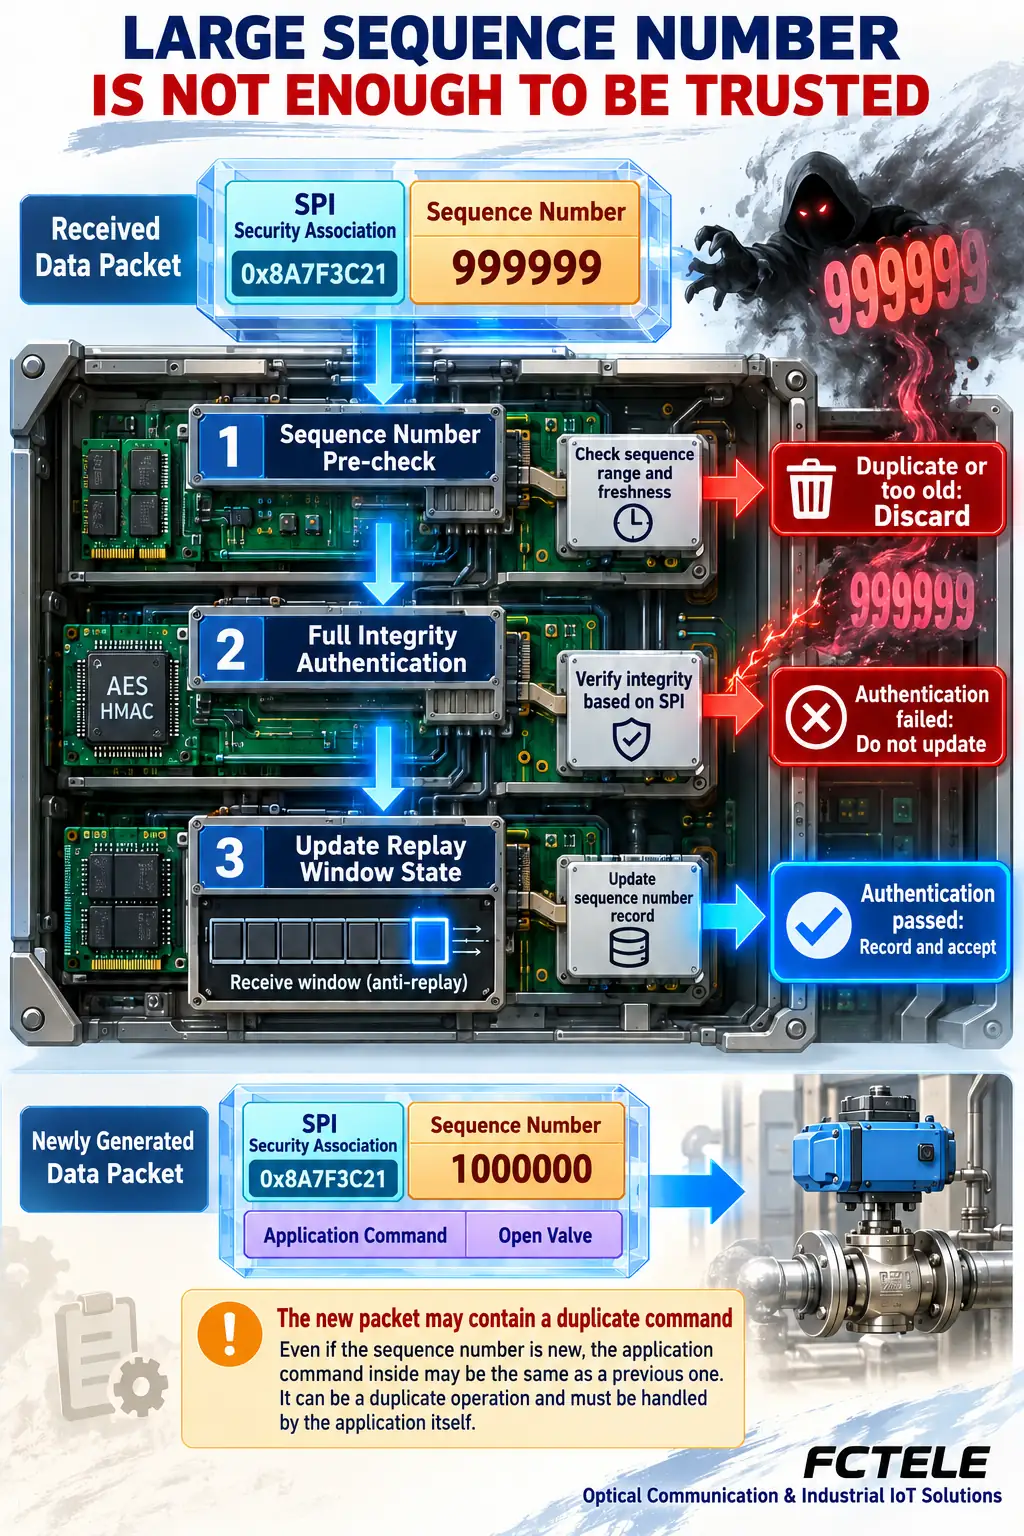
Новый пакет туннеля может содержать старую прикладную команду
Приложение может повторно отправить ту же операцию. Конечная точка защиты может инкапсулировать этот второй запрос в новый внешний пакет с новым порядковым номером. На уровне туннеля это не ранее принятый пакет ESP; на прикладном уровне это всё ещё может быть повторная операция.
Таким образом, защита от повторного воспроизведения не гарантирует, что каждая команда будет выполнена только один раз. В зависимости от фактического протокола для важных операций могут потребоваться идентификаторы транзакций, обработка повторных запросов, срок действия, права доступа и проверки текущего состояния. Такие функции требуют согласования и проверки на обеих конечных точках; добавление одного поля само по себе не обеспечивает полной безопасности.
Допустимый, ранее не встречавшийся пакет внутри окна также не обязательно своевременен для рабочей операции. Решение о том, следует ли выполнять задержавшуюся команду, принимает приложение. Разграничивайте дублирование пакетов, подлинность отправителя и уместность действия в текущий момент.
Зафиксируйте механизм в проверяемой проектной документации
Обозначьте конечные точки туннеля и область, которую они фактически защищают. Проверьте протокол, согласование параметров, поддерживаемое окно и значение записей журналов. Последовательные интерфейсы, пересылка Ethernet и обработка безопасности относятся к разным уровням. Поддержка оптоволокна, VLAN или подключения последовательных интерфейсов к сети не подтверждает поддержку какого-либо конкретного криптографического алгоритма или наличие сертификации.
В разрешённой тестовой среде используйте изолированные безвредные данные для наблюдения за нормальным порядком, допустимым нарушением порядка, повторными пакетами и неудачной аутентификацией. Зафиксируйте версию документации, конфигурацию и результаты. Не воспроизводите повторно реальные команды управления производством и не выдавайте иллюстративные числа на схеме за результаты измерений.
Помните о трёх задачах: шифрование защищает содержимое, окно защиты от повторного воспроизведения учитывает номера принятых пакетов, а приложение по-прежнему обрабатывает повторные операции и временные ограничения. Аутентификация не позволяет вымышленному порядковому номеру просто сдвинуть доверенное состояние учёта. В совокупности такое разграничение облегчает оценку проекта промышленной связи.
Первоисточники
RFC 4303: IP — инкапсулирующая полезная нагрузка безопасности, разделы 2.1, 2.2 и 3.4.3; RFC 6479: алгоритм защиты IPsec от повторного воспроизведения (информационный документ, а не обязательный стандарт Интернета). Пример продукта: сервер последовательных устройств FCT-1100-F1S1; это не означает, что данный продукт поддерживает IPsec.
Переведено с китайской технической статьи: Прочитать оригинальную статью на китайском языке.
Частые практические вопросы
Предотвращает ли одно лишь шифрование повторное воспроизведение?
Нет. Защита от повторного воспроизведения также требует отслеживания порядковых номеров, аутентификации и корректного состояния получателя.
Отклоняется ли каждый более старый порядковый номер?
Нет. Ранее не встречавшийся номер внутри окна может перейти к аутентификации; дубликаты и слишком старые номера отклоняются.
Гарантирует ли защита туннеля от повторного воспроизведения однократное выполнение команды?
Нет. Новый внешний пакет может содержать повторную прикладную команду; приложению нужны собственные правила.
Область рассмотрения и дополнительные материалы
Общие принципы защиты ESP от повторного воспроизведения, а не заявление о возможностях какого-либо конкретного продукта.
Полузакрытие TCP и ответы последовательного интерфейса · Единичные нагрузки RS485 и допустимая нагрузка передатчика
