


FCTEL Оригинальная техническая статья · Техническая команда FCTEL
Впервые опубликовано: 2026-10-06 · Последнее изменение: 2026-10-06
Если в файле захвата отсутствует кадр, доказывает ли это, что промышленный коммутатор потерял рабочий трафик? Не обязательно. Зеркалирование портов отправляет копии кадров рабочего трафика на порт мониторинга. Обычная пересылка и захват копий проходят через разные очереди и буферы. Знание точки наблюдения, направления и пропускной способности повышает полезность захвата пакетов как диагностического материала. В этой статье описаны общие механизмы. Фактические функции зеркалирования, точки копирования и определения счетчиков уточняйте в документации соответствующей модели.
Откройте исходное изображение, чтобы рассмотреть детали. Прокручивайте по горизонтали, чтобы прочитать подписи на схеме в полном размере.
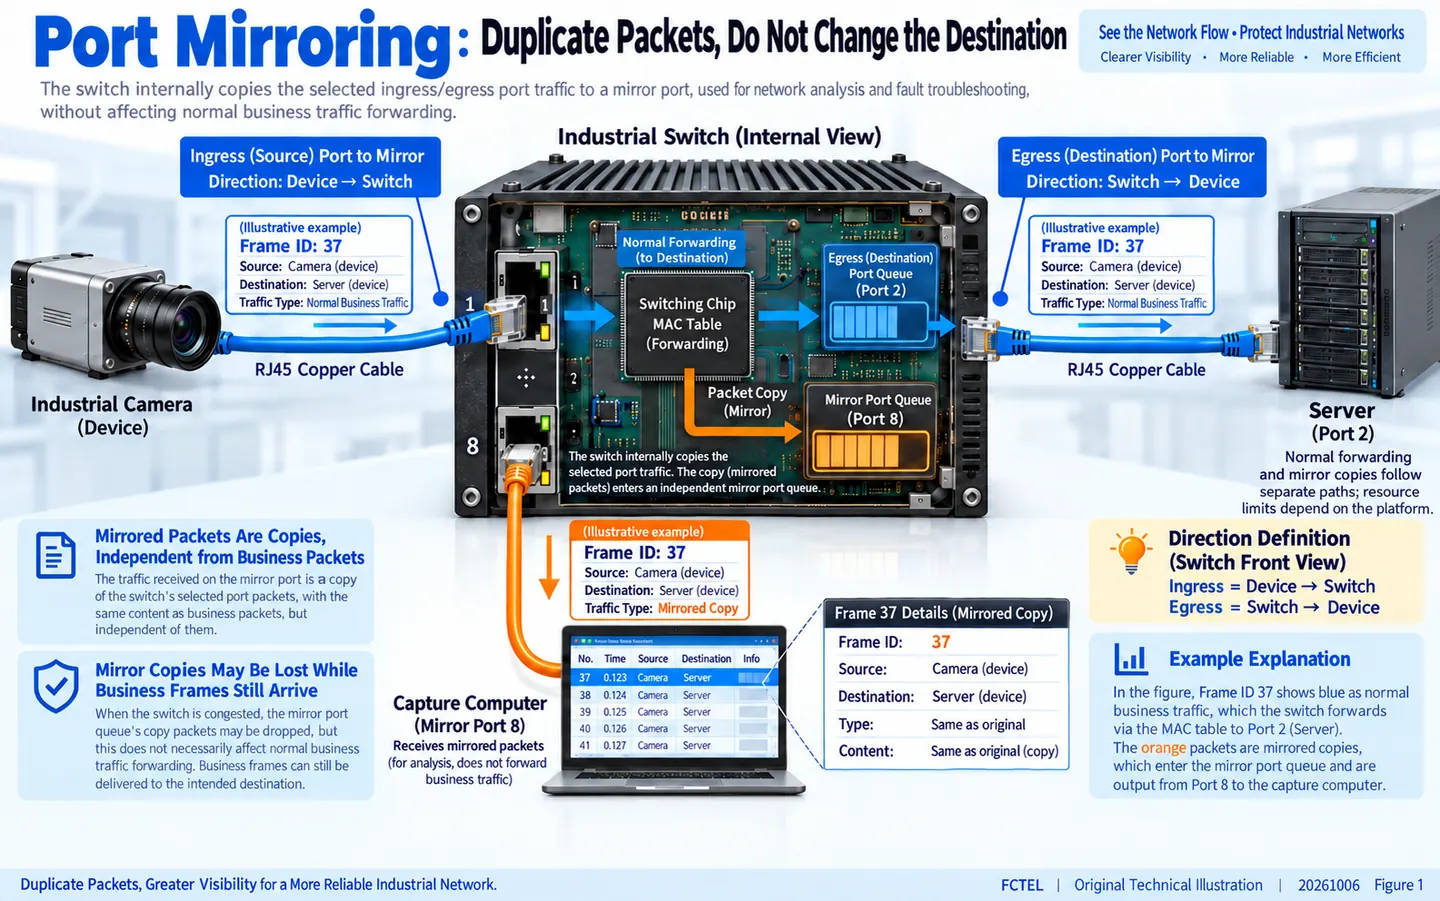
Что именно копирует зеркалирование портов?
При обычной коммутации кадр поступает на физический порт. Коммутационная микросхема определяет MAC-адрес назначения и VLAN, выбирает выход и передает кадр через очередь и передатчик. Зеркалирование портов создает копию в выбранной точке наблюдения и отправляет ее на назначенный порт мониторинга, где ее принимает компьютер захвата. Компьютер не включается в исходный рабочий канал, а обычный трафик не перенаправляется через программу захвата. Используйте порт мониторинга в соответствии с документацией модели.
Разделяйте два вопроса: правильно ли был переслан кадр рабочего трафика и дошла ли его зеркальная копия до файла захвата без потерь? Перегруженный выход зеркалирования может терять копии, тогда как рабочий обмен продолжается нормально. И наоборот, наличие кадра в зеркалированном входящем трафике не доказывает, что он прошел последующую фильтрацию и достиг конечного устройства. Выполняется ли копирование до или после фильтрации, обработки тегов или изменений при маршрутизации, зависит от аппаратной платформы и встроенного ПО. Нельзя считать, что внутренний порядок обработки одного производителя применим ко всем промышленным коммутаторам.
Откройте исходное изображение, чтобы рассмотреть детали. Прокручивайте по горизонтали, чтобы прочитать подписи на схеме в полном размере.
Входящее и исходящее направления определяются относительно коммутатора
Входящее направление означает передачу от конечного устройства в коммутатор; исходящее — передачу от коммутатора к конечному устройству. На порту подключения камеры видеопоток обычно входит в коммутатор, а команды управления обычно выходят из него. На порту подключения сервера соответствующие направления могут быть обратными. Зафиксируйте исходный порт, выбор входящего или исходящего направления, порт назначения для мониторинга и соответствующие VLAN. Иначе трафик вне выбранной области наблюдения может быть ошибочно признан отсутствующим.
Кадр рабочего трафика может войти через порт 1 и выйти через порт 2. Если зеркалируются и входящий трафик порта 1, и исходящий трафик порта 2, некоторые реализации предоставляют две копии. Одинаковые порядковые номера и полезные данные в захвате не обязательно означают, что конечное устройство повторно передало пакет. Сопоставьте точки наблюдения, направления и порядковые номера протокола. Некоторые устройства устраняют дубликаты копий или ограничивают сочетания настроек; обратитесь к руководству. Теги VLAN или поля уровня 3 также могут различаться во входящих и исходящих копиях, поэтому одни лишь различия в необработанных байтах не объясняют произошедшее.
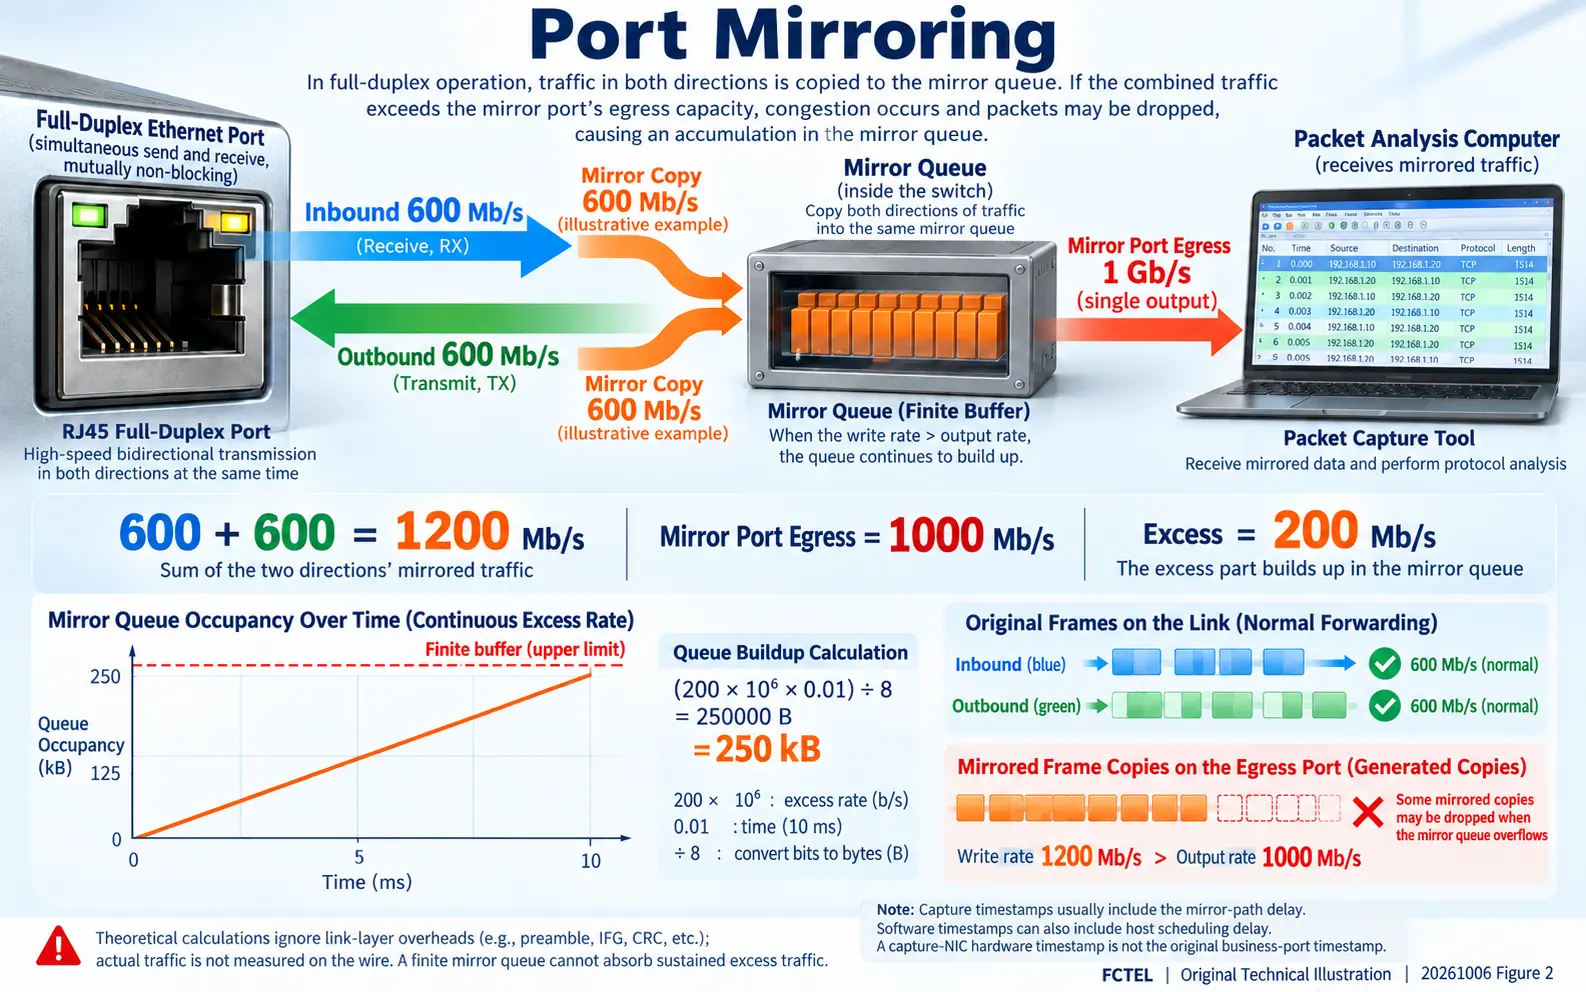
Почему один гигабитный источник может перегрузить один гигабитный выход зеркалирования
Полнодуплексный гигабитный порт имеет пропускную способность в каждом направлении. Предположим, он принимает 600 Мбит/с и одновременно передает 600 Мбит/с. Ни одно из направлений не достигает своего гигабитного предела. Однако зеркалирование обоих направлений на один гигабитный выход мониторинга создает нагрузку от копий 1,200 Мбит/с при выходной пропускной способности 1,000 Мбит/с. Сравнивать следует сумму копируемого трафика, а не одну кривую загрузки исходного порта.
Без учета преамбул, межкадровых интервалов и других накладных расходов превышение на 200 Мбит/с в течение 10 мс приводит к накоплению 200,000,000 × 0.01 ÷ 8 = 250,000 байт. Достаточный объем буфера позволяет временно сохранить копии и передать их, когда нагрузка снизится. Постоянное превышение в конечном итоге переполнит любой конечный буфер. Этот расчет не определяет размер буфера зеркалирования модели FCTEL. Порт мониторинга, согласовавший скорость 100 Мбит/с, несколько зеркалируемых источников или нагрузка от обработки большого количества малых кадров могут увеличить потери при захвате.
Чтобы исследовать ограничения пропускной способности, сократите набор источников, сначала захватывайте только одно направление и используйте более короткий интервал захвата. Применяйте фильтрацию или более скоростной порт назначения только в том случае, если конкретное устройство это поддерживает: эти функции есть не везде. Фильтр отображения в программе захвата обычно скрывает уже собранные пакеты и не уменьшает трафик, ранее прошедший через выход зеркалирования. Для конкретной реализации также необходимо проверить, на каком этапе действует фильтр захвата.
Откройте исходное изображение, чтобы рассмотреть детали. Прокручивайте по горизонтали, чтобы прочитать подписи на схеме в полном размере.
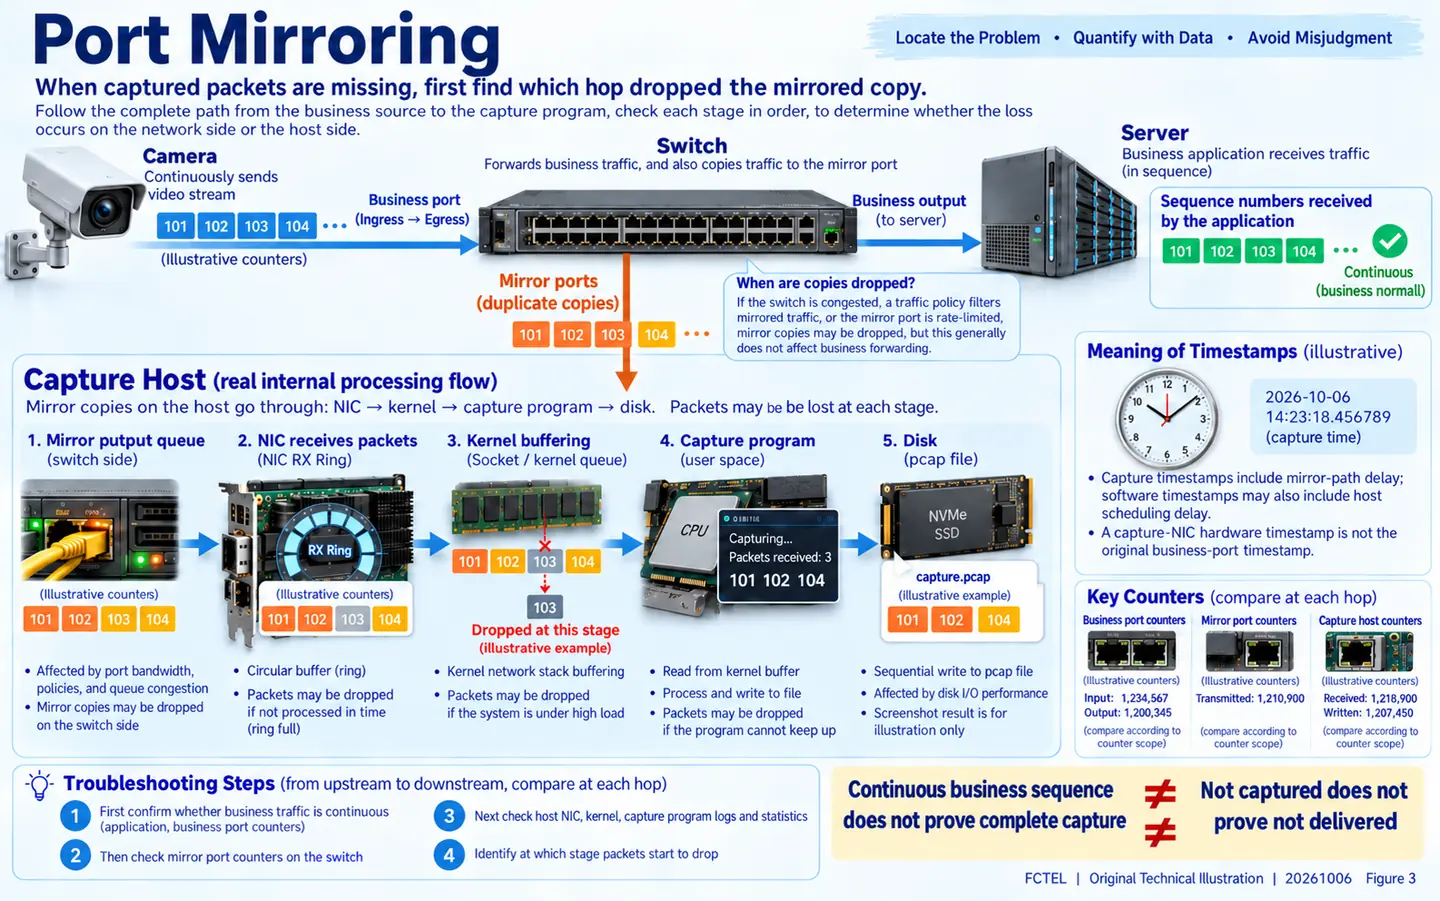
Копии могут теряться и после поступления на компьютер захвата
После выхода из порта мониторинга копии проходят через сетевую карту компьютера, кольцо дескрипторов приема, драйвер и буферы ядра, приложение захвата и, наконец, хранилище. Этап, не справляющийся с нагрузкой, может отбрасывать пакеты до их записи в файл. Более быстрый выход зеркалирования коммутатора не устраняет автоматически узкие места процессора, буферов или диска. Счетчик потерь, сообщаемый приложением, может не охватывать все предшествующие этапы.
Отдельно фиксируйте ошибки и отбрасывания на портах рабочего трафика, счетчики зеркалирования при их наличии, ошибки приема сетевой карты, потери библиотеки захвата и состояние хранилища. Область учета счетчиков, порядок их сброса и включение отфильтрованного трафика различаются, поэтому проверяйте определения. Ошибки CRC относятся к целостности принятых кадров; отбрасывания в очередях — к пропускной способности или политике обработки. Не следует обозначать все это как неисправность канала. Если в захвате отсутствует порядковый номер, проверьте последовательность, фактически полученную приложением назначения, или его журналы сообщений. Одного файла pcap недостаточно для доказательства.
Ограничения временных меток, тегов и свидетельств повторной передачи
Обычные временные метки захвата фиксируют момент получения или обработки копии узлом мониторинга, а не момент входа исходного кадра на порт рабочего трафика или выхода из него. Очереди зеркалирования, передача на выходе и планирование задач на узле могут добавлять задержку. Даже аппаратная временная метка сетевой карты обычно отражает поступление на сетевую карту захвата. Если документация явно не устанавливает иное, это не исходная временная метка на PHY рабочего порта коммутатора.
Захваты зеркалированного трафика полезны для анализа порядка обмена по протоколу, адресов и полезных данных, но их не следует считать гарантией микросекундной задержки управления. Аппаратная разгрузка сетевой карты, удаление тегов и ограничения длины захвата также могут влиять на отображаемый результат. При сравнении захватов в двух местах проверьте синхронизацию часов, точки наблюдения и фильтры, а также сохраните исходные файлы. При подозрении на повторную передачу TCP сопоставьте порядковые номера, подтверждения и статистику конечных устройств. При пропусках в последовательностях приложения промышленного протокола учитывайте собственные механизмы этого протокола, а не приписывайте каждый пропуск коммутатору.
Воспроизводимая процедура проверки на объекте
Сначала сохраните конфигурацию зеркалирования и согласованное состояние портов. В согласованный период технического обслуживания выберите один источник и захватывайте одно направление трафика с различимыми порядковыми номерами. Зафиксируйте счетчики приложения на отправителе и получателе, а также начальные и конечные значения счетчиков соответствующих портов и узла захвата. Затем, сохраняя условия рабочего обмена неизменными, включите оба направления и сравните количество копий и потери при захвате. Не подавайте непроверенный трафик на оборудование управления.
Если последовательность в приложении назначения непрерывна, но копии отсутствуют, сначала исследуйте пропускную способность зеркалирования и цепочку захвата на узле. Если пропуски есть и в приложении, сопоставьте ошибки портов рабочего трафика, отбрасывания на выходе и журналы протокола для локализации неисправности. В опубликованной документации FCTEL на управляемый промышленный коммутатор с 24 гигабитными электрическими портами и четырьмя гигабитными портами SFP/электрическими портами зеркалирование портов указано как диагностическая функция. Это не подтверждает поддержку всех рассмотренных здесь функций, зависящих от платформы. Проверьте точную модель, встроенное ПО и руководство, после проверки восстановите конфигурацию и сохраните условия испытания и исходные записи.
Технические источники: Документация Cisco о механизмах SPAN. Связанные материалы FCTEL: Технические статьи и документация на промышленные коммутаторы.
