


ยืนยันก่อนว่าที่อยู่มาจากที่ใด
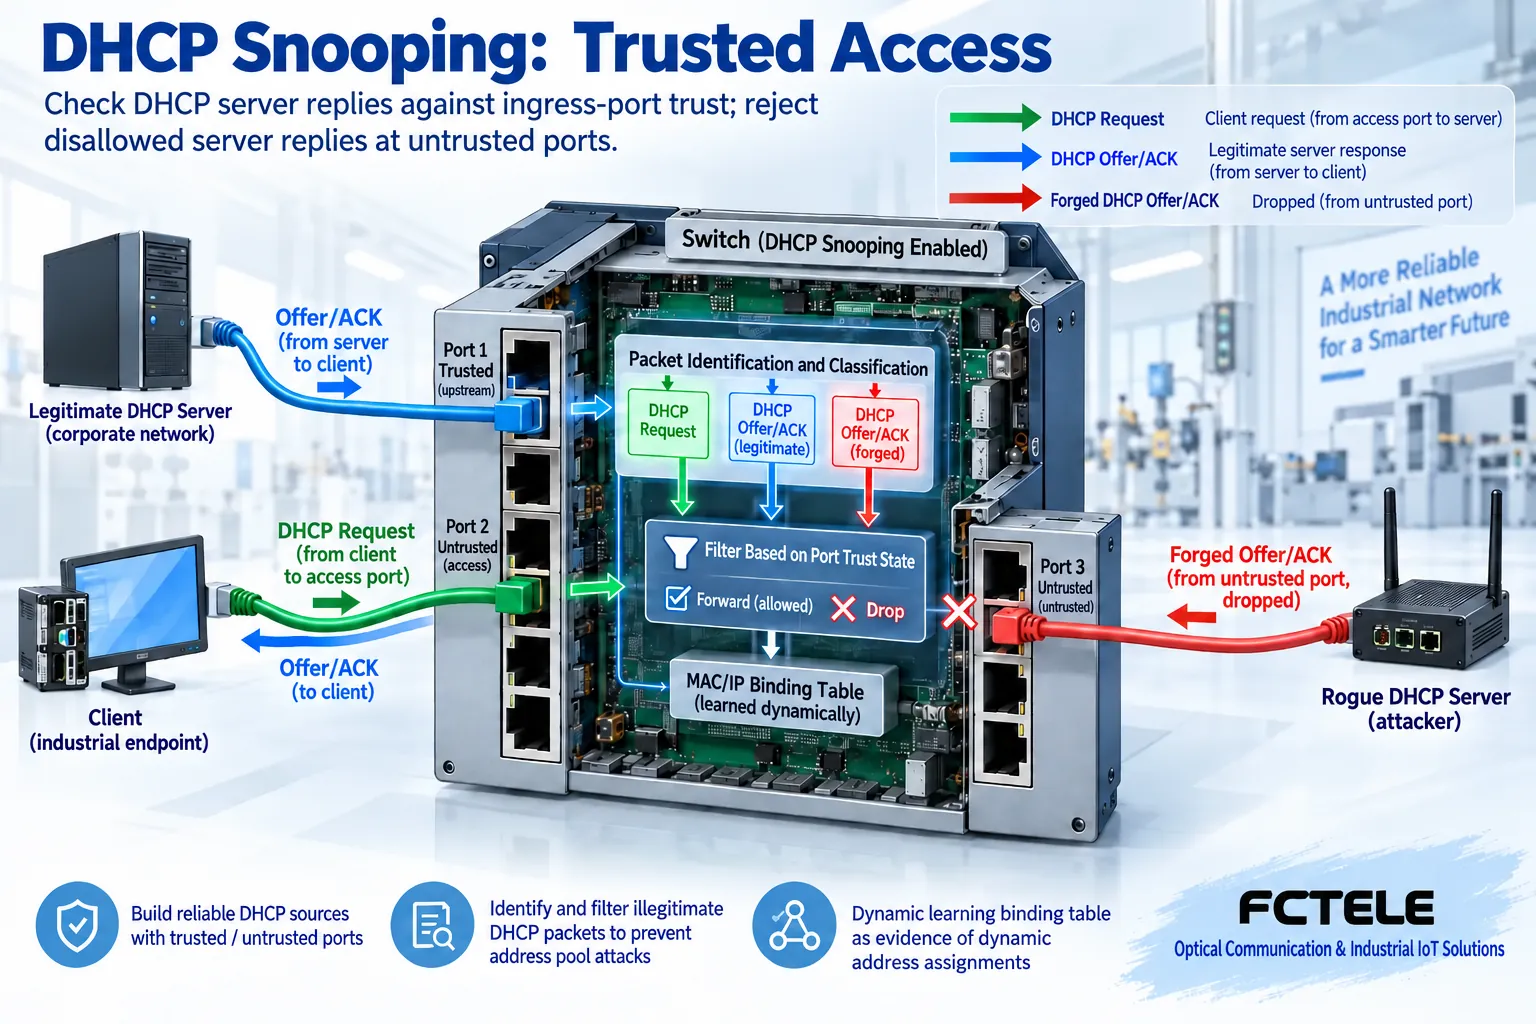
DHCP ช่วยให้อุปกรณ์ปลายทางรับ IP, มาสก์ เกตเวย์ สัญญาเช่า และการตั้งค่าอื่น ๆ จากบริการจัดสรรที่อยู่ หากอุปกรณ์ที่เชื่อมต่อผิดหรือไม่ได้รับอนุญาตปลอมตัวเป็นเซิร์ฟเวอร์จัดสรรที่อยู่ อุปกรณ์ปลายทางอาจได้รับเกตเวย์ที่ผิดหรือที่อยู่ที่ไม่เหมาะกับเครือข่ายปัจจุบัน บนสวิตช์ที่รองรับ DHCP Snooping จะตรวจสอบแพ็กเก็ตและพอร์ตต้นทางที่เกี่ยวข้อง จำกัดการตอบกลับจากเซิร์ฟเวอร์ที่ไม่ควรปรากฏ และเก็บรักษาข้อมูลประกอบการผูกสัมพันธ์ที่อยู่ ฟังก์ชันนี้ไม่ได้มีหน้าที่ทดแทนเซิร์ฟเวอร์ DHCP ที่ถูกต้อง
ก่อนนำไปใช้งาน ให้วาดเส้นทางจากไคลเอนต์ไปยังเซิร์ฟเวอร์ โดยระบุ VLAN ของบริการ ตำแหน่งเซิร์ฟเวอร์ และการผ่านรีเลย์ PLC ในระบบการผลิตอาจใช้ที่อยู่แบบคงที่ ขณะที่อุปกรณ์ปลายทางในสำนักงานอาจใช้ DHCP จึงควรแยกทั้งสองกรณีออกจากกัน ไม่สามารถสรุปได้ว่าอุปกรณ์ปลายทางผ่านการจัดสรรโดย DHCP เพียงเพราะมี IP และไม่ควรบันทึกการตั้งค่าแบบคงที่เป็นสัญญาเช่าแบบไดนามิกที่เรียนรู้มาโดยอัตโนมัติ
ความเชื่อถือได้ไม่ใช่การติดป้ายให้อัปลิงก์ทุกพอร์ต
การตั้งค่า Snooping โดยทั่วไปจะแยกพอร์ตที่เชื่อถือได้และพอร์ตที่ไม่เชื่อถือ แพ็กเก็ตที่อนุญาตจากทิศทางของเซิร์ฟเวอร์ที่ถูกต้องต้องผ่านเส้นทางที่เชื่อถือได้อย่างถูกต้อง พอร์ตเชื่อมต่ออุปกรณ์ปลายทางทั่วไปไม่ควรส่ง Offer, ACK และการตอบกลับอื่น ๆ ของเซิร์ฟเวอร์ เมื่อพอร์ตเชื่อมต่อที่ไม่เชื่อถือได้รับแพ็กเก็ตเซิร์ฟเวอร์ที่ไม่อนุญาตเหล่านี้ อุปกรณ์จะทิ้งแพ็กเก็ตตามนโยบายที่รองรับ เพื่อป้องกันไม่ให้ไปถึงไคลเอนต์อื่น
ความเชื่อถือได้อธิบายเงื่อนไขการประมวลผลเมื่อแพ็กเก็ตเข้าสู่อุปกรณ์นี้ ไม่ใช่วัสดุของขั้วต่อหรือการยืนยันตัวตนแบบถาวร เมื่อเซิร์ฟเวอร์เชื่อมต่อโดยตรง ผ่านชั้นรวมเครือข่าย หรือผ่านรีเลย์ ตำแหน่งขาเข้าอาจแตกต่างกัน ไม่สามารถกำหนดพอร์ตทั้งหมดที่เรียกว่าอัปลิงก์ให้เชื่อถือได้โดยไม่พิจารณาเส้นทาง มิฉะนั้น เซิร์ฟเวอร์ที่ไม่ได้รับอนุญาตซึ่งเชื่อมต่อมาจากอัปลิงก์ก็อาจได้รับอนุญาตเช่นกัน ต้องตรวจสอบสวิตช์ทุกตัวที่เกี่ยวข้องเทียบกับเส้นทางจริง
ไคลเอนต์ได้รับสัญญาเช่าครบถ้วนได้อย่างไร
ในกระบวนการจัดสรรครั้งแรกโดยทั่วไป ไคลเอนต์จะค้นหาบริการ เซิร์ฟเวอร์เสนอชุดการตั้งค่าที่เป็นตัวเลือก ไคลเอนต์ส่งคำขอที่สอดคล้องกัน และเซิร์ฟเวอร์ยืนยันด้วย ACK โดย Offer เป็นเพียงตัวเลือกที่เสนอ การได้รับ Offer เพียงอย่างเดียวไม่ได้หมายความว่าอุปกรณ์ปลายทางได้รับสัญญาเช่าที่ใช้ได้แล้ว ยังต้องสังเกตการยืนยันและผลการประมวลผลที่ตามมา คำขอและการตอบกลับเดินทางคนละทิศทาง และการตั้งค่าความเชื่อถือได้ที่ไม่ถูกต้องอาจทำให้ไคลเอนต์ส่งออกได้แต่ไม่ได้รับการตอบกลับที่ถูกต้อง
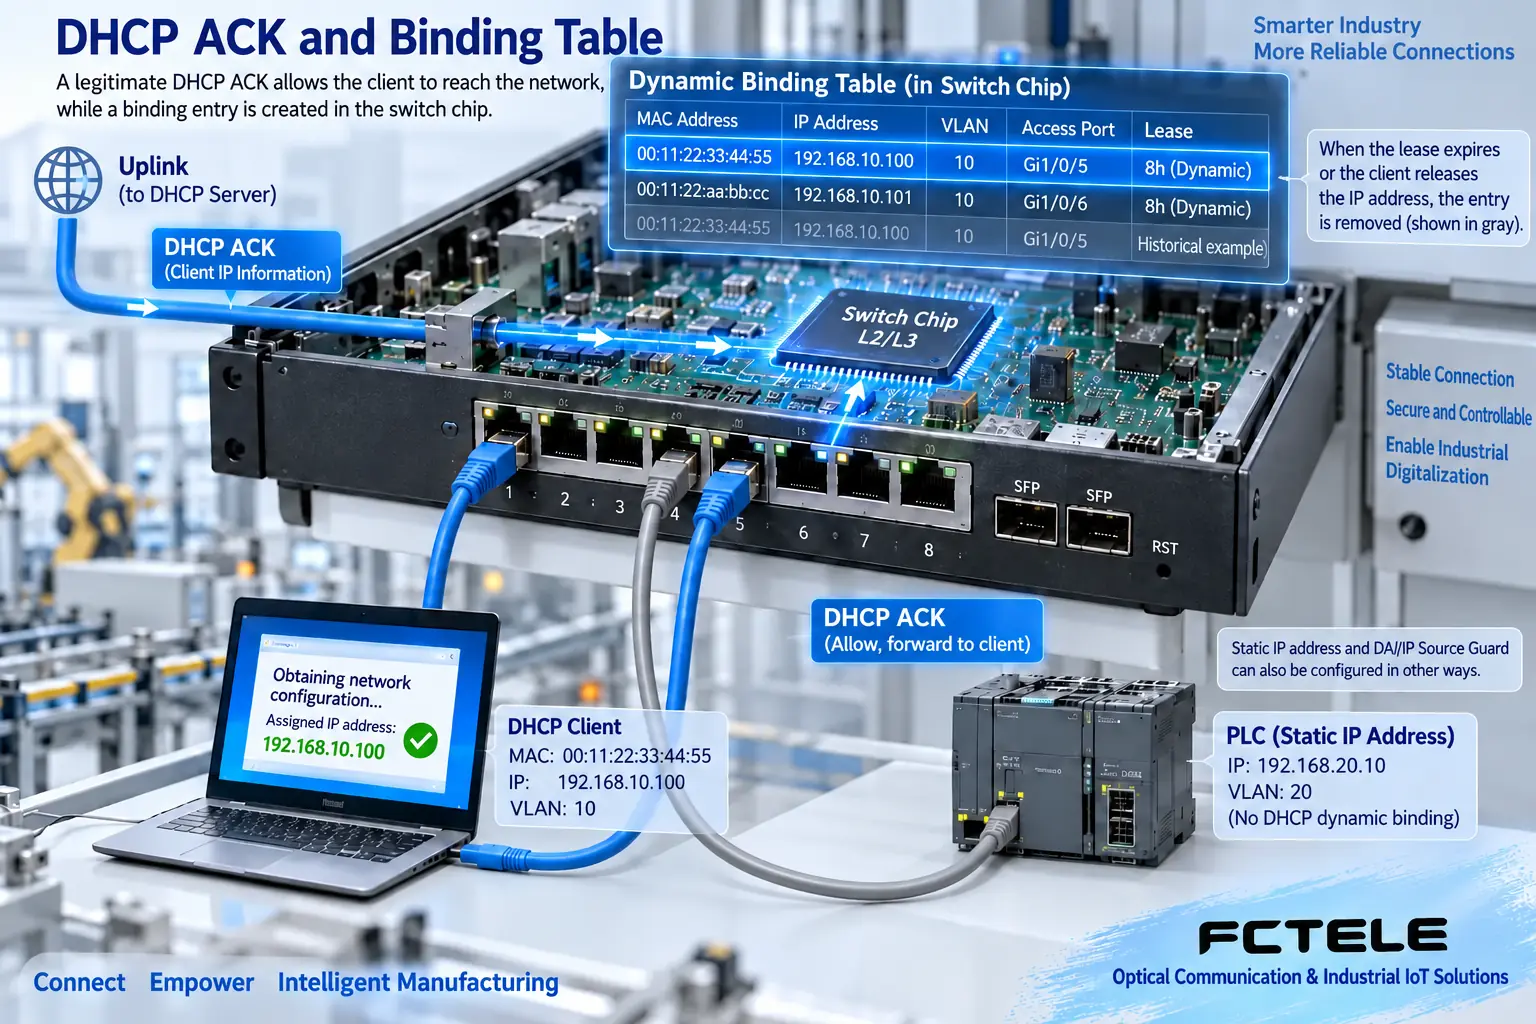
อุปกรณ์ DHCP Snooping เก็บรักษาระเบียนผูกสัมพันธ์จากแพ็กเก็ตยืนยันและแพ็กเก็ตอื่น ๆ ที่เข้าเกณฑ์ โดยมักเกี่ยวข้องกับ IP, MAC, VLAN, พอร์ตขาเข้า และสัญญาเช่า ระเบียนเหล่านี้ช่วยเชื่อมโยงการจัดสรรที่อยู่กับตำแหน่งการเชื่อมต่อ แต่ไม่ได้พิสูจน์ว่าผ่านการยืนยันตัวตนของแอปพลิเคชันแล้ว การต่ออายุหรือคืนสัญญาเช่า การเปลี่ยนแปลงอินเทอร์เฟซ หรือวิธีจัดเก็บระเบียนอาจส่งผลต่อรายการข้อมูล ควรตรวจสอบวงจรชีวิตของระเบียนที่อุปกรณ์นั้นรองรับและวิธีจัดการเมื่อเริ่มระบบใหม่ และไม่ควรมองว่าระเบียนเป็นรายการทรัพย์สินถาวรที่ไม่เปลี่ยนแปลง
ตารางผูกสัมพันธ์และ DAI เป็นคนละฟังก์ชัน
ฟังก์ชันอย่าง Dynamic ARP Inspection (DAI) และ IP Source Guard สามารถใช้ข้อมูลผูกสัมพันธ์ที่เกี่ยวข้องได้ในการใช้งานที่รองรับ แต่ต้องเปิดใช้และตั้งค่าแต่ละฟังก์ชันแยกกันตามข้อกำหนด การเปิดใช้ DHCP Snooping เพียงอย่างเดียวไม่ได้หมายความว่าจะบล็อก ARP ปลอม การปลอมแปลง IP แบบคงที่ หรือการโจมตีอื่น ๆ ได้ทั้งหมด การตรวจสอบโปรโตคอล การกรองทราฟฟิก และการเข้าถึงแอปพลิเคชันเป็นขอบเขตการควบคุมคนละชั้น ควรแยกรายการฟังก์ชันที่ต้องตรวจสอบ
PLC หรือกล้องที่ใช้ที่อยู่แบบคงที่อาจไม่มีข้อมูลผูกสัมพันธ์ DHCP แบบไดนามิก หากเปิดใช้ฟังก์ชันความปลอดภัยที่อาศัยข้อมูลผูกสัมพันธ์ในภายหลัง ต้องปฏิบัติตามคู่มือเพื่อจัดเตรียมรายการแบบคงที่ เส้นทางที่เชื่อถือได้ หรือวิธีอื่นที่รองรับ และตรวจสอบบริการจริง ไม่ควรเปิดใช้ทุกฟังก์ชันทันที “เพื่อป้องกันไวรัส” แล้วมองว่าการที่อุปกรณ์ที่ถูกต้องซึ่งใช้ที่อยู่คงที่ถูกบล็อกเป็นความขัดข้องของอุปกรณ์
วิธีตรวจสอบ Option 82 และเส้นทางรีเลย์
เมื่อเซิร์ฟเวอร์จัดสรรที่อยู่ไม่ได้อยู่ในบรอดแคสต์โดเมนภายใน รีเลย์จะส่งคำขอที่เกี่ยวข้องไปยังเซิร์ฟเวอร์ Option 82 เป็นตัวเลือกข้อมูลตัวแทนรีเลย์ที่สามารถบรรจุข้อมูล เช่น ตำแหน่งการเข้าถึง เพื่อใช้กับนโยบายของเซิร์ฟเวอร์ ไม่ใช่ฟิลด์ที่การสื่อสาร DHCP ทั้งหมดต้องมี จึงต้องตรวจสอบพฤติกรรมการแทรก เก็บไว้ ลบ หรือปฏิเสธของอุปกรณ์ เซิร์ฟเวอร์ และรีเลย์ร่วมกัน
ข้อความต้นฉบับสรุปว่าการมีหรือไม่มี Option 82 ไม่ส่งผลต่อบริการเดิม ซึ่งเป็นการสรุปเงื่อนไขที่กว้างเกินไป แพ็กเก็ตจริงอาจถูกปฏิเสธโดยนโยบายการตรวจสอบ โดยเฉพาะเมื่อเกี่ยวข้องกับขาเข้าที่ไม่เชื่อถือหรือรีเลย์หลายตัว ในการแก้ไขปัญหา ควรบันทึกตัวเลือก ขาเข้า และข้อมูลรีเลย์ในคำขอ จากนั้นตรวจสอบเหตุผลที่ทิ้งแพ็กเก็ตและบันทึกของเซิร์ฟเวอร์ อย่าปกปิดเส้นทางที่ไม่ถูกต้องด้วยการเปิดอนุญาตตัวเลือกและพอร์ตทั้งหมดอย่างถาวร ให้เปลี่ยนเฉพาะเงื่อนไขที่มีหลักฐานว่าเป็นปัญหาเท่านั้น
ผลิตภัณฑ์ Feichang M12 ให้หลักฐานอะไรบ้าง?
หน้าผลิตภัณฑ์สวิตช์กิกะบิตแบบจัดการได้ 16 พอร์ต Feichang 3187 M12 ระบุด้านความปลอดภัย เช่น DHCP Snooping, Option 82 และ 802.1X จึงเหมาะสำหรับใช้ตรวจสอบขอบเขตการจัดสรรที่อยู่ ณ สถานที่ใช้งานเพิ่มเติม อย่างไรก็ตาม ยังต้องยืนยันช่วง VLAN ที่รองรับจริง การตั้งค่าพอร์ต ความจุข้อมูลผูกสัมพันธ์ และพฤติกรรมของเฟิร์มแวร์จากเอกสารส่งมอบ การยืนยันตัวตน 802.1X ไม่ใช่อีกชื่อหนึ่งของ DHCP Snooping และเงื่อนไขเบื้องต้นด้านบริการและการจัดการของทั้งสองก็แตกต่างกัน
หน้าเว็บระบุวิธีจัดการผ่าน CLI, Web และ SNMP ซึ่งสามารถใช้ตั้งค่าและสังเกตสถานะของเวอร์ชันที่เกี่ยวข้องได้ แต่บทความนี้ไม่ได้ให้ที่อยู่เริ่มต้นหรือคำสั่งที่ใช้ร่วมกันได้ทุกรุ่น ในการจัดซื้อ ควรนำรายการเซิร์ฟเวอร์ รีเลย์ อุปกรณ์ปลายทาง และ VLAN ไปยืนยันช่องทางเข้าตั้งค่าและบันทึกข้อขัดข้อง เอกสารจากบุคคลที่สามช่วยอธิบายกลไกทั่วไป แต่ไม่ได้พิสูจน์ว่า Feichang ใช้คำสั่งหรือพารามิเตอร์เริ่มต้นเดียวกัน
เริ่มใช้งานเป็นขั้นตอนตามเส้นทางตัวแทนหนึ่งเส้นทาง
เริ่มจากสร้างข้อมูลฐานอ้างอิงในเครือข่ายแยกโดยใช้เซิร์ฟเวอร์ที่ถูกต้องและไคลเอนต์หนึ่งเครื่อง พร้อมบันทึกการรับสัญญาเช่า การต่ออายุ และบริการจริง จากนั้นเปิดใช้ snooping สำหรับ VLAN ที่ต้องการและขาเข้าที่เชื่อถือได้อย่างถูกต้อง หลังจากตรวจสอบว่ากระบวนการที่ถูกต้องยังสำเร็จ ให้ทดสอบภายใต้เงื่อนไขที่ได้รับอนุมัติว่าการตอบกลับจากเซิร์ฟเวอร์บนขาเข้าที่ไม่เชื่อถือถูกปฏิเสธ พร้อมสังเกตตัวนับแพ็กเก็ตที่ถูกทิ้งและบันทึกเหตุการณ์ และอย่าทดสอบเซิร์ฟเวอร์ปลอมโดยตรงบนเครือข่ายการผลิต
ควรตั้งค่าฟังก์ชันเพิ่มเติม เช่น การจำกัดอัตรา ตามการรองรับของรุ่นและภาระงาน เกณฑ์ที่ต่ำเกินไปอาจขัดขวางการเริ่มทำงานตามปกติหรือการขอรับที่อยู่พร้อมกันของอุปกรณ์ปลายทางจำนวนมาก ก่อนเปิดใช้ ให้บันทึกการตั้งค่าและช่องทางเข้าถึงเพื่อกู้คืน หลังเปิดใช้ ให้เปรียบเทียบผลในขนาดระบบและช่วงเวลาเดียวกัน นอกจากนี้ ต้องตรวจสอบเส้นทางการจัดการ การจัดเก็บสัญญาเช่า และเงื่อนไขการกู้คืนหลังเริ่มระบบใหม่ การตรวจรับไม่อาจสิ้นสุดเพียงเพราะอุปกรณ์ปลายทางหนึ่งเครื่องได้รับที่อยู่สำเร็จเป็นครั้งแรก
ไม่ได้รับที่อยู่? ตรวจดูก่อนว่าแพ็กเก็ตหยุดที่ใด
แยกให้ชัดว่าอุปกรณ์ปลายทางไม่ได้ส่งคำขอ สวิตช์ทิ้งคำขอ เซิร์ฟเวอร์ไม่ตอบกลับ การตอบกลับถูกกรอง หรืออุปกรณ์ปลายทางไม่ยอมรับการตั้งค่า ตรวจสอบสถานะไคลเอนต์ VLAN ขาเข้า ตารางผูกสัมพันธ์ และตัวนับที่เกี่ยวข้อง จากนั้นเชื่อมโยงกับบันทึกของเซิร์ฟเวอร์หรือรีเลย์ อาการ “เข้าเครือข่ายไม่ได้” แบบเดียวกันอาจเกิดขึ้นได้ในตำแหน่งที่ต่างกัน สำหรับอุปกรณ์ที่มีที่อยู่แบบคงที่อยู่แล้ว ให้ตรวจสอบลิงก์ ความขัดแย้ง การกำหนดเส้นทาง และแอปพลิเคชันแยกกัน และอย่าฝืนใช้แนวทางแก้ไขปัญหาสัญญาเช่า
บันทึกส่งมอบประกอบด้วยขาเข้าที่เชื่อถือได้ของอุปกรณ์แต่ละตัว VLAN ที่เปิดใช้ เส้นทางเซิร์ฟเวอร์และรีเลย์ การจัดการ Option 82 การจัดเตรียมอุปกรณ์แบบคงที่ และผลการทดสอบ ข้อมูลผูกสัมพันธ์แบบไดนามิกเป็นส่วนหนึ่งของหลักฐานการจัดสรรที่อยู่ แต่ท้ายที่สุดยังต้องตรวจสอบบริการจริง เป้าหมายที่แท้จริงของการตั้งค่า DHCP Snooping คือการคงเส้นทางที่ถูกต้องไว้ และจำกัดการตอบกลับจัดสรรที่อยู่ที่ไม่อนุญาต ณ ขาเข้าที่ถูกต้อง
หมายเหตุเกี่ยวกับข้อมูล: แผนภาพหลักการใช้เพื่ออธิบายกลไกทั่วไป ไม่ใช่ภาพผลิตภัณฑ์หรือบันทึกผลการวัด อินเทอร์เฟซ โหมด และความสามารถเฉพาะขึ้นอยู่กับรุ่น เวอร์ชัน และการตรวจสอบ ณ สถานที่ใช้งาน
เอกสารประกอบการตรวจสอบ: การทำงานและการแก้ไขปัญหา DHCP Snooping ของ Cisco
สวิตช์กิกะบิตแบบจัดการได้ 16 พอร์ต Feichang M12 IP68
หมวดหมู่ผลิตภัณฑ์สวิตช์อุตสาหกรรม Feichang
หัวข้อทางเทคนิคที่เกี่ยวข้อง: GMRP จัดการมัลติคาสต์เลเยอร์ 2 อย่างไร: การลงทะเบียน MAC การออกจากกลุ่ม และความแตกต่างจาก IGMP ACL ของสวิตช์อุตสาหกรรมทำงานอย่างไร: การจับคู่กฎ ทิศทางการผูกใช้งาน และการตรวจรับการเข้าถึง การตรวจจับลูปของสวิตช์ทำงานอย่างไร: การย้อนกลับของแพ็กเก็ตตรวจสอบ การจัดการพอร์ต และการกู้คืนแบบควบคุม เครื่องรับส่งวิดีโอผ่านใยแก้วนำแสงแบบหลายบริการส่งสัญญาณอย่างไร: การมอดูเลตแอนะล็อก การสุ่มตัวอย่างดิจิทัล และขอบเขตของรูปแบบสัญญาณ
แปลจากบทความทางเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2022-11-09 ต้นฉบับแก้ไขล่าสุด: 2026-10-13 อ่านต้นฉบับภาษาจีน
