


เริ่มจากระบุให้ชัดเจนว่าใครสามารถเข้าถึงใครได้
รายการควบคุมการเข้าถึง (ACL) คือชุดกฎที่ใช้จับคู่แพ็กเก็ตและดำเนินการตามที่กำหนด โดยสามารถจำกัดการเข้าถึงเครือข่ายบางอย่าง ณ จุดประมวลผลที่อุปกรณ์รองรับ แต่ไม่ได้ปกป้องเครือข่ายทั้งหมดโดยอัตโนมัติเพียงเพราะคุณสร้างชื่อกฎขึ้นมา ก่อนออกแบบ ให้ระบุการสื่อสารที่คอมพิวเตอร์บำรุงรักษา ตัวควบคุม เซิร์ฟเวอร์ และอุปกรณ์ผู้เยี่ยมชมแต่ละประเภทจำเป็นต้องใช้ รวมถึงการเข้าถึงที่ต้องปฏิเสธ แล้วจึงตัดสินใจว่าจะวางกฎไว้ที่ใด
ตัวอย่างเช่น หากต้องการอนุญาตให้เฉพาะคอมพิวเตอร์ที่ระบุบนเครือข่ายบำรุงรักษาเข้าถึงบริการหนึ่งบนเซิร์ฟเวอร์ควบคุม คุณควรยืนยันที่อยู่ต้นทาง ที่อยู่ปลายทาง โปรโตคอล และพอร์ตบริการพร้อมกัน ข้อกำหนดนี้ไม่เหมือนกับ “ผู้เยี่ยมชมไม่สามารถเข้าสู่เครือข่ายการผลิตได้” โดยตรง เพราะกรณีแรกจำกัดบริการหนึ่ง ส่วนกรณีหลังยังเกี่ยวข้องกับเซกเมนต์เครือข่าย เส้นทางข้ามโซน และบริการอื่นที่อนุญาต การเขียนเป้าหมายเป็นความสัมพันธ์การสื่อสารที่ทดสอบได้จะช่วยให้ตรวจสอบผลได้ง่ายกว่าการคัดลอกภาพหน้าจออินเทอร์เฟซโดยตรง
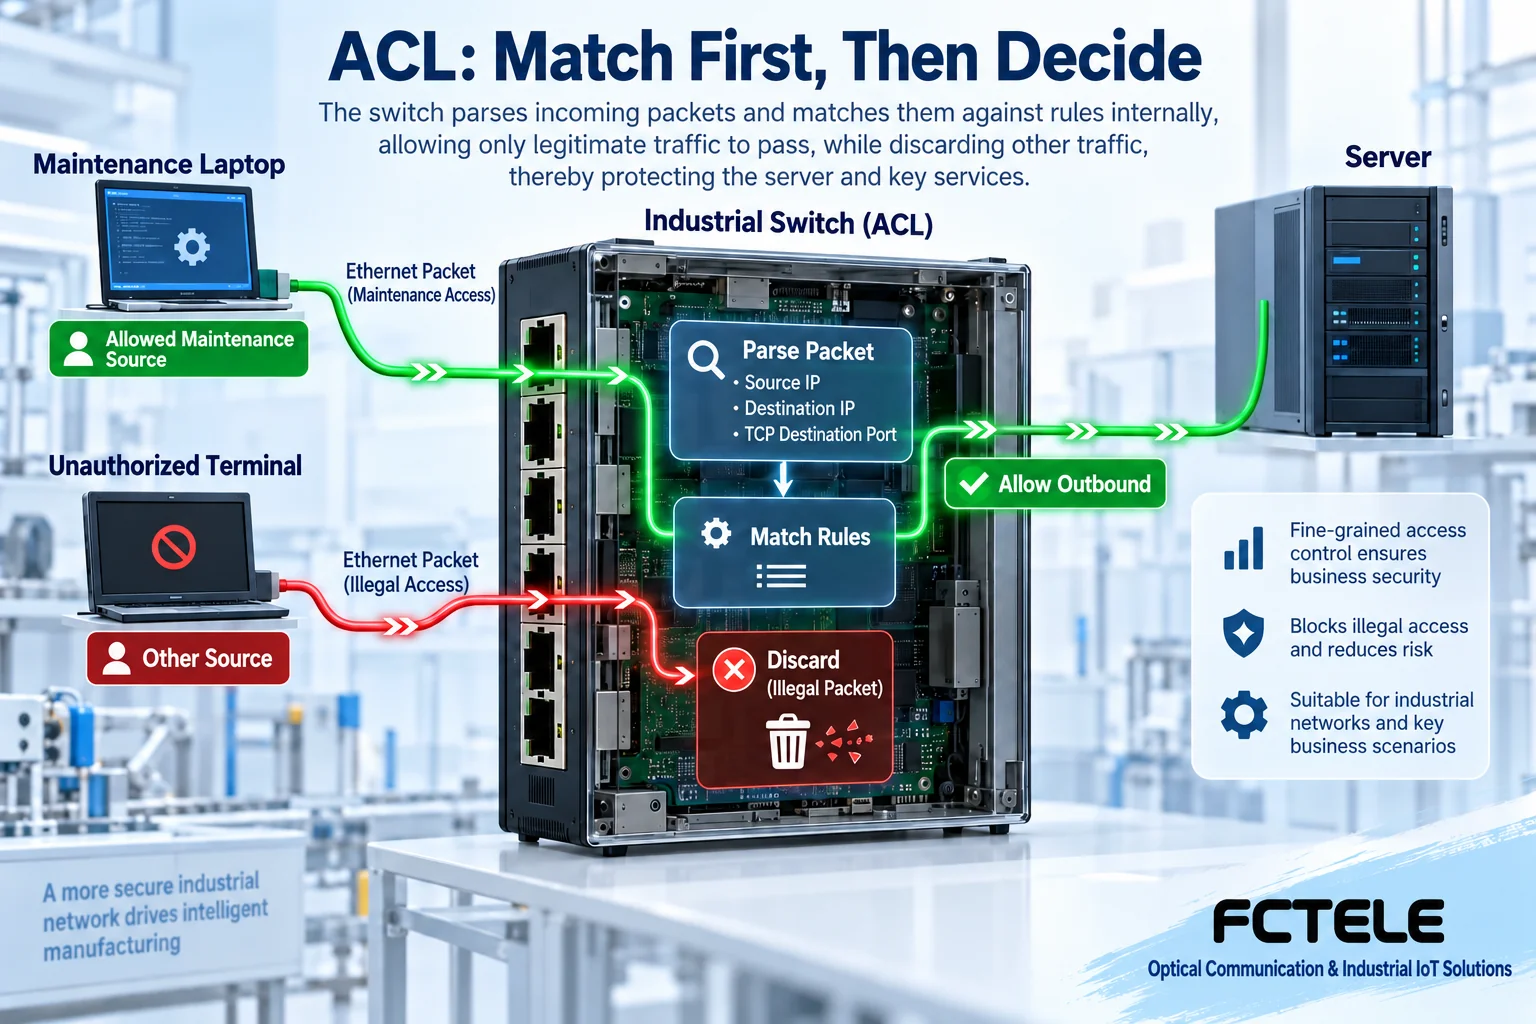
สวิตช์จับคู่เงื่อนไขของแพ็กเก็ต
อุปกรณ์อาจจับคู่เงื่อนไขต่าง ๆ เช่น ที่อยู่ MAC, VLAN, ที่อยู่ IP, โปรโตคอล และพอร์ต TCP หรือ UDP ทั้งนี้ขึ้นอยู่กับรุ่นและประเภท ACL โดย MAC เป็นส่วนหนึ่งของเฟรม Ethernet ส่วน IP เป็นส่วนหนึ่งของแพ็กเก็ตเครือข่าย และพอร์ต TCP หรือ UDP ใช้แยกแยะการสื่อสารในชั้นขนส่งที่เกี่ยวข้อง พอร์ตเหล่านี้ไม่ใช่หมายเลขช่องเชื่อมต่อทางกายภาพบนแผงสวิตช์ พอร์ตปลายทาง TCP กับหมายเลขพอร์ตสวิตช์จึงไม่สามารถใช้แทนกันได้
โดยทั่วไป กฎกรองจะเริ่มจากแยกวิเคราะห์ฟิลด์ที่อุปกรณ์รองรับ แล้วจึงตัดสินใจอนุญาต ทิ้ง หรือดำเนินการอื่นที่รองรับ การอนุญาตหมายถึงเพียงเงื่อนไขการกรองนี้ยอมให้แพ็กเก็ตผ่านเท่านั้น แพ็กเก็ตอาจยังไม่สามารถสื่อสารได้ในขั้นตอนถัดไปเนื่องจากการกำหนดเส้นทาง VLAN จุดกรองอื่น หรือการยืนยันตัวตนของแอปพลิเคชัน ACL ไม่เปลี่ยนมาตรฐานทางไฟฟ้าของสัญญาณ ไม่แปลงโปรโตคอล PLC ที่แตกต่างกันให้สื่อสารกันได้โดยอัตโนมัติ และไม่สามารถรับประกันความปลอดภัยของเนื้อหาแพ็กเก็ตจากหมายเลขพอร์ตเพียงอย่างเดียว
ลำดับกฎเปลี่ยนผลลัพธ์อย่างไร
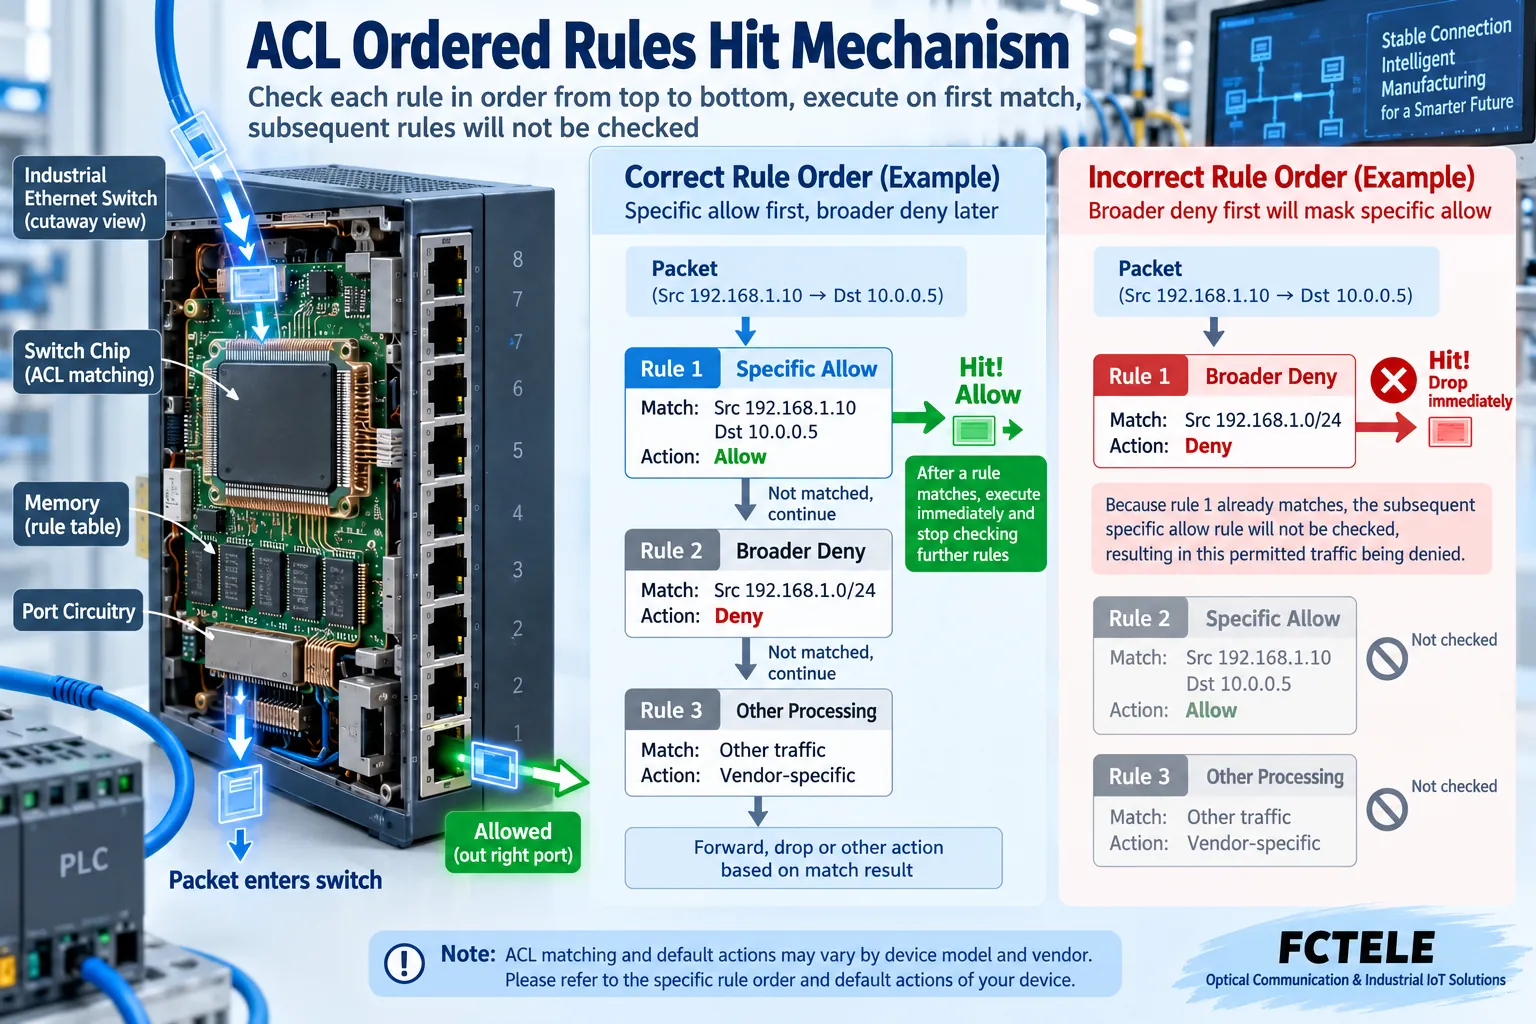
ACL แบบเรียงลำดับที่ใช้กันทั่วไปจะตรวจสอบตามลำดับที่กำหนด กฎแรกที่ตรงเงื่อนไขจะเป็นตัวกำหนดการดำเนินการ และจะไม่ตรวจสอบกฎถัดไปอีก สมมติว่ากฎแรกอนุญาตคอมพิวเตอร์บำรุงรักษาเครื่องหนึ่ง และกฎที่สองปฏิเสธช่วงที่กว้างกว่า คอมพิวเตอร์เครื่องนั้นอาจตรงกับกฎอนุญาตก่อน แต่หากย้ายกฎปฏิเสธแบบครอบคลุมกว้างขึ้นมาไว้ก่อน คอมพิวเตอร์อาจถูกปฏิเสธก่อน และกฎอนุญาตแบบเฉพาะเจาะจงที่อยู่ถัดไปจะไม่มีโอกาสมีผล ลักษณะนี้เรียกว่ากฎบดบังกฎอื่น การมีกฎมากขึ้นจึงไม่ได้หมายความว่านโยบายจะแม่นยำขึ้น
ต้องตรวจสอบการจัดการกรณีที่ไม่มีกฎใดตรงเงื่อนไขกับแพลตฟอร์มที่ใช้งานจริง ในเอกสาร Cisco รายการควบคุมการเข้าถึง IP ที่เกี่ยวข้องมีการปฏิเสธโดยนัย แต่ไม่สามารถนำพฤติกรรมนี้ไปใช้กับผู้ผลิตทุกราย การกรองในชั้น 2 ทุกแบบ หรือคุณลักษณะนโยบายที่แตกต่างกันได้ ข้อความเดิมที่ว่า “หากไม่ตรงเงื่อนไขจะถูกทิ้งอย่างแน่นอน” และการใช้ช่วงดัชนีเดียวกันทั้งหมดเป็นเงื่อนไขการทำงานที่ต้องยืนยัน คุณควรระบุการดำเนินการเริ่มต้นที่แท้จริงให้ชัดเจน และตรวจสอบด้วยแพ็กเก็ตที่ไม่ตรงกับกฎใด
ห้ามสับสนระหว่างมาสก์ที่อยู่เช่นกัน เน็ตมาสก์ทั่วไป ไวลด์การ์ดมาสก์ และมาสก์จับคู่ของฮาร์ดแวร์บางชนิดอาจมีความหมายของบิตต่างกัน ให้ตรวจสอบนิยามในอินเทอร์เฟซที่ใช้งานอยู่ คุณสามารถเริ่มตรวจสอบด้วยที่อยู่ที่ทราบแน่ชัดเพียงที่อยู่เดียว แล้วจึงขยายเป็นช่วงที่ต้องการ เพื่อหลีกเลี่ยงการกลับค่าบิตเพียงบิตเดียวจนเปิดช่วงกว้างเกินไป คำสั่ง หมายเลขลำดับ และไวยากรณ์มาสก์ในคู่มือควรตรงกับเวอร์ชันเฟิร์มแวร์ และไม่ควรถือว่าเป็นคำสั่งที่ใช้ได้กับทุกระบบ
ต้องผูกกฎไว้ที่ใดจึงจะมีผล
หลังจากสร้างกฎแล้ว โดยทั่วไปยังต้องผูกกฎกับพอร์ต VLAN หรืออินเทอร์เฟซชั้น 3 ที่รองรับ และต้องยืนยันทิศทางขาเข้าหรือขาออกด้วย โดยทั่วไป ขาเข้าหมายถึงแพ็กเก็ตเข้าสู่จุดประมวลผลนั้น ส่วนขาออกหมายถึงแพ็กเก็ตออกจากจุดนั้น ให้พิจารณาจากมุมมองของอุปกรณ์นี้ ไม่ใช่เรียกอย่างคร่าว ๆ ตามทิศทางการส่งของคอมพิวเตอร์บำรุงรักษา ปลายทางสองฝั่งที่สื่อสารกันภายในขอบเขตการสวิตช์เดียวกันอาจไม่ผ่านตำแหน่งกรองชั้น 3 ที่คุณกำหนดไว้เลย
เริ่มจากวาดเส้นทางจริง แล้วจึงระบุจุดกรอง ทิศทางของคำขอบำรุงรักษาที่ส่งไปยังเซิร์ฟเวอร์กับคำตอบกลับจากเซิร์ฟเวอร์แตกต่างกัน และการกรองแพ็กเก็ตพื้นฐานไม่จำเป็นต้องติดตามสถานะเซสชันโดยอัตโนมัติ DNS การซิงโครไนซ์เวลา การรับที่อยู่ หรือการยืนยันตัวตนเพื่อจัดการอุปกรณ์อาจต้องพึ่งพาบริการอื่นด้วย คุณไม่สามารถสรุปว่าทราฟฟิกตอบกลับและการสื่อสารสนับสนุนทั้งหมดผ่านได้ เพียงเพราะอนุญาตพอร์ตขาไปหนึ่งพอร์ต และไม่สามารถถือว่า ACL ทั่วไปเป็นไฟร์วอลล์แบบติดตามสถานะที่สมบูรณ์ได้
ตรวจสอบขอบเขตที่รองรับกับผลิตภัณฑ์ Feichang Technology
หน้าศูนย์ผลิตภัณฑ์ของ Feichang Technology สำหรับสวิตช์กิกะบิตแบบจัดการได้ M12 จำนวน 16 พอร์ต หมายเลข 3187 ระบุการควบคุมการเข้าถึงด้วย ACL และการจัดการสิทธิ์ผู้ใช้ ส่วนสวิตช์เครือข่ายวงแหวนแบบสี่พอร์ตไฟเบอร์แปดพอร์ตทองแดง หมายเลข 2241 ก็ระบุการจัดการ ACL ที่เกี่ยวข้องกับ IPv4, IPv6 และ MAC เช่นกัน ผลิตภัณฑ์เหล่านี้อาจเป็นตัวเลือกเมื่อจำเป็นต้องจำกัดการเข้าถึงในสถานที่ใช้งาน แต่ฟิลด์ที่ใช้จับคู่ จำนวนกฎที่รองรับ ตำแหน่งผูกใช้งาน และการดำเนินการที่เฉพาะเจาะจงยังต้องสอดคล้องกับเอกสารของเวอร์ชันที่ส่งมอบ
การจัดการสิทธิ์ผู้ใช้ควบคุมสิทธิ์ในการจัดการอุปกรณ์ ส่วน ACL สำหรับบริการใช้กรองแพ็กเก็ตที่เกี่ยวข้อง ทั้งสองอย่างไม่สามารถทดแทนกันได้ รูปแบบขั้วต่อ M12 และการออกแบบสำหรับสภาพแวดล้อมอุตสาหกรรมก็ไม่ได้พิสูจน์ว่าสามารถใช้ฮาร์ดแวร์กรองฟิลด์ของทุกโปรโตคอลได้ เมื่อจัดซื้อ ให้ส่งเมทริกซ์การเข้าถึงและโทโพโลยีจริง ขอให้ผู้จำหน่ายยืนยันรุ่น เฟิร์มแวร์ ทรัพยากร และวิธีกำหนดค่า และอย่านำจำนวนกฎหรือพฤติกรรมเริ่มต้นของแบรนด์อื่นมาเขียนเป็นความสามารถของ Feichang Technology
การเปลี่ยนแปลงต้องรักษาช่องทางเข้าถึงเพื่อจัดการและย้อนกลับไว้
ก่อนดำเนินการ ให้ส่งออกการกำหนดค่าที่มีผลใช้งาน บันทึกต้นทางบำรุงรักษาที่อนุญาต และช่องทางเข้าถึงเพื่อกู้คืนที่เชื่อถือได้ เริ่มตรวจสอบกฎจำนวนเล็กน้อยในสภาพแวดล้อมที่แยกออกมาก่อน แล้วจึงค่อย ๆ นำไปใช้กับเส้นทางการผลิต อย่าเปลี่ยน VLAN ที่อยู่สำหรับจัดการ และ ACL ทั้งหมดในการดำเนินการครั้งเดียว วิธีที่อุปกรณ์ใช้ยืนยันการกำหนดค่าและบันทึกอย่างถาวรอาจแตกต่างกันด้วย จึงต้องตรวจสอบว่านโยบายที่ถูกต้องยังคงอยู่หลังรีสตาร์ตหรือไม่
อย่าลบกฎทั้งหมดแล้วเปิดให้เข้าถึงทุกอย่างเพียงเพื่อให้ระบบทำงานได้ และอย่าทดสอบกฎปฏิเสธแบบครอบคลุมกว้างโดยตรงบนเส้นทางควบคุมการผลิต ให้จัดช่วงเวลาบำรุงรักษาและตกลงตัวชี้วัดที่ต้องติดตามกับเงื่อนไขการย้อนกลับไว้ล่วงหน้า หากเซสชันระยะไกลถูกตัดด้วยกฎของคุณเอง คุณจะไม่สามารถแก้ไขต่อผ่านเส้นทางเดิมที่ถูกบล็อกได้ จึงต้องเตรียมการจัดการจากหน้างาน ระบบสำรองที่มีการควบคุม หรือวิธีกู้คืนอื่นที่รองรับไว้ล่วงหน้า
การตรวจรับต้องตรวจสอบทั้งการอนุญาตและการปฏิเสธ
ใช้ปลายทางที่ได้รับอนุญาตอย่างชัดเจนเริ่มใช้งานบริการจริง และยืนยันทั้งคำขอกับคำตอบกลับ จากนั้นตรวจสอบการปฏิเสธจากต้นทางที่ไม่อนุญาตอย่างชัดเจน และสุดท้ายทดสอบกรณีขอบเขตที่ไม่ตรงกับกฎใด สังเกตว่าตัวนับการตรงกับกฎ บันทึกเหตุการณ์ หรือหลักฐานจากการทำมิเรอร์ทราฟฟิกสอดคล้องกับเวลาทดสอบหรือไม่ ตัวนับที่เพิ่มขึ้นบ่งชี้ว่าเกิดการจับคู่บางอย่าง แต่ไม่ได้หมายความว่าแอปพลิเคชันทำงานสำเร็จครบถ้วน และไม่ได้หมายความว่าไม่มีเส้นทางอื่นเลี่ยงตัวกรอง
บันทึกลำดับกฎ ตำแหน่งผูกใช้งาน ทิศทาง การดำเนินการเริ่มต้น และผลการทดสอบไว้ หากบริการที่อนุญาตใช้งานไม่ได้ ให้ตรวจสอบเงื่อนไขการจับคู่ ทราฟฟิกตอบกลับ นโยบายอื่น และแอปพลิเคชันแยกกัน หากบริการที่ปฏิเสธยังเข้าถึงได้ ให้ยืนยันเส้นทางจริงและออบเจ็กต์ที่ผูกใช้งาน แทนที่จะเริ่มจากเพิ่มกฎซ้ำ คุณค่าของ ACL อยู่ที่ขอบเขตที่แม่นยำและตรวจสอบทบทวนได้ ภาพหน้าจอที่แสดงว่า “เปิดใช้งาน” ไม่สามารถทดแทนการตรวจรับการเข้าถึงแบบต้นทางถึงปลายทางได้
หมายเหตุเกี่ยวกับเอกสาร: แผนภาพหลักการใช้เพื่ออธิบายกลไกทั่วไป ไม่ใช่ภาพถ่ายผลิตภัณฑ์หรือบันทึกผลการวัด อินเทอร์เฟซ โหมด และความสามารถเฉพาะให้ยึดตามรุ่น เวอร์ชันที่เลือก และผลการตรวจสอบ ณ สถานที่ใช้งาน
เอกสารอ้างอิง: หลักการรายการควบคุมการเข้าถึง IP ของ Cisco
สวิตช์กิกะบิตแบบจัดการได้ Feichang Technology M12 IP68 จำนวน 16 พอร์ต
สวิตช์เครือข่ายวงแหวนแบบสี่พอร์ตไฟเบอร์แปดพอร์ตทองแดงของ Feichang Technology
หมวดหมู่ผลิตภัณฑ์สวิตช์อุตสาหกรรมของ Feichang Technology
หัวข้อทางเทคนิคที่เกี่ยวข้อง: GMRP จัดการมัลติคาสต์เลเยอร์ 2 อย่างไร: การลงทะเบียน MAC การออกจากกลุ่ม และความแตกต่างจาก IGMP วิธีกำหนดค่า DHCP Snooping: พอร์ตที่เชื่อถือได้ ตารางการผูกข้อมูล และการแก้ปัญหาการรับที่อยู่ การตรวจจับลูปของสวิตช์ทำงานอย่างไร: การย้อนกลับของแพ็กเก็ตตรวจสอบ การจัดการพอร์ต และการกู้คืนแบบควบคุม เครื่องรับส่งวิดีโอผ่านใยแก้วนำแสงแบบหลายบริการส่งสัญญาณอย่างไร: การมอดูเลตแอนะล็อก การสุ่มตัวอย่างดิจิทัล และขอบเขตของรูปแบบสัญญาณ
แปลจากบทความเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2022-11-11 ต้นฉบับแก้ไขล่าสุด: 2026-10-13 อ่านต้นฉบับภาษาจีน
