


เริ่มจากข้อสรุป
เริ่มจากเปลี่ยนคำว่า “ความมั่นคงปลอดภัย” ให้เป็นคำถามที่ตอบได้
สวิตช์ภาคสนามเชื่อมต่อ PLC, HMI และระบบเก็บรวบรวมข้อมูลที่ด้านหนึ่ง และอาจเชื่อมต่อคอมพิวเตอร์บำรุงรักษาหรือเครือข่ายระดับบนที่อีกด้านหนึ่ง การทดสอบความมั่นคงปลอดภัยต้องตอบให้ได้ ไม่ใช่ว่าชื่ออุปกรณ์ฟังดูเป็น “อุตสาหกรรม” มากพอหรือไม่ แต่เป็นใครสามารถเปลี่ยนแปลงอุปกรณ์ได้ อุปกรณ์ใดสามารถสื่อสารกันได้ และการกำหนดค่าที่ผิดพลาดหรือความขัดข้องจะทำให้บริการสำคัญหยุดชะงักหรือไม่ การตรวจสอบควรอิงความสัมพันธ์การเชื่อมต่อจริงและเฟิร์มแวร์ที่ใช้งานจริง พร้อมเก็บหลักฐานที่สามารถตรวจสอบซ้ำได้
การทดสอบความมั่นคงปลอดภัยเครือข่ายไม่ใช่สิ่งเดียวกับการทดสอบความเชื่อถือได้ เช่น อุณหภูมิสูง/ต่ำ การสั่นสะเทือน และความเข้ากันได้ทางแม่เหล็กไฟฟ้า อย่างแรกพิจารณาขอบเขตการเข้าถึง การกำหนดค่า และการสื่อสาร ส่วนอย่างหลังพิจารณาสมรรถนะภายใต้สภาวะทางกายภาพที่ระบุ การที่ผลิตภัณฑ์ระบุข้อกำหนดสำหรับสภาพแวดล้อมอุตสาหกรรมไม่ได้พิสูจน์ว่าผ่านการรับรองด้านความมั่นคงปลอดภัยไซเบอร์ใดโดยเฉพาะแล้ว และการตรวจสอบทั่วไป ณ สถานที่ใช้งานก็ไม่อาจเรียกว่าเป็นการประเมินความสอดคล้องตามข้อกำหนดอย่างเป็นทางการได้โดยอัตโนมัติ
ระนาบการจัดการและระนาบการส่งต่อข้อมูลทำงานกับสิ่งที่ต่างกัน
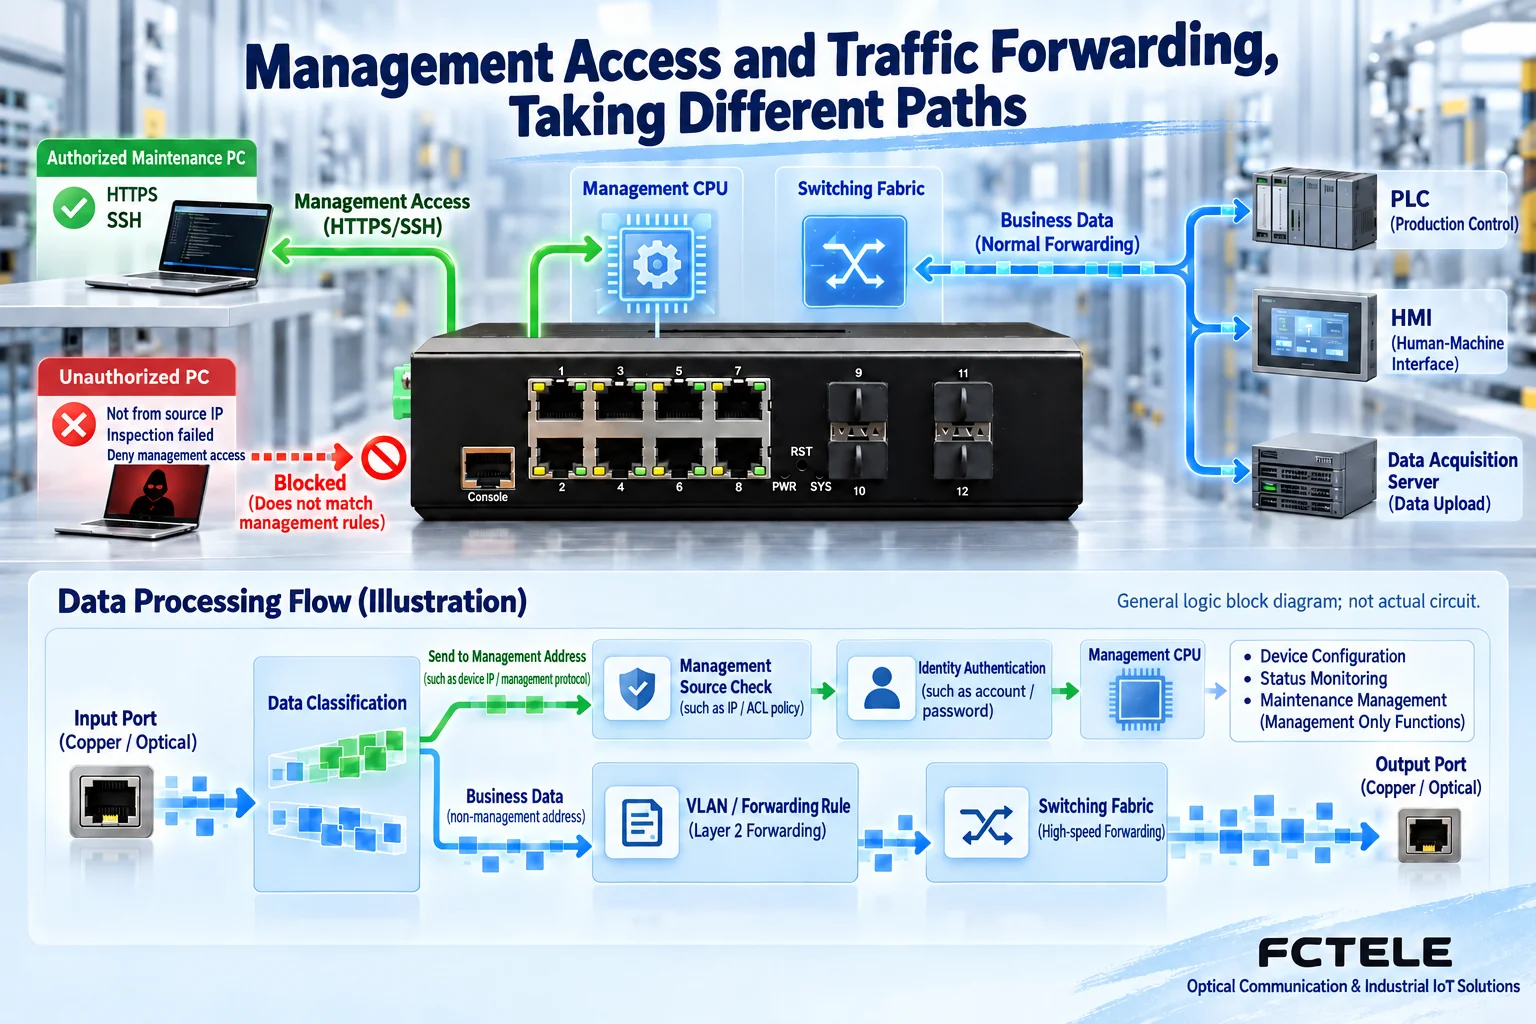
ระนาบการจัดการเป็นช่องทางเข้าถึงการกำหนดค่า สถานะ และบันทึกเหตุการณ์ของอุปกรณ์ เช่น Web, SSH หรือ SNMP ส่วนระนาบการส่งต่อข้อมูลจัดการเฟรมบริการระหว่างอุปกรณ์ปลายทาง เพื่อให้ PLC, HMI หรือเซิร์ฟเวอร์แลกเปลี่ยนข้อมูลกันได้ ข้อความทั้งสองประเภทอาจเข้าทางพอร์ตทางกายภาพเดียวกัน แต่อุปกรณ์ประมวลผลผ่านเส้นทางเชิงตรรกะต่างกัน โดยข้อความที่ส่งไปยังที่อยู่การจัดการจะเข้าสู่บริการการจัดการ ขณะที่เฟรมบริการทั่วไปจะไปยังพอร์ตขาออกตามกฎการส่งต่อที่เกี่ยวข้อง
ดังนั้น การสื่อสารบริการได้ตามปกติจึงไม่ได้พิสูจน์ว่าช่องทางเข้าจัดการถูกจำกัดอย่างถูกต้อง และการใช้ HTTPS บนหน้าจัดการก็ไม่ได้พิสูจน์ว่าทราฟฟิกบริการของ PLC ได้รับการเข้ารหัส การทดสอบต้องพิจารณาทั้ง “สามารถเข้าถึงหรือแก้ไขอุปกรณ์ได้หรือไม่” และ “สามารถใช้อุปกรณ์เพื่อเข้าถึงพื้นที่ที่ไม่ควรเข้าถึงได้หรือไม่” การเข้าสู่ระบบสำเร็จหรือ ping สำเร็จไม่สามารถใช้แทนข้อสรุปทั้งหมดได้
วาดขอบเขตก่อน แล้วจึงตรวจสอบทรัพย์สินและผู้รับผิดชอบ
จัดทำรายการสวิตช์ เวอร์ชันเฟิร์มแวร์ ที่อยู่การจัดการ พอร์ตบริการ อัปลิงก์ แหล่งการเชื่อมต่อเพื่อบำรุงรักษา และผู้รับผิดชอบ พร้อมระบุบนแผนภาพเครือข่ายว่าอยู่ในพื้นที่ควบคุม เก็บรวบรวมข้อมูล หรือบำรุงรักษา เส้นเชื่อมในแผนภาพควรสามารถค้นหาได้ ณ สถานที่ใช้งาน และป้ายพอร์ตควรตรงกับการกำหนดค่า หากทรัพย์สินและขอบเขตไม่ชัดเจน จะยากต่อการพิจารณาว่าการแจ้งเตือนจากการสแกนเกี่ยวข้องกับใครและส่งผลกระทบต่ออะไร
ควรรวมคอมพิวเตอร์บำรุงรักษาชั่วคราว การเข้าถึงแบบไร้สาย และกล้องที่เพิ่มใหม่ไว้ในแผนภาพด้วย สายเครือข่ายชั่วคราวอาจเชื่อมพื้นที่ที่เดิมแยกกัน และที่อยู่การจัดการก็อาจถูกเข้าถึงได้จากส่วนเครือข่ายที่ไม่จำเป็น ขอบเขตการทดสอบควรระบุอุปกรณ์ อินเทอร์เฟซ เวลา และเงื่อนไขการทดสอบอย่างชัดเจน ไม่สามารถตัดสินว่าพื้นที่อื่นปลอดภัยเพียงเพราะ “ไม่พบปัญหา”
ตรวจสอบบัญชี ไม่ใช่เพียงตรวจว่าเปลี่ยนรหัสผ่านเริ่มต้นแล้วหรือไม่
การตรวจสอบบัญชีควรพิจารณาหน้าที่และสิทธิ์ของบุคลากร ได้แก่ ผู้ที่ดูสถานะอย่างเดียวจำเป็นต้องมีสิทธิ์แก้ไขการกำหนดค่าหรือไม่ ปิดใช้งานบัญชีอย่างไรเมื่อบุคคลออกจากงานหรือส่งมอบหน้าที่ และจัดการข้อมูลรับรองเริ่มต้นหรือที่ใช้ร่วมกันอย่างไร การพิสูจน์ตัวตนยืนยันว่าใครกำลังเข้าถึง ส่วนการให้สิทธิ์กำหนดว่าบุคคลนั้นทำอะไรได้ ทั้งสองอย่างไม่ควรถูกรวมเป็นรายการตรวจสอบเดียวว่า “เข้าสู่ระบบได้”
ระดับบัญชี บริการพิสูจน์ตัวตน และฟิลด์บันทึกเหตุการณ์ที่รองรับจริงขึ้นอยู่กับรุ่นและเฟิร์มแวร์ คุณสมบัติที่เผยแพร่ของผลิตภัณฑ์ 2241 ของ Feichang Technology ประกอบด้วยวิธีการจัดการหลายแบบ ฟังก์ชันที่เกี่ยวกับการพิสูจน์ตัวตน และกฎการเข้าถึง ซึ่งเหมาะสำหรับนำมาแยกเป็นรายการตรวจสอบทีละข้อ ชื่อคุณสมบัติบนหน้าผลิตภัณฑ์ไม่ได้หมายความว่าอุปกรณ์ที่ส่งมอบในปัจจุบันได้รับการกำหนดค่าหรือตรวจสอบตามข้อกำหนดของโครงการแล้ว
ควรตรวจสอบโปรโตคอลการจัดการควบคู่กับข้อจำกัดแหล่งที่มา
HTTPS และ SSH สามารถปกป้องการรับส่งข้อมูลของเซสชันการจัดการที่เกี่ยวข้องได้ แต่ยังต้องตรวจสอบเวอร์ชันที่เปิดใช้งาน ข้อมูลรับรองหรือใบรับรอง และแหล่งที่มาที่อนุญาตให้เข้าถึง SNMP เป็นโปรโตคอลเฝ้าติดตามที่ใช้กันทั่วไป โดยแต่ละเวอร์ชันมีความสามารถด้านการพิสูจน์ตัวตนและการรักษาความลับต่างกัน หากมีเวอร์ชันที่ปลอดภัยสำหรับการใช้งานนั้น ควรเลือกตามการรองรับจริงและระบบเฝ้าติดตาม พร้อมยืนยันว่าปิดช่องทางเข้าจัดการรุ่นเก่าที่ไม่จำเป็นแล้วหรือไม่
การจำกัดแหล่งที่มาสามารถลดการเปิดให้เข้าถึงการจัดการโดยไม่จำเป็นได้ แต่กฎต้องครอบคลุมอินเทอร์เฟซและโปรโตคอลที่ใช้งานจริงด้วย ระหว่างการทดสอบ ให้ตรวจสอบแยกจากตำแหน่งบำรุงรักษาที่อนุญาตและไม่อนุญาต โดยบุคลากรที่ได้รับอนุญาตต้องทำงานที่จำเป็นได้ครบถ้วน และตำแหน่งที่ไม่ได้รับอนุญาตต้องไม่สามารถเข้าสู่บริการการจัดการที่เกี่ยวข้องได้ พร้อมกันนั้น ให้ยืนยันว่าผลลัพธ์ยังคงอยู่หลังบันทึกการกำหนดค่าและหลังเริ่มระบบใหม่ อย่าตรวจสอบเพียงเซสชันชั่วคราวครั้งเดียว
VLAN แบ่งโดเมนบรอดแคสต์ แต่สิทธิ์ข้ามพื้นที่ยังต้องมีกฎ
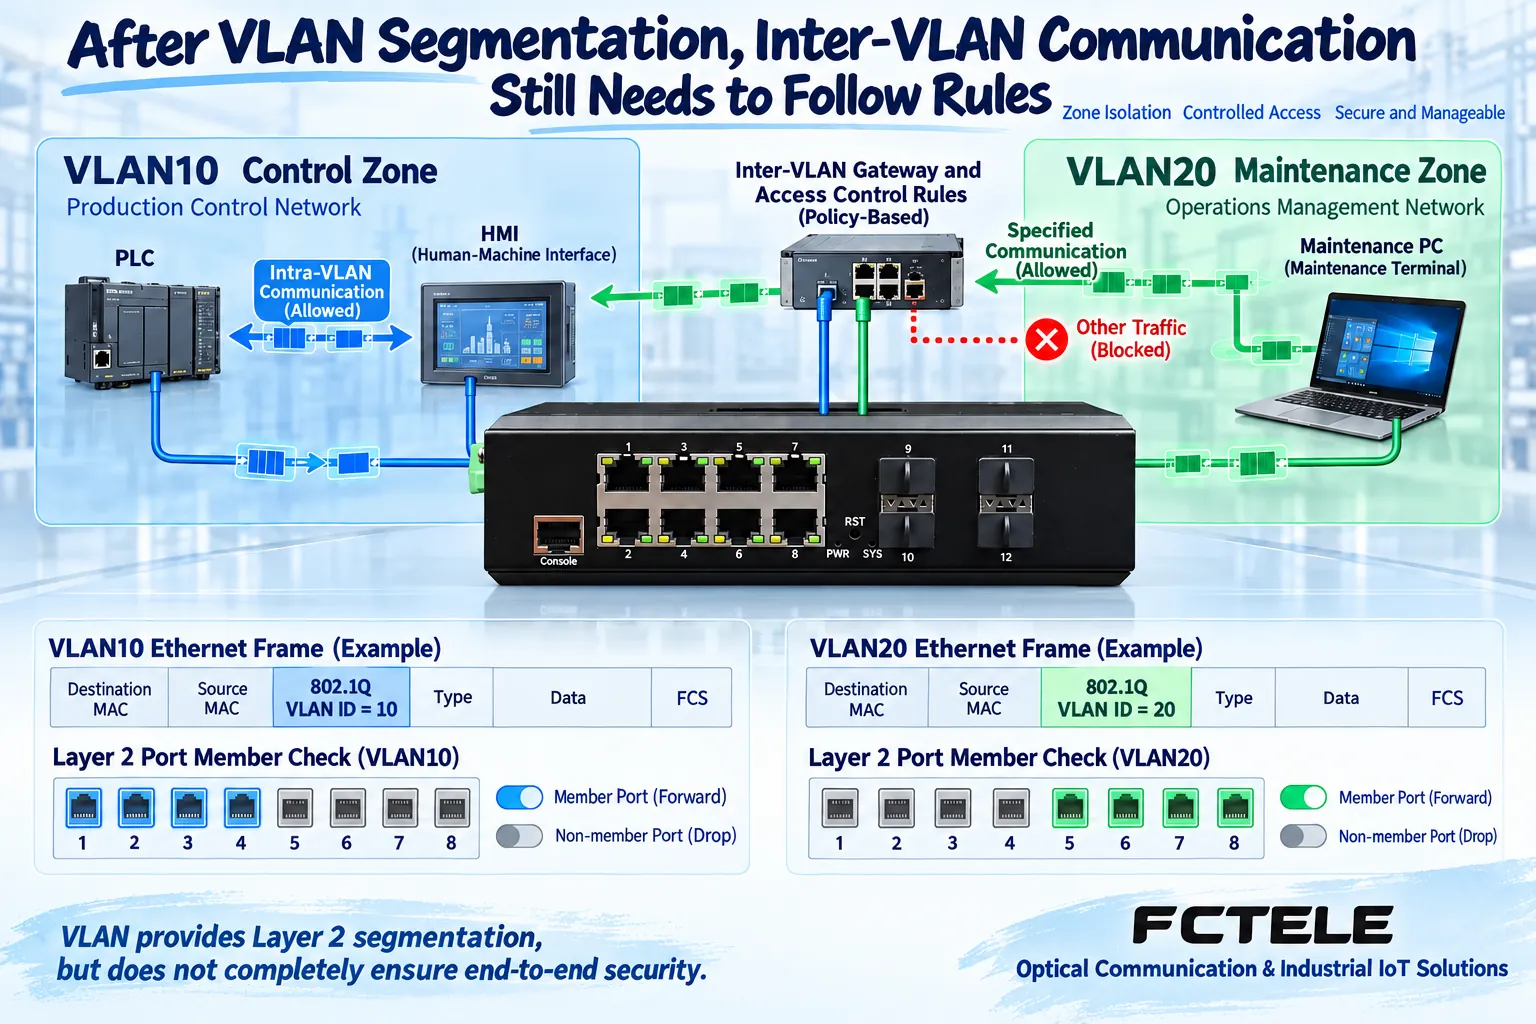
VLAN เป็นวิธีแบ่งเครือข่าย Layer 2 ออกเป็นโดเมนบรอดแคสต์เชิงตรรกะที่ต่างกัน พอร์ตเข้าร่วม VLAN ใด เฟรมที่ไม่มีแท็กอยู่ในโดเมนใด และอัปลิงก์ส่งแท็กอย่างไร ล้วนส่งผลต่อขอบเขตจริง วิธีนี้ไม่ได้เปลี่ยนสายเคเบิลให้เป็นสิ่งกั้นแยกทางกายภาพ และไม่ได้รับประกันว่าพื้นที่สองแห่งใด ๆ จะไม่มีวันสื่อสารกันได้ อินเทอร์เฟซ Layer 3 หรือเกตเวย์ภายนอกอาจยังเชื่อมต่อส่วนเครือข่ายที่ต่างกันได้
ต้องจำกัดการเข้าถึงข้ามพื้นที่ด้วยการกำหนดเส้นทาง รายการควบคุมการเข้าถึง หรืออุปกรณ์ความมั่นคงปลอดภัยที่เหมาะสม ACL สามารถอนุญาตหรือปฏิเสธตามเงื่อนไขที่รองรับ เช่น ที่อยู่และโปรโตคอล โดยตำแหน่งที่ตรวจจับคู่ ทิศทาง ลำดับกฎ และการดำเนินการเริ่มต้นล้วนส่งผลต่อผลลัพธ์ การที่สวิตช์รองรับ ACL ไม่ได้หมายความว่าสามารถตรวจสอบเชิงลึกสำหรับโปรโตคอลอุตสาหกรรมใด ๆ หรือมีความสามารถไฟร์วอลล์ครบถ้วน และยิ่งไม่ได้หมายความว่าได้รับการกำหนดค่าอย่างถูกต้องแล้ว
สมมติว่าพื้นที่บำรุงรักษาจำเป็นต้องเข้าถึงเซิร์ฟเวอร์เก็บรวบรวมข้อมูล แต่ PLC ในพื้นที่ควบคุมไม่จำเป็นต้องเปิดให้เทอร์มินัลบำรุงรักษาทุกเครื่องเข้าถึง สามารถระบุแหล่งที่มา ปลายทาง และบริการที่จำเป็นลงในเมทริกซ์การสื่อสาร แล้วตรวจสอบรายการที่อนุญาตและปฏิเสธ การพิสูจน์เพียงว่า VLAN สองเครือข่าย ping หากันไม่ได้ ไม่ได้หมายความว่าบริการอื่นถูกปฏิเสธด้วย เช่นเดียวกัน การอนุญาตเซสชันบำรุงรักษาหนึ่งเซสชันไม่ควรส่งผลข้างเคียงให้เปิดเข้าถึงทั้งพื้นที่
การปกป้องบริการขึ้นอยู่กับโหลดจริง ไม่ใช่เพียงการเปิดใช้คุณสมบัติ
ความสามารถ เช่น การควบคุมการเข้าใช้งานพอร์ต การผูกที่อยู่ การควบคุมสตอร์ม และการป้องกันลูป สามารถจำกัดความผิดปกติบางอย่างได้เมื่อกำหนดค่าอย่างเหมาะสม แต่ค่าเกณฑ์หรือกฎที่ไม่เหมาะสมอาจส่งผลต่อการสื่อสารที่ถูกต้องตามสิทธิ์ด้วย เช่น หาก MAC เปลี่ยนหลังเปลี่ยนอุปกรณ์ กฎการผูกเดิมอาจปิดกั้นอุปกรณ์นั้น หรือหากจำกัดบรอดแคสต์เข้มงวดเกินไป อาจกระทบอุปกรณ์ปลายทางที่ต้องใช้การค้นหาอุปกรณ์หรือการกำหนดค่า
ก่อนตรวจสอบ ให้บันทึกประเภทเฟรม ค่าสูงสุด รอบการทำงาน และสภาวะข้อผิดพลาดของบริการปกติก่อน แล้วจึงตรวจสอบผลกระทบของกฎในสภาพแวดล้อมทดสอบที่เหมาะสม ควรพิจารณาเป้าหมายด้านความพร้อมใช้งานและความมั่นคงปลอดภัยของเครือข่ายควบคุมที่ใช้งานจริงร่วมกัน อย่าถือว่าการเปิดข้อจำกัดให้มากขึ้นโดยปริยายจะปลอดภัยกว่า และอย่าลดรูปการทดสอบเหลือเพียงการสร้างโหลดสูงให้กับอุปกรณ์ในระบบผลิตโดยไม่มีแผน
บันทึกเหตุการณ์และเวลาเป็นเงื่อนไขสำหรับการย้อนสร้างลำดับการปฏิบัติงาน
บันทึกเหตุการณ์ควรรองรับอย่างน้อยการเข้าสู่ระบบ การเปลี่ยนแปลงการกำหนดค่า และสถานะสำคัญที่โครงการต้องตรวจสอบ ส่วนประเภทเหตุการณ์และวิธีจัดเก็บที่มีจริงควรยืนยันตามความสามารถของผลิตภัณฑ์ เมื่อนาฬิกาของอุปกรณ์ต่าง ๆ ไม่ตรงกัน จะยากต่อการพิจารณาลำดับของการแจ้งเตือนหลายรายการ ควรตรวจสอบการตั้งค่าเวลา บันทึกเหตุการณ์ และกลไกจัดเก็บแบบรวมศูนย์ รวมถึงทบทวนพฤติกรรมหลังเริ่มระบบใหม่หรือเมื่อพื้นที่บันทึกเหตุการณ์ไม่เพียงพอ
ข้อมูลสำรองการกำหนดค่าต้องจัดเก็บอย่างมีการควบคุมด้วย เนื่องจากอาจมีบัญชี ที่อยู่ และกฎเครือข่าย จึงไม่ควรแบ่งปันอย่างอิสระเพียงเพราะช่วยให้กู้คืนได้สะดวก เก็บเวอร์ชันและความแตกต่างก่อนและหลังการแก้ไข พร้อมบันทึกว่าใครเปลี่ยนแปลงอะไร จึงจะทราบระหว่างการทดสอบซ้ำได้ว่าการเปลี่ยนแปลงใดทำให้เกิดผลลัพธ์นั้น แทนที่จะเป็นการกลับมาทำงานได้โดยบังเอิญ
ความสามารถของผลิตภัณฑ์ที่ต่างกันหมายถึงสิ่งที่ต้องทดสอบต่างกัน
ผลิตภัณฑ์ 2241 ของ Feichang Technology ระบุฟังก์ชันการจัดการที่เผยแพร่ไว้ เช่น VLAN, ACL, บันทึกเหตุการณ์ระบบ และการนำเข้า/ส่งออกการกำหนดค่า ซึ่งสามารถนำมาใช้ตรวจสอบการเข้าถึงเพื่อจัดการ กฎข้ามพื้นที่ และกระบวนการกู้คืนได้ ส่วนการตอบสนองข้อกำหนดโครงการหรือไม่นั้นยังขึ้นอยู่กับฮาร์ดแวร์ เฟิร์มแวร์ และการกำหนดค่าจริง ภาพพอร์ตที่แสดงบนเว็บไซต์ทางการมีไว้เพื่อระบุผลิตภัณฑ์ และไม่สามารถใช้เป็นหลักฐานของผลลัพธ์ด้านความมั่นคงปลอดภัยไซเบอร์ได้
ผลิตภัณฑ์ 2262 แบบไม่มีการจัดการขนาดเล็กห้าพอร์ตของ Feichang Technology ใช้หลัก ๆ สำหรับการเชื่อมต่อ Ethernet ขนาดเล็ก การรองรับการส่งเฟรมที่มีแท็ก VLAN ไม่ได้หมายความว่ามีขอบเขต VLAN ที่กำหนดค่าได้หรือมีบัญชีการจัดการ สำหรับอุปกรณ์ประเภทนี้ ควรมุ่งตรวจสอบตำแหน่งการเชื่อมต่อ พอร์ตทางกายภาพ การแบ่งส่วนเครือข่ายต้นทาง และมาตรการควบคุมภายนอก ไม่สามารถคัดลอกหน้าจอตรวจสอบและข้อสรุปของอุปกรณ์แบบจัดการได้มาใช้โดยตรง
บันทึกการแก้ไขและการทดสอบซ้ำไว้ในระเบียนเดียวกัน
ข้อค้นพบที่มีประโยชน์ควรประกอบด้วยแหล่งทดสอบ อุปกรณ์หรืออินเทอร์เฟซเป้าหมาย พฤติกรรมจริง หลักฐาน และผลกระทบต่อบริการ จากนั้นระบุมาตรการแก้ไข ผู้รับผิดชอบ เวลา และวิธีทดสอบซ้ำ วิธีนี้ช่วยแยกแยะข้อเท็จจริงที่ต่างกัน ได้แก่ “พบโปรโตคอลเก่า” “พื้นที่ที่ไม่ได้รับอนุญาตสามารถเข้าสู่ระนาบการจัดการได้จริง” และ “เกิดการหยุดชะงักของบริการแล้ว”
ก่อนปรับการกำหนดค่าหรืออัปเกรดเฟิร์มแวร์ ให้เตรียมข้อมูลสำรองที่ตรวจสอบแล้วและกระบวนการกู้คืน พร้อมทดสอบกระบวนการในสภาพแวดล้อมหรือการจัดเตรียมงานบำรุงรักษาที่เหมาะสม หลังดำเนินการเสร็จ ให้ตรวจสอบการเข้าถึงที่อนุญาต การเข้าถึงที่ถูกปฏิเสธ บริการสำคัญ บันทึกเหตุการณ์ และการคงอยู่ของการกำหนดค่าซ้ำอีกครั้ง พร้อมบันทึกเงื่อนไขที่ไม่สามารถตรวจสอบได้ คุณค่าของการทดสอบคือทำให้ขอบเขตและความสามารถในการกู้คืนตรวจสอบได้ ไม่ใช่การติดป้าย “ปลอดภัยอย่างสมบูรณ์” ให้กับอุปกรณ์อย่างถาวร
เปรียบเทียบกับภาพถ่ายตัวผลิตภัณฑ์จริงในศูนย์ผลิตภัณฑ์
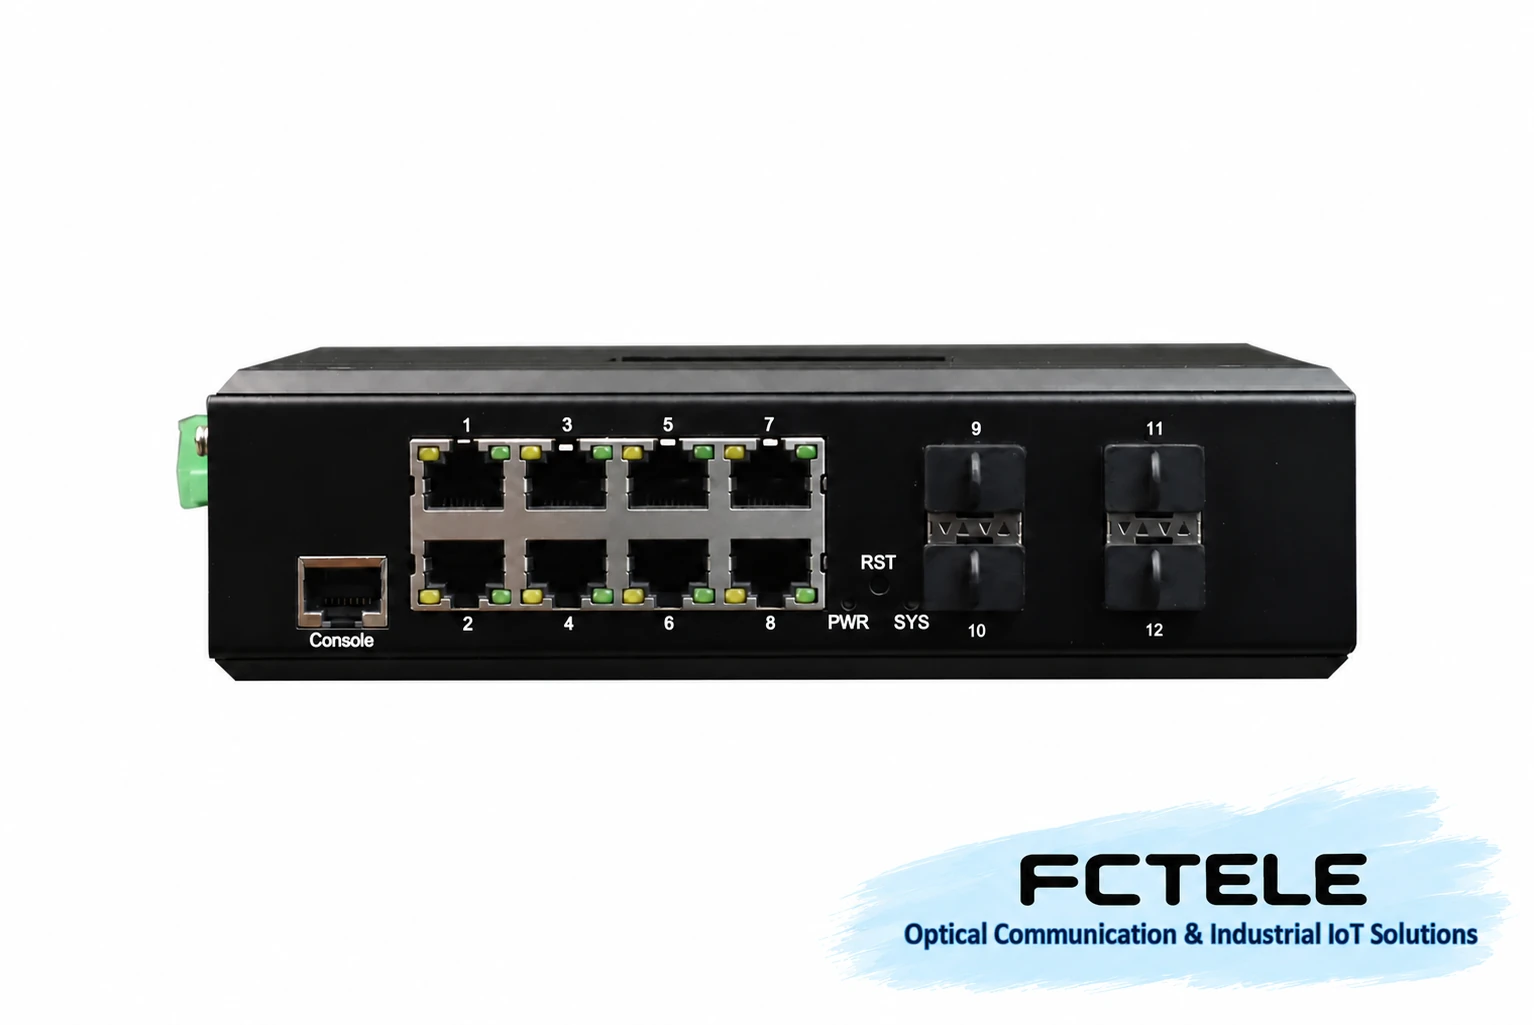
มีพอร์ตสายทองแดง ช่องเสียบโมดูลออปติคัลแบบถอดเสียบได้ และ Console ควรตรวจสอบคุณสมบัติด้านการจัดการและความมั่นคงปลอดภัยเทียบกับเฟิร์มแวร์ที่ส่งมอบ ภาพต้นฉบับจากเว็บไซต์ทางการ ไม่ได้วาดอุปกรณ์ขึ้นใหม่
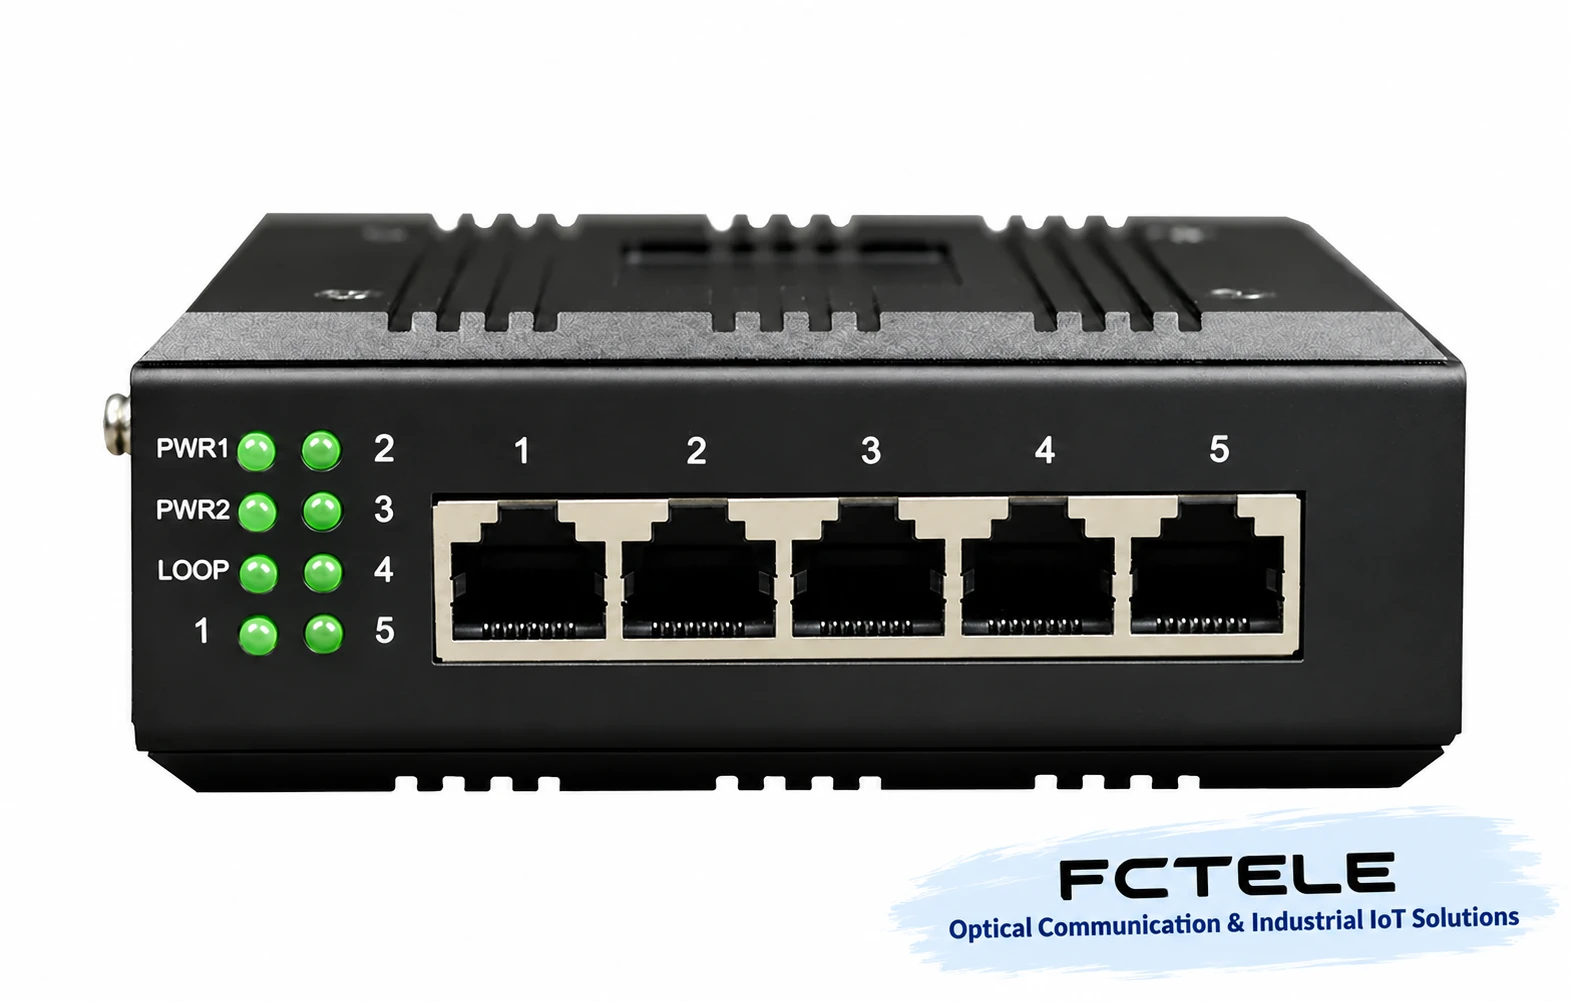
เหมาะสำหรับการเชื่อมต่อผ่านพอร์ตสายทองแดงขนาดเล็ก การรองรับการส่งเฟรมที่มีแท็กไม่ได้หมายความว่าสามารถกำหนดค่าการแยก VLAN ได้ ภาพต้นฉบับจากเว็บไซต์ทางการ ไม่ได้วาดอุปกรณ์ขึ้นใหม่
หมายเหตุเกี่ยวกับสื่อประกอบ: ภาพประกอบเป็นแผนภาพกลไกทั่วไปและผ่านการตรวจสอบทางเทคนิคแล้ว รูปลักษณ์ที่ระบุหมายเลขรุ่นอ้างอิงภาพถ่ายจากเว็บไซต์ทางการ ส่วนภาพตัดภายในและส่วนประกอบอื่น ๆ ไม่ได้แสดงวงจรภายในจริงของผลิตภัณฑ์ Feichang Technology ภาพเหล่านี้ไม่ใช่รูปคลื่นที่วัดได้หรือสถานที่โครงการจริง การเดินสายและการจ่ายไฟควรเป็นไปตามคู่มือที่ส่งมอบ
เอกสารประกอบการตรวจสอบ: สวิตช์อุตสาหกรรมแบบจัดการได้สำหรับติดตั้งราง DIN พร้อมพอร์ตออปติคัล 10G สี่พอร์ต และพอร์ตสายทองแดง Gigabit Ethernet แปดพอร์ต
สวิตช์กิกะบิตขนาดเล็กห้าพอร์ตแบบไม่มีการจัดการของ Feichang Technology (ผลิตภัณฑ์ 2262)
NIST SP 800-82r3: คู่มือความมั่นคงปลอดภัย OT
CISA: คู่มือการมองเห็นสถานะและการเสริมความมั่นคงปลอดภัยของโครงสร้างพื้นฐานการสื่อสาร
แปลจากบทความเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2021-01-05 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T10:22:10+08:00 อ่านต้นฉบับภาษาจีน
