


เริ่มจากระบุให้ชัดเจนว่าอุปกรณ์ใดต้องเข้าถึงอุปกรณ์ใด
โรงงานหลายส่วนจำเป็นต้องคงเครือข่ายควบคุมของตนเองไว้ พร้อมกับอนุญาตให้เซิร์ฟเวอร์บำรุงรักษาอ่านข้อมูลจากอุปกรณ์ที่ระบุได้ ในกรณีนี้ อาจพิจารณาใช้สวิตช์อุตสาหกรรมเลเยอร์ 3 ที่จุดรวมเครือข่าย สวิตช์สามารถเชื่อมต่อซับเน็ต IP ที่แตกต่างกันตามการกำหนดค่า และให้การจัดการกับนโยบายที่เกี่ยวข้อง การมีคำว่า “เลเยอร์ 3” ในชื่ออุปกรณ์ไม่ได้หมายความว่าทุกบริการควรข้ามซับเน็ต และไม่ได้ทำให้มีการแปลงโปรโตคอล การซิงโครไนซ์การเคลื่อนที่ หรือความปลอดภัยเครือข่ายที่สมบูรณ์โดยอัตโนมัติ
เริ่มจากจัดทำรายการ PLC แผงควบคุมผู้ปฏิบัติงาน กล้อง เซิร์ฟเวอร์บันทึกข้อมูล และคอมพิวเตอร์บำรุงรักษา ระบุว่าอุปกรณ์ใดสื่อสารกันโดยตรง ใช้บริการอะไร และต้องห้ามการเข้าถึงใดบ้าง ต้องวางแผนแยกการสื่อสารควบคุมที่ต้องอยู่ภายในเครือข่ายท้องถิ่นออกจากการแลกเปลี่ยนข้อมูลข้ามส่วนโรงงาน จึงจะตัดสินใจได้ว่าควรวางเกตเวย์ไว้ที่ใด และอัปลิงก์ต้องรองรับทราฟฟิกเท่าใด ตัวอย่างในบทความนี้ใช้เพื่ออธิบายกลไก ไม่ใช่ผลการวัดจริงจากโครงการของลูกค้ารายใด
VLAN แยกบรอดแคสต์ ส่วนเกตเวย์เชื่อมต่อซับเน็ต
VLAN คือการแบ่งเครือข่ายเลเยอร์ 2 ในเชิงตรรกะ ภายใน VLAN เดียวกัน สวิตช์จะส่งต่อเฟรม Ethernet ตามที่อยู่ MAC ที่เรียนรู้และความสัมพันธ์กับพอร์ต ทราฟฟิกบรอดแคสต์และทราฟฟิกที่ไม่ทราบปลายทางจะถูกจำกัดตาม VLAN ที่สังกัดและกฎการส่งต่อ อัปลิงก์ระหว่างสวิตช์สามารถรับส่งหลาย VLAN โดยใช้แท็ก และทั้งสองฝั่งต้องกำหนดรายการที่อนุญาตและวิธีจัดการแท็กให้ตรงกัน การจัดกลุ่มพอร์ตไม่ใช่การเข้ารหัสข้อมูล
ซับเน็ต IP ที่แตกต่างกันต้องใช้เกตเวย์สำหรับกำหนดเส้นทาง สวิตช์เลเยอร์ 3 สามารถมีอินเทอร์เฟซเลเยอร์ 3 เชิงตรรกะสำหรับ VLAN ที่รองรับ ซึ่งมักเรียกว่า SVI และอุปกรณ์ปลายทางจะตั้งค่าที่อยู่ของอินเทอร์เฟซนั้นเป็นเกตเวย์เริ่มต้นที่สอดคล้องกัน ที่อยู่สำหรับจัดการที่ใช้เฉพาะการจัดการอุปกรณ์ไม่ได้พิสูจน์ว่าอุปกรณ์นั้นสามารถกำหนดเส้นทางให้บริการได้ VLAN สถานะอินเทอร์เฟซ ที่อยู่ของอุปกรณ์ปลายทาง และฟังก์ชันการส่งต่อต้องตรงตามเงื่อนไขการทำงานของรุ่นนั้นทั้งหมด ไม่สามารถเพียงกรอกที่อยู่เกตเวย์แล้วถือว่าเครือข่ายเสร็จสมบูรณ์
การกำหนดเส้นทางและสิทธิ์การเข้าถึงเป็นการตัดสินใจสองส่วนที่แยกจากกัน
เมื่ออุปกรณ์ปลายทางเข้าถึงอีกซับเน็ตหนึ่ง อุปกรณ์จะบรรจุแพ็กเก็ต IP ลงในเฟรมที่มี MAC ปลายทางเป็นของเกตเวย์ เกตเวย์จะแยกแพ็กเก็ตออก เลือกฮอปถัดไปและทางออกตามข้อมูลเส้นทาง จากนั้นสร้างส่วนหัวเฟรมที่จำเป็นสำหรับลิงก์ถัดไป การกำหนดเส้นทางทั่วไปไม่ได้เปลี่ยน IP ของอุปกรณ์ปลายทางเป็น IP ของเกตเวย์โดยอัตโนมัติ การแปลงที่อยู่เป็นการประมวลผลอีกประเภทหนึ่ง ตารางเส้นทางระบุว่าจะไปที่ใด ส่วนข้อมูลเพื่อนบ้านระบุว่าจะนำส่งบนลิงก์ถัดไปอย่างไร ทั้งสองไม่ใช่ตารางเดียวกัน
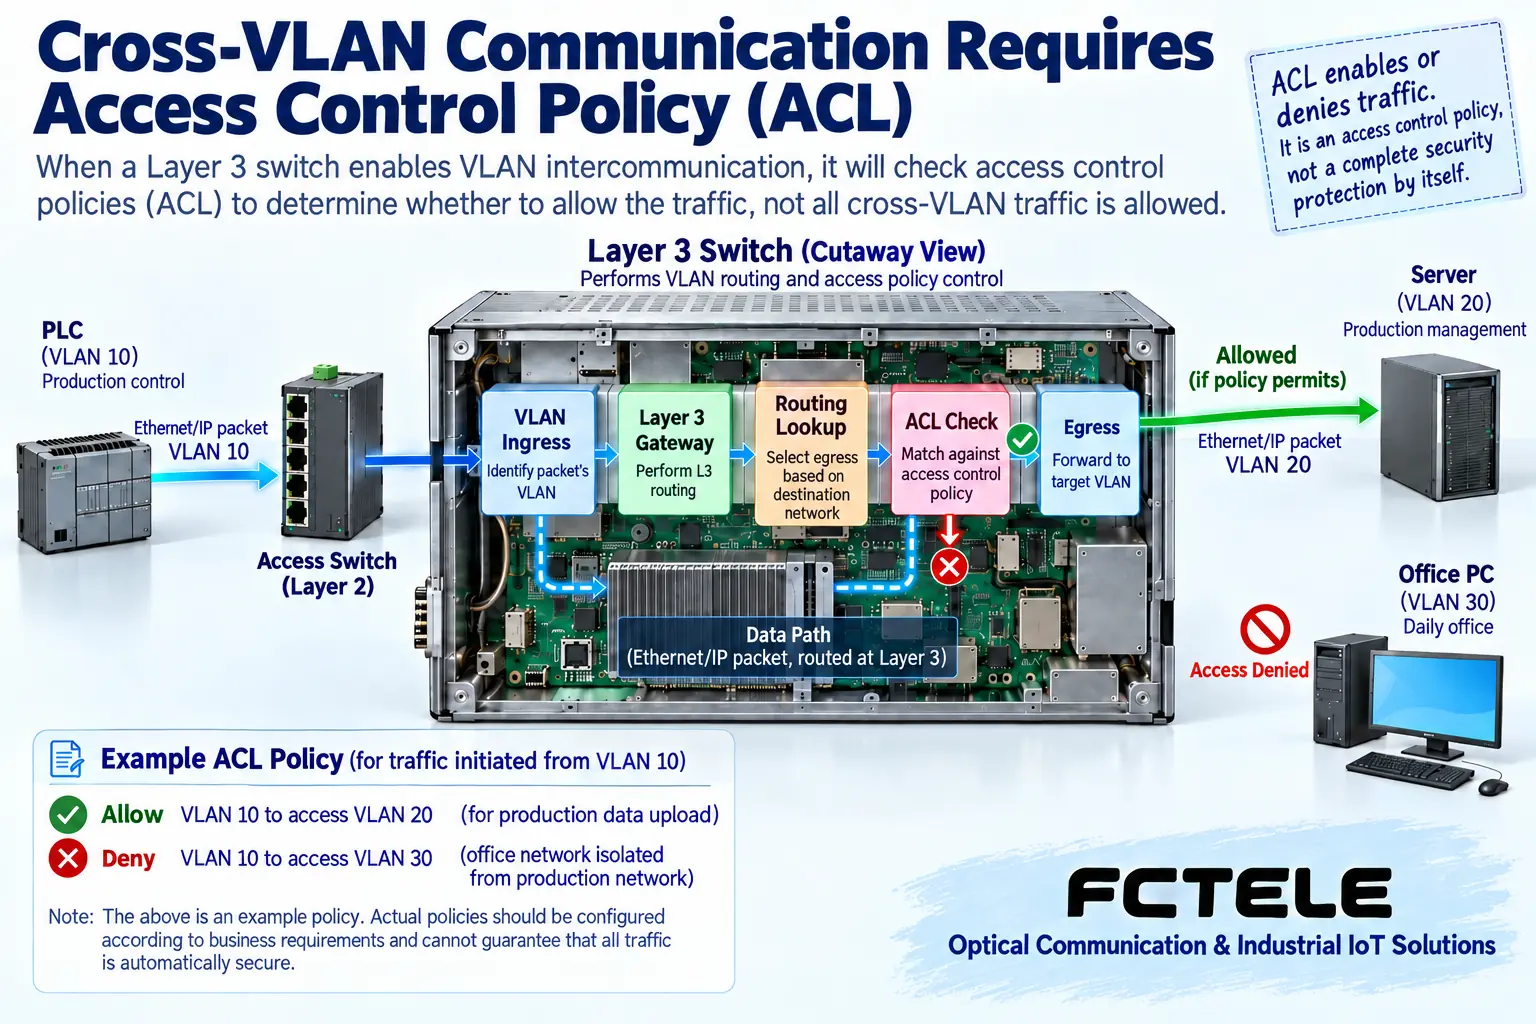
ACL ย่อมาจาก Access Control List หรือรายการควบคุมการเข้าถึง ซึ่งสามารถตัดสินใจอนุญาตหรือปฏิเสธแพ็กเก็ตตามฟิลด์ที่รองรับ เมื่อกำหนดค่า ต้องระบุเป้าหมายการจับคู่ อินเทอร์เฟซที่นำไปใช้ และทิศทางให้ชัดเจน รวมทั้งพิจารณาทราฟฟิกขากลับด้วย ในภาพ การอนุญาตให้สายการผลิตเข้าถึงเซิร์ฟเวอร์และปฏิเสธการเข้าถึงพื้นที่สำนักงานเป็นตัวอย่างนโยบายที่กำหนดแยกต่างหาก ไม่ได้หมายความว่าสวิตช์เลเยอร์ 3 ทุกตัวมีกฎนี้ตั้งค่ามาจากโรงงาน การเชื่อมต่อข้ามซับเน็ตเพียงอย่างเดียวไม่สามารถพิสูจน์ว่าบรรลุเป้าหมายการแยกเครือข่าย และ ACL ก็ไม่เทียบเท่ากับไฟร์วอลล์ที่มีการตรวจสอบเซสชันอย่างครบถ้วนและการระบุแอปพลิเคชัน
ต้องตรวจสอบแยกต่างหากว่าโปรโตคอลควบคุมสามารถข้ามเกตเวย์ได้หรือไม่
อุปกรณ์อุตสาหกรรมอาจใช้วิธีสื่อสารที่อาศัยบรอดแคสต์ มัลติแคสต์ หรือการจัดการเฟรมแบบพิเศษในเลเยอร์ 2 การกำหนดเส้นทาง IP ทั่วไปไม่ได้ส่งต่อทราฟฟิกค้นหาอุปกรณ์และควบคุมในเลเยอร์ 2 ทั้งหมดโดยอัตโนมัติ และไม่ได้แปลงโปรโตคอลอุตสาหกรรมชนิดหนึ่งเป็นอีกชนิดหนึ่ง ไม่สามารถกล่าวอ้างว่างาน PROFINET, EtherCAT หรือการควบคุมหุ่นยนต์ทุกประเภททำงานข้ามเกตเวย์ได้เพียงเพราะสวิตช์รองรับ Ethernet ควรตรวจสอบโปรโตคอลของอุปกรณ์ปลายทาง โครงสร้างเครือข่าย และข้อกำหนดการติดตั้งใช้งานของผู้ผลิต
สำหรับระบบที่ต้องการการซิงโครไนซ์หรือการกำหนดเวลาที่แน่นอน ต้องยืนยันด้วยว่าเส้นทางทั้งหมดรองรับข้อกำหนดด้านนาฬิกา ความหน่วง และความแปรผันของความหน่วง การรองรับฟิลด์ลำดับความสำคัญบางชนิดไม่ได้เท่ากับมีความสามารถเครือข่ายแบบกำหนดเวลาแน่นอนอย่างครบถ้วน มัลติแคสต์ข้ามซับเน็ตยังต้องมีเงื่อนไขการกำหนดเส้นทางและการรับที่เหมาะสมด้วย ไม่สามารถถือว่าการทำ multicast snooping ในเลเยอร์ 2 เป็นการกำหนดเส้นทางมัลติแคสต์ในเลเยอร์ 3 ได้โดยตรง การคงขอบเขตของบริการไว้มักตรวจสอบได้ง่ายกว่าการแยกอุปกรณ์ควบคุมทั้งหมดออกเป็นซับเน็ตต่าง ๆ
ทางออกที่ใช้ร่วมกันเป็นตัวกำหนดความแออัดจริง
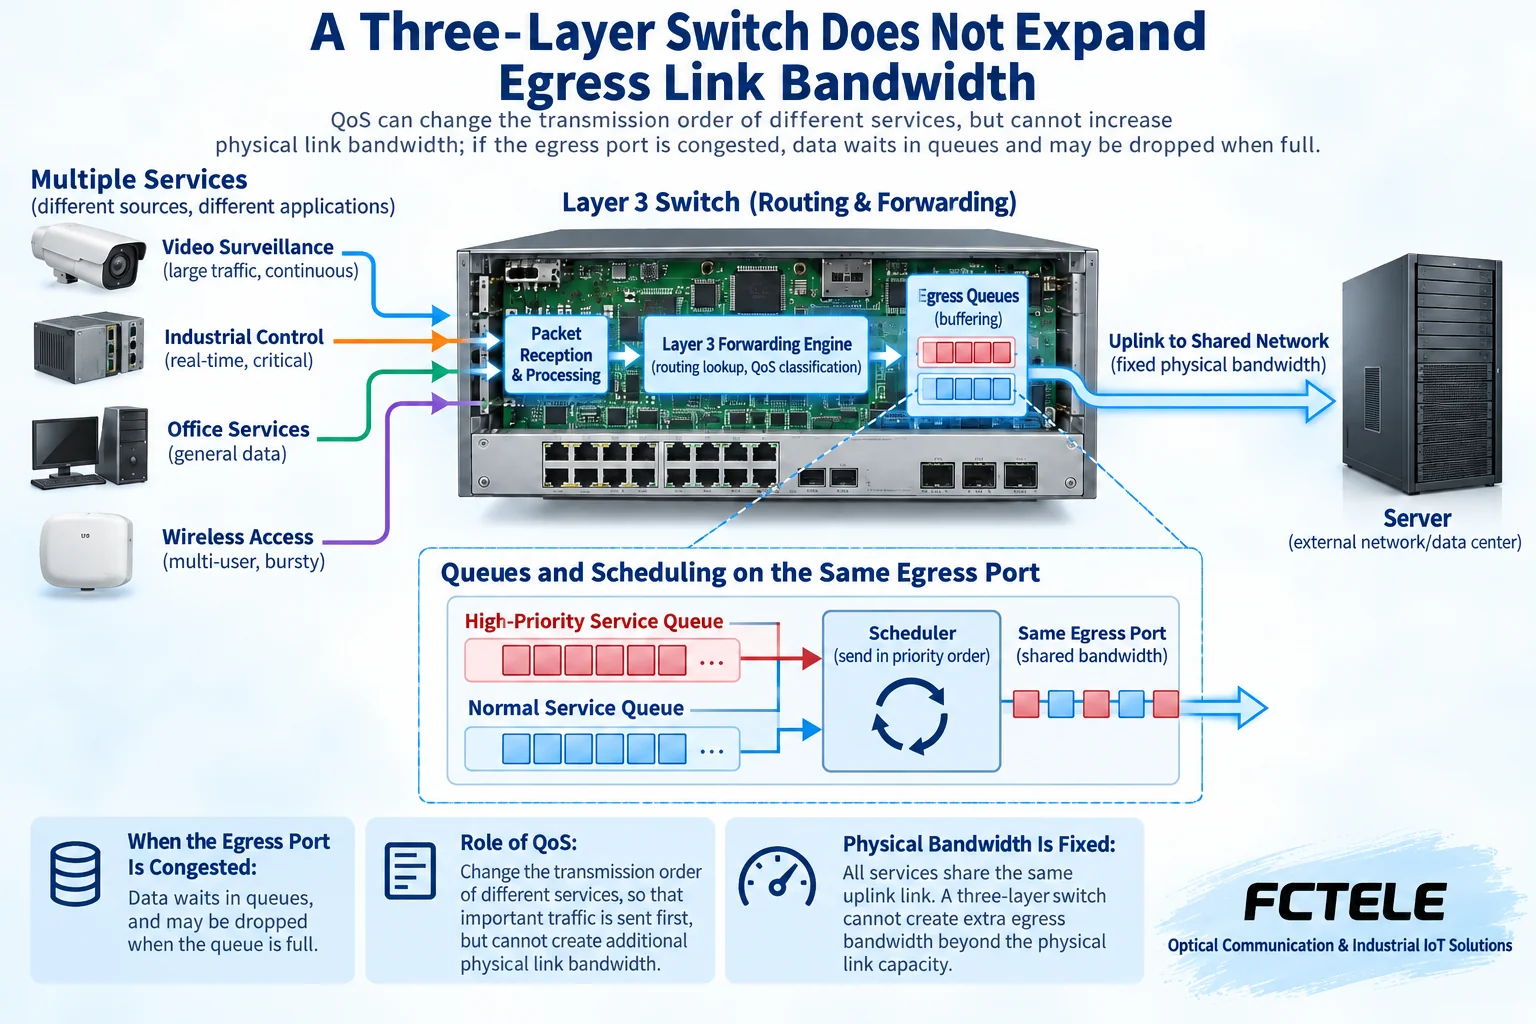
เมื่อทราฟฟิกจากกล้องหลายตัว ข้อมูลการผลิต และการถ่ายโอนไฟล์มารวมกันที่ทางออกเดียวในเวลาเดียวกัน ทั้งหมดจะใช้แบนด์วิดท์จริงของทางออกนั้นร่วมกัน การกำหนดเส้นทางเลเยอร์ 3 ไม่ได้เพิ่มอัตรารับส่งของพอร์ตทางกายภาพ และการเพิ่ม VLAN ก็ไม่ได้ทำให้ซับเน็ตมีแบนด์วิดท์ไม่จำกัด ควรสำรวจว่าแต่ละบริการผ่านลิงก์ที่ใช้ร่วมกันใดบ้าง แยกภาระเฉลี่ยออกจากภาระสูงสุดที่อาจเกิดพร้อมกัน และไม่พิจารณาเพียงจำนวนพอร์ตเชื่อมต่ออุปกรณ์
QoS เป็นกลไกคุณภาพการให้บริการที่จำแนกและจัดตารางแพ็กเก็ตตามกฎ สามารถส่งผลต่อลำดับการส่งขาออกหรือการจัดสรรทรัพยากร แต่ไม่สามารถสร้างแบนด์วิดท์เพิ่มเติมได้ ภาระเกินต่อเนื่องยังคงทำให้เกิดการเข้าคิว การสูญเสียแพ็กเก็ต หรือการตอบสนองที่เปลี่ยนไป เมื่อกำหนดลำดับความสำคัญให้บริการสำคัญ ควรตรวจสอบเกณฑ์การจำแนก กฎของคิว และความต้องการขั้นต่ำของบริการทั่วไปด้วย คิวในภาพใช้ประกอบคำอธิบายกลไก ส่วนจำนวนและวิธีจัดตารางจริงขึ้นอยู่กับการนำไปใช้ของแต่ละรุ่น
ความเชื่อถือได้ในงานอุตสาหกรรมต้องอาศัยหลายเงื่อนไขทำงานร่วมกัน
แหล่งจ่ายไฟคู่ใช้เพื่อสำรองระบบไฟฟ้า การป้องกันลิงก์ใช้เพื่อเปลี่ยนเส้นทางการรับส่ง และการสำรองเกตเวย์ใช้เพื่อรับช่วงบทบาทเกตเวย์ กลไกเหล่านี้รับมือกับความขัดข้องคนละประเภท การกำหนดที่อยู่เกตเวย์ทั่วไปซ้ำกันบนสวิตช์สองตัวไม่ได้ทำให้เกิดการทำงานแบบตัวหลัก/ตัวสำรองที่เชื่อถือได้โดยอัตโนมัติ ไม่สามารถนำการป้องกันลูปและการลู่เข้าของเส้นทางมารวมเป็นคำรับรองระยะเวลากู้คืนค่าเดียวได้ ควรตรวจสอบกลไกที่ใช้ ความสอดคล้องของการกำหนดค่า และช่วงเวลาหยุดชะงักที่บริการยอมรับได้
ระหว่างติดตั้ง ควรใส่ใจแหล่งจ่ายไฟ การต่อลงดินเพื่อป้องกันอันตราย การระบายความร้อน อุณหภูมิภายในตู้ การสั่นสะเทือน และสภาพของโมดูลออปติคัลด้วย ไม่สามารถสรุปว่าตรงตามข้อกำหนดสภาพแวดล้อมทั้งหมดได้จากชื่อที่ระบุว่าเป็นเกรดอุตสาหกรรมเพียงอย่างเดียว สำรองการกำหนดค่าและเก็บบันทึกเวอร์ชันเฟิร์มแวร์ ป้ายกำกับสาย และช่องทางเข้าถึงเพื่อบำรุงรักษา ใช้ขั้นตอนที่สามารถกู้คืนได้เมื่อทำการเปลี่ยนแปลง และก่อนตรวจสอบการสลับเมื่อเกิดความขัดข้องในเครือข่ายการผลิต ต้องจัดช่วงเวลาบำรุงรักษาที่ได้รับอนุญาต อย่าใช้การทดสอบเต็มภาระจนส่งผลกระทบโดยตรงต่อบริการสำคัญ
ตรวจสอบฟังก์ชันโดยอ้างอิงผลิตภัณฑ์ Feichang Technology รุ่นที่เจาะจง
หน้าสวิตช์แบบจัดการได้เลเยอร์ 3 ของ Feichang Technology รุ่น 10G แบบ 4 พอร์ตออปติคัล และ 8 พอร์ตไฟฟ้า ระบุฟังก์ชันต่าง ๆ เช่น อินเทอร์เฟซออปติคัลและไฟฟ้า การกำหนดเส้นทาง IP และพอร์ตเลเยอร์ 3, VLAN, ACL และคิว QoS ซึ่งใช้เป็นตัวอย่างอ้างอิงสำหรับการออกแบบจุดรวมเครือข่ายในส่วนโรงงานได้ อินเทอร์เฟซเลเยอร์ 3 ใช้เชื่อมต่อซับเน็ตของบริการ ACL ใช้บังคับใช้สิทธิ์การเข้าถึงที่ระบุ และพอร์ตออปติคัลใช้รับส่งทราฟฟิกอัปลิงก์ตามที่รองรับ ต้องตรวจสอบฟังก์ชันให้ตรงกับฮาร์ดแวร์ เวอร์ชันเฟิร์มแวร์ ความจุ และข้อกำหนดการกำหนดค่าที่แน่นอน และห้ามนำฟังก์ชันเหล่านี้ไปถือว่ามีในรุ่นเลเยอร์ 2 ทั่วไป
หน้านี้ยังระบุแหล่งจ่ายไฟคู่และฟังก์ชันการป้องกันที่เกี่ยวข้อง ข้อความระบุอุณหภูมิการทำงานในตำแหน่งต่าง ๆ ของหน้าเว็บสาธารณะไม่ตรงกัน ดังนั้นในการจัดซื้อ ควรให้ผู้ผลิตยืนยันข้อกำหนดของสินค้าที่จะส่งมอบ และไม่เลือกช่วงค่าที่กว้างกว่าเอง ต้องตรวจสอบอัตรารับส่ง ประเภท และกำลังแสงขารับของโมดูลออปติคัลแยกต่างหาก ฟังก์ชันแหล่งจ่ายไฟที่เป็นตัวเลือกไม่ได้หมายความว่าทุกรุ่นที่สั่งซื้อจะมีฟังก์ชันนั้น และรายการฟังก์ชันจากผู้ผลิตก็ไม่สามารถใช้แทนการตรวจสอบภายใต้ภาระบริการจริงได้
ตรวจรับด้วยเส้นทางที่อนุญาตหนึ่งเส้นทางและเส้นทางที่ปฏิเสธหนึ่งเส้นทาง
ตัวอย่างเช่น จัดอุปกรณ์ควบคุมสายการผลิตไว้ใน VLAN 10 เซิร์ฟเวอร์บำรุงรักษาไว้ใน VLAN 20 และอุปกรณ์ปลายทางสำนักงานไว้ใน VLAN 30 เริ่มจากยืนยันการสื่อสารภายในแต่ละ VLAN จากนั้นตั้งค่าเกตเวย์และเส้นทางที่จำเป็น แล้วจึงเพิ่มนโยบายที่อนุญาตให้สายการผลิตอัปโหลดข้อมูลไปยังเซิร์ฟเวอร์และจำกัดการเข้าถึงพื้นที่สำนักงานจากสายการผลิต กำหนดที่อยู่ พอร์ตบริการ และเส้นทางขากลับตามโครงการจริง หมายเลข VLAN ในแผนภาพไม่ได้มีวัตถุประสงค์การใช้งานตายตัว การทดสอบควรครอบคลุมงานอัปโหลดข้อมูลจริงที่อนุญาตและการเข้าถึงที่ต้องไม่สำเร็จ
บันทึกส่งมอบควรเก็บโทโพโลยี พอร์ตและป้ายกำกับ ตารางที่อยู่และเกตเวย์ เส้นทางและนโยบาย ข้อมูลสำรองการกำหนดค่า และเงื่อนไขการทดสอบจริง นอกจากการเข้าถึงกันได้แล้ว ควรทดสอบการตอบสนองของบริการที่ตกลงกัน ภาระสูงสุด และการกู้คืนจากความขัดข้องตามที่อนุญาตด้วย การเปิดหน้าจัดการได้หรือ ping สำเร็จเป็นครั้งคราวพิสูจน์ได้เพียงว่าเงื่อนไขบางส่วนเป็นจริง ข้อสรุปอย่างเป็นทางการควรตรงกับชุดอุปกรณ์และขอบเขตบริการที่ได้ตรวจสอบแล้ว
หมายเหตุเกี่ยวกับเอกสาร: แผนภาพหลักการได้รับการตรวจสอบเนื้อหาทางเทคนิคและใช้เพื่ออธิบายกลไกทั่วไป ไม่ใช่ภาพผลิตภัณฑ์หรือบันทึกผลการวัด อินเทอร์เฟซ โหมด และความสามารถเฉพาะให้ยึดตามรุ่น รุ่นย่อยที่เลือก และการตรวจสอบ ณ จุดติดตั้ง
เอกสารอ้างอิงสำหรับตรวจสอบ:คู่มือ Cisco สำหรับการกำหนดเส้นทางระหว่าง VLAN และการกำหนดค่าเกตเวย์
RFC 1812: ข้อกำหนดสำหรับเราเตอร์ IPv4
สวิตช์แบบจัดการได้เลเยอร์ 3 ของ Feichang Technology รุ่น 10G แบบ 4 พอร์ตออปติคัล และ 8 พอร์ตไฟฟ้า
หมวดผลิตภัณฑ์สวิตช์แบบจัดการได้เลเยอร์ 3 ของ Feichang Technology
หัวข้อทางเทคนิคที่เกี่ยวข้อง:ความแตกต่างระหว่างสวิตช์เลเยอร์ 2 สวิตช์เลเยอร์ 3 และการกระจายโหลดเลเยอร์ 4: ข้อมูลการส่งต่อและสถานะการเชื่อมต่อวิธีเลือกระหว่างสวิตช์เลเยอร์ 2 และเลเยอร์ 3: หลักการส่งต่อและขอบเขตประสิทธิภาพ
แปลจากบทความทางเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2024-06-06 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T11:37:04+08:00 อ่านต้นฉบับภาษาจีน
