


หมายเลขเลเยอร์อธิบายสิ่งที่ประมวลผล ไม่ใช่การเปรียบเทียบความเร็วโดยตรง
การเชื่อมต่ออุปกรณ์ปลายทางในโรงงานเดียวกัน การเชื่อมต่อซับเน็ต IP สองซับเน็ต และการจัดสรรการเชื่อมต่อใหม่ให้เซิร์ฟเวอร์คนละเครื่อง เป็นงานสามอย่างที่แตกต่างกัน การสวิตช์เลเยอร์ 2 พิจารณา MAC และ VLAN เป็นหลัก การกำหนดเส้นทางเลเยอร์ 3 พิจารณา IP ปลายทางและข้อมูลเส้นทางเป็นหลัก ส่วนการกระจายโหลดเลเยอร์ 4 ยังใช้ข้อมูลชั้นขนส่งและกลไกเลือกเส้นทางที่เกี่ยวข้องด้วย ควรระบุก่อนว่าต้องทำงานใดให้สำเร็จ ไม่ควรตีความว่าหมายเลขเลเยอร์ที่สูงกว่าหมายถึงภาพที่ชัดกว่า เครือข่ายที่เร็วกว่า หรือฟังก์ชันความปลอดภัยที่ครบถ้วนกว่า
หมายเลขเลเยอร์ของแบบจำลอง OSI ช่วยอธิบายระดับการประมวลผล แต่ชื่อผลิตภัณฑ์อาจรวมหลายฟังก์ชันไว้ด้วยกัน สวิตช์เลเยอร์ 3 ยังคงส่งต่อแบบเลเยอร์ 2 ได้ และอาจกรองทราฟฟิกตามพอร์ต TCP หรือ UDP ได้ด้วย แต่ไม่ได้พิสูจน์ว่ามีการกระจายโหลดเซิร์ฟเวอร์ สิ่งที่เรียกว่าการสวิตช์เลเยอร์ 4 มักหมายถึงความสามารถเฉพาะด้านในการกระจายทราฟฟิก ไม่จำเป็นต้องเป็นผลิตภัณฑ์ระดับที่สี่ซึ่งได้จากการอัปเกรดสวิตช์ทั่วไปแบบง่าย ๆ
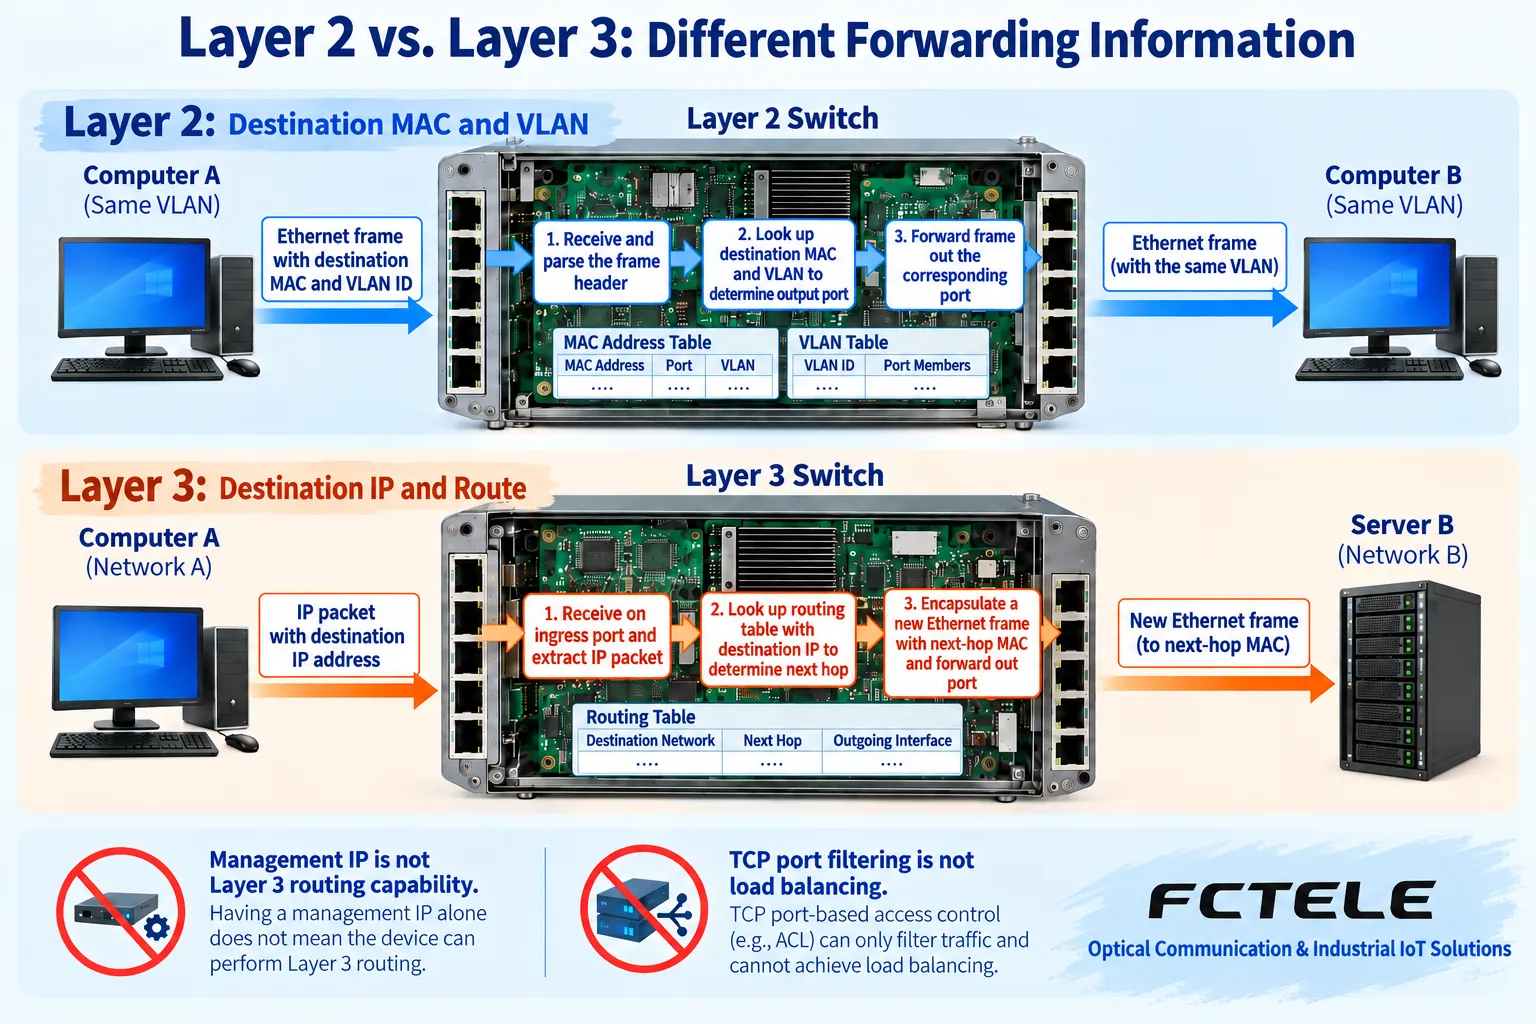
เลเยอร์ 2 เรียนรู้ MAC จากพอร์ตขาเข้าและค้นหาพอร์ตขาออก
หลังจากสวิตช์ได้รับเฟรม Ethernet โดยทั่วไปจะเรียนรู้ความสัมพันธ์ระหว่าง MAC ต้นทางกับพอร์ตขาเข้า จากนั้นค้นหา MAC ปลายทางภายในขอบเขต VLAN ที่เกี่ยวข้องและเลือกพอร์ตขาออกที่อนุญาต ปลายทางที่รู้จักจะถูกส่งต่อโดยตรง ส่วนยูนิแคสต์ที่ไม่ทราบปลายทางและบรอดแคสต์จะถูกฟลัดตามกฎที่ใช้ และโดยทั่วไปจะไม่ส่งกลับออกทางพอร์ตขาเข้าเดิม การฟลัดไม่ได้หมายความว่าทุก VLAN จะได้รับข้อมูล อายุรายการในตาราง MAC การกรอง และสถานะพอร์ตล้วนมีผลต่อเส้นทางจริงด้วย
อุปกรณ์ปลายทางสองเครื่องในซับเน็ตเดียวกันมักหาที่อยู่ลิงก์ของอีกฝ่ายก่อนผ่านกลไกค้นหาเพื่อนบ้านที่ใช้ เช่น ARP สวิตช์อาจมี IP สำหรับจัดการ เพื่อให้ผู้ดูแลเปิดหน้าเว็บหรือรับข้อมูลสถิติได้ แต่ IP สำหรับจัดการไม่ใช่สิ่งเดียวกับเกตเวย์ข้ามซับเน็ตของอุปกรณ์ปลายทาง ตาราง MAC บอกว่าอุปกรณ์อยู่ที่พอร์ตเลเยอร์ 2 ใด แต่ใช้แทนตารางเส้นทางไม่ได้ และไม่สามารถถือว่าความจุบัฟเฟอร์กับความจุตาราง MAC เป็นทรัพยากรเดียวกัน
เลเยอร์ 3 นำส่งแพ็กเก็ตใหม่ตามเส้นทาง IP
เมื่อเป้าหมายไม่ได้อยู่ในซับเน็ตภายใน อุปกรณ์ปลายทางจะส่งแพ็กเก็ตให้เกตเวย์ที่เกี่ยวข้อง ณ จุดนี้ ปลายทาง IP ยังคงเป็นอุปกรณ์เป้าหมาย แต่ MAC ปลายทางของเฟรม Ethernet นี้เป็นของเกตเวย์ อุปกรณ์กำหนดเส้นทางจะตรวจสอบแพ็กเก็ต IP เลือกเส้นทางและฮอปถัดไปที่ใช้ แล้วสร้างส่วนหัวเฟรมใหม่บนลิงก์ Ethernet ถัดไป การกำหนดเส้นทาง IPv4 ตามปกติยังมีการลดค่า TTL และปรับปรุงค่าเช็กซัมส่วนหัวที่เกี่ยวข้องด้วย จึงไม่อาจกล่าวได้ว่าแพ็กเก็ตทั้งหมดไม่เปลี่ยนแปลง
ฮาร์ดแวร์สามารถประมวลผลแพ็กเก็ตได้อย่างมีประสิทธิภาพโดยอาศัยข้อมูลการส่งต่อที่สร้างไว้แล้ว แต่ไม่ควรตีความว่าทุกสถาปัตยกรรมกำหนดเส้นทางเฉพาะแพ็กเก็ตแรก แล้วดูเพียง MAC สำหรับแพ็กเก็ตถัดไป การใช้งานแต่ละแบบใช้รายการตารางและเส้นทางประมวลผลต่างกัน และแพ็กเก็ตยังต้องเป็นไปตามเงื่อนไขการส่งต่อเลเยอร์ 3 และนโยบาย ข้อมูลการส่งต่ออาจมาจากเส้นทางที่เชื่อมต่อโดยตรง การกำหนดค่าแบบคงที่ หรือกลไกกำหนดเส้นทางแบบไดนามิกที่รองรับ การมีความสามารถเลเยอร์ 3 ไม่ได้หมายถึงการรองรับโปรโตคอลกำหนดเส้นทางทั้งหมด
การกรองพอร์ตเลเยอร์ 4 และการกระจายโหลดมีจุดประสงค์ต่างกัน
ส่วนหัว TCP และ UDP มีฟิลด์พอร์ตที่ใช้ระบุจุดปลายทางของการขนส่งข้อมูล อุปกรณ์สามารถจับคู่พอร์ตและใช้สำหรับการอนุญาตด้วย ACL การจำแนกทราฟฟิก หรือการจัดตารางคิวได้ แต่การทำงานเหล่านี้มีหน้าที่หลักในการอนุญาต ปฏิเสธ หรือจัดระเบียบทราฟฟิก และไม่จำเป็นต้องเลือกเซิร์ฟเวอร์แบ็กเอนด์ หมายเลขพอร์ตเพียงอย่างเดียวยังไม่อาจพิสูจน์ว่าเนื้อหาแพ็กเก็ตเป็นของแอปพลิเคชันใด บริการจริงอาจใช้พอร์ตต่างกัน และการเข้ารหัสกับการทำทันเนลก็อาจเปลี่ยนข้อมูลที่มองเห็นได้
เป้าหมายของการกระจายโหลดเลเยอร์ 4 คือการกระจายการเชื่อมต่อหรือทราฟฟิกไปยังแบ็กเอนด์ตามกฎที่ใช้ โดยทั่วไปต้องมีจุดรับบริการเสมือน สมาชิกแบ็กเอนด์ นโยบายการเลือก และสถานะการเชื่อมต่อหรือทราฟฟิกที่เกี่ยวข้อง ส่วนจะมีการตรวจสอบสถานะความพร้อมหรือไม่ รักษาการผูกกับแบ็กเอนด์เดิมอย่างไร และใช้วิธีส่งต่อแบบใดนั้น ขึ้นอยู่กับการนำไปใช้งาน การตรวจสอบฟิลด์เลเยอร์ 4 การให้บริการ NAT และการมีความสามารถกระจายโหลดอย่างครบถ้วน ไม่ใช่สิ่งที่ถือว่าเทียบเท่ากันได้
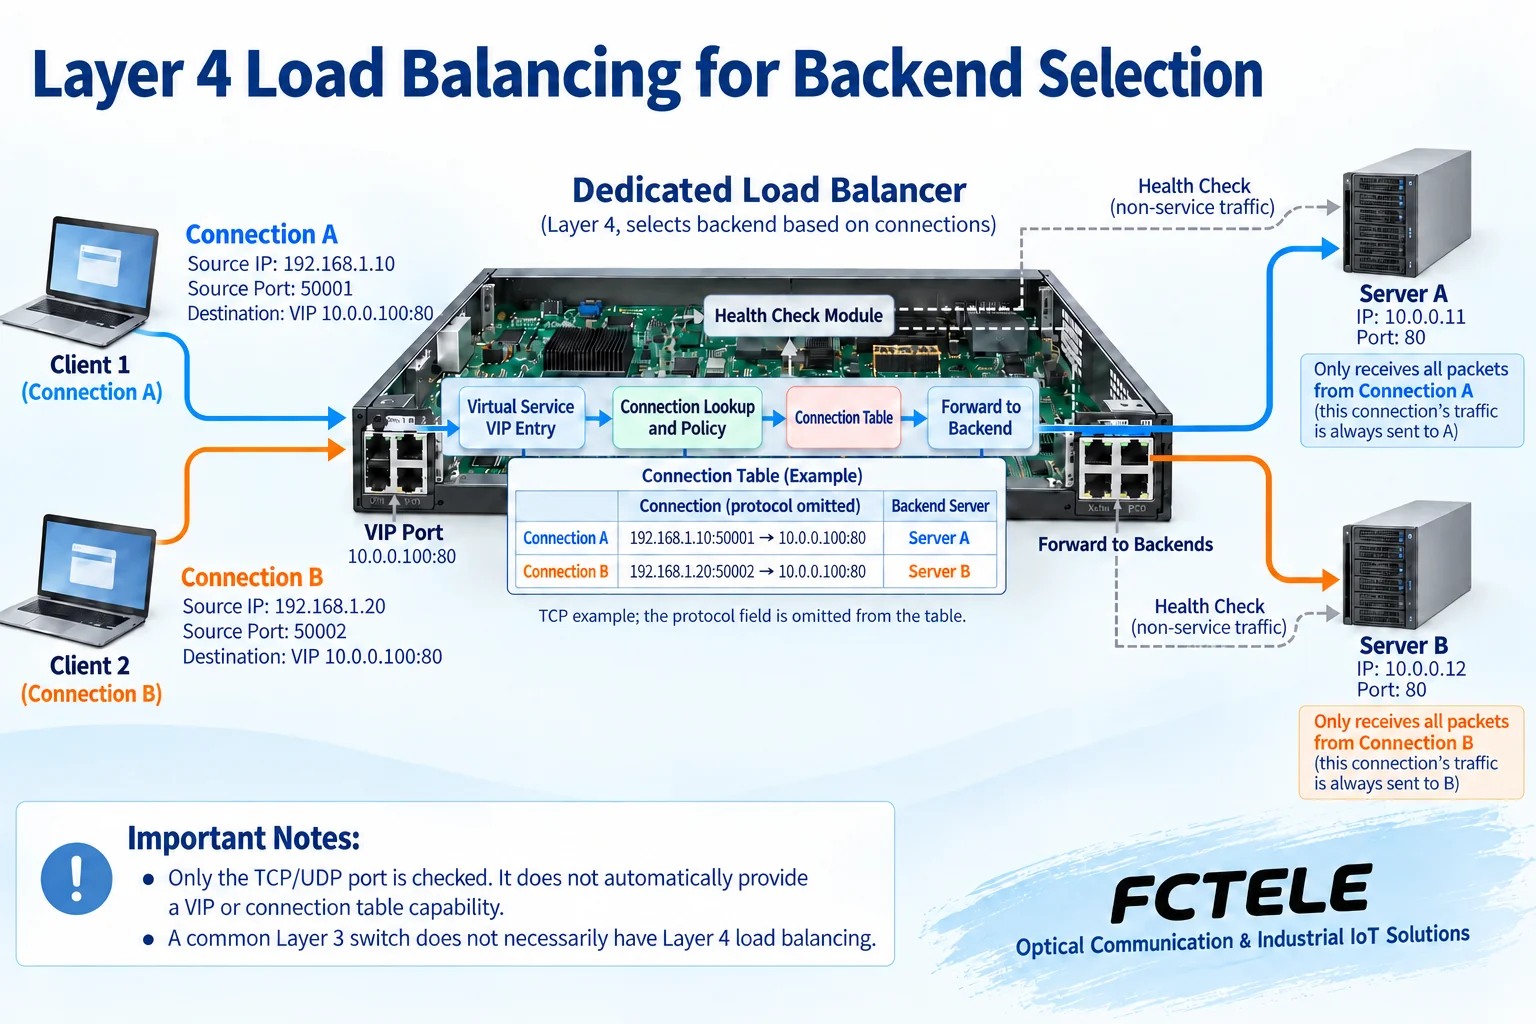
VIP และตารางการเชื่อมต่อซ่อนแบ็กเอนด์ไว้หลังจุดรับบริการอย่างไร
ในการติดตั้งใช้งานแบบหนึ่งที่พบได้ทั่วไป ไคลเอนต์เข้าถึงที่อยู่บริการเสมือน VIP และอุปกรณ์กระจายโหลดเลือกเซิร์ฟเวอร์ A หรือ B ตามนโยบาย พร้อมบันทึกความสัมพันธ์สำหรับการเชื่อมต่อนั้น แพ็กเก็ตถัดมาที่อยู่ในการเชื่อมต่อเดียวกันจะถูกส่งไปยังแบ็กเอนด์ที่เลือกไว้แล้วตามสถานะที่ใช้ แทนที่จะสุ่มเปลี่ยนเซิร์ฟเวอร์ทุกแพ็กเก็ต ในภาพ การเชื่อมต่อ A ไปยัง A และการเชื่อมต่อ B ไปยัง B เป็นตัวอย่างเพื่อการอธิบาย ไม่ได้หมายความว่าอัลกอริทึมจัดสรรทั้งหมดต้องกระจายแบบสลับกัน
บางโหมดเขียนที่อยู่หรือพอร์ตปลายทางใหม่ และการตอบกลับก็ต้องกลับเข้าสู่เส้นทางประมวลผลที่เหมาะสมตามโหมดนั้น ส่วนโหมดอื่นใช้รูปแบบการส่งต่อที่ต่างออกไป จึงไม่อาจกำหนดให้ทุกการใช้งานทำ NAT แบบเดียวกันทุกประการ ตารางการเชื่อมต่อ การคงเซสชันไว้กับแบ็กเอนด์เดิม และการตรวจสอบสถานะความพร้อมของแบ็กเอนด์เป็นงานที่เกี่ยวข้องกันแต่แตกต่างกัน หลังแบ็กเอนด์ขัดข้อง สามารถย้ายการเชื่อมต่อใหม่ไปยังแบ็กเอนด์อื่นได้ แต่ไม่ได้รับประกันว่าการเชื่อมต่อที่มีอยู่และสถานะแอปพลิเคชันจะกู้คืนได้โดยไม่สูญเสีย
เลือกทรัพยากรตามความต้องการ อย่าถือว่ารายการตรวจสอบเป็นคำรับรองประสิทธิภาพ
เลเยอร์ 2 ต้องตรวจสอบพอร์ต VLAN การเรียนรู้ MAC และอัปลิงก์ ส่วนเลเยอร์ 3 ต้องตรวจสอบทรัพยากรเส้นทางและเพื่อนบ้าน นโยบายที่ต้องใช้ และวิธีส่งต่อที่ใช้ได้เพิ่มเติม การกระจายโหลดเน้นบริการเสมือน การเชื่อมต่อพร้อมกัน ความสามารถในการรองรับการเชื่อมต่อใหม่ การจัดการแบ็กเอนด์ และการตรวจสอบสถานะความพร้อม ทรัพยากรแต่ละอย่างตอบคำถามต่างกัน จำนวนรายการตารางที่มากกว่าไม่ได้หมายความโดยตรงว่าบริการหนึ่งจะเร็วกว่า ในการทดสอบต้องระบุทิศทางทราฟฟิก ความยาวเฟรม โปรโตคอล และฟังก์ชันที่เปิดใช้งาน
เมื่อพอร์ตขาเข้ากิกะบิตหลายพอร์ตใช้พอร์ตขาออกกิกะบิตหนึ่งพอร์ตร่วมกัน ทราฟฟิกรวมยังคงถูกจำกัดด้วยพอร์ตขาออกที่ใช้ร่วมกันนั้น แพ็กเก็ตที่ต้องประมวลผลเพิ่มเติมอาจเข้าสู่เส้นทางซอฟต์แวร์ และข้อสรุปด้านประสิทธิภาพต้องสอดคล้องกับชุดฟังก์ชันเป้าหมาย เมื่อคำนวณความสามารถในการสวิตช์ ต้องคำนึงถึงหลักเกณฑ์ของผู้ผลิตในการนับทราฟฟิกทิศทางเดียวหรือสองทิศทางด้วย ไม่อาจยืนยันได้ว่าทุกนโยบายทำงานได้เต็มความเร็วสายเพียงนำจำนวนพอร์ตคูณด้วยอัตราความเร็ว การตอบสนองของบริการจริงยังได้รับผลจากอุปกรณ์ปลายทางและแอปพลิเคชันด้วย
ไม่อาจขยายข้ออ้างด้านฟังก์ชันของผลิตภัณฑ์อุตสาหกรรมเลเยอร์ 3 ให้กลายเป็นฟังก์ชันของผลิตภัณฑ์เลเยอร์ 4
หน้าผลิตภัณฑ์สวิตช์แบบจัดการได้เลเยอร์ 3 ของ Feichang Technology ขนาด 10 กิกะบิต พร้อมพอร์ตไฟเบอร์ 4 พอร์ตและพอร์ตทองแดง 8 พอร์ต ระบุการกำหนดเส้นทาง IP พอร์ตเลเยอร์ 3 และ ACL จึงใช้เป็นผลิตภัณฑ์เฉพาะสำหรับตรวจสอบการรวมเครือข่ายข้ามซับเน็ตและกฎการเข้าถึงได้ อินเทอร์เฟซแบบแสงและแบบไฟฟ้าเหมาะสำหรับการเชื่อมต่อสายที่สอดคล้องกัน และฟังก์ชันจัดการช่วยตรวจสอบเส้นทางและบำรุงรักษา ก่อนใช้งานยังต้องตรวจสอบเฟิร์มแวร์ ทรัพยากร การกำหนดค่า และเงื่อนไขของบริการ ไม่อาจอ้างว่าทุกงานมีค่าความหน่วงที่กำหนดแน่นอนได้เพียงเพราะมีคำว่าอุตสาหกรรม
หน้าข้างต้นไม่มีคำอธิบายที่เกี่ยวข้องเพียงพอที่จะยืนยันความสามารถกระจายโหลดเซิร์ฟเวอร์แบบ VIP อย่างครบถ้วน บทความนี้จึงไม่ส่งเสริมผลิตภัณฑ์ดังกล่าวว่าเป็นอุปกรณ์กระจายโหลดเลเยอร์ 4 หากโครงการต้องกระจายบริการไปยังแบ็กเอนด์หลายตัว ควรเลือกผลิตภัณฑ์หรือโซลูชันซอฟต์แวร์อื่นที่ระบุชัดเจนว่ามีฟังก์ชันดังกล่าว และตรวจสอบโหมดการส่งต่อ สถานะแอปพลิเคชัน และวิธีบำรุงรักษา การสำรองเส้นทางในชั้นเครือข่ายก็ไม่สามารถใช้แทนการซิงโครไนซ์สถานะบริการแอปพลิเคชันได้โดยตรง
ใช้เส้นทางการสื่อสารจริงในการเลือกผลิตภัณฑ์และแก้ไขปัญหา
เมื่อสายการผลิตขนาดเล็กต้องการเพียงการเชื่อมต่อภายใน VLAN เดียวกัน ให้ยืนยันก่อนว่าการส่งต่อเลเยอร์ 2 เพียงพอ เมื่อซับเน็ตบริการหลายซับเน็ตต้องสื่อสารกัน จึงวางแผนเกตเวย์ การกำหนดเส้นทาง และสิทธิ์การเข้าถึง และเมื่อจำเป็นต้องให้หลายเซิร์ฟเวอร์รองรับจุดรับบริการเดียวกันเท่านั้น จึงประเมินการกระจายโหลดเพิ่มเติม ฟังก์ชันเหล่านี้สามารถติดตั้งในตำแหน่งต่างกันภายในเครือข่ายเดียวกันได้ และไม่จำเป็นต้องให้อุปกรณ์เดียวรับทุกบทบาท ควรวาดเส้นทางให้ชัดเจนก่อน แล้วจึงเปรียบเทียบผลิตภัณฑ์ที่เกี่ยวข้อง
ในการตรวจรับ ให้ตรวจสอบการเชื่อมต่อทางกายภาพและการสื่อสารภายในโดเมนเดียวกันก่อน จากนั้นตรวจสอบที่อยู่ข้ามโดเมน เกตเวย์ และเส้นทางขากลับ สุดท้ายจึงตรวจสอบบริการเสมือน สถานะการเชื่อมต่อ และสถานะความพร้อมของแบ็กเอนด์ตามความจำเป็น ตรวจสอบทั้งบริการที่ต้องทำงานสำเร็จ การเข้าถึงที่ต้องถูกปฏิเสธ และการเปลี่ยนแปลงเมื่อเกิดความขัดข้องที่ยอมรับได้ บันทึกรุ่น เวอร์ชัน และการกำหนดค่าไว้ อย่าถือว่าการถ่ายโอนไฟล์ขนาดใหญ่หนึ่งครั้งที่ทำงานปกติเป็นหลักฐานว่าการกำหนดเส้นทาง การแยกเครือข่าย และการกู้คืนเมื่อเซิร์ฟเวอร์ขัดข้องผ่านเกณฑ์ทั้งหมดแล้ว
หมายเหตุเกี่ยวกับข้อมูล: แผนภาพหลักการผ่านการตรวจสอบเทียบกับเนื้อหาทางเทคนิคแล้ว และใช้เพื่ออธิบายกลไกทั่วไป ไม่ใช่ภาพถ่ายผลิตภัณฑ์หรือบันทึกผลการวัด อินเทอร์เฟซ โหมด และความสามารถเฉพาะขึ้นอยู่กับรุ่น เวอร์ชันที่เลือก และการตรวจสอบหน้างาน
เอกสารประกอบการตรวจสอบ:RFC1812: ข้อกำหนดสำหรับเราเตอร์ IPv4
RFC3022: การแปลงที่อยู่และการแมปการเชื่อมต่อ
F5: กลไกการกระจายโหลดเลเยอร์ 4
สวิตช์แบบจัดการได้เลเยอร์ 3 ของ Feichang Technology ขนาด 10 กิกะบิต พร้อมพอร์ตไฟเบอร์ 4 พอร์ตและพอร์ตทองแดง 8 พอร์ต
หัวข้อทางเทคนิคที่เกี่ยวข้อง:วิธีจัดเครือข่ายสวิตช์อุตสาหกรรมเลเยอร์ 3: เกตเวย์ VLAN นโยบายการเข้าถึง และการตรวจรับบริการวิธีเลือกระหว่างสวิตช์เลเยอร์ 2 และเลเยอร์ 3: หลักการส่งต่อและขอบเขตประสิทธิภาพ
แปลจากบทความเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2019-11-27 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T11:37:04+08:00 อ่านต้นฉบับภาษาจีน
