


เซิร์ฟเวอร์อนุกรมช่วยนำข้อมูลอนุกรมจากมิเตอร์ เครื่องมือวัด หรือ PLC เข้าสู่ Ethernet แต่ “เชื่อมต่อเครือข่ายได้” ไม่ได้หมายความว่า “ปลอดภัยแล้ว” โซลูชันที่เชื่อถือได้ต้องตอบคำถามสามข้อพร้อมกัน ได้แก่ ใครสามารถเชื่อมต่อกับอุปกรณ์ได้ ลิงก์ที่ข้อมูลผ่านจำเป็นต้องเข้ารหัสหรือไม่ และสามารถตรวจพบปัญหาได้ทันเวลาและกู้คืนได้อย่างปลอดภัยหรือไม่ การตั้งรหัสผ่านเพียงอย่างเดียวไม่เพียงพอ และไม่ควรถือว่าอุปกรณ์สามารถต้านทานการโจมตีทางเครือข่ายได้โดยอัตโนมัติเพียงเพราะระบุว่าเป็น “เกรดอุตสาหกรรม”
1. ทำความเข้าใจเส้นทางการรับส่งข้อมูลจริงก่อน
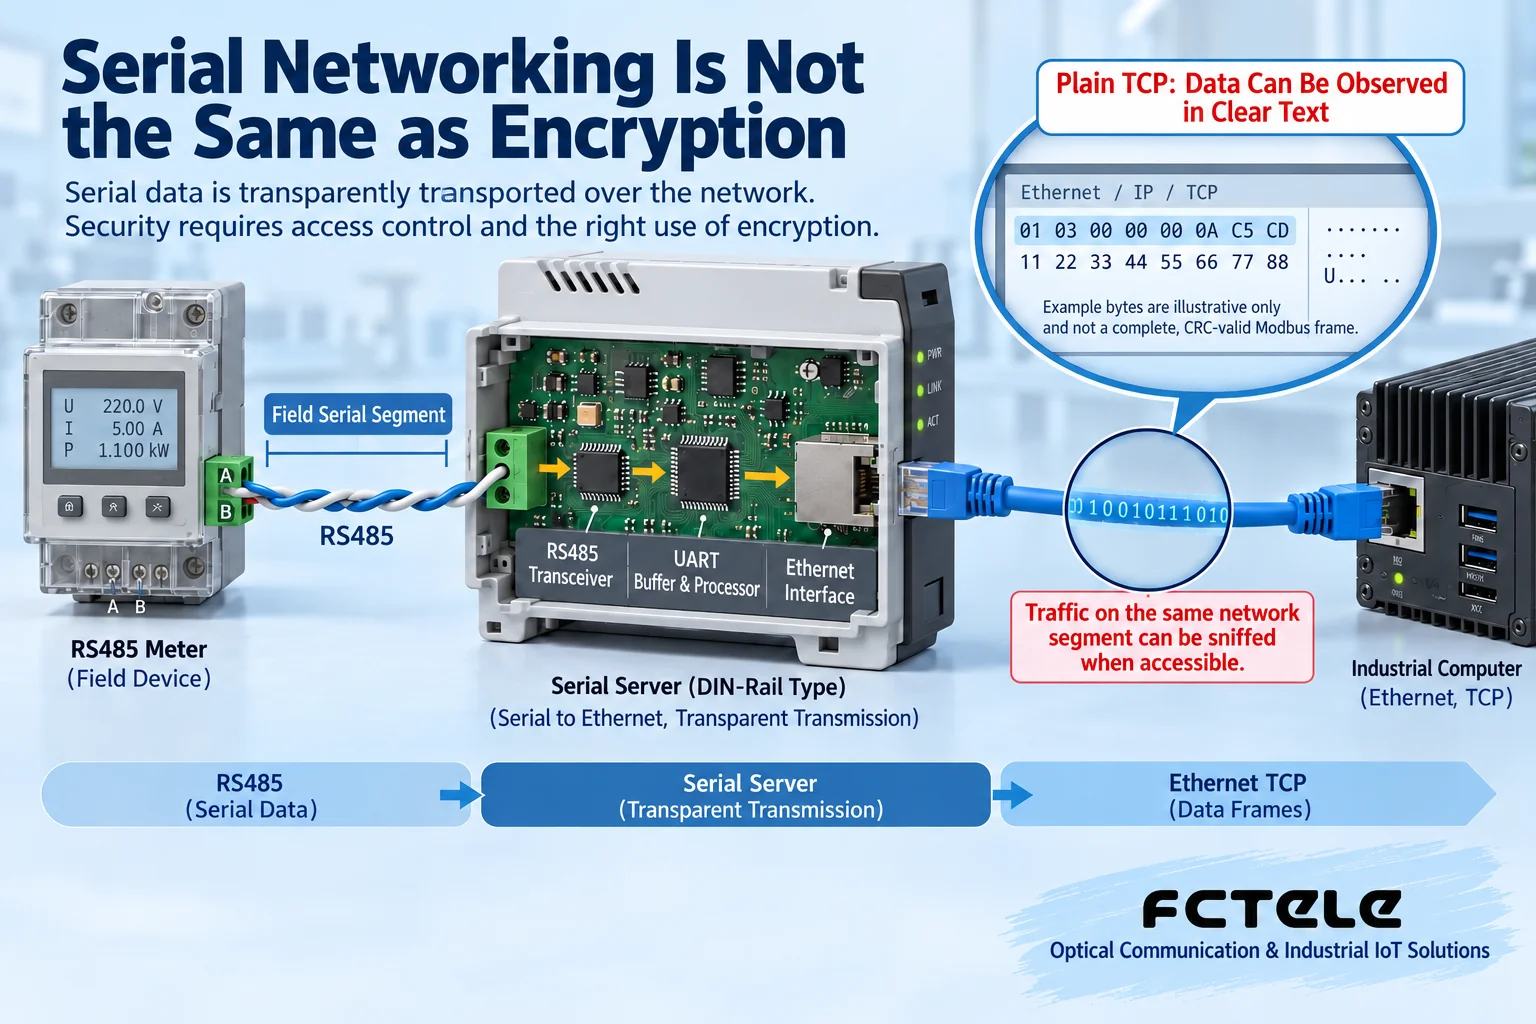
สมมติว่ามิเตอร์ส่งค่าที่อ่านได้ผ่าน RS485 โดย RS485 กำหนดวิธีที่สัญญาณไฟฟ้าเดินทางบนสาย แต่ไม่ได้รับผิดชอบในการตรวจสอบตัวตนของผู้ใช้เครือข่าย หลังจากเซิร์ฟเวอร์อนุกรมรับไบต์ข้อมูลอนุกรมแล้ว จะส่งข้อมูลเข้าสู่การเชื่อมต่อ TCP หรือ UDP ตามเงื่อนไขการจัดเฟรมที่กำหนดไว้ จากนั้นคอมพิวเตอร์โฮสต์จะแปลค่าที่อ่านได้ตามโพรโทคอลแอปพลิเคชันของมิเตอร์ การส่งผ่านแบบโปร่งใสโดยทั่วไปทำหน้าที่ส่งต่อไบต์ข้อมูล ไม่ได้ตัดสินว่าคำสั่งแต่ละคำสั่งเหมาะสมที่จะดำเนินการหรือไม่ คำขออ่านข้อมูลและคำสั่งแก้ไขพารามิเตอร์อาจเข้าสู่อุปกรณ์ภาคสนามผ่านช่องทางเดียวกัน
TCP ช่วยให้ผู้รับได้รับไบต์ข้อมูลตามลำดับได้ แต่ไม่ได้เปลี่ยนเนื้อหาให้เป็นข้อมูลเข้ารหัสโดยอัตโนมัติ รหัสผ่านเข้าสู่ระบบของอุปกรณ์มักป้องกันส่วนติดต่อสำหรับการจัดการ และไม่ได้หมายความว่าข้อมูลการใช้งานถูกเข้ารหัสแล้ว ควรตรวจสอบฝั่งอนุกรม LAN ภาคสนาม ลิงก์ระหว่างโรงงาน และจุดเข้าสู่แพลตฟอร์มแยกกัน การป้องกันส่วนหนึ่งไม่ได้หมายความว่าทั้งเส้นทางปลอดภัย ให้เริ่มจากวาดลิงก์ที่ใช้งานจริง ระบุอุปกรณ์ พอร์ต ทิศทางการสื่อสาร และช่องทางเข้าจัดการให้ชัดเจน แล้วจึงจะทราบว่าควรวางการป้องกันไว้ที่ใด
2. แยกประเภทภัยคุกคามเพื่อเลือกมาตรการให้ตรงกัน
การดักฟังคือการที่ผู้อื่นเห็นข้อมูลที่ไม่ควรเห็น การควบคุมโดยไม่ได้รับอนุญาตคือการที่ผู้ไม่มีสิทธิ์ส่งคำสั่งไปยังอุปกรณ์ ส่วนการใช้ทรัพยากรจนหมดอาจเกิดจากการเชื่อมต่อมากเกินไป คำขอที่ผิดปกติ หรือการลองใหม่ที่ไม่ถูกต้อง จนไม่สามารถเก็บข้อมูลตามปกติได้ นอกจากนี้ยังมีสถานการณ์ที่มักถูกมองข้าม คือบุคลากรที่ได้รับอนุญาตเปลี่ยนอัตราบอด ที่อยู่อุปกรณ์ หรือโหมดเครือข่ายผิดพลาด ซึ่งอาจทำให้การสื่อสารหยุดชะงักได้เช่นกัน ความปลอดภัยต้องป้องกันพฤติกรรมที่เป็นอันตรายและจำกัดความผิดพลาดในการปฏิบัติงานด้วย
ดังนั้น การรักษาความลับ การตรวจสอบตัวตน สิทธิ์ในการปฏิบัติงาน และความพร้อมใช้งานจึงไม่สามารถทดแทนกันได้ การเข้ารหัสช่วยลดความเสี่ยงจากการดักฟังบนลิงก์ แต่ไม่สามารถหยุดผู้ที่ได้รับอนุญาตให้เข้าสู่ระบบแล้วจากการส่งคำสั่งผิดพลาดได้ รายการอนุญาตการเข้าถึงช่วยจำกัดช่องทางเข้า แต่ไม่สามารถรับประกันได้ว่าคอมพิวเตอร์ที่ได้รับอนุญาตจะไม่ติดมัลแวร์ การจำกัดจำนวนการเชื่อมต่อช่วยหลีกเลี่ยงการใช้ทรัพยากรจนหมด แต่ไม่สามารถทดแทนการแบ่งส่วนเครือข่ายได้ ทุกมาตรการมีขอบเขตและต้องใช้ร่วมกัน
3. จำกัดช่องทางเข้าก่อน แล้วจึงกำหนดสิทธิ์เท่าที่จำเป็น
อย่าเปิดพอร์ตบริการและหน้าจัดการของเซิร์ฟเวอร์อนุกรมให้เข้าถึงได้โดยตรงจากเครือข่ายสาธารณะ ควรวางอุปกรณ์เก็บข้อมูลภาคสนามไว้ในพื้นที่เครือข่ายอุตสาหกรรมที่กำหนดขอบเขตชัดเจน แยกจากเครื่องปลายทางสำนักงานและเครือข่ายไร้สายสำหรับผู้มาเยือน VLAN สามารถแบ่งเครือข่ายเชิงตรรกะได้ แต่การเข้าถึงข้ามพื้นที่ยังต้องมีนโยบายที่บังคับใช้ผ่านการกำหนดเส้นทาง ไฟร์วอลล์ หรืออุปกรณ์ควบคุมการเข้าถึงอื่น ๆ การแบ่ง VLAN โดยไม่จำกัดทราฟฟิกข้ามพื้นที่เพียงอย่างเดียวยังไม่ถือว่าแยกเครือข่ายได้ครบถ้วน
ควรเขียนกฎการเข้าถึงว่า “โฮสต์เก็บข้อมูลที่ระบุเข้าถึงพอร์ตที่จำเป็นของอุปกรณ์ที่ระบุ” แทนการอนุญาตให้ทั้งเซกเมนต์เครือข่ายเข้าถึงได้อย่างอิสระ รายการอนุญาต IP มีประโยชน์ แต่ที่อยู่ IP ไม่ใช่ตัวตนของบุคคลและไม่สามารถทดแทนการยืนยันตัวตนด้วยบัญชีได้ ควรจำกัดช่องทางเข้าจัดการไว้เฉพาะพื้นที่ปฏิบัติการ โดยใช้บัญชีแยกเฉพาะและรหัสผ่านที่รัดกุมเพียงพอ หากอุปกรณ์รองรับการแบ่งบทบาท ให้แยกสิทธิ์ดูข้อมูลอย่างเดียว แก้ไขการกำหนดค่า และอัปเกรด ปิดบริการที่ไม่ได้ใช้ เก็บบันทึกการเปลี่ยนแปลง และเพิกถอนสิทธิ์ทันทีเมื่อพนักงานออกจากงานหรือสิ้นสุดการจ้างผู้รับเหมาภายนอก
4. ช่องทางเข้ารหัสต้องระบุขอบเขตการป้องกันให้ชัดเจน
TLS เป็นโพรโทคอลการสื่อสารที่ปลอดภัย ไม่ใช่อัลกอริทึมการเข้ารหัสเดี่ยวในประเภทเดียวกับ AES การนำ TLS ไปใช้อย่างถูกต้องจะรวมการตรวจสอบตัวตน การเจรจาคีย์ และการเข้ารหัสแบบมีการยืนยันความถูกต้องเพื่อป้องกันการเชื่อมต่อ ต้องตรวจสอบว่ารองรับ TLS หรือไม่ รองรับเวอร์ชันใด และตรวจสอบใบรับรองอย่างไร โดยอ้างอิงรุ่น เฟิร์มแวร์ และซอฟต์แวร์แอปพลิเคชันที่ใช้งานจริง การใช้ HTTPS สำหรับเข้าสู่ระบบผ่านเว็บไม่ได้หมายความว่าพอร์ตบริการ TCP อีกพอร์ตหนึ่งจะใช้ TLS โดยอัตโนมัติ
หากยังไม่ได้ยืนยันว่าตัวเซิร์ฟเวอร์อนุกรมมีช่องทางบริการที่ปลอดภัย สามารถใช้เกตเวย์ VPN ที่เหมาะสมบริเวณขอบเขตเครือข่ายเพื่อป้องกันการเชื่อมต่อระหว่างโรงงานได้ VPN ห่อหุ้มข้อมูลเครือข่ายเดิมไว้ในช่องทางที่มีการป้องกัน โดยเกตเวย์ทั้งสองปลายทำหน้าที่เข้ารหัสและถอดรหัส การป้องกันครอบคลุมเฉพาะส่วนที่อยู่ในอุโมงค์ ส่วนสายอนุกรม LAN ก่อนและหลังเกตเวย์ รวมถึงบัญชีแพลตฟอร์มยังต้องมีการป้องกันแยกต่างหาก การมีเกตเวย์จึงไม่ได้เป็นเหตุให้เปิดการเข้าถึงอุปกรณ์ภายในทั้งหมดอย่างไม่จำกัด
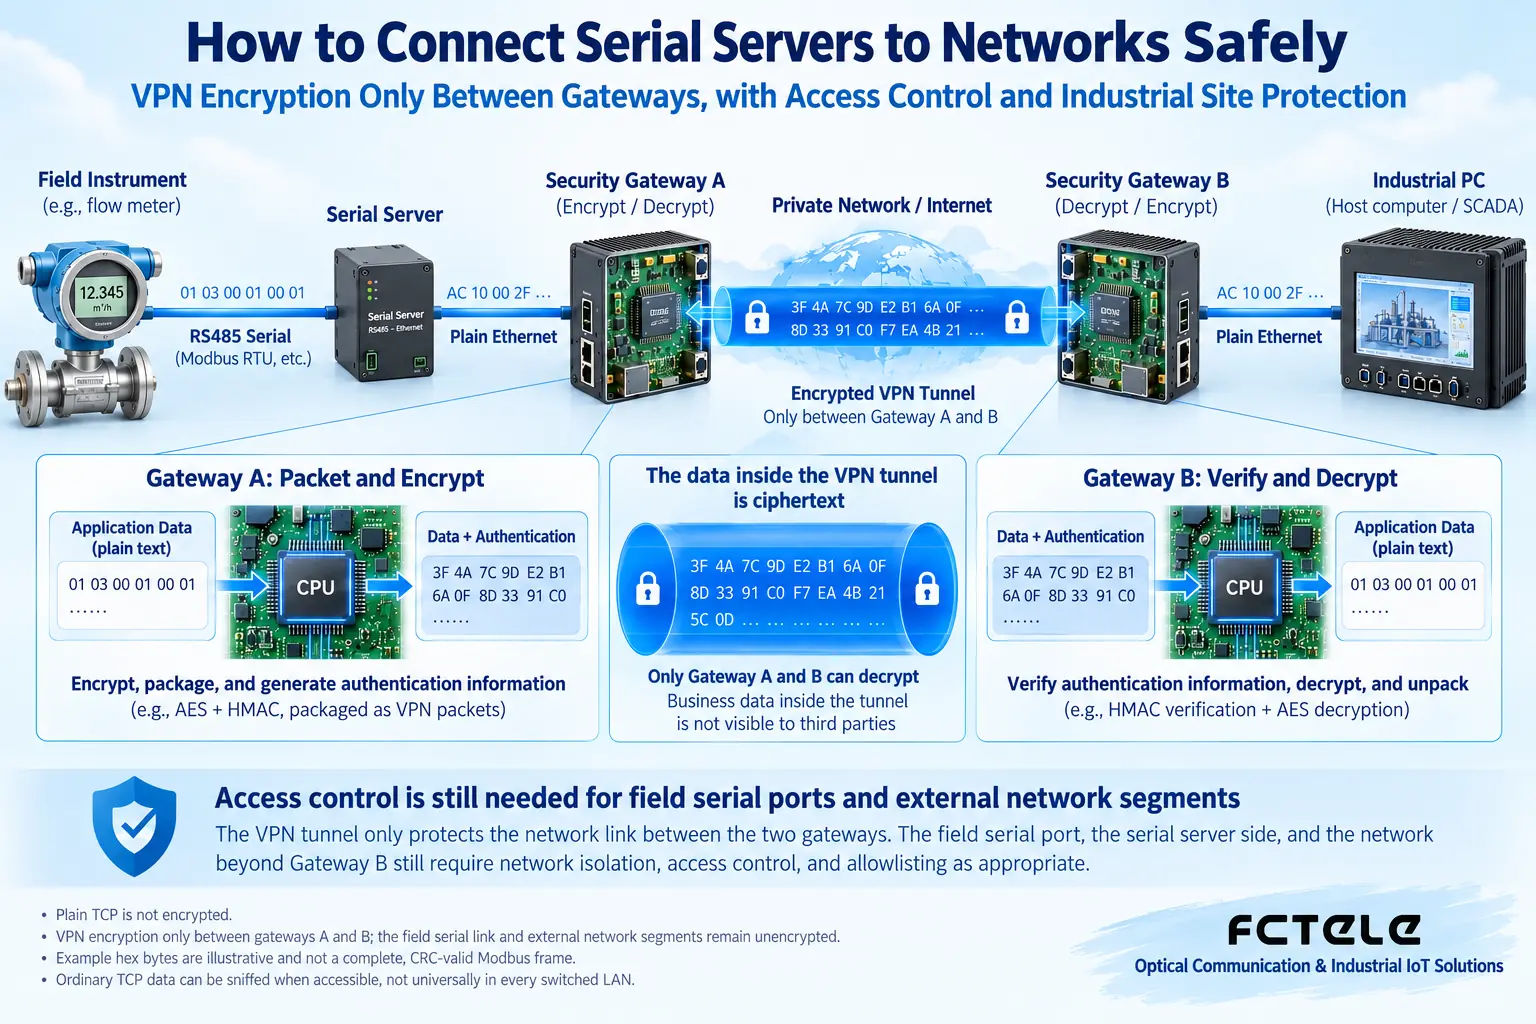
ระหว่างการติดตั้งใช้งานต้องตรวจสอบตัวตนของคู่สื่อสาร และต้องไม่ข้ามการตรวจสอบใบรับรองเป็นเวลานานเพียงเพื่อให้ข้อผิดพลาดหายไป ควรมีกระบวนการจัดเก็บ อัปเดต และเพิกถอนคีย์กับใบรับรอง และไม่ควรเขียนคีย์คงที่ที่ใช้ร่วมกันกับอุปกรณ์ทั้งหมดไว้ในไฟล์กำหนดค่าสาธารณะ การเข้ารหัสยังเพิ่มภาระการประมวลผลหรือข้อมูลส่วนเพิ่มจากการห่อหุ้ม จึงต้องตรวจสอบรอบการเก็บข้อมูล ระยะหมดเวลา และการเชื่อมต่อใหม่หลังหลุดในสถานที่จริง ไม่ใช่ตรวจเพียงว่า “เชื่อมต่อสำเร็จ” บริการประเภทควบคุมยังต้องตรวจสอบการจัดการสถานะหลังเชื่อมต่อใหม่ เพื่อหลีกเลี่ยงการดำเนินคำสั่งที่ไม่ถูกต้องซ้ำ
5. เหตุใด CRC จึงไม่ใช่เครื่องมือป้องกันการดัดแปลงข้อมูล
CRC เป็นวิธีหาผลรวมตรวจสอบที่ใช้ตรวจจับข้อผิดพลาดในการรับส่ง เหมาะสำหรับตรวจสอบการเปลี่ยนแปลงของข้อมูลที่เกิดจากสัญญาณรบกวนหรือปัญหาของสาย แต่หากผู้โจมตีสามารถเปลี่ยนข้อมูลได้ โดยทั่วไปก็สามารถคำนวณ CRC ที่สอดคล้องกันใหม่ได้เช่นกัน ดังนั้น CRC ที่ถูกต้องจึงไม่ได้หมายความว่าข้อมูลมาจากอุปกรณ์ที่เชื่อถือได้ และยิ่งไม่ได้หมายความว่าข้อมูลไม่เคยถูกดัดแปลงโดยเจตนาร้าย การยืนยันความถูกต้องของข้อความด้วยวิธีการเข้ารหัสลับต้องใช้คีย์ร่วมด้วย ทำให้ผู้ที่ไม่มีคีย์ปลอมผลลัพธ์ที่ถูกต้องได้ยาก หน้าที่ของวิธีนี้แตกต่างจากการตรวจสอบข้อผิดพลาดทั่วไป
การนำข้อมูลต้นฉบับไป XOR กับตัวเลขคงที่เพียงอย่างเดียวไม่ควรถูกมองว่าเป็นโซลูชันความปลอดภัยที่เชื่อถือได้เช่นกัน ชื่ออัลกอริทึม ความยาวคีย์ หรือคำกล่าวอ้างว่า “พัฒนาการเข้ารหัสเอง” ไม่สามารถทดแทนการทบทวนการออกแบบโพรโทคอลและการนำไปใช้ได้ ควรเลือกช่องทางที่ปลอดภัยซึ่งผ่านการใช้งานจนเป็นที่ยอมรับ มีกลไกบำรุงรักษาชัดเจน และมีวิธีการนำไปใช้ที่ตรวจสอบได้ อย่าประกอบการเข้ารหัสและผลรวมตรวจสอบขึ้นเองเพื่อป้องกันคำสั่งควบคุมที่สำคัญ นอกเหนือจากการเข้ารหัส ระบบงานยังควรตรวจสอบสิทธิ์ในการใช้คำสั่ง ช่วงค่า และค่าผิดปกติด้วย
6. ผลิตภัณฑ์ Feichang มีบทบาทอย่างไรในโซลูชันลักษณะนี้
เซิร์ฟเวอร์อนุกรมอุตสาหกรรมแบบติดรางทรงลิปสติก FCT-081219 บนเว็บไซต์ทางการของ Feichang รองรับการเชื่อมต่อหนึ่งช่องสัญญาณ โดยเลือกเป็น RS232, RS422 หรือ RS485 เพื่อเชื่อมเข้าสู่ Ethernet ความเร็ว 100 Mbps และมีฟังก์ชันต่าง ๆ เช่น การกำหนดค่าผ่าน WEB การจัดการด้วย SNMP การควบคุมการเข้าถึง และการอัปเกรดเฟิร์มแวร์ ความสามารถเหล่านี้ช่วยด้านการเชื่อมต่อภาคสนาม การกำหนดค่าแบบรวมศูนย์ และการบำรุงรักษาอุปกรณ์ตามลำดับ ขนาดเล็กและการติดตั้งบนรางหรือผนังช่วยให้จัดพื้นที่ภายในตู้ได้สะดวก ทั้งหมดนี้เป็นความสามารถด้านการเชื่อมต่อเครือข่ายและการจัดการ ไม่สามารถนำไปสรุปโดยตรงว่ามีฟังก์ชันความปลอดภัยด้านการเข้ารหัสลับครบทุกอย่าง
รายละเอียดผลิตภัณฑ์ที่ตรวจสอบในขณะนี้ไม่ได้ระบุอย่างชัดเจนถึงความสามารถด้าน TLS สำหรับบริการ การยืนยันตัวตนด้วยใบรับรอง หรือการทำหน้าที่เป็นปลายทาง VPN บทความนี้จึงไม่ระบุว่าความสามารถเหล่านี้เป็นฟังก์ชันที่ยืนยันแล้วของรุ่นนี้ ในการเลือกผลิตภัณฑ์ ให้ยืนยันกับ Feichang เกี่ยวกับรุ่นที่สั่งซื้อ เวอร์ชันเฟิร์มแวร์ ระดับความละเอียดของการควบคุมการเข้าถึง และบริการที่สามารถปิดได้ แล้วจึงตัดสินใจว่าจะใช้งานร่วมกับเกตเวย์ความปลอดภัยภายนอกหรือไม่ การป้องกันทางไฟฟ้า ความสามารถในการปรับตัวต่อสภาพแวดล้อม และความปลอดภัยของเครือข่ายเป็นคนละประเด็นกัน ข้อกำหนดด้านการป้องกันฟ้าผ่าหรือช่วงอุณหภูมิกว้างไม่สามารถทดแทนหลักฐานยืนยันช่องทางที่ปลอดภัยได้
7. เริ่มการทดสอบตรวจรับจากระบบขนาดเล็ก
ตัวอย่างเช่น โรงงานสมมติแห่งหนึ่งต้องการส่งค่าที่อ่านได้จากมิเตอร์หลายตัวไปยังแพลตฟอร์มเก็บข้อมูลระยะไกล ให้บันทึกพารามิเตอร์อนุกรม ที่อยู่อุปกรณ์ และรอบการเก็บข้อมูลก่อน ยืนยันในพื้นที่ว่าค่าที่อ่านได้มีความเสถียร จากนั้นจำกัดการเข้าถึงพอร์ตบริการให้เฉพาะโฮสต์เก็บข้อมูลเท่านั้น ส่วนติดต่อสำหรับการจัดการให้ใช้ได้เฉพาะพื้นที่ปฏิบัติการ ส่วนการสื่อสารระหว่างโรงงานให้ส่งผ่านช่องทางที่ปลอดภัยซึ่งมีการยืนยันตัวตน และจำกัดเฉพาะปลายทางที่จำเป็นจริง อย่าปิดไฟร์วอลล์ทั้งหมดเพียงเพื่อแก้ไขปัญหา และอย่าเปิดทุกพอร์ต
การตรวจรับควรทดสอบแยกกันว่า การเชื่อมต่อที่ได้รับอนุญาตสามารถเก็บข้อมูลได้ตามปกติ การเชื่อมต่อที่ไม่ได้รับอนุญาตถูกปฏิเสธ การกู้คืนหลังการตัดการเชื่อมต่อตามปกติสามารถควบคุมได้ และการเปลี่ยนแปลงด้านการจัดการมีบันทึกไว้ ควรทดสอบในช่วงเวลาบำรุงรักษาและใช้อุปกรณ์ที่ได้รับอนุญาต ห้ามดำเนินการสแกนที่มีความเข้มข้นสูงหรือทดสอบการปฏิเสธการให้บริการบนเครือข่ายการผลิตโดยพลการ ตรวจสอบการเชื่อมต่อที่ผิดปกติ การเข้าสู่ระบบล้มเหลว และการเก็บข้อมูลที่หมดเวลา เมื่อบันทึกของอุปกรณ์ไม่เพียงพอ ให้ใช้บันทึกจากเกตเวย์ สวิตช์ และคอมพิวเตอร์โฮสต์ร่วมกัน และปรับเวลาให้ตรงกันมากที่สุดเพื่อให้ติดตามเหตุการณ์เดียวกันได้ง่ายขึ้น
สุดท้าย ให้สำรองการกำหนดค่าและบันทึกเวอร์ชันเฟิร์มแวร์ แหล่งที่มาของการอัปเกรด และขั้นตอนย้อนกลับ ตรวจสอบแพตช์ในสภาพแวดล้อมที่เหมาะสมก่อน แล้วจึงกำหนดช่วงเวลาสำหรับอัปเกรด กระบวนการฉุกเฉินควรระบุว่าใครมีอำนาจแยกอุปกรณ์ออกจากระบบ จะรักษางานสำคัญให้ดำเนินต่อไปอย่างไร และจะคืนการเชื่อมต่อเมื่อใด อย่าถือว่า “ถอดทุกอย่างออก” เป็นขั้นตอนมาตรฐานที่เหมาะกับทุกสถานที่ หัวใจของการเชื่อมต่ออนุกรมเข้ากับเครือข่ายอย่างปลอดภัยไม่ใช่การเพิ่มไอคอนแม่กุญแจ แต่คือการกำหนดตัวตน ลิงก์ สิทธิ์ และความรับผิดชอบในการกู้คืนให้เกิดขึ้นจริงบนเส้นทางข้อมูล
แปลจากบทความเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2025-02-18 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T19:28:50+08:00. อ่านต้นฉบับภาษาจีน
