


Önce adresin nereden geldiğini doğrulayın
DHCP, uç cihazların bir adres hizmetinden IP, maske, ağ geçidi, kiralama ve diğer yapılandırmaları almasını sağlar. Yanlış bağlanmış veya yetkisiz bir cihaz adres sunucusunu taklit ederse uç cihazlar yanlış bir ağ geçidi veya mevcut ağa uygun olmayan bir adres alabilir. DHCP Snooping, desteklenen anahtarlarda ilgili paketleri ve kaynak portları inceler, görülmemesi gereken sunucu yanıtlarını kısıtlar ve adres bağlamasına ilişkin ipuçlarını tutar. Meşru bir DHCP sunucusunun yerini almakla sorumlu değildir.
Devreye almadan önce istemciden sunucuya giden yolu çizin; hizmetin VLAN bilgisini, sunucunun konumunu ve yolun bir aktarıcıdan geçip geçmediğini not edin. Üretimdeki PLC'ler statik adresler kullanırken ofis uç cihazları DHCP kullanabilir; bu iki durum ayrı ele alınmalıdır. Bir uç cihazın IP adresine sahip olması, adresinin DHCP ile atandığı sonucunu çıkarmak için yeterli değildir; statik bir yapılandırma da otomatik olarak öğrenilmiş dinamik kiralama şeklinde kaydedilmemelidir.
Güven, her uplink'e bir etiket koymak değildir
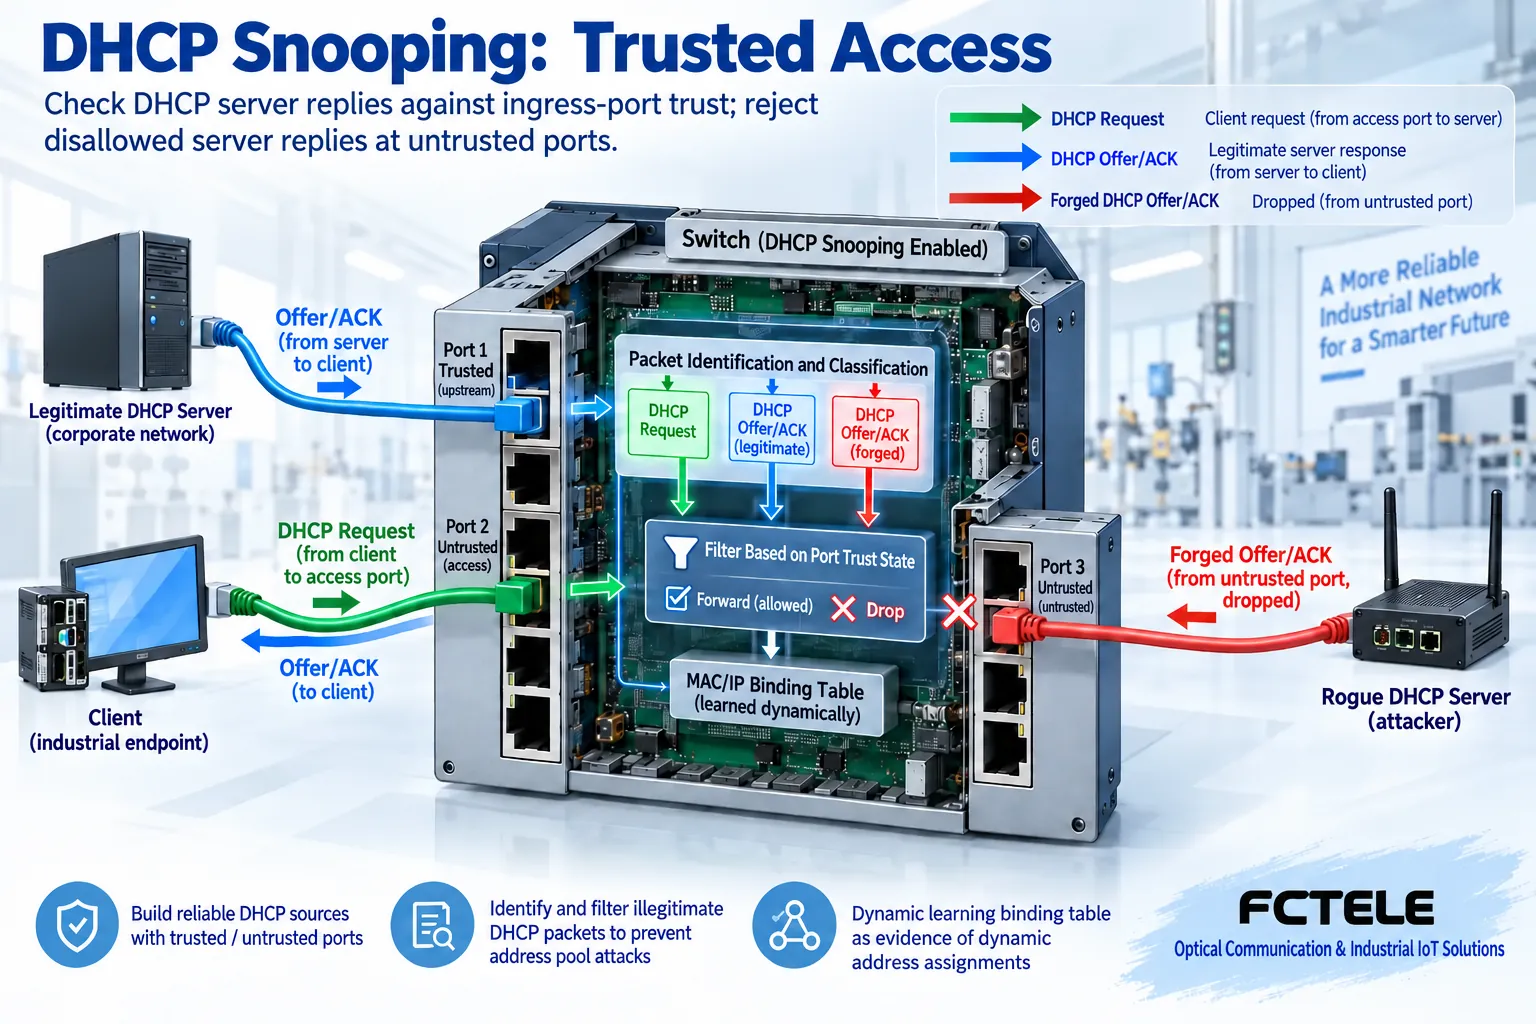
Snooping yapılandırması genellikle güvenilir ve güvenilmeyen portları ayırt eder. Meşru bir sunucu yönünden gelen izinli paketlerin doğru güvenilir yoldan geçmesi gerekir; sıradan uç cihaz erişim portları normalde sunucu Offer, ACK ve diğer yanıtları göndermemelidir. Güvenilmeyen erişim portları bu izin verilmeyen sunucu paketlerini aldığında cihaz, diğer istemcilere ulaşmalarını önlemek için desteklenen ilkelere göre bunları düşürür.
Güven, konektörün malzemesini veya kalıcı kimlik doğrulamasını değil, paketler bu cihaza girerken uygulanan işleme koşullarını tanımlar. Sunucu doğrudan bağlandığında, toplama katmanından geçtiğinde veya bir aktarıcı üzerinden erişildiğinde giriş konumu farklı olabilir. Uplink olarak adlandırılan tüm portları düşünmeden güvenilir olarak ayarlayamazsınız; aksi takdirde bir uplink üzerinden bağlanan yetkisiz sunucuya da izin verilebilir. Sürece katılan her anahtar gerçek yola göre kontrol edilmelidir.
Bir istemci kiralama sürecini nasıl tamamlar?
Tipik bir ilk adres atama sürecinde istemci hizmet arar, sunucu aday yapılandırmalar sunar, istemci buna karşılık gelen bir istek gönderir ve sunucu bir ACK ile onaylar. Offer, sunulan bir seçenektir; yalnızca bir Offer alınması, uç cihazın geçerli bir kiralama elde ettiği anlamına gelmez. Sonraki onay ve işleme sonucu da gözlemlenmelidir. İstekler ve yanıtlar farklı yönlerde ilerler; hatalı güven yapılandırması, istemcinin gönderim yapmasına izin verirken meşru yanıtları alamamasına neden olabilir.
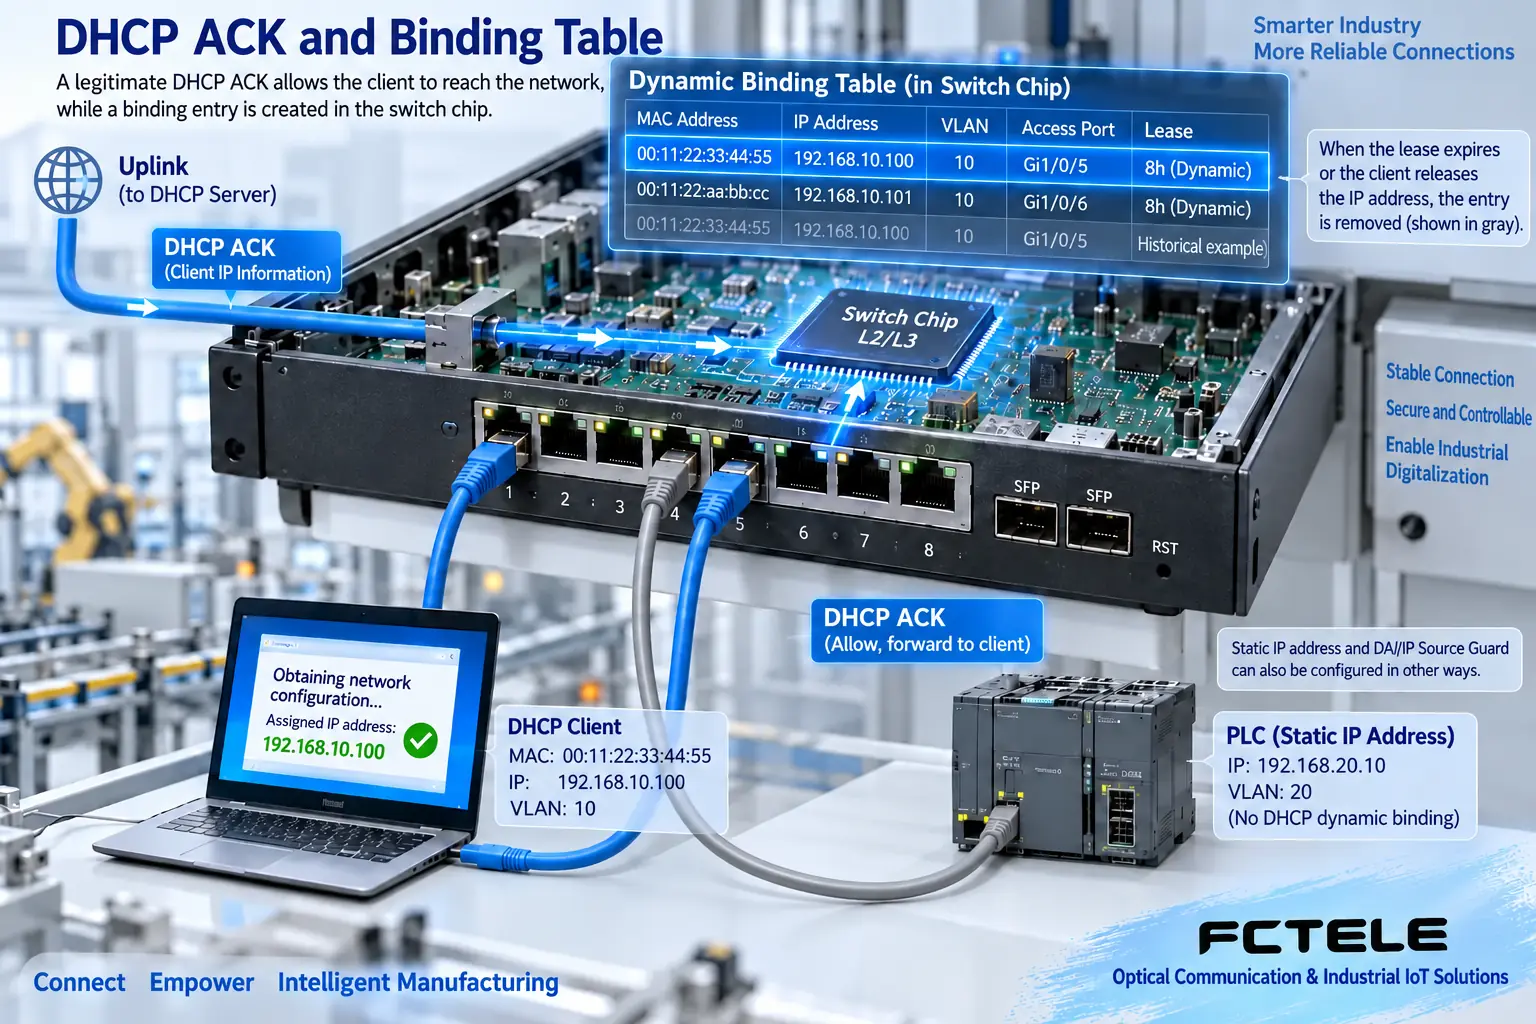
DHCP Snooping cihazları, gerekli koşulları karşılayan onay paketleri ve diğer paketler aracılığıyla bağlama kayıtlarını tutar; bu kayıtlar genellikle IP, MAC, VLAN, giriş portu ve kiralama bilgilerini içerir. Kayıtlar, bir adres atamasını bağlantı konumuyla ilişkilendirmeye yardımcı olur ancak uygulama kimlik doğrulamasının başarıyla tamamlandığını kanıtlamaz. Kiralama yenileme, serbest bırakma, arayüz değişiklikleri veya kayıt saklama yöntemleri girdileri etkileyebilir. Yerel cihazın desteklediği yaşam döngüsünü ve yeniden başlatmaları nasıl ele aldığını kontrol etmeli, kayıtları kalıcı ve değişmez bir varlık listesi olarak görmemelisiniz.
Bağlama tablosu ve DAI farklı işlevlerdir
Dynamic ARP Inspection (DAI) ve IP Source Guard gibi özellikler, bunları destekleyen uygulamalarda ilgili bağlama verilerini kullanabilir; ancak her birinin gereksinimlere göre ayrı ayrı etkinleştirilmesi ve yapılandırılması gerekir. Yalnızca DHCP Snooping'in açılması, tüm sahte ARP, statik IP sahteciliği veya diğer saldırıların engellendiği anlamına gelmez. Protokol incelemesi, trafik filtreleme ve uygulama erişimi farklı katmanlardaki sınırlardır; doğrulanması gereken işlevler ayrı ayrı listelenmelidir.
Sabit adres kullanan PLC'lerin veya kameraların dinamik DHCP bağlamaları olmayabilir. Ardından bağlamalara bağımlı güvenlik işlevleri etkinleştirilirse desteklenen statik girdileri, güvenilir yolları veya diğer yöntemleri düzenlemek için kılavuzu izlemeli ve gerçek hizmetleri doğrulamalısınız. Tüm özellikleri doğrudan “antivirüs amacıyla” etkinleştirip ardından meşru sabit adresli cihazların engellenmesini cihaz arızası olarak değerlendiremezsiniz.
Option 82 ve aktarıcı yolu nasıl kontrol edilir?
Adres sunucusu yerel yayın etki alanında değilse aktarıcı ilgili istekleri sunucuya gönderir. Option 82, sunucu ilkeleri için erişim konumu gibi bilgileri taşıyabilen bir aktarıcı aracısı bilgi seçeneğidir. Tüm DHCP iletişimlerinde bulunması zorunlu bir alan değildir; cihazların, sunucuların ve aktarıcıların ekleme, koruma, silme veya reddetme davranışları birlikte doğrulanmalıdır.
Özgün metin, Option 82 bulunup bulunmamasının mevcut hizmeti etkilemediğini özetlemektedir; bu, fazla geniş bir genellemedir. Gerçek paketler, özellikle güvenilmeyen giriş veya birden fazla aktarıcı söz konusu olduğunda, inceleme ilkeleri tarafından reddedilebilir. Sorun giderme sırasında istekteki seçenekler, giriş ve aktarıcı bilgileri kaydedilmeli, ardından düşürme nedeni ve sunucu günlükleri kontrol edilmelidir. Tüm seçenekleri ve portları kalıcı olarak açarak hatalı yolları gizlemeyin; yalnızca kanıtla desteklenen sorun koşullarını değiştirin.
Feichang M12 ürünü hangi kanıtları sunuyor?
Feichang 3187 M12 yönetilebilir 16 portlu gigabit anahtarın ürün sayfasında DHCP Snooping, Option 82 ve 802.1X gibi güvenlik konuları listelenmektedir. Bu bilgiler, sahadaki adres atama sınırını daha ayrıntılı incelemek için uygundur; gerçekte desteklenen VLAN aralığı, port yapılandırması, bağlama kapasitesi ve ürün yazılımı davranışı yine de teslimat belgelerinden doğrulanmalıdır. 802.1X kimlik doğrulaması, DHCP Snooping'in başka bir adı değildir; ikisinin hizmet ve yönetim ön koşulları da farklıdır.
Web sayfası, ilgili sürümün yapılandırılması ve gözlemlenmesi için kullanılabilecek CLI, Web ve SNMP yönetim yöntemlerini listeler; ancak bu makale, farklı modellerde evrensel olarak geçerli varsayılan adresler veya komutlar sağlamaz. Satın alma sürecinde, yapılandırma erişim noktalarını ve hata günlüklerini doğrulamak için sunucu, aktarıcı, uç cihaz ve VLAN listesi hazır bulundurulmalıdır. Üçüncü taraf belgeleri genel mekanizmaları açıklamaya yardımcı olur; Feichang'ın aynı komutları veya aynı varsayılan parametreleri kullandığını kanıtlamaz.
Temsilî bir yol üzerinde aşamalı olarak devreye alın
Önce meşru bir sunucu ve tek bir istemci içeren yalıtılmış bir ağda başlangıç durumunu belirleyin; kiralama edinimini, yenilemeyi ve gerçek hizmetleri kaydedin. Ardından gerekli VLAN'lar ve doğru güvenilir giriş için snooping'i etkinleştirin. Meşru sürecin hâlâ başarıyla tamamlandığını doğruladıktan sonra, onaylanmış test koşullarında güvenilmeyen girişteki sunucu yanıtlarının reddedildiğini kontrol edin, düşürme sayaçlarını ve günlükleri gözlemleyin; sahte sunucu testini doğrudan üretim ağında yapmayın.
Hız sınırlama gibi ek işlevler, model desteğine ve yüke göre ayarlanmalıdır; çok düşük bir eşik, normal başlatmayı veya çok sayıda uç cihazın aynı anda adres almasını engelleyebilir. Etkinleştirmeden önce yapılandırmayı ve kurtarma erişim noktasını kaydedin; etkinleştirdikten sonra sonuçları aynı ölçekte ve aynı zaman aralığında karşılaştırın. Yönetim yolları, kiralama bilgilerinin saklanması ve yeniden başlatma sonrası kurtarma koşulları da kontrol edilmelidir; kabul süreci, yalnızca bir uç cihaz ilk kez başarıyla adres aldı diye tamamlanamaz.
Adres alınamıyor mu? Önce paketin nerede durduğuna bakın
Uç cihazın istek göndermemesi, anahtarın isteği düşürmesi, sunucunun yanıt vermemesi, yanıtın filtrelenmesi veya uç cihazın yapılandırmayı kabul etmemesi durumlarını birbirinden ayırın. İstemci durumunu, girişteki VLAN bilgisini, bağlama tablosunu ve ilgili sayaçları kontrol edin; ardından bunları sunucu veya aktarıcı kayıtlarıyla ilişkilendirin. Aynı “ağa erişilemiyor” belirtisi farklı noktalarda ortaya çıkabilir. Zaten statik adresleri olan cihazlarda bağlantıyı, çakışmaları, yönlendirmeyi ve uygulamayı ayrı ayrı kontrol edin; sorunu zorla kiralama sorun giderme sürecine sokmayın.
Teslimat kayıtları; her cihazın güvenilir girişini, etkinleştirilen VLAN'ları, sunucu ve aktarıcı yollarını, Option 82 işlemesini, statik cihaz düzenlemelerini ve test sonuçlarını içerir. Dinamik bağlama, adres atamasına ilişkin kanıtların bir parçasıdır; ancak sonunda gerçek hizmet yine de doğrulanmalıdır. Meşru yolları korumak ve izin verilmeyen adres yanıtlarını doğru giriş noktasında kısıtlamak, DHCP Snooping yapılandırmasının asıl amacıdır.
Veri notu: Çalışma ilkesi şemaları genel mekanizmaları açıklamak için kullanılır; ürün fotoğrafları veya ölçüm kayıtları değildir. Belirli arayüzler, modlar ve yetenekler seçilen modele, sürüme ve saha doğrulamasına bağlıdır.
Doğrulama kaynakları: Cisco DHCP Snooping işleyişi ve sorun giderme
Feichang M12 IP68 yönetilebilir 16 portlu gigabit anahtar
Feichang endüstriyel anahtar ürün kategorileri
İlgili teknik konular: GMRP, Katman 2 çok noktaya yayınını nasıl yönetir: MAC kaydı, gruptan ayrılma ve IGMP'den farkları Endüstriyel anahtar ACL'leri nasıl çalışır: kural eşleştirme, bağlama yönü ve erişim kabulü Anahtarlarda döngü algılama nasıl çalışır: yoklama paketinin geri dönüşü, port işlemleri ve kontrollü kurtarma Çok hizmetli video optik alıcı-vericileri sinyalleri nasıl iletir: analog modülasyon, dijital örnekleme ve format sınırları
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2022-11-09. Kaynağın son güncellenme tarihi: 2026-10-13. Çince kaynağı okuyun
