


Önce kimin kime erişebileceğini açıkça yazın
Erişim denetim listesi (ACL), paketleri eşleştirmek ve eylem uygulamak için kullanılan bir kurallar kümesidir. Cihazın desteklediği işleme noktalarında belirli ağ erişimlerini kısıtlayabilir, ancak yalnızca bir kural adı oluşturduğunuz için tüm ağı otomatik olarak korumaz. Tasarımdan önce bakım bilgisayarlarının, kontrolörlerin, sunucuların ve misafir cihazların her birinin ihtiyaç duyduğu iletişimleri ve hangi erişimlerin reddedilmesi gerektiğini yazın; ardından kuralların nereye yerleştirileceğine karar verin.
Örneğin, bakım ağındaki yalnızca belirli bir bilgisayarın kontrol sunucusundaki bir hizmete erişmesine izin vermek için kaynak adresini, hedef adresini, protokolü ve hizmet portunu birlikte doğrulamanız gerekir. Bu gereksinim, “misafirler üretim ağına giremez” ifadesiyle tam olarak aynı değildir: İlki bir hizmeti sınırlar; ikincisi ise ağ segmentlerini, bölgeler arası yolları ve izin verilen diğer hizmetleri de kapsar. Hedefi test edilebilir bir iletişim ilişkisi olarak yazmak, sonucu kontrol etmeyi bir arayüzün ekran görüntüsünü doğrudan kopyalamaktan daha kolay hâle getirir.
Switch, paket koşullarını eşleştirir
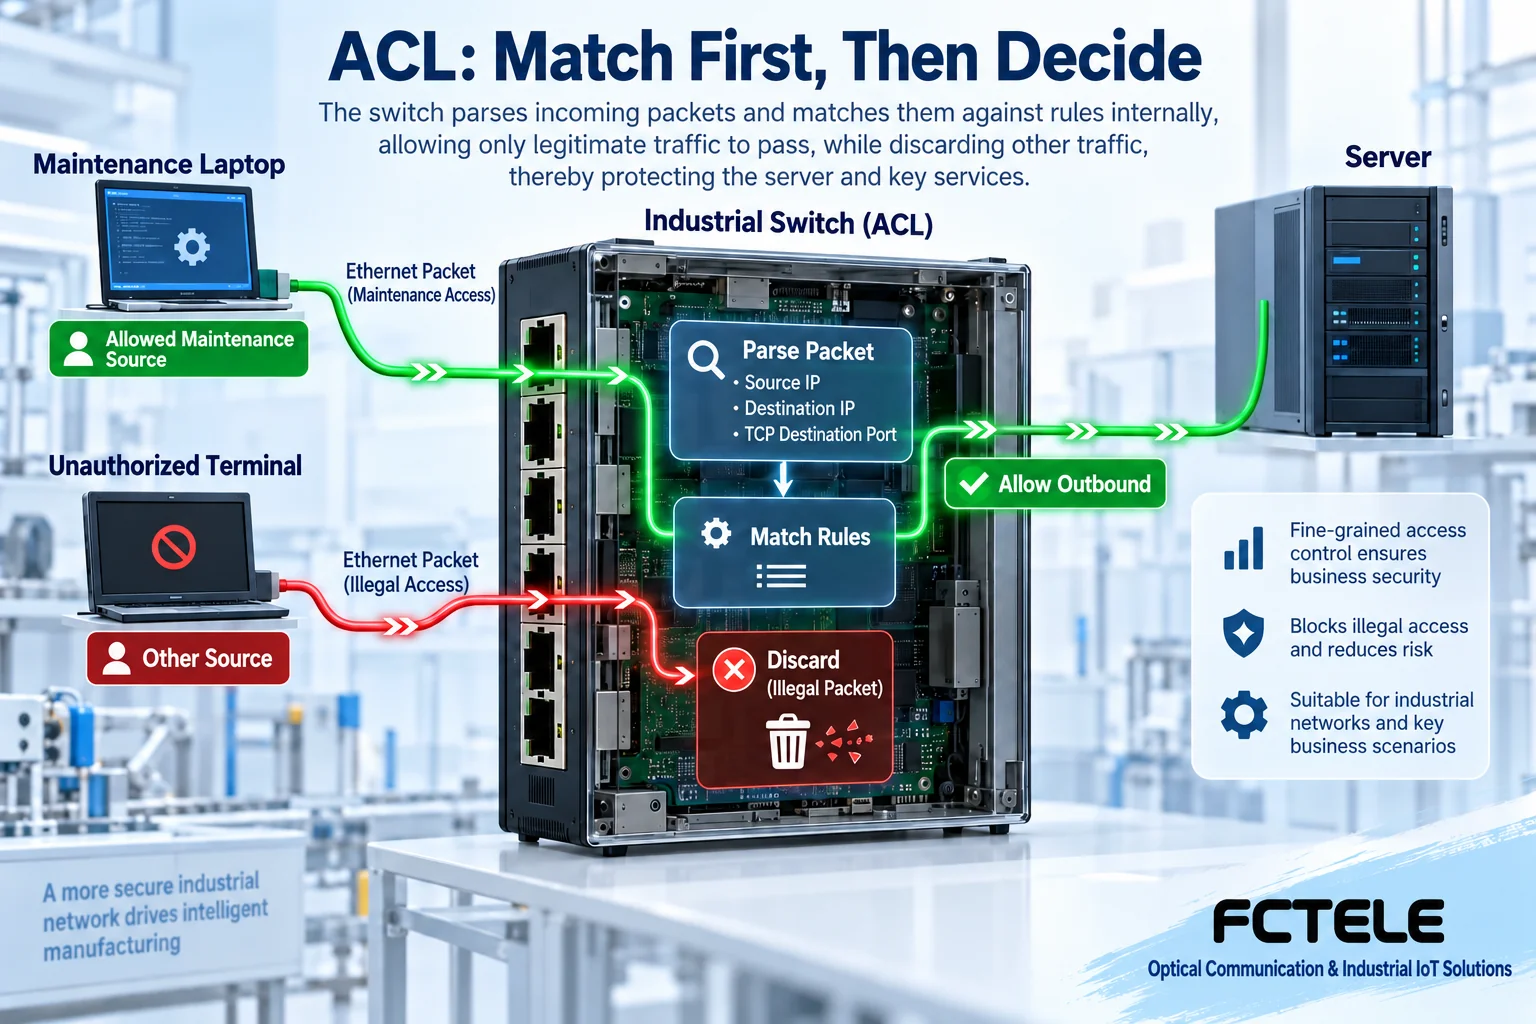
Modele ve ACL türüne bağlı olarak cihaz; MAC adresleri, VLAN'lar, IP adresleri, protokoller ve TCP veya UDP portları gibi koşulları eşleştirebilir. MAC, Ethernet çerçevelerine; IP, ağ paketlerine aittir. TCP veya UDP portları ise ilgili taşıma katmanı iletişimini ayırt etmek için kullanılır. Bunlar switch panelindeki fiziksel soket numaraları değildir; bir TCP hedef portu ile bir switch port numarası birbirinin yerine kullanılamaz.
Filtreleme kuralları genellikle önce cihazın desteklediği alanları ayrıştırır, ardından izin verme, düşürme veya desteklenen diğer eylemleri uygulama kararı verir. İzin verilmesi yalnızca bu filtreleme koşulunun paketi geçirdiği anlamına gelir; paket daha sonra yönlendirme, VLAN, başka bir filtreleme noktası veya uygulama kimlik doğrulaması nedeniyle yine de başarısız olabilir. ACL, sinyallerin elektriksel standartlarını değiştirmez, farklı PLC protokollerini otomatik olarak birbirine dönüştürmez ve yalnızca port numarasına dayanarak paket içeriğinin güvenliğini garanti edemez.
Kural sırası sonucu nasıl değiştirir?
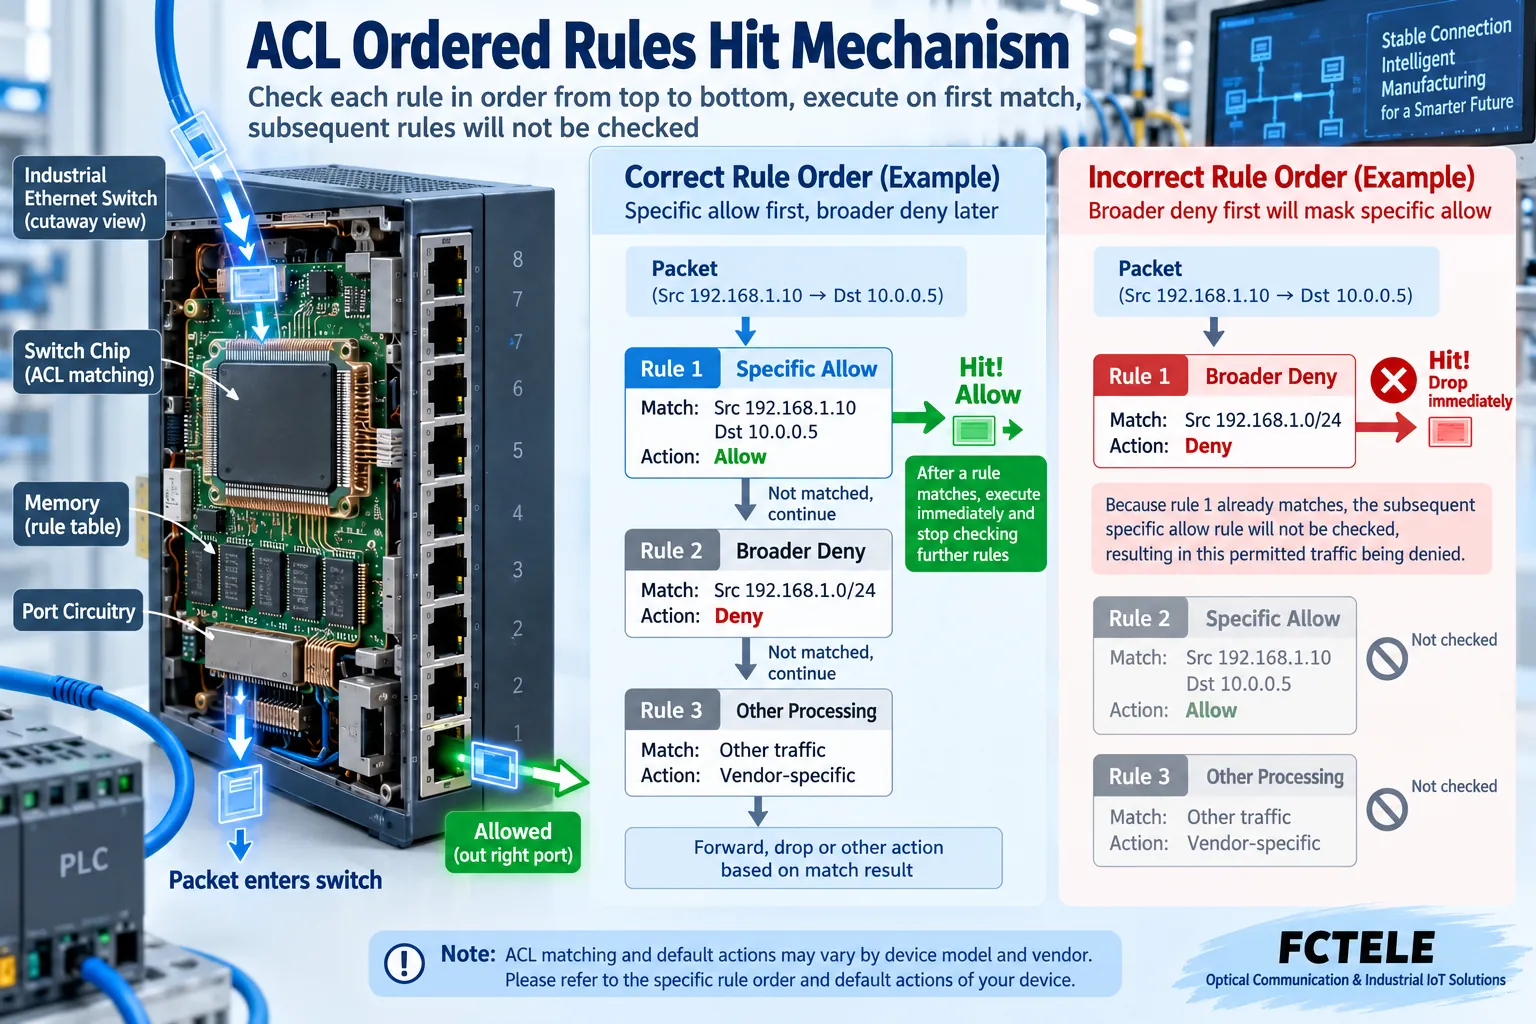
Yaygın sıralı ACL'lerde kurallar belirtilen sırayla sınanır. İlk eşleşme ilgili eylemi belirler ve sonraki kurallar artık sınanmaz. İlk kuralın belirli bir bakım bilgisayarına izin verdiğini, ikinci kuralın ise daha geniş bir aralığı reddettiğini varsayalım; söz konusu bilgisayar önce izin kuralıyla eşleşebilir. Geniş kapsamlı ret kuralı öne taşınırsa bilgisayar önce reddedilebilir ve daha sonraki ayrıntılı izin kuralının uygulanma şansı kalmaz. Buna kural gölgeleme denir; daha fazla kural bulunması, politikanın daha doğru olduğu anlamına gelmez.
Hiçbir kural eşleşmediğinde uygulanacak işlem, kullanılan platforma göre kontrol edilmelidir. Cisco belgelerinde ilgili IP erişim listelerinde örtük bir ret bulunur; ancak bu davranış tüm üreticilere, tüm Katman 2 filtrelemelerine veya farklı politika özelliklerine genellenemez. “Eşleşme yoksa kesinlikle düşürülür” şeklindeki eski ifade ve tek tip bir indeks aralığı, doğrulanması gereken uygulamaya özgü koşullardır; gerçek varsayılan eylemi netleştirmeli ve eşleşmeyen paketlerle doğrulamalısınız.
Adres maskeleri de birbirine karıştırılmamalıdır. Normal ağ maskelerinin, joker maskelerin ve bazı donanım eşleştirme maskelerinin bit anlamları farklı olabilir; kullanılan arayüzdeki tanımı kontrol edin. Bir biti ters yorumlayarak gereğinden geniş bir aralığı erişime açmamak için önce bilinen tek bir adresle doğrulama yapabilir, ardından gerekli aralığa genişletebilirsiniz. Kılavuzdaki komutlar, sıra numaraları ve maske sözdizimi, ürün yazılımı sürümüyle uyumlu olmalı ve evrensel komutlar olarak değerlendirilmemelidir.
Kuralların etkili olması için nereye bağlanması gerekir?
Kurallar oluşturulduktan sonra genellikle desteklenen portlara, VLAN'lara veya Katman 3 arayüzlerine de bağlanmaları gerekir; ayrıca giriş veya çıkış yönünü doğrulamalısınız. Giriş genellikle paketlerin söz konusu işleme noktasına girmesi, çıkış ise oradan ayrılması anlamına gelir; bakım bilgisayarının gönderim yönüne göre gelişigüzel adlandırmak yerine bu cihazın bakış açısından değerlendirin. Aynı anahtarlama alanı içinde iletişim kuran iki uç nokta, yapılandırdığınız Katman 3 filtreleme konumundan hiç geçmeyebilir.
Önce gerçek yolu çizin, ardından filtreleme noktalarını işaretleyin. Sunucuya gönderilen bakım isteğinin yönü ile sunucunun yanıtının yönü farklıdır ve temel paket filtreleme, oturum durumunu mutlaka otomatik olarak izlemez. DNS, zaman senkronizasyonu, adres edinme veya yönetim kimlik doğrulaması da başka hizmetlere bağlı olabilir. Yalnızca gidiş yönünde bir porta izin vererek tüm dönüş trafiğinin ve destekleyici iletişimin gereksinimlerinin karşılandığı sonucuna varamaz, sıradan bir ACL'yi tam kapsamlı bir durum bilgili güvenlik duvarı olarak değerlendiremezsiniz.
Desteklenen kapsamı Feichang Technology ürünleriyle karşılaştırarak kontrol edin
Feichang Technology ürün merkezindeki 3187 numaralı M12 yönetilebilir 16 portlu gigabit switch sayfasında ACL erişim denetimi ve kullanıcı yetki yönetimi listelenir; 2241 numaralı dört fiber, sekiz bakır portlu halka ağ switch'inde de IPv4, IPv6 ve MAC ile ilgili ACL yönetimi listelenir. Sahada erişim kısıtlaması gerektiğinde aday olarak değerlendirilebilirler; ancak belirli eşleştirme alanları, kural kapasitesi, bağlama konumları ve eylemler yine de teslim edilen sürümün belgeleriyle uyumlu olmalıdır.
Kullanıcı yetki yönetimi, cihaz yönetim izinlerini kontrol ederken hizmet ACL'leri ilgili paketleri filtreler; bu ikisi birbirinin yerine geçemez. M12 konnektör biçimi ve endüstriyel ortam tasarımı da tüm protokol alanlarının donanımla filtrelenebileceğini kanıtlamaz. Satın alırken gerçek erişim matrisini ve topolojiyi sunun, tedarikçiden modeli, ürün yazılımını, kaynakları ve yapılandırma yöntemini doğrulamasını isteyin; başka bir markanın kural sayısını veya varsayılan davranışını Feichang Technology'nin bir yeteneği olarak yazmayın.
Değişiklikler yönetim erişimini ve geri alma olanağını korumalıdır
Uygulamadan önce yürürlükteki yapılandırmayı dışa aktarın, izin verilen bakım kaynaklarını ve güvenilir bir kurtarma erişim noktasını kaydedin. Önce yalıtılmış bir ortamda az sayıda kuralı doğrulayın, ardından bunları kademeli olarak üretim yoluna uygulayın; tüm VLAN'ları, yönetim adreslerini ve ACL'leri aynı işlemde değiştirmeyin. Cihazın değişiklikleri uygulama ve kalıcı olarak kaydetme yöntemleri de farklı olabilir; yeniden başlatma sonrasında doğru politikanın korunup korunmadığını kontrol edin.
Sırf çalışmasını sağlamak için tüm kuralları silip her şeyi erişime açmayın ve üretim kontrol yolu üzerinde geniş kapsamlı bir ret kuralını doğrudan test etmeyin. Bir bakım penceresi planlayın ve gözlem göstergeleri ile geri alma koşulları üzerinde önceden anlaşın. Uzak oturum kendi kurallarınız nedeniyle kesilirse aynı engellenmiş yol üzerinden düzeltmeye devam edemezsiniz; yerel yönetim, kontrollü yedek erişim veya desteklenen diğer kurtarma yöntemleri önceden hazırlanmalıdır.
Kabul kontrolleri hem izin vermeyi hem de reddetmeyi sınar
Açıkça izin verilmiş bir uç noktadan gerçek hizmetleri başlatın ve isteği ve yanıtı doğrulayın; ardından açıkça izin verilmeyen bir kaynaktan erişimin reddedildiğini doğrulayın ve son olarak hiçbir kuralın eşleşmediği sınır durumunu test edin. Kural eşleşme sayaçlarının, günlüklerin veya trafik aynalama kanıtlarının test zamanıyla örtüşüp örtüşmediğini gözlemleyin. Sayaçtaki artış, bir tür eşleşmenin gerçekleştiğini gösterir; uygulamanın tamamının başarıyla çalıştığı veya diğer yolların filtreyi atlamadığı anlamına gelmez.
Kural sırasını, bağlama konumlarını, yönleri, varsayılan eylemleri ve test sonuçlarını kaydedin. İzin verilen hizmetler çalışmıyorsa eşleştirme koşullarını, dönüş trafiğini, diğer politikaları ve uygulamayı ayrı ayrı kontrol edin; reddedilen hizmetlere hâlâ erişilebiliyorsa önce yinelenen kurallar eklemek yerine gerçek yolu ve kuralların bağlandığı nesneleri doğrulayın. ACL'nin değeri, doğru ve incelenebilir bir sınır oluşturmasından gelir; “etkin” durumunu gösteren bir ekran görüntüsü, uçtan uca erişim kabul testinin yerini tutamaz.
Dokümantasyon notu: Prensip şemaları genel mekanizmaları açıklamak için kullanılır; ürün fotoğrafı veya ölçüm kaydı değildir. Belirli arayüzler, modlar ve yetenekler seçilen modele, sürüme ve saha doğrulamasına bağlıdır.
Başvuru kaynakları: Cisco IP erişim listesi prensipleri
Feichang Technology M12 IP68 yönetilebilir 16 portlu gigabit switch
Feichang Technology dört fiber, sekiz bakır portlu halka ağ switch'i
Feichang Technology endüstriyel switch ürün kategorileri
İlgili teknik konular: GMRP, Katman 2 çok noktaya yayınını nasıl yönetir: MAC kaydı, gruptan ayrılma ve IGMP'den farkları DHCP Snooping nasıl yapılandırılır: güvenilir portlar, bağlama tablosu ve adres edinme sorunlarının giderilmesi Anahtarlarda döngü algılama nasıl çalışır: yoklama paketinin geri dönüşü, port işlemleri ve kontrollü kurtarma Çok hizmetli video optik alıcı-vericileri sinyalleri nasıl iletir: analog modülasyon, dijital örnekleme ve format sınırları
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2022-11-11. Kaynağın son revizyon tarihi: 2026-10-13. Çince kaynağı okuyun
