


Önce sonuçtan başlayın
Önce “güvenliği” yanıtlanabilir sorulara dönüştürün
Bir saha anahtarı, bir tarafta PLC'leri, HMI'ları ve veri toplama sistemlerini birbirine bağlarken diğer tarafta bakım bilgisayarlarına veya üst katman ağlarına bağlanabilir. Güvenlik testleri, cihaz adının yeterince “endüstriyel” görünüp görünmediğini değil, cihazın yapılandırmasını kimlerin değiştirebileceğini, hangi cihazların birbirleriyle iletişim kurabileceğini ve yanlış bir yapılandırmanın veya arızanın kritik hizmetleri kesintiye uğratıp uğratmayacağını yanıtlamalıdır. Kontroller, gerçek bağlantı ilişkilerine ve mevcut cihaz yazılımına dayanmalı, tekrar tekrar doğrulanabilecek kanıtlar saklanmalıdır.
Ağ güvenliği testleri ile yüksek/düşük sıcaklık, titreşim ve elektromanyetik uyumluluk gibi güvenilirlik testleri aynı şey değildir. İlki erişim, yapılandırma ve iletişim sınırlarını; ikincisi ise belirtilen fiziksel koşullar altındaki performansı inceler. Bir ürünün endüstriyel ortam özelliklerini listelemesi, belirli bir siber güvenlik sertifikasyonunu tamamladığını kanıtlamaz. Sıradan bir saha kontrolü de otomatik olarak resmî bir uygunluk değerlendirmesi olarak adlandırılamaz.
Yönetim düzlemi ve iletim düzlemi farklı nesneler üzerinde çalışır
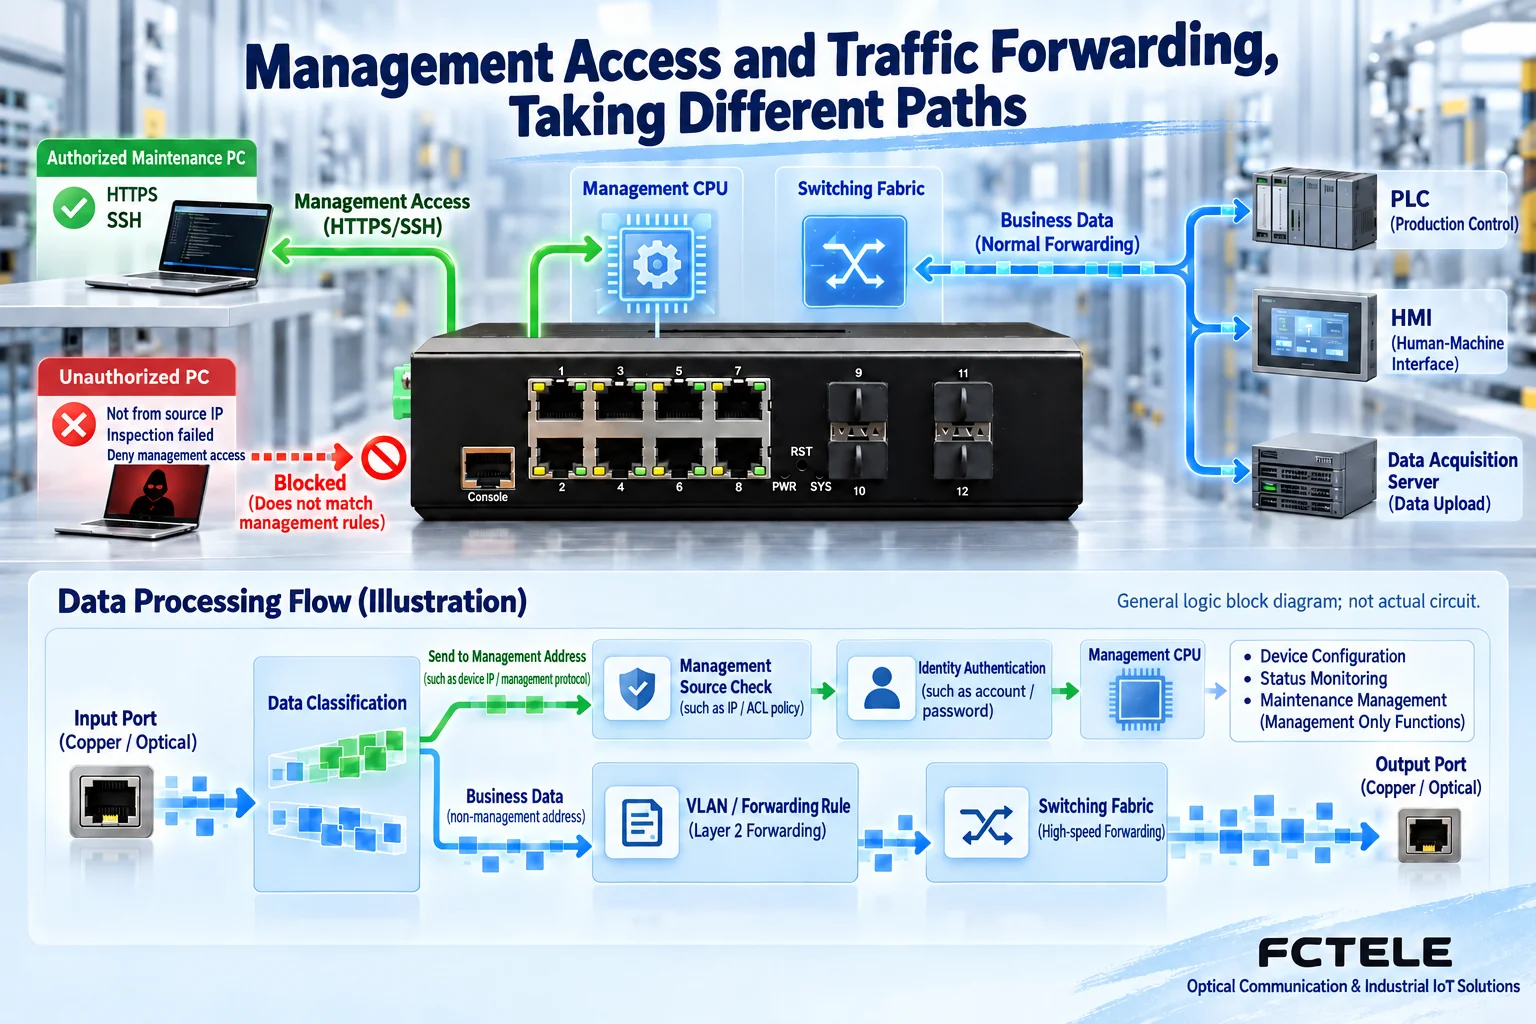
Yönetim düzlemi; Web, SSH veya SNMP gibi yöntemlerle cihaz yapılandırmasına, durumuna ve günlüklerine erişim noktasıdır. İletim düzlemi ise uç cihazlar arasındaki hizmet çerçevelerini işleyerek PLC'lerin, HMI'ların veya sunucuların veri alışverişi yapmasını sağlar. İki mesaj türü aynı fiziksel porttan girebilir, ancak cihaz bunları farklı mantıksal yollarda işler: yönetim adresine gönderilen mesajlar yönetim hizmetine girerken normal hizmet çerçeveleri ilgili iletim kurallarına göre çıkış portuna gider.
Bu nedenle, hizmet iletişiminin normal olması yönetim erişim noktasının doğru kısıtlandığını kanıtlamaz; yönetim sayfasında HTTPS kullanılması da PLC hizmet trafiğinin şifrelendiğini kanıtlamaz. Testler hem “cihaza erişilebilir veya cihaz değiştirilebilir mi” hem de “cihaz, erişilmemesi gereken alanlara ulaşmak için kullanılabilir mi” sorularını incelemelidir. Başarılı bir oturum açma veya başarılı bir ping, tüm sonuçların yerine geçemez.
Önce sınırı çizin, ardından varlıkları ve sorumlu kişileri kontrol edin
Anahtarları, cihaz yazılımı sürümlerini, yönetim adreslerini, hizmet portlarını, üst bağlantıları, bakım erişim kaynaklarını ve sorumlu kişileri listeleyin; bunların kontrol, veri toplama veya bakım alanına ait olduğunu ağ şemasında işaretleyin. Şemadaki hatlar sahada bulunabilmeli ve port etiketleri yapılandırmayla eşleşmelidir. Varlıklar ve sınırlar belirsizse, bir taramadan gelen uyarının kime ait olduğunu ve neleri etkilediğini belirlemek zordur.
Geçici bakım bilgisayarları, kablosuz erişim ve yeni eklenen kameralar da şemaya dahil edilmelidir. Geçici bir ağ kablosu, başlangıçta ayrı olan alanları birbirine bağlayabilir; bir yönetim adresine de gereksiz ağ kesimlerinden erişilebiliyor olabilir. Test kapsamı; belirli cihazları, arayüzleri, zamanı ve test koşullarını açıkça belirtmelidir. Yalnızca “sorun bulunmadı” diye diğer alanların güvenli olduğu sonucuna varılamaz.
Yalnızca varsayılan parolaların değiştirilip değiştirilmediğini değil, hesapları da kontrol edin
Hesap kontrolleri personelin görev ve yetkilerini incelemelidir: yalnızca durumu görüntüleyen kişilerin yapılandırmayı değiştirme yetkisine sahip olmasının gerekip gerekmediği, bir kişi ayrıldığında veya görevini devrettiğinde hesapların nasıl devre dışı bırakıldığı ve varsayılan ya da paylaşılan kimlik bilgilerinin nasıl yönetildiği değerlendirilmelidir. Kimlik doğrulama kimin eriştiğini doğrular; yetkilendirme ise ne yapabileceğini belirler. Bu ikisi, tek bir “oturum açma çalışıyor” kontrol maddesinde birleştirilemez.
Gerçekte hangi hesap düzeylerinin, kimlik doğrulama hizmetlerinin ve günlük alanlarının desteklendiği modele ve cihaz yazılımına bağlıdır. Feichang Technology'nin 2241 ürününün kamuya açıklanan özellikleri arasında çeşitli yönetim yöntemleri, kimlik doğrulamayla ilgili işlevler ve erişim kuralları bulunur; bunlar tek tek kontrol maddeleri olarak listelenebilir. Bir ürün sayfasında özellik adının bulunması, teslim edilen cihazın proje gereksinimlerine göre yapılandırıldığı veya doğrulandığı anlamına gelmez.
Yönetim protokolleri, kaynak kısıtlamalarıyla birlikte kontrol edilmelidir
HTTPS ve SSH, ilgili yönetim oturumlarının iletimini koruyabilir; ancak etkinleştirilen sürümler, kimlik bilgileri veya sertifikalar ve izin verilen erişim kaynakları yine de kontrol edilmelidir. SNMP yaygın kullanılan bir izleme protokolüdür ve farklı sürümleri farklı kimlik doğrulama ve gizlilik yeteneklerine sahiptir. İlgili güvenli sürüm mevcutsa, gerçek desteğe ve izleme sistemine göre seçilmeli; eski ve gereksiz yönetim erişim noktalarının kapatılıp kapatılmadığı doğrulanmalıdır.
Kaynak kısıtlamaları, yönetim erişiminin gereksiz yere açık olmasını azaltabilir; ancak kurallar fiilen kullanılan arayüzleri ve protokolleri de kapsamalıdır. Test sırasında, izin verilen ve verilmeyen bakım konumlarından ayrı ayrı doğrulama yapın: yetkili personel gerekli işi tamamlayabilmeli, yetkisiz konumlardan ise ilgili yönetim hizmetine erişilememelidir. Aynı zamanda, yapılandırma kaydedildikten ve cihaz yeniden başlatıldıktan sonra sonucun korunduğunu doğrulayın; yalnızca tek bir geçici oturumu kontrol etmeyin.
VLAN'lar yayın etki alanlarını böler; alanlar arası izinler için yine de kurallar gerekir
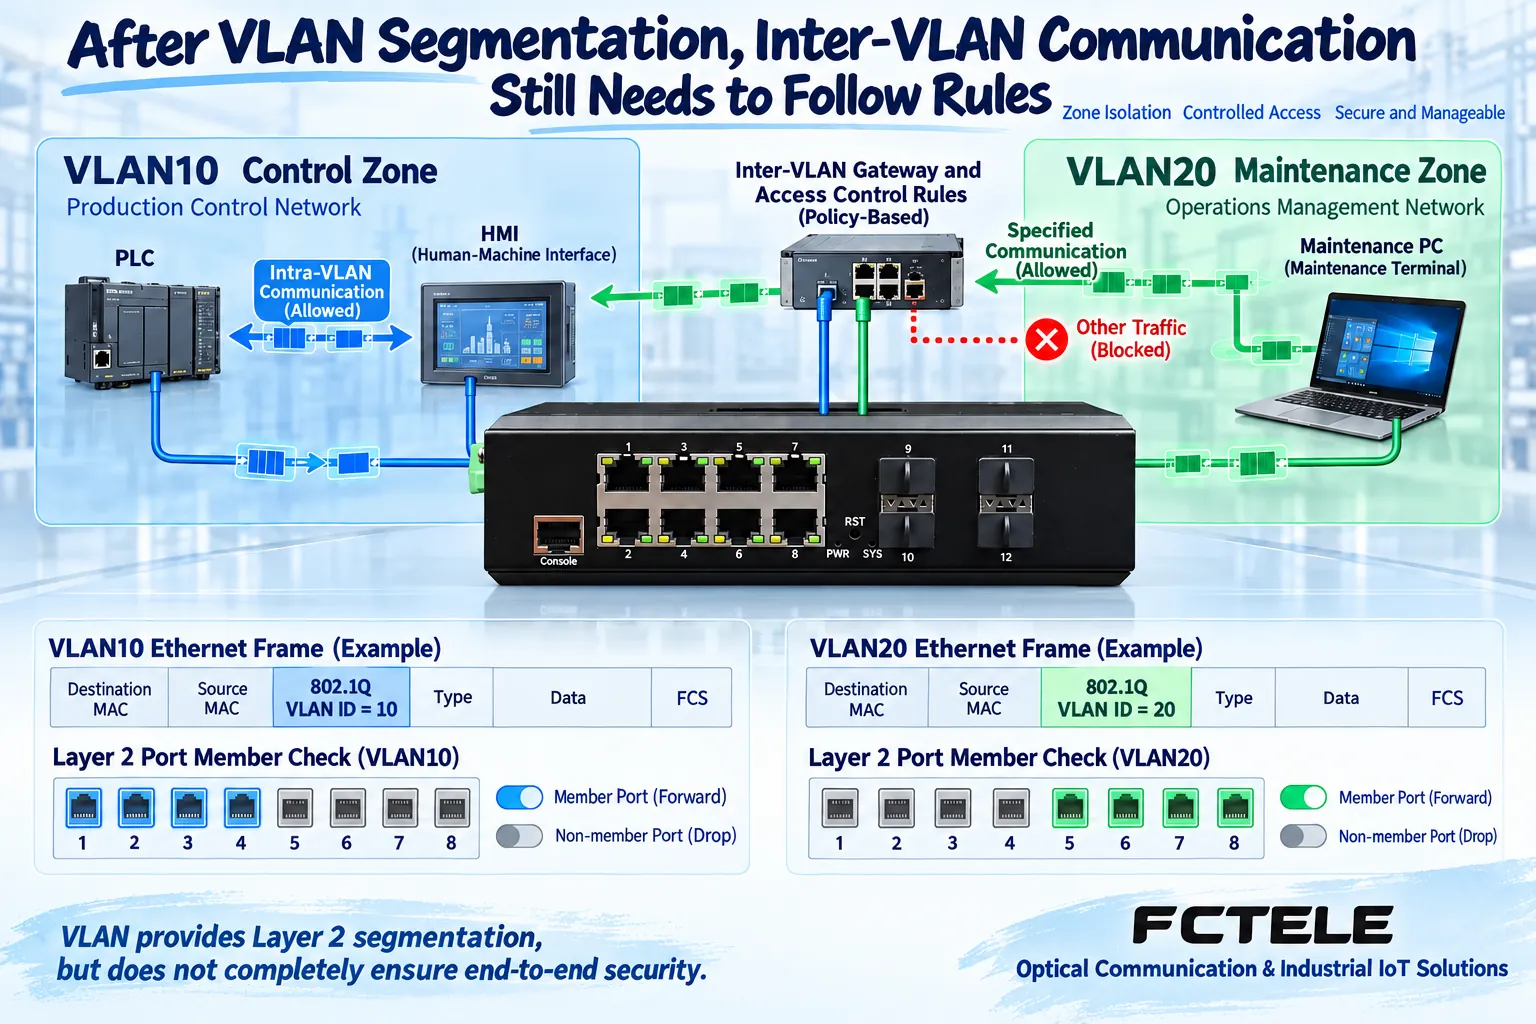
VLAN, bir Katman 2 ağını farklı mantıksal yayın etki alanlarına bölme yöntemidir. Bir portun hangi VLAN yapısına katıldığı, etiketsiz çerçevelerin nereye ait olduğu ve üst bağlantının etiketleri nasıl taşıdığı gerçek sınırı etkiler. Bu, kabloları fiziksel izolasyona dönüştürmez ve herhangi iki alanın asla iletişim kuramayacağını garanti etmez. Bir Katman 3 arayüzü veya harici ağ geçidi, farklı ağ kesimlerini yine de birbirine bağlayabilir.
Alanlar arası erişim; yönlendirme, erişim kontrol listeleri veya uygun güvenlik cihazlarıyla kısıtlanmalıdır. ACL'ler, adresler ve protokoller gibi desteklenen koşullara göre izin verebilir veya reddedebilir; eşleştirmenin uygulandığı konum, yön, kural sırası ve varsayılan eylem sonucu etkiler. Bir anahtarın ACL desteği sunması, herhangi bir endüstriyel protokol için derin inceleme veya tam güvenlik duvarı yeteneğine sahip olduğu anlamına gelmez; doğru yapılandırıldığı anlamına ise hiç gelmez.
Bakım alanının bir veri toplama sunucusuna erişmesi gerektiğini, ancak kontrol alanındaki PLC'ye tüm bakım terminallerinden erişilmesinin gerekmediğini varsayalım. Gerekli kaynaklar, hedefler ve hizmetler bir iletişim matrisine yazılabilir, ardından izin verilen ve reddedilen maddeler doğrulanabilir. Yalnızca iki VLAN'ın birbirine ping gönderemediğini kanıtlamak, diğer hizmetlerin reddedildiği anlamına gelmez; benzer şekilde, bir bakım oturumuna izin vermek yan etki olarak tüm alanı erişime açmamalıdır.
Hizmet koruması yalnızca özellikleri etkinleştirmeye değil, gerçek yüke bağlıdır
Port erişim kabulü, adres bağlama, fırtına bastırma ve döngü koruması gibi yetenekler, uygun yapılandırmayla bazı anormallikleri sınırlayabilir; ancak uyumsuz eşikler veya kurallar meşru iletişimi de etkileyebilir. Örneğin, bir cihaz değiştirildikten sonra MAC adresi değişirse eski bağlama kuralları cihazı engelleyebilir; yayın sınırlaması çok katıysa keşif veya yapılandırma gerektiren uç cihazlar etkilenebilir.
Doğrulamadan önce normal hizmetlerin çerçeve türlerini, tepe değerlerini, döngülerini ve hata koşullarını kaydedin; ardından kuralların etkisini uygun bir test ortamında kontrol edin. İşletimdeki bir kontrol ağının kullanılabilirlik ve güvenlik hedefleri birlikte ele alınmalıdır. Varsayılan olarak daha fazla kısıtlama etkinleştirmeyi daha güvenli saymayın ve testi, plansız biçimde üretim ekipmanına yüksek yük uygulamaya indirgemeyin.
Günlükler ve zaman, işlem sürecini yeniden oluşturmanın koşullarıdır
Günlükler en azından projenin kontrol etmesi gereken oturum açmaları, yapılandırma değişikliklerini ve temel durumları kapsamalıdır; gerçek olay türleri ve saklama yöntemleri ürün yeteneklerine göre doğrulanmalıdır. Farklı cihazların saatleri eşzamanlı değilse, birden fazla uyarının sırasını belirlemek zordur. Zaman ayarları, olay kayıtları ve merkezi saklama mekanizmaları kontrol edilmeli; yeniden başlatma sonrasındaki veya günlük alanı yetersiz olduğundaki davranış incelenmelidir.
Yapılandırma yedekleri de kontrollü biçimde saklanmalıdır: yedekler hesaplar, adresler ve ağ kuralları içerebilir; yalnızca kurtarmayı kolaylaştırdıkları için serbestçe paylaşılmamalıdır. Düzeltme öncesi ve sonrasındaki sürümleri ve farklılıkları saklayın, kimin neyi değiştirdiğini kaydedin; ancak bu şekilde, yeniden test sırasında sonucun tesadüfi bir düzelmeden değil hangi belirli değişiklikten kaynaklandığını anlayabilirsiniz.
Farklı ürün yetenekleri, farklı test nesneleri anlamına gelir
Feichang Technology'nin 2241 ürünü için kamuya açık olarak listelenen VLAN, ACL, sistem günlükleri ve yapılandırma içe/dışa aktarma gibi yönetim işlevleri; yönetim erişimini, alanlar arası kuralları ve kurtarma süreçlerini kontrol etmek için kullanılabilir. Ürünün proje gereksinimlerini karşılayıp karşılamadığı, gerçek donanıma, cihaz yazılımına ve yapılandırmaya da bağlıdır. Resmî web sitesinde gösterilen port fotoğrafları ürünü tanımak içindir ve siber güvenlik sonuçlarının kanıtı olarak kullanılamaz.
Feichang Technology'nin mini beş portlu yönetilemeyen 2262 ürünü, ağırlıklı olarak küçük ölçekli Ethernet erişimi için kullanılır. VLAN etiketli çerçevelerin iletimini desteklemesi, yapılandırılabilir VLAN sınırları veya yönetim hesapları sağladığı anlamına gelmez. Bu tür cihazlarda erişim konumuna, fiziksel portlara, üst ağdaki bölümlemeye ve harici kontrol önlemlerine odaklanılmalıdır; yönetilebilir cihazlara ait kontrol ekranları ve sonuçlar doğrudan kopyalanamaz.
Düzeltme ve yeniden testi aynı kayda yazın
Yararlı bir bulgu; test kaynağını, hedef cihazı veya arayüzü, gözlenen davranışı, kanıtı ve hizmet üzerindeki etkiyi içermelidir. Ardından düzeltme önlemini, sorumlu kişiyi, zamanı ve yeniden test yöntemini yazın. “Eski bir protokol görüldü”, “yetkisiz bir alan gerçekten yönetim düzlemine erişebiliyor” ve “bir hizmet kesintisi zaten meydana geldi” gibi farklı olgular bu şekilde birbirinden ayrılabilir.
Yapılandırma ayarlamalarından veya cihaz yazılımı yükseltmelerinden önce doğrulanmış bir yedek ve kurtarma süreci hazırlayın; bunu uygun bir ortamda veya bakım düzenlemesi kapsamında doğrulayın. İşlem tamamlandıktan sonra izin verilen erişimi, reddedilen erişimi, kritik hizmetleri, günlükleri ve yapılandırmanın kalıcılığını yeniden kontrol edin; doğrulanamayan koşulları kaydedin. Testin değeri, cihaza kalıcı bir “kesinlikle güvenli” etiketi koymak değil, sınırları ve kurtarma yeteneğini denetlenebilir hâle getirmektir.
Ürün merkezindeki gerçek ürün fotoğraflarıyla karşılaştırın
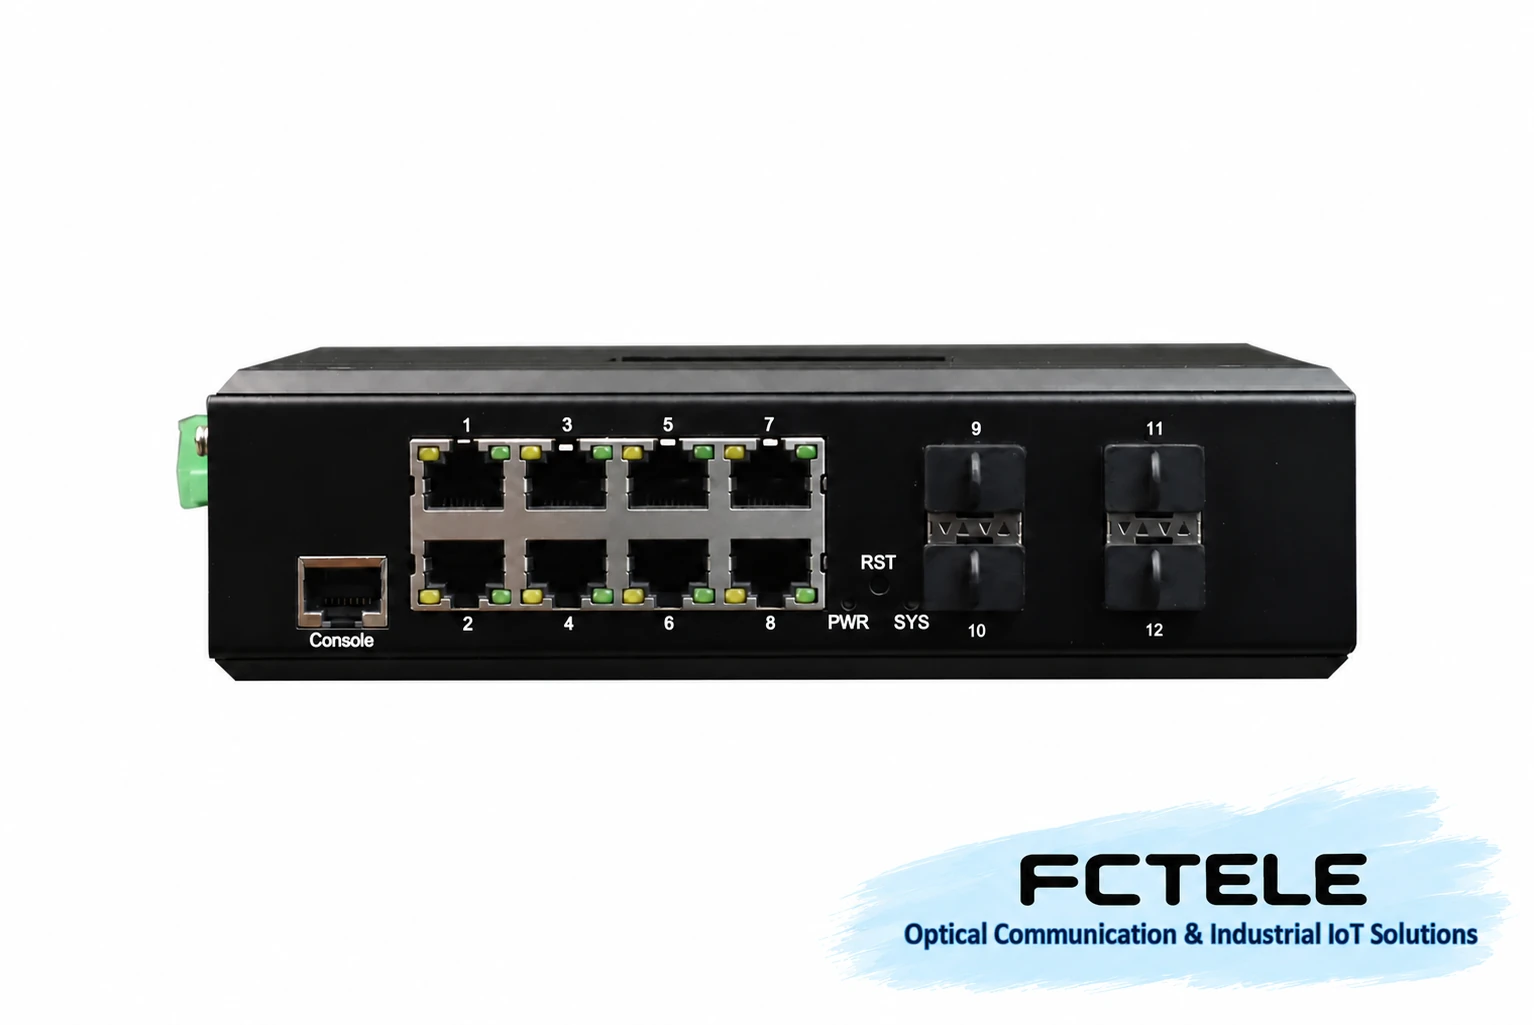
Bakır portlar, takılabilir optik modül yuvaları ve Console sunar; yönetim ve güvenlik özellikleri teslim edilen cihaz yazılımına göre kontrol edilmelidir. Resmî web sitesinin orijinal fotoğrafıdır; cihaz yeniden çizilmemiştir.
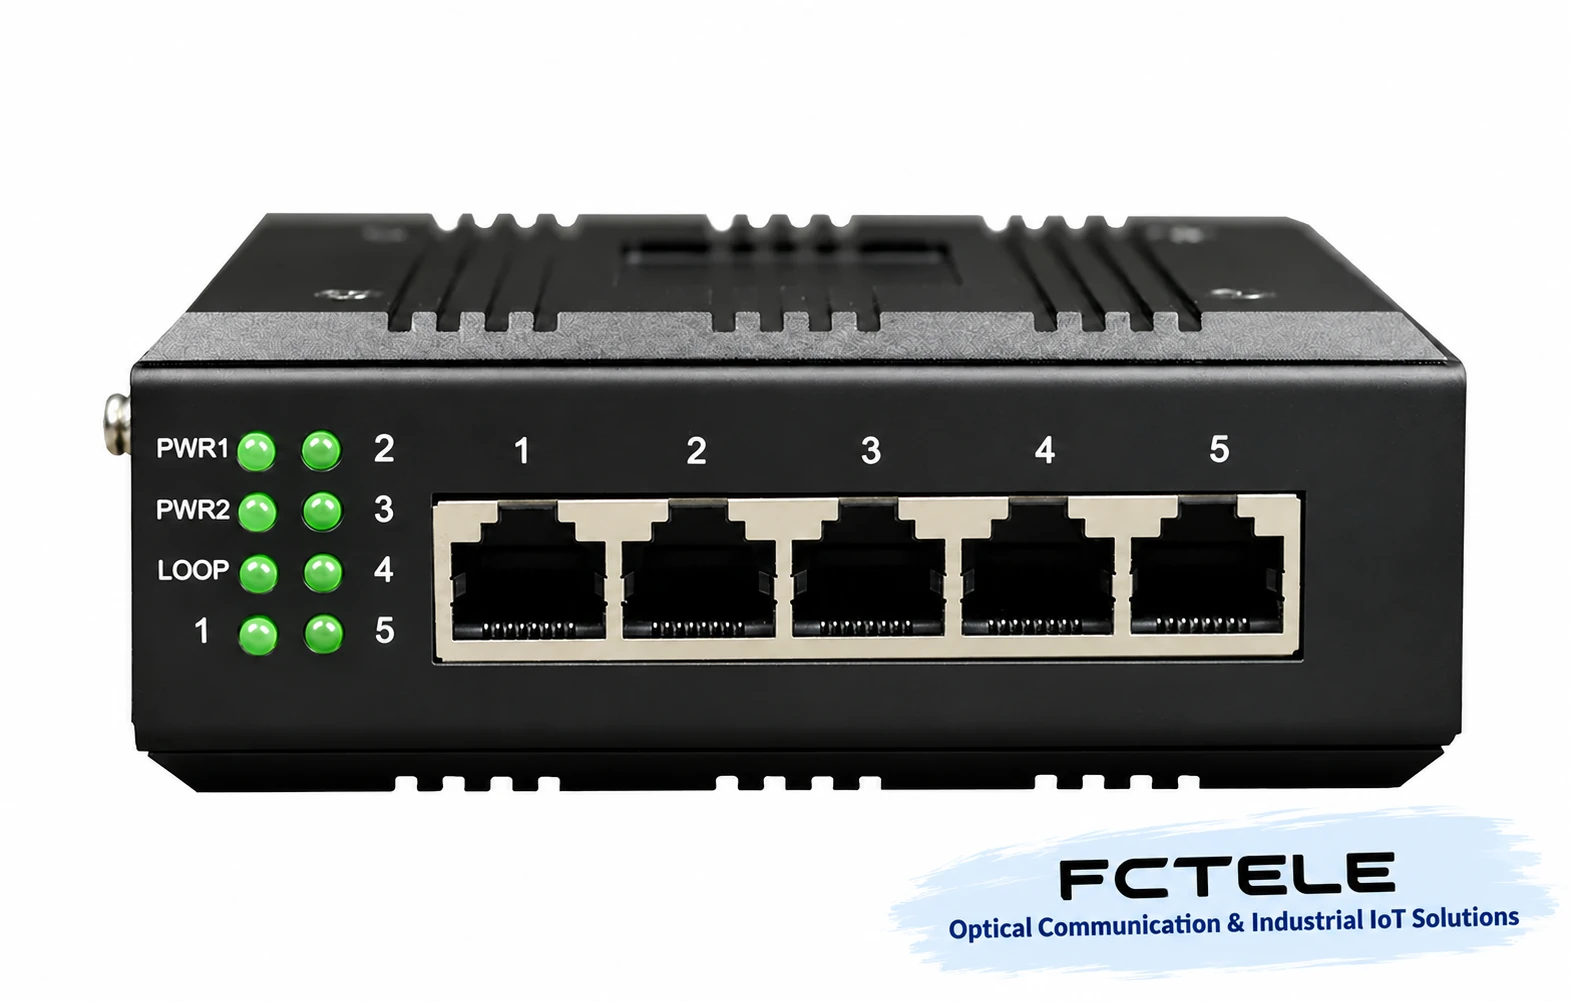
Küçük ölçekli bakır port erişimi için uygundur; etiketli çerçeve iletimi desteği, VLAN izolasyonunun yapılandırılabileceği anlamına gelmez. Resmî web sitesinin orijinal fotoğrafıdır; cihaz yeniden çizilmemiştir.
Görsel notu: Çizimler genel mekanizma şemalarıdır ve teknik olarak kontrol edilmiştir; model numaralarıyla işaretlenmiş dış görünümler resmî web sitesi fotoğraflarını referans alır, diğer kesit görünümleri ve bileşenler ise Feichang Technology ürünlerinin gerçek iç devrelerini temsil etmez. Bunlar ölçülmüş dalga biçimleri veya gerçek proje sahaları değildir; kablolama ve güç beslemesi için teslim edilen kılavuza uyulmalıdır.
Doğrulama kaynakları: Dört 10G optik portlu ve sekiz Gigabit Ethernet bakır portlu, DIN rayına monte edilebilir yönetilebilir endüstriyel anahtar
Feichang Technology mini beş portlu gigabit yönetilemeyen anahtar (2262 ürünü)
NIST SP 800-82r3: OT Güvenlik Kılavuzu
CISA: İletişim Altyapısında Görünürlük ve Güçlendirme Kılavuzu
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2021-01-05. Kaynağın son revizyon tarihi: 2026-10-13T10:22:10+08:00. Çince kaynağı okuyun
