


Önce kimin kime erişmesi gerektiğini açıkça yazın.
Birden fazla atölyenin kendi kontrol ağlarını korurken bir bakım sunucusunun da belirli cihazlardan veri okumasına izin vermesi gerekir. Bu durumda, toplama noktasında endüstriyel bir Katman 3 anahtar kullanmayı değerlendirebilirsiniz. Bu anahtar, yapılandırmaya göre farklı IP alt ağlarını bağlayabilir ve bunlara karşılık gelen yönetim olanaklarını ve politikaları sağlayabilir. Cihaz adında “Katman 3” bulunması, tüm hizmetlerin alt ağlar arasında çalışması gerektiği anlamına gelmez; ayrıca otomatik olarak protokol dönüşümü, hareket senkronizasyonu veya eksiksiz ağ güvenliği de sağlamaz.
Önce PLC'leri, operatör panellerini, kameraları, kayıt sunucularını ve bakım bilgisayarlarını listeleyin. Hangi cihazların doğrudan iletişim kurduğunu, hangi hizmetleri kullandığını ve hangi erişimlerin yasaklanması gerektiğini yazın. Ağ geçidinin nereye yerleştirileceğine ve üst bağlantının ne kadar trafik taşıması gerektiğine ancak yerel kalması gereken kontrol iletişimini ve atölyeler arasında gerçekleşen veri alışverişini ayrı ayrı planlayarak karar verebilirsiniz. Bu makaledeki örnekler, belirli bir müşteri projesinden elde edilmiş gerçek ölçüm sonuçları değil, mekanizmaları açıklamak için kullanılmıştır.
VLAN'lar yayınları ayırır, ağ geçitleri alt ağları bağlar
Bir VLAN, Katman 2 ağının mantıksal bir bölümüdür. Aynı VLAN içinde anahtar, Ethernet çerçevelerini öğrenilmiş MAC adreslerine ve port ilişkilerine göre iletir; yayın trafiği ve hedefi bilinmeyen trafik, ait olduğu VLAN ve iletim kurallarıyla sınırlandırılır. Anahtarlar arasındaki üst bağlantılar, etiketlerle birden fazla VLAN taşıyabilir ve her iki uçta da aynı izin listesi ve etiket işleme biçimi kullanılmalıdır. Portları gruplandırmak, verileri şifrelemekle aynı şey değildir.
Farklı IP alt ağları bir yönlendirme ağ geçidi gerektirir. Bir Katman 3 anahtar, uygun VLAN'lar için genellikle SVI olarak adlandırılan mantıksal bir Katman 3 arayüzü sağlayabilir; uç noktalar da bu arayüzün adresini ilgili varsayılan ağ geçidi olarak ayarlar. Yalnızca cihazı yönetmek için kullanılan bir yönetim adresi, cihazın hizmet trafiğini yönlendirebildiğini kanıtlamaz. VLAN'lar, arayüz durumu, uç nokta adresleri ve iletim işlevlerinin tümü, ilgili modelin çalışma koşullarını karşılamalıdır. Yalnızca bir ağ geçidi adresi girerek ağı tamamlanmış sayamazsınız.
Yönlendirme ve erişim izni iki ayrı karardır
Bir uç nokta başka bir alt ağa eriştiğinde, IP paketini hedef MAC adresi ağ geçidine ait olan bir çerçeveye yerleştirir. Ağ geçidi paketi çıkarır, yönlendirme bilgilerine göre sonraki atlamayı ve çıkışı seçer, ardından sonraki bağlantı için gereken çerçeve başlığını oluşturur. Sıradan yönlendirme, uç noktanın IP adresini otomatik olarak ağ geçidinin IP adresine dönüştürmez; adres çevirisi farklı bir işleme türüdür. Yönlendirme tablosu nereye gidileceğini, komşuluk bilgileri ise sonraki bağlantıda teslimatın nasıl yapılacağını belirtir. Bunlar aynı tablo değildir.
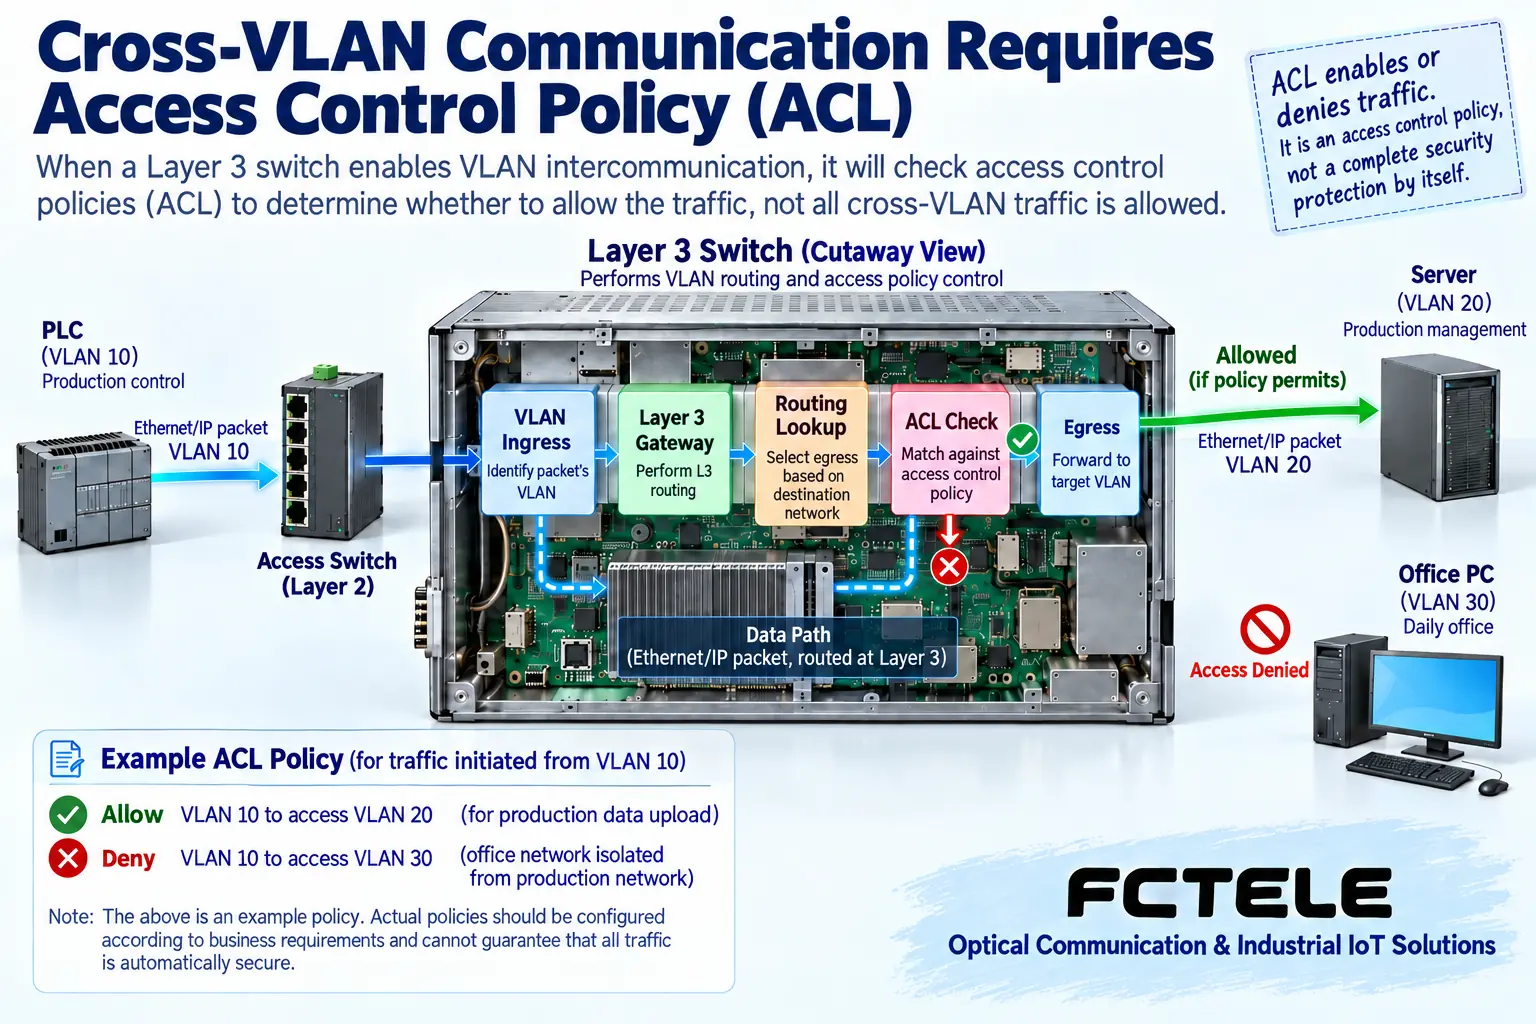
ACL, Erişim Kontrol Listesi anlamına gelir. Desteklenen alanlara göre hangi paketlere izin verileceğine veya hangilerinin reddedileceğine karar verebilir. Yapılandırma sırasında eşleştirme hedefini, uygulandığı arayüzü ve yönü açıkça tanımlayın; dönüş trafiğini de dikkate alın. Şekilde, üretim hattının sunucuya erişimine izin verilmesi ve ofis alanına erişiminin reddedilmesi bağımsız bir politika örneğidir. Bu, tüm Katman 3 anahtarların fabrikada bu kuralla yapılandırıldığı anlamına gelmez. Alt ağlar arası bağlantı tek başına yalıtım hedeflerinin karşılandığını kanıtlayamaz; ACL ayrıca tam oturum denetimi ve uygulama tanımlaması içeren bir güvenlik duvarına eşdeğer değildir.
Kontrol protokollerinin bir ağ geçidini aşıp aşamayacağı ayrıca kontrol edilmelidir
Endüstriyel cihazlar, Katman 2 yayın, çok noktaya yayın veya özel çerçeve işlemeye bağlı iletişim yöntemleri kullanabilir. Sıradan IP yönlendirmesi, tüm Katman 2 keşif ve kontrol trafiğini otomatik olarak iletmez; bir endüstriyel protokolü başka bir protokole de dönüştürmez. Sırf anahtar Ethernet'i destekliyor diye tüm PROFINET, EtherCAT veya robot kontrol görevlerinin ağ geçitleri üzerinden çalışabileceğini iddia edemezsiniz. Uç nokta protokolünü, ağ yapısını ve üreticinin devreye alma gereksinimlerini kontrol etmelisiniz.
Senkronizasyon veya deterministik zamanlama gerektiren sistemlerde, yolun tamamının saat, gecikme ve gecikme değişimi gereksinimlerini karşıladığını da doğrulamalısınız. Belirli bir öncelik alanını desteklemek, eksiksiz deterministik ağ yeteneği sağlamakla aynı şey değildir. Alt ağlar arası çok noktaya yayın da uygun yönlendirme ve alım koşulları gerektirir. Katman 2 çok noktaya yayın dinlemesi, doğrudan Katman 3 çok noktaya yayın yönlendirmesi olarak kabul edilemez. Hizmet sınırlarını korumak, genellikle tüm kontrol cihazlarını farklı alt ağlara ayırmaktan daha kolay doğrulanır.
Gerçek tıkanıklığı paylaşılan çıkış belirler
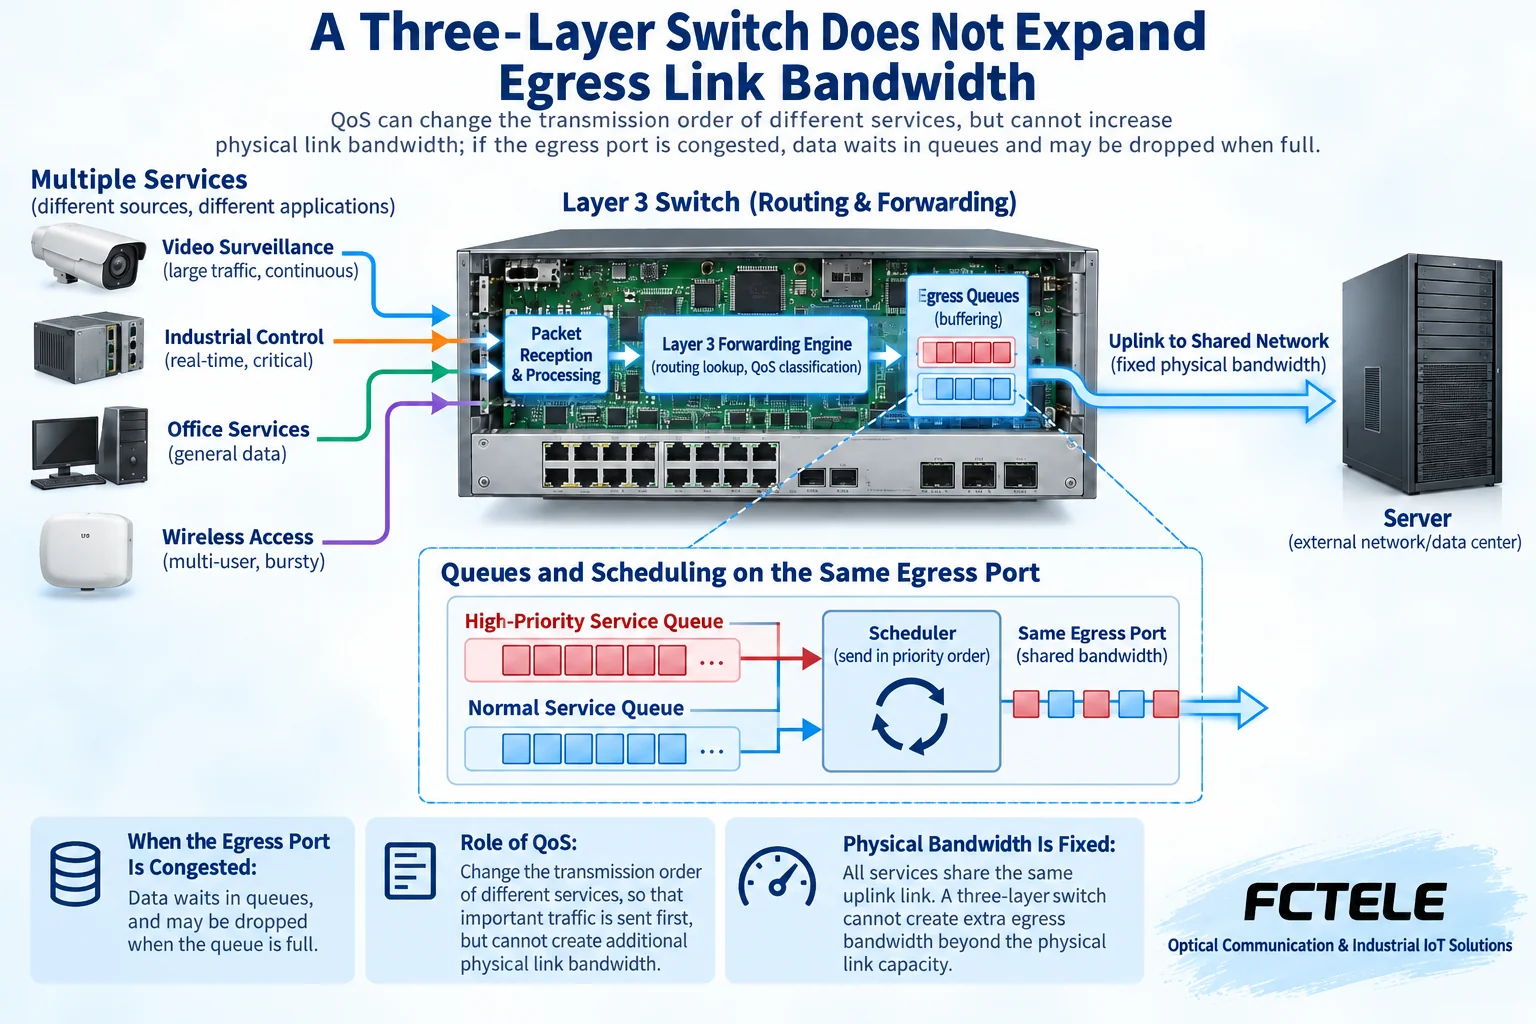
Birden fazla kameranın trafiği, üretim verileri ve dosya aktarımları aynı anda tek bir çıkışta birleştiğinde, hepsi o çıkışın gerçek bant genişliğini kullanır. Katman 3 yönlendirmesi fiziksel port hızını artırmaz; daha fazla VLAN eklemek de alt ağ bant genişliğini sınırsız yapmaz. Her hizmetin hangi paylaşılan bağlantılardan geçtiğini belirlemeli, ortalama yük ile olası eşzamanlı tepe yüklerini ayırt etmeli ve yalnızca erişim portlarının sayısına bakmamalısınız.
QoS, paketleri kurallara göre sınıflandıran ve zamanlayan bir hizmet kalitesi mekanizmasıdır. Çıkıştaki iletim sırasını veya kaynak tahsisini etkileyebilir, ancak ek bant genişliği oluşturamaz. Sürekli aşırı yük yine de kuyruklanmaya, paket kaybına veya yanıt değişikliklerine neden olabilir. Kritik hizmetler için öncelik yapılandırırken sınıflandırma ölçütlerini, kuyruk kurallarını ve sıradan hizmetlerin asgari ihtiyaçlarını da kontrol etmelisiniz. Şekildeki kuyruklar mekanizmayı açıklamak içindir; belirli kuyruk sayısı ve zamanlama yöntemi, modelin uygulamasına bağlıdır.
Endüstriyel güvenilirlik, birden fazla koşulun birlikte sağlanmasını gerektirir
Çift güç kaynağı güç yedekliliği, bağlantı koruması iletim yolu değişiklikleri ve ağ geçidi yedekliliği ağ geçidi rolünün devralınması için kullanılır. Bu mekanizmalar farklı arızaları ele alır. İki anahtarın aynı sıradan ağ geçidi adresiyle tekrar tekrar yapılandırılması, otomatik olarak güvenilir aktif/yedek çalışma oluşturmaz. Döngü koruması ve yönlendirme yakınsaması tek bir kurtarma süresi taahhüdünde birleştirilemez. Kullanılan mekanizmayı, yapılandırma tutarlılığını ve hizmet için kabul edilebilir kesinti aralığını kontrol etmelisiniz.
Kurulum sırasında güç beslemesine, koruyucu topraklamaya, ısı dağılımına, pano sıcaklığına, titreşime ve optik modül koşullarına da dikkat edin. Yalnızca endüstriyel sınıf adından hareketle tüm çevresel gereksinimlerin karşılandığı sonucuna varamazsınız. Yapılandırmaları yedekleyin; ürün yazılımı sürümlerini, kablolama etiketlerini ve bakım erişimi bilgilerini kaydedin. Değişikliklerde geri alınabilir adımlar kullanın; bir üretim ağında yedek sisteme geçişi doğrulamadan önce izin verilen bir bakım aralığı planlayın. Tam yük testleriyle kritik hizmetleri doğrudan etkilemeyin.
İşlevleri belirli Feichang Technology ürünleriyle karşılaştırarak kontrol edin
Feichang Technology 10G 4 optik 8 elektrik portlu Katman 3 yönetilebilir anahtar sayfasında optik ve elektrik arayüzleri, IP yönlendirmesi ve Katman 3 portları, VLAN, ACL ve QoS kuyrukları gibi işlevler listelenir. Bu ürün, atölye toplama tasarımı için bir referans olarak kullanılabilir. Katman 3 arayüzleri hizmet alt ağlarını bağlamak, ACL'ler belirlenen erişim kurallarını uygulamak ve optik portlar uygun üst bağlantı trafiğini taşımak için kullanılır. İşlevler tam donanım, ürün yazılımı sürümü, kapasite ve yapılandırma gereksinimleriyle eşleştirilmeli; sıradan Katman 2 modellerde de bulunduğu varsayılmamalıdır.
Sayfada ayrıca çift güç kaynağı ve ilgili koruma işlevleri listelenir. Kamuya açık sayfanın farklı yerlerindeki çalışma sıcaklığı ifadeleri birbirinden farklıdır; bu nedenle satın alma sırasında üreticiden teslim edilecek ürünün teknik özelliklerini doğrulamasını istemeli ve kendi başınıza daha geniş bir aralık seçmemelisiniz. Optik modül hızı, tipi ve alınan güç ayrı ayrı kontrol edilmelidir; isteğe bağlı güç kaynağı işlevleri, sipariş edilen tüm modellerin bunları içerdiği anlamına gelmez. Üreticinin işlev listesi de gerçek hizmet yükü altında doğrulamanın yerini tutamaz.
İzin verilen bir yol ve reddedilen bir yol ile kabul testi
Örneğin, üretim hattı kontrol cihazlarını VLAN 10 içine, bakım sunucusunu VLAN 20 içine ve ofis terminallerini VLAN 30 içine yerleştirin. Önce her VLAN içindeki iletişimi doğrulayın, ardından gerekli ağ geçitlerini ve rotaları oluşturun; son olarak üretim hattının sunucuya veri yüklemesine izin veren ve üretim hattının ofis alanına erişimini kısıtlayan politikaları ekleyin. Adresler, hizmet portları ve dönüş yolları gerçek projeye göre doldurulur. Şemadaki VLAN numaralarının sabit kullanım amaçları yoktur. Testler, gerçekten izin verilen veri yükleme görevini ve başarısız olması gereken erişimi kapsamalıdır.
Teslimat kayıtlarında topoloji, portlar ve etiketler, adres ve ağ geçidi tabloları, rotalar ve politikalar, yapılandırma yedekleri ve gerçek test koşulları saklanmalıdır. Erişilebilirliğin yanı sıra üzerinde mutabık kalınan hizmetlerin yanıtını, tepe yükünü ve izin verilen arıza sonrası toparlanmayı da test edin. Yönetim sayfasını açabilmek veya ara sıra başarılı ping yanıtı almak, yalnızca sınırlı koşulların sağlandığını kanıtlar; resmi bir sonuç, önceden doğrulanmış cihaz bileşimi ve hizmet kapsamıyla örtüşmelidir.
Dokümantasyon notu: Prensip şemalarının teknik içeriği kontrol edilmiştir ve bu şemalar genel mekanizmaları açıklamak için kullanılır. Bunlar ürün fotoğrafları veya ölçüm kayıtları değildir. Belirli arayüzler, modlar ve kapasiteler; seçilen modele, sürüme ve sahadaki doğrulamaya bağlıdır.
Doğrulama kaynakları:Cisco VLAN arası yönlendirme ve ağ geçidi yapılandırma kılavuzu
RFC 1812: IPv4 Yönlendiricileri için Gereksinimler
Feichang Technology 10G 4 optik 8 elektrik portlu Katman 3 yönetilebilir anahtar
Feichang Technology Katman 3 yönetilebilir anahtar ürün kategorisi
İlgili teknik konular:Katman 2 ve Katman 3 anahtarlar ile Katman 4 yük dengeleme arasındaki fark nedir: iletim bilgileri ve bağlantı durumuKatman 2 ve Katman 3 anahtarlar arasında nasıl seçim yapılır: iletim ilkeleri ve performans sınırları
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2024-06-06. Kaynağın son revizyon tarihi: 2026-10-13T11:37:04+08:00. Çince kaynağı okuyun
