


Ethernet fiber anahtarların kablolamasını MAC iletimi ve optik portun gönderme ve alma işlevleri üzerinden açıklayın; hız, VLAN, üst bağlantı bant genişliği ve hizmet kabulünü ele alın.
Önce konunun Ethernet anahtarlar olduğunu doğrulayın
“Fiber anahtar” ifadesi genellikle optik portlara sahip bir Ethernet anahtarı tanımlamak için kullanılır; ancak bir depolama ağındaki Fibre Channel anahtarı da ifade edebilir. Bu makale yalnızca ilkini ele alır: kameralar, kontrol terminalleri ve sunucular Ethernet protokolünü kullanır; anahtar ise Ethernet çerçevelerini elektriksel veya optik portlar üzerinden gönderir ve alır. Bir FC depolama anahtarı, yalnızca fiber kablo değiştirilerek bu tür bir ağa katılamaz; iki sistemin hizmet protokolleri ve erişim cihazları farklıdır. Bu nedenle önce cihazın etiketinden ve kılavuzundan ürünün hangi türde olduğunu doğrulamalısınız.
Tipik bir senaryoda, birden fazla uzak terminal bir anahtara bağlanır ve ardından merkeze üst bağlantı için fiber kullanılır. Fiber, iletim ortamı ve mesafe koşullarını karşılarken anahtar, birden fazla port arasındaki iletimi sağlar. Tüm IP adreslerini otomatik olarak atamaz ve üst bağlantı bant genişliğini sınırsız biçimde artırmaz. Kurulumdan önce terminal sayısını, port hızlarını, hizmet yönünü, üst bağlantı yolunu ve güç koşullarını listelemeli, ardından port kombinasyonuna karar vermelisiniz.
Bir veri çerçevesi içeride olup biteni nasıl gösterir?
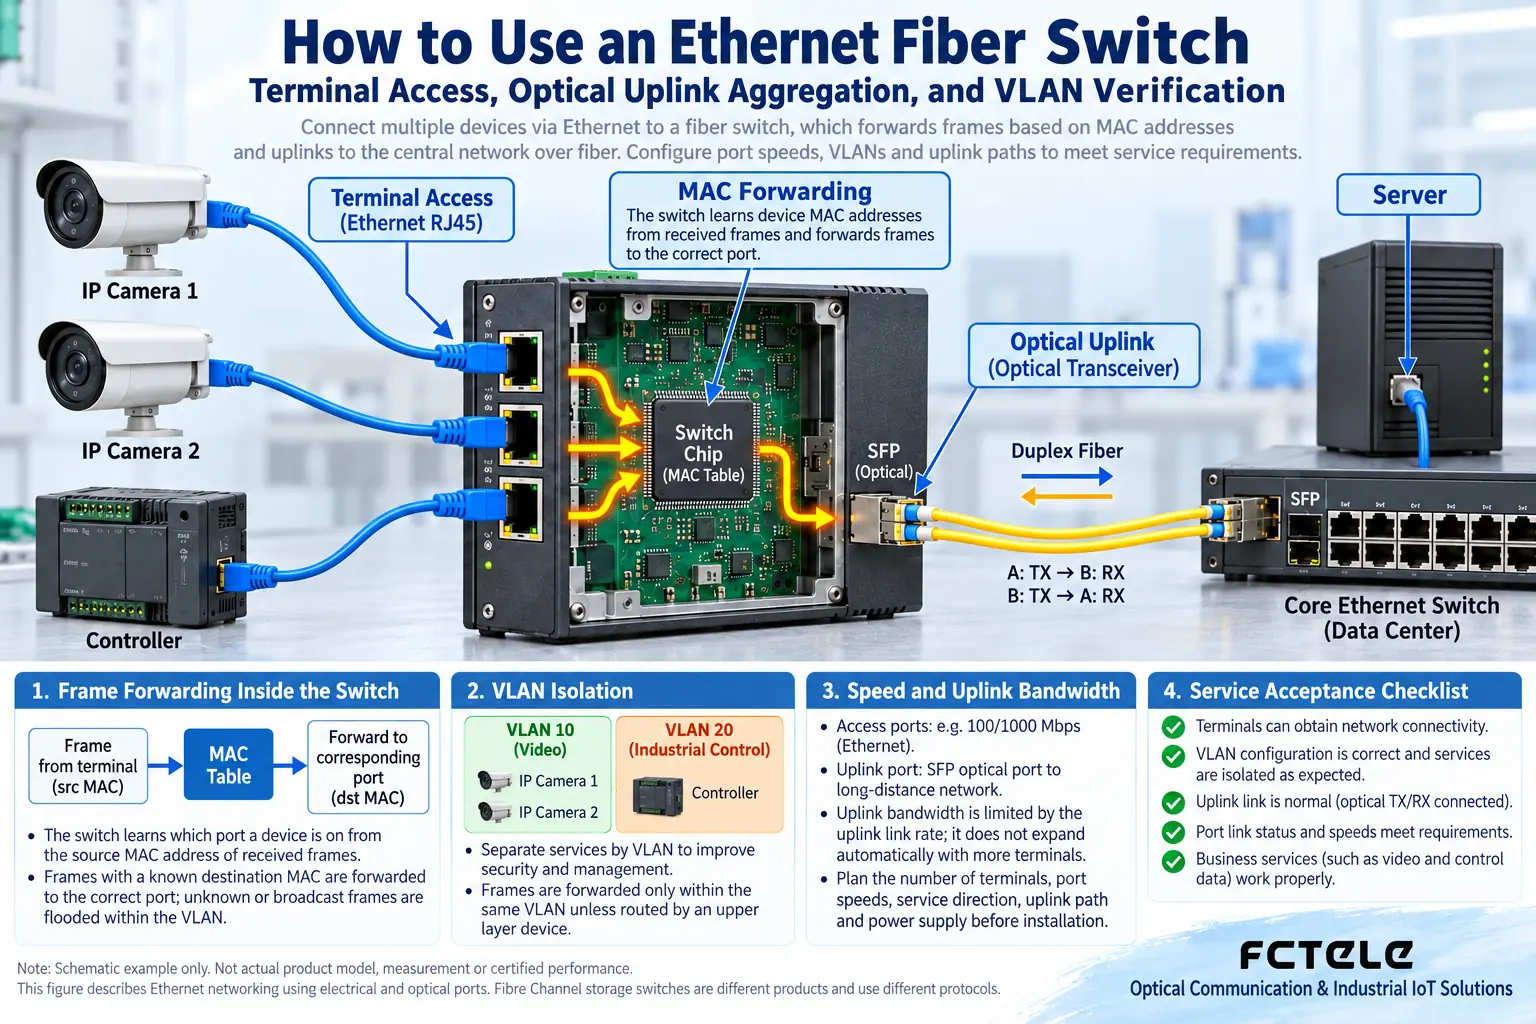
Bir terminalin gönderdiği veriler, porta çerçeveler hâlinde girer. MAC adresi, bir Ethernet arayüzünün bağlantı katmanı tanımlayıcısıdır ve anahtar, alınan çerçevelerin kaynak adreslerinden bir cihazın hangi portta olduğunu öğrenir. Ardından, hedef adresi bilinen bir çerçeve alındığında, iletim için genellikle ilgili çıkışı seçer; yayın çerçevelerinin ve hedef adresi bilinmeyen çerçevelerin işlenmesi de VLAN gibi kapsamlarla sınırlıdır. Cihaz yeniden başlatıldığında, adres kayıtlarının süresi dolduğunda veya bir terminal başka bir porta taşındığında öğrenme sonucu da değişir.
Optik port tarafında modül, optik sinyali dahili elektriksel sinyale dönüştürür; anahtarlama yongası çerçeveyi okur ve çıkış portuna karar verir; ardından hedef port ilgili elektriksel veya optik sinyali üretir. Dolayısıyla optik port, anahtarlama işlemini atlayan doğrudan geçişli bir kanal değildir. Yonga arabelleği, gönderilmeyi bekleyen çerçeveleri geçici olarak saklayabilir; ancak arabelleğin bir üst sınırı vardır ve birden fazla giriş aynı anda tek bir çıkışa veri gönderdiğinde kuyruk oluşumu ve çerçeve düşürme yine de yaşanabilir. Anahtarı bir yol kavşağına benzetmek yön seçimini anlamayı kolaylaştırır; ancak gerçek iletim adreslere, tablo kayıtlarına ve yapılandırmaya bağlıdır.
Kablolamadan önce optik koşulları tek tek kontrol edin
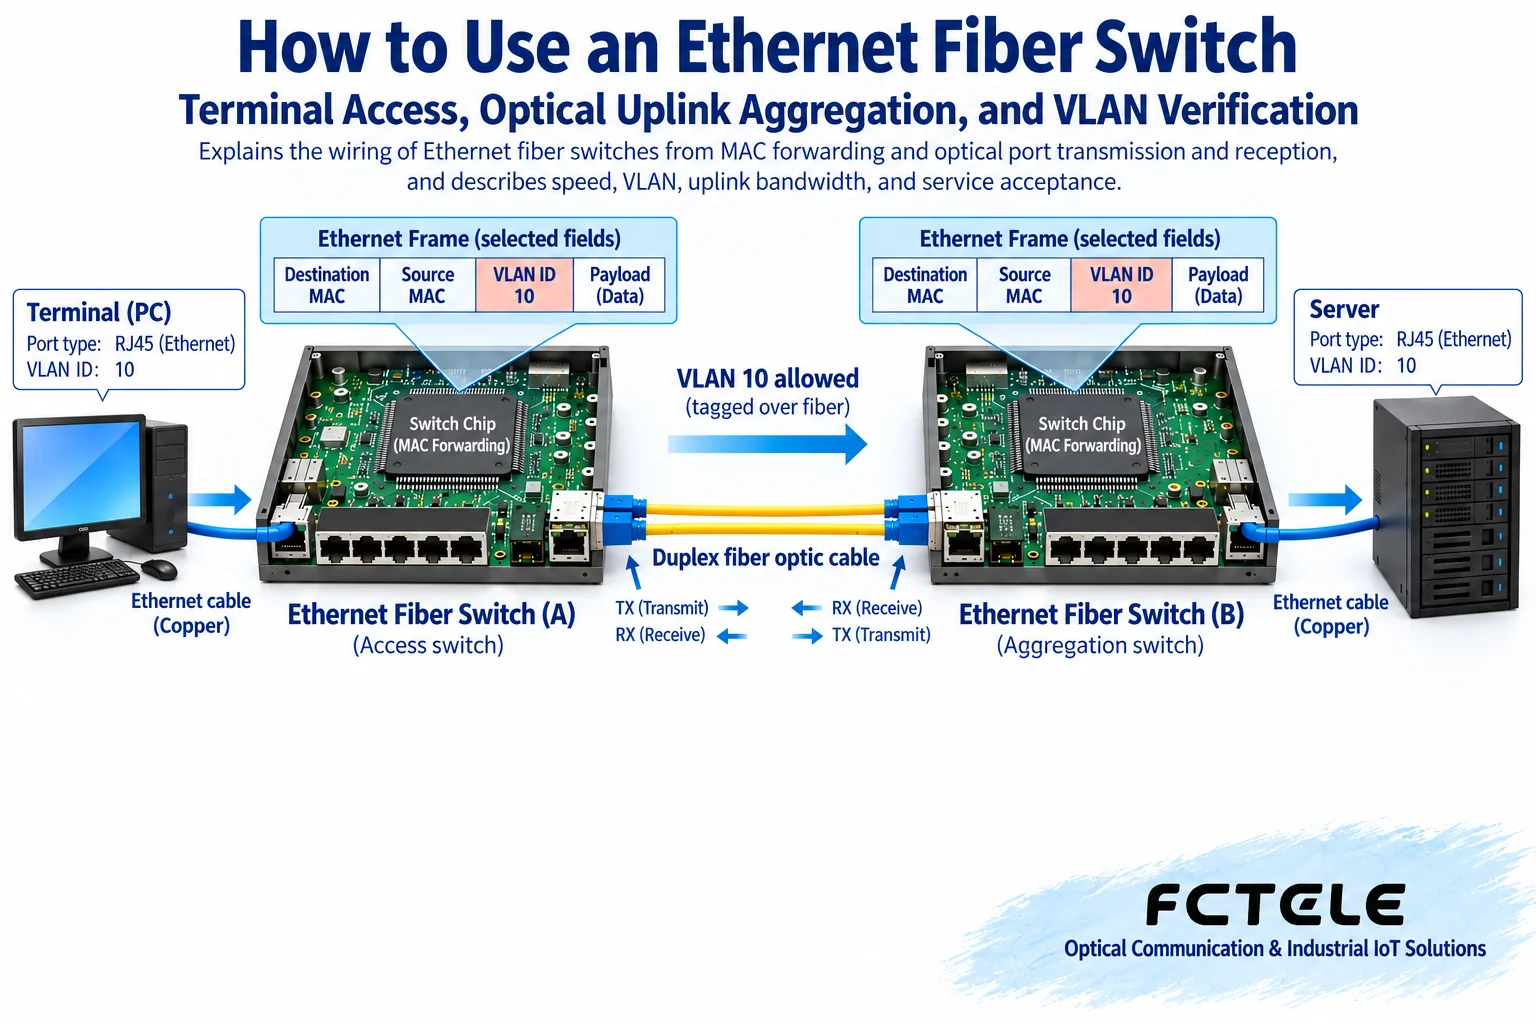
Elektriksel port bağlantılarında kablo kategorisi, uzunluğu, ekranlaması ve portun desteklediği hızlar kontrol edilmelidir; optik portlarda ise modülün fiziksel biçimi, ana cihazın modülü destekleyip desteklemediği, hizmet hızı, fiber türü ve optik bütçe kontrol edilmelidir. Çift fiberde genellikle gönderme ve alma uçlarının karşılıklı olarak çapraz bağlanması, tek fiberli çift yönlü bağlantıda ise dalga boylarının eşleşmesi gerekir. Nominal iletim mesafesi yalnızca seçim koşullarından biridir; sahadaki konnektör ve ek kayıpları marjı değiştirir. Konnektörlerin fiziksel uyumluluğu da protokol uyumluluğunun yerini tutmaz.
Gerçek kurulumda önce kısa bir bağlantı kullanarak cihaz kombinasyonunu doğrulayabilir, ardından sahadaki fiber kabloyu kullanabilirsiniz. Bir hizmet hattını yanlışlıkla özel yönetim portuna takmamak için her port numarasını kaydedin. Modülleri takıp çıkarırken ve güç bağlantısını yaparken talimatlara uyun; fiberin bükülme yarıçapını, sabitlenmesini ve konnektör temizliğini kablo gerekliliklerine göre gerçekleştirin. Optik portun içine doğrudan bakmayın. Güç besleme kapasitesini ve veri bağlantısını ayrı ayrı kontrol edin; bir anahtarın elektriksel portlara sahip olması, bu portların PoE çıkışı sağladığı anlamına gelmez.
VLAN yapılandırması her iki uçta birbiriyle uyumlu olmalıdır
VLAN, bir Ethernet Katman 2 ağını farklı mantıksal yayın alanlarına ayırma yöntemidir. Sıradan bir terminale bağlı erişim portu, alınan etiketsiz çerçeveleri genellikle belirli bir VLAN kapsamına atar; başka bir anahtara bağlı üst bağlantı portu ise etiketli çerçeveleri geçirebilir veya yapılandırmaya göre etiketsiz hizmetleri kullanabilir. Bir etiket, VLAN tanımlayıcısı içerir; ancak terminalin etiketi işleyip işlemeyeceği ayrıca doğrulanmalıdır. Yalnızca bir uçta VLAN numarasını ayarladığınız için üst bağlantının tamamının otomatik olarak uyumlu hâle geldiğini varsayamazsınız.
Örneğin kameralar VLAN 10 kapsamına atanmışsa merkezi kayıt sunucusu da VLAN 10 kapsamına erişebilen bir yol üzerinde olmalıdır. İki anahtar arasındaki üst bağlantının bu VLAN kapsamının geçişine izin vermesi ve ilgili etiketli ve etiketsiz çerçeveleri tutarlı biçimde işlemesi gerekir. Sunucu başka bir alt ağdaysa yönlendirme ve erişim politikaları da gerekir. Sorun giderirken önce her portun hangi modda olduğunu netleştirin, ardından VLAN üyeliğini ve varsayılan VLAN atamasını kontrol edin; IP adresleri benzer görünüyor diye Katman 2 yapılandırmasını atlamayın.
Üst bağlantının yeterli olup olmadığını hizmet yüküne göre değerlendirin
Bir anahtara kaç terminal bağlanabileceği konusunda “yüz yirmi adet” veya “üç yüz adet” gibi herkes için geçerli bir yanıt yoktur. Gerçek sınırlar; kullanılabilir portları, etkin üst bağlantı bant genişliğini, terminal başına trafiği, hizmetlerin eşzamanlılığını, iletim tablosunu ve yapılandırma kapasitesini içerir. Düşük trafikli iki kontrol cihazı ile yüksek bit hızlı iki kamera, aynı üst bağlantı üzerinde farklı gereksinimler oluşturur. Birden fazla elektriksel portun nominal hızlarının toplanması da daha yavaş tek bir fiber üst bağlantının kesinlikle yeterli olduğunu kanıtlamaz.
Kabul sırasında önce tek bir hizmet kanalını doğrulayabilir, ardından aynı anda kullanılması planlanan terminalleri çalıştırarak gecikmeyi, paket kaybını, kayıt sürekliliğini ve port düşürme sayaçlarını gözlemleyebilirsiniz. Yük altında test yapmak yerine boşta geçen bir anda başarılı bir ping sonucuyla yetinmek, kuyruk sorunlarının kolayca gözden kaçmasına yol açabilir. Feichang Technology yönetilebilir anahtar dokümanlarındaki VLAN, port yansıtma, istatistik ve kapsayan ağaç işlevleri, bu doğrulama yöntemlerini destekleyen belirli modeller seçilirken referans olabilir; bunlar model bazında doğrulanmalıdır ve ağ yönetimi işlevlerinin tüm yönetilemeyen anahtarlar için geçerli olduğu varsayılamaz.
Yönetim yolunu ve hizmet yolunu birlikte kaydedin
Bir yönetim bilgisayarının anahtara giriş yapabilmesi, tüm terminallerin sunucuya erişebildiği anlamına gelmez. Yönetim adresi ayrı bir VLAN veya özel bir arayüz üzerinde bulunurken hizmetler başka bir port grubunu kullanıyor olabilir. Saha kayıtlarında yönetim erişim yöntemi ve hizmet yolu ayrı ayrı yazılmalıdır; böylece bir port modu değiştirildikten sonra yönetim arayüzüne erişiminizi kaybetmeniz önlenir. Uzaktan değişiklik yapmadan önce bir yapılandırma yedeği ve sahada kurtarma yöntemi hazırlayın, ayrıca bir doğrulama zaman aralığı planlayın; sahada kablolama gerektiren işlemler, cihaz talimatlarını bilen personel tarafından yapılmalıdır.
Güvenlik, Sorun Giderme ve Bakım Nasıl Planlanır?
Optik portun göstergesi yanmıyorsa önce gücü, modül desteğini, hızı ve fiberin gönderme-alma eşleşmesini kontrol edin; optik portun göstergesi yanıyor ancak hizmetler çalışmıyorsa VLAN, IP, yönlendirme ve uygulamayı kontrol edin. Aralıklı kesintilerde port günlüklerini, hata sayaçlarını, bağlantı değişikliklerini ve hizmet zamanlarını birbiriyle ilişkilendirin. Bir fırtına oluşursa veya birden fazla yerdeki hizmetler aynı anda kararsız hâle gelirse yanlışlıkla bir Katman 2 döngüsü oluşturulup oluşturulmadığını kontrol edin; yedek bir hat eklemeden önce her iki ucun da döngü önleme mekanizmalarını desteklediğini ve bu mekanizmaların doğru yapılandırıldığını doğrulayın.
Bakım sırasında port tablosunu, VLAN tablosunu, modül özelliklerini ve yapılandırma yedeğini saklayın. Bir yapılandırma öğesini değiştirdikten sonra önce etkilenen hizmetleri doğrulayın, ardından testi genişletin. Bir anahtarı değiştirirken mevcut port modlarını, optik modül desteğini ve yönetim adresini birlikte kontrol edin; yalnızca port sayısına bakarak yedek cihaz satın almayın. Nihai teslimatın dayanağı, cihaz adında “fiber” sözcüğünün bulunması veya tek bir port göstergesinin normal durumu göstermesi değil, terminalden sunucuya kadar tüm yolun doğrulamadan geçmesidir.
Kaynaklar ve şekil notları
Ana metin, cihazın çalışma mekanizmasına ve aşağıdaki kaynaklara dayanılarak hazırlanmıştır; belirli teknik özellikler için sipariş edilen model ve en güncel kılavuz esas alınır. Şekiller, genel çalışma mekanizması şemalarıdır.
Cisco SFP kurulum ve güvenlik talimatları;Cisco kapsayan ağaç prensibi açıklamaları;Feichang Technology B serisi Ethernet fiber alıcı-verici dokümanları;Feichang Technology yönetilebilir endüstriyel Ethernet anahtar işlevleri dokümanları
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayın tarihi: 2019-11-01. Kaynağın son revizyon tarihi: 2026-10-13T18:52:49+08:00. Çince kaynağı okuyun
