


Yönetilebilir bir anahtar, bağlanır bağlanmaz ağı sizin için otomatik olarak planlayan bir cihaz değildir. Uç cihazların gönderdiği Ethernet çerçevelerini kurallara göre iletir ve yöneticilerin bu kuralları değiştirmesine de olanak tanır. İlk kurulumun doğru sırası şöyledir: önce güvenli yönetimi sağlayın, ardından portları ve VLAN'ları planlayın, son olarak yapılandırmayı kaydedin ve gerçek hizmetleri doğrulayın. Bu makale genel çalışma mantığını açıklar; belirli bir model için doğrulanmamış varsayılan adresler, parolalar veya komutlar sunmaz.
1. Yönetim kanalını hizmet kanalından ayırın
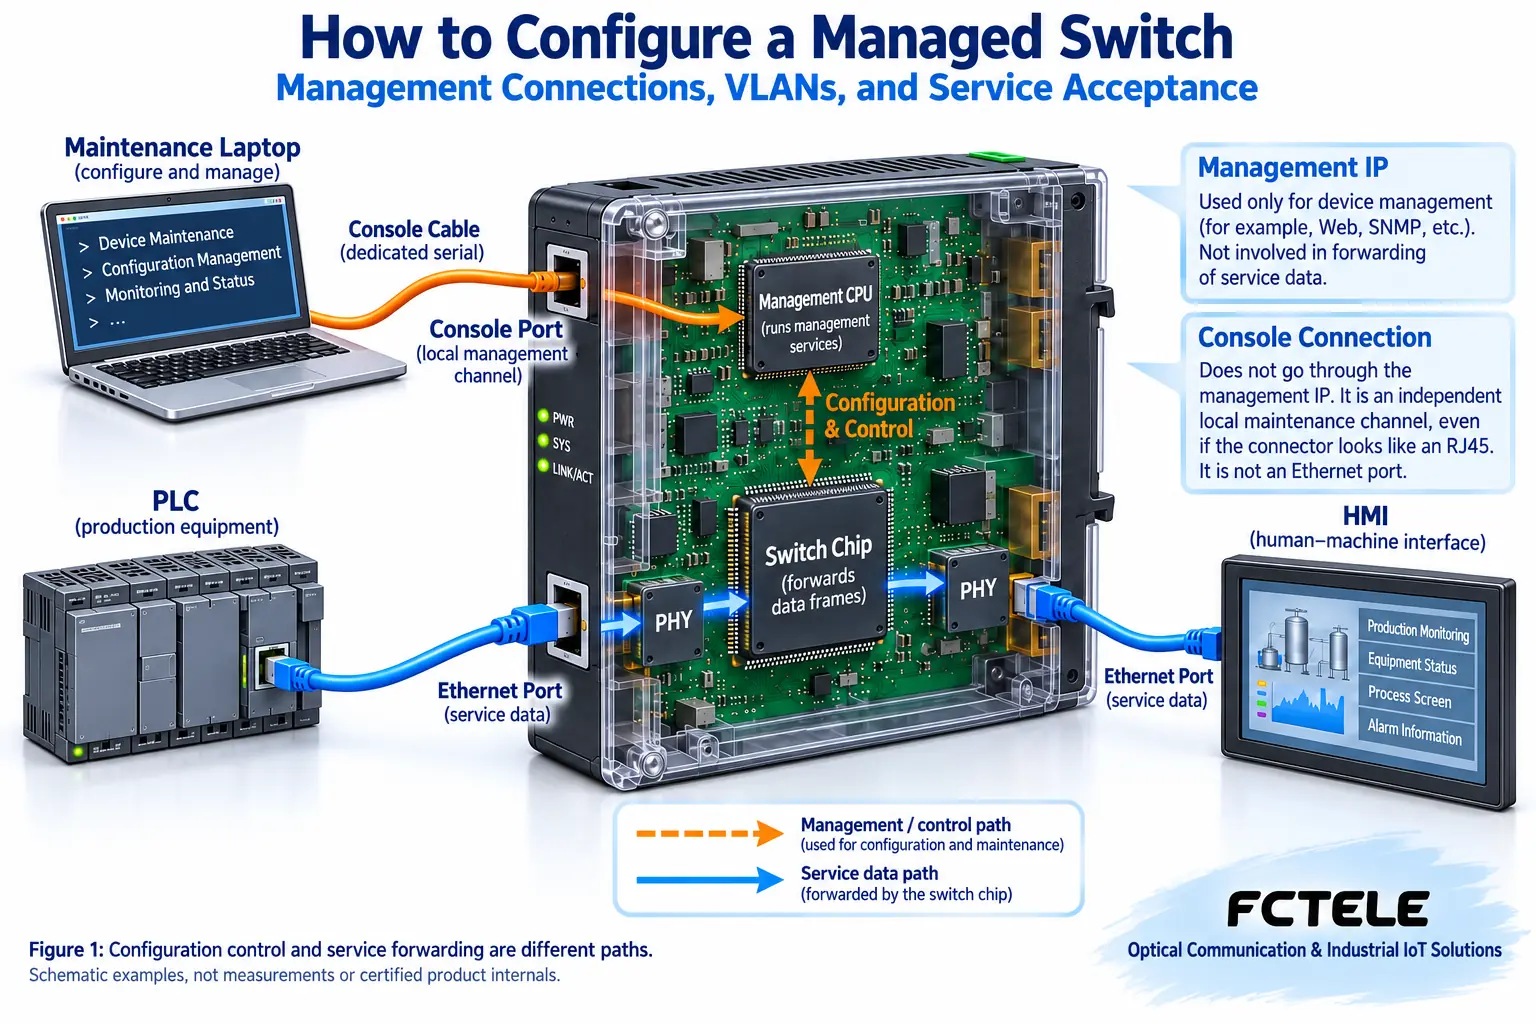
Bir PLC, HMI'ya veri gönderdiğinde hizmet trafiği genellikle anahtarlama çipi üzerinden iletilir; bakım personeli yönetim web sayfasını açtığında ise cihazın yönetim hizmetine erişir. Bunlar iki farklı işlemdir. Katman 2 anahtarı, yönetici kullanımı için bir IP adresi olmasa bile hizmet trafiğini normal şekilde iletebilir; anahtara bir yönetim IP adresi atamak, tüm uç cihazlara adres atamak anlamına gelmez.
Yönetim, özel bir Console portu veya ağ üzerindeki bir yönetim adresi üzerinden gerçekleştirilebilir. Console yerel bir yönetim kanalıdır; konnektörü RJ45 Ethernet portuna benzese bile Ethernet portu olarak kullanılamaz. Elektriksel tanımı, kablosu ve seri iletişim parametreleri kullanım kılavuzuna dayanmalıdır. Ağ üzerinden yönetim, bilgisayar ile cihaz arasında doğru bir adres, VLAN ve erişim yolu gerektirir; ağ segmentleri arasında geçiş yapılırken ağ geçidi, yönlendirme ve politikalar da dikkate alınmalıdır.
2. Parametreleri değiştirmeden önce bir geri dönüş yolu hazırlayın
Önce modeli, donanım sürümünü, ürün yazılımı sürümünü ve port kablolamasını kaydedin; bilgisayara aktarılabilen mevcut yapılandırmaları yedekleyin. Yönetim erişimini geri yüklemek için izin verilen yöntemi doğrulayın, ardından bakım zaman aralığında çalışmaya başlayın. Bilinmeyen bir adresi bulmak amacıyla üretimdeki bir cihazı doğrudan fabrika ayarlarına döndürmeyin; bu işlem VLAN'ları, halka rollerini, kimlik doğrulama ve üst bağlantı yapılandırmalarını da silebilir.
Yeni cihazların ilk devreye alma ve hata ayıklama işlemlerinin yalıtılmış bir test ortamında yapılması en iyisidir. Bilgisayardaki gereksiz ağ kartı bağlantılarını kapatın, sağlamlığı bilinen kablolar ve uygun bir güç kaynağı kullanın, ilk oturum açma işlemini modelin talimatlarına göre tamamlayın. Yönetim IP adresini değiştirmeden önce yeni adresi adres kayıtlarında ayırın, çakışma olmadığını doğrulayın ve bilgisayarın daha sonra bu yeni adrese nasıl erişeceğini belirleyin. Yönetim VLAN ayarını da değiştirmeniz gerekiyorsa, kaydeder kaydetmez kendi erişiminizi kesmemek için önce yeni yönetim yolunun çalıştığından emin olun.
3. VLAN'ları açıkça açıklamak için bir port tablosu kullanın
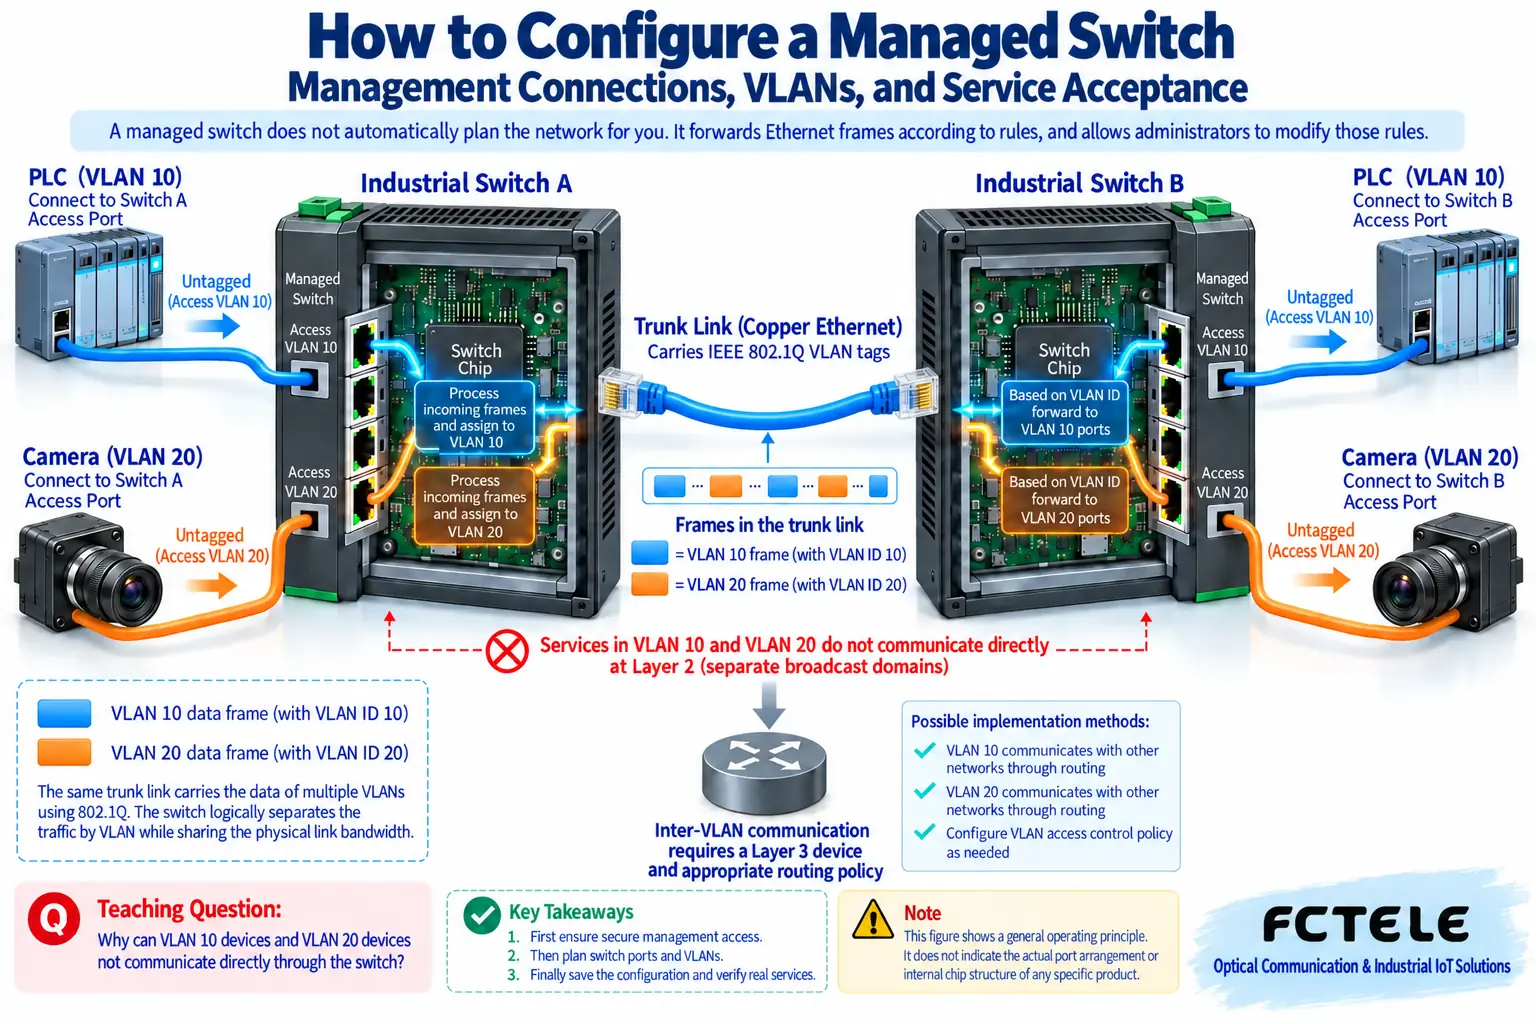
Bir VLAN, sanal yerel alan ağıdır: aynı fiziksel anahtarlama ekipmanı üzerinde Katman 2 iletişimini farklı mantıksal kapsamlar hâlinde böler. Bunu çerçeveleri gruplandırmak olarak düşünebilirsiniz; ancak bu, ağ kablosuna fiziksel bir duvar eklemek değildir. Sıradan uç cihazların gönderdiği çerçevelerde çoğunlukla VLAN etiketi bulunmaz; anahtar, giriş kurallarına göre bunların hangi gruba ait olduğunu belirlemeli ve ardından o grubun iletme kapsamına göre işlemelidir.
PLC'nin VLAN 10 grubuna, kameranın ise VLAN 20 grubuna ait olduğunu varsayalım; bu numaralar yalnızca öğretici örneklerdir. Uç cihaz erişim portları, cihazın kurallarına göre access moduna ayarlanabilir; bu, tek bir VLAN grubuna erişim anlamına gelir. Anahtarlar arasındaki bir üst bağlantının iki hizmet grubunu taşıması gerekiyorsa, ilgili VLAN'lara izin veren trunk moduna ayarlanabilir. Trunk üzerindeki etiketler, karşı ucun bir çerçevenin hangi gruba ait olduğunu anlamasına yardımcı olur; etiketleri tanımayan bir uç cihaza gönderim yapılırken etiket, çıkış yapılandırmasına göre kaldırılır.
PVID, bir porttaki belirli etiketsiz gelen çerçeveler için varsayılan üyelik numarasıdır. “Tüm VLAN'lara izin veren” bir açma-kapama ayarı değildir ve çıkışta etiketlerin kaldırılıp kaldırılmayacağını tek başına belirlemez. Bazı cihazlar aynı çalışma sürecini üye portlar, Tagged ve Untagged terimleriyle ifade eder. Yalnızca iki VLAN adı oluşturmak yerine giriş üyeliğini, izin listelerini ve çıkış etiketlemesini birlikte kontrol etmeniz gerekir.
4. Erişilebilirliği ve izin verilen erişilebilirliği ayrı ayrı doğrulayın
Aynı VLAN içindeki doğru bir Katman 2 yolu, farklı VLAN'ların otomatik olarak iletişim kuracağı anlamına gelmez. PLC ve ana bilgisayar farklı ağ segmentlerine ayrılmışsa, bir yönlendiriciye veya ilgili Katman 3 işlevlerine sahip bir cihaza ihtiyaç duyulabilir. Buna karşılık, yönlendirme mevcut olduğunda başlangıçta ayrı gruplara ayrılmış hizmetler de birbirine erişebilir; bu durumda ek erişim politikaları gerekir. VLAN şifreleme değildir; hesap izinlerinin ve güvenlik sınırlarının yerini de alamaz.
İlk oturum açma işleminden sonra varsayılan kimlik bilgilerini değiştirin, modelin desteğine göre HTTPS ve SSH gibi güvenli yönetim yöntemlerini seçin ve izin verilen erişim kaynaklarını sınırlandırın. HTTP ve Telnet aynı düzeyde iletim koruması sağlamaz; yalnızca her ikisi de uzaktan oturum açmaya olanak tanıyor diye eşit derecede güvenli oldukları söylenemez. Üretim sisteminin yönetim arayüzünü doğrudan herkese açık ağa açmayın; uzaktan bakım için yetkilendirilmiş güvenli bir erişim çözümü kullanılmalıdır.
5. İşlevleri tek tek etkinleştirin ve yapılandırmayı gerçekten kaydedin
Yedekli bağlantılar için önce koruma protokolünü planlayın, ardından topolojiyi kapalı döngü hâline getirin; döngü önleme mekanizması olmayan sıradan bir Katman 2 döngüsü yayın fırtınasına neden olabilir. Video çok noktaya yayını için hem alıcıları hem de sorgulayıcıları dikkate alın; önceliklendirme işlevlerini ise tıkanıklıkla ilgili hedeflerle birlikte değerlendirin. Sırf “tüm işlevleri kullanmak” için bütün ayarları aynı anda açmayın; her işlevin çözeceği bir sorun ve bir kabul yöntemi olmalıdır.
Birçok cihaz, çalışan yapılandırma ile başlangıç yapılandırmasını birbirinden ayırır. Uygula düğmesine tıklamak yalnızca anında etkili olabilir; değişiklikler güç kesilip yeniden başlatıldığında korunmayabilir. Kaydetme, dışa aktarma ve sürüm işaretleme işlemlerini kılavuza göre tamamlayın; yeniden başlatma sonrasındaki kalıcılığı yalnızca izin verilen bir test ortamında veya bakım zaman aralığında doğrulayın. Ürün yazılımı yükseltmeleri de sürüm uyumluluğunun, yapılandırma geçişinin ve kurtarma yöntemlerinin kontrol edilmesini gerektirir; iş yükünün yoğun olduğu saatlerde bilinmeyen yükseltme paketlerini denemeyin.
6. Teslimatı yalnızca port ışıklarına bakarak değil, gerçek hizmetlerle doğrulayarak yapın
Önce yönetim bilgisayarının hâlâ erişebildiğini ve yetkisiz kaynakların istedikleri gibi değişiklik yapamadığını kontrol edin; ardından portların otomatik anlaşma durumunu, VLAN üyeliğini ve üst bağlantı etiketlerini kontrol edin. Son olarak PLC ile ana bilgisayarın gerçek istek-yanıt alışverişi yapmasını ve kameranın hedeflenen videoyu sürekli göndermesini sağlayın. Ping yalnızca bir araçtır; çok noktaya yayının, veri aktarım hızının ve hizmet zamanlamasının tümünün normal olduğunu göstermez.
Değişikliklerden önce ve sonra hatalı çerçeveleri, atılan çerçeveleri ve trafik artışlarını kaydedin. Bağlantı kaybolursa önce planlanan yönetim kanalı boyunca durumu kontrol edin ve değişiklikleri geri alın; art arda birden fazla parametreyi rastgele değiştirmeyin. Teslim sırasında port kullanım tablosunu, yönetim adresini, VLAN tablosunu, kayıt konumunu, ürün yazılımı sürümünü ve geri alma koşullarını bırakın; bunlar “oturum açma başarılı” ekran görüntüsünden daha değerlidir.
Feichang Technology'nin 10G 4 fiber portlu, 8 bakır portlu Katman 3 anahtarının ürün sayfasında Console, HTTPS, SSH ve yapılandırma içe/dışa aktarma özellikleri listelenmektedir. Birden fazla bakım kanalına ihtiyaç duyulduğunda bu bilgiler seçim için referans olabilir. Gerçek menüler ve komutlar yine de teslim edilen modele ve ürün yazılımına göre doğrulanmalıdır; bu ürünün desteklediği işlevler, tüm yönetilebilir anahtarlar için ortak bir kullanım yöntemi olarak genellenemez.
Kaynaklar:Feichang Technology yönetilebilir switch ürün ayrıntıları, VLAN giriş ve çıkış kurallarının açıklaması. Üçüncü taraf kaynaklar genel mekanizmaları doğrulamak için kullanılır ve Feichang Technology komut kılavuzları değildir. Görseller genel ilke şemalarıdır; gerçek test veya fiziksel ürün fotoğrafları değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2020-01-15. Kaynağın son güncellenme tarihi: 2026-10-13T18:52:49+08:00. Çince kaynağı okuyun
