


Katman numaraları, doğrudan bir hız karşılaştırmasını değil, işlenen nesneyi tanımlar
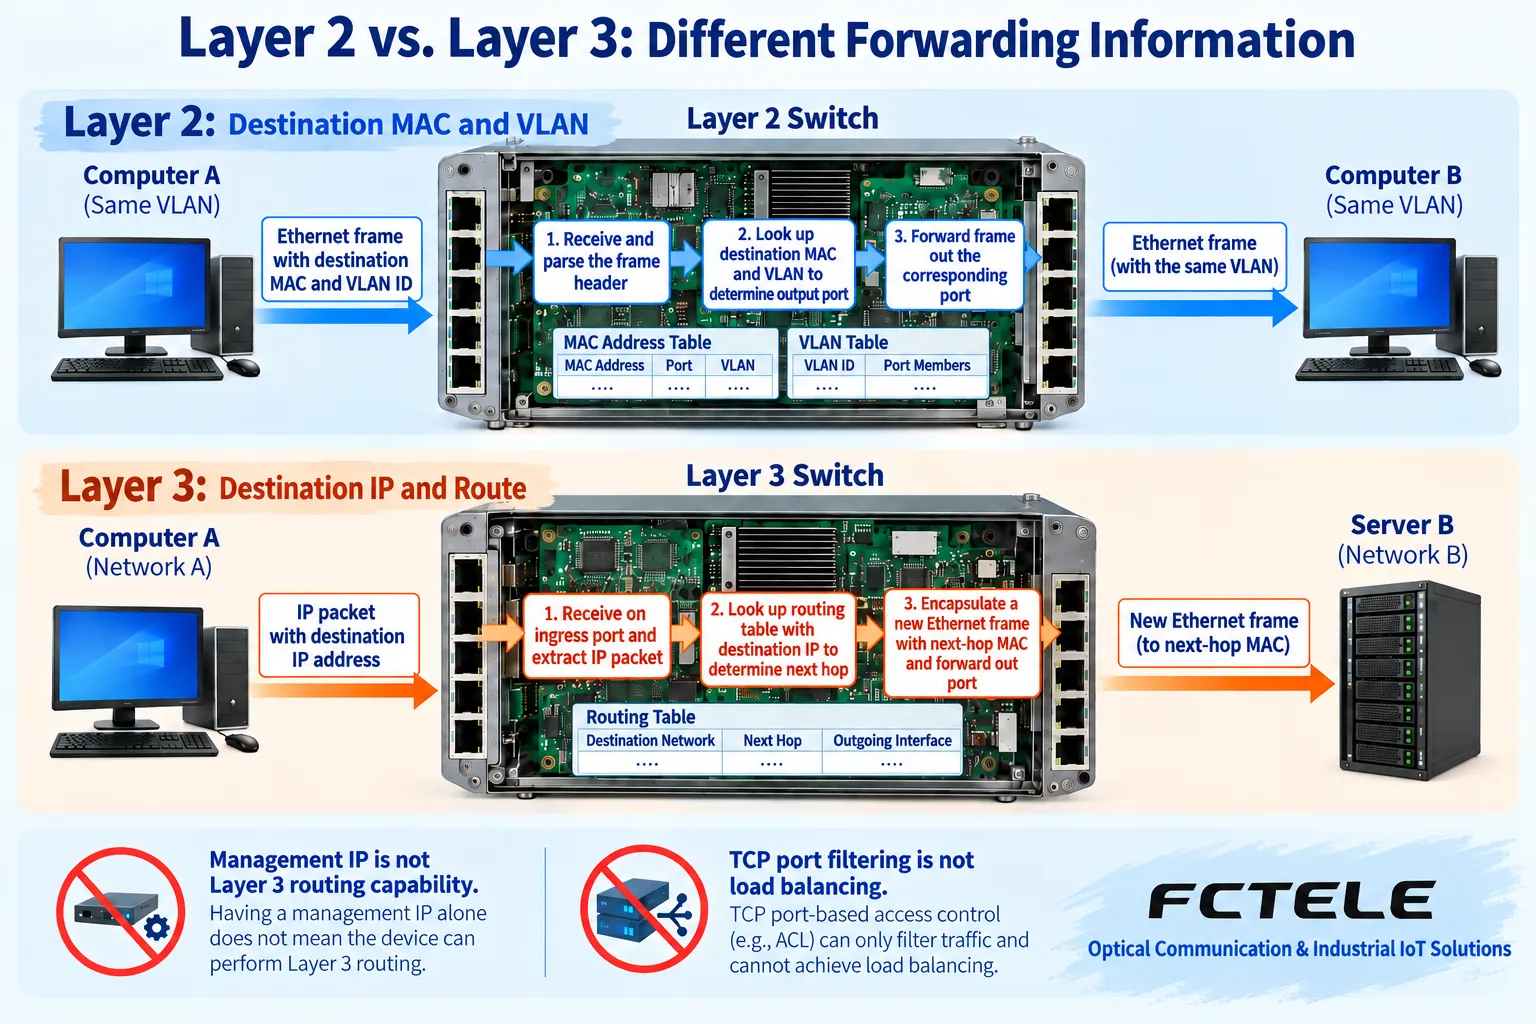
Aynı atölyedeki terminalleri bağlamak, iki IP alt ağını bağlamak ve yeni bağlantıları farklı sunuculara atamak birbirinden farklı üç görevdir. Katman 2 anahtarlama ağırlıklı olarak MAC ve VLAN bilgilerine, Katman 3 yönlendirme ağırlıklı olarak hedef IP ve yönlendirme bilgilerine bakar; Katman 4 yük dengeleme ise taşıma katmanı bilgilerini ve ilgili yol seçimi mekanizmalarını da kullanır. Öncelikle hangi görevin tamamlanması gerektiğini belirlemelisiniz; daha yüksek bir katman numarasını daha net bir görüntü, daha hızlı bir ağ veya daha kapsamlı güvenlik işlevleri olarak yorumlayamazsınız.
OSI modelindeki katman numaraları işleme düzeyini tanımlamaya yardımcı olur, ancak ürün adları birden fazla işlevi bir arada içerebilir. Bir Katman 3 anahtarı yine de Katman 2 iletimi gerçekleştirebilir ve trafiği TCP veya UDP portuna göre de filtreleyebilir; bu, sunucu yük dengeleme özelliğine sahip olduğunu kanıtlamaz. Katman 4 anahtarlama olarak adlandırılan özellik genellikle belirli bir trafik dağıtım yeteneğini ifade eder; sıradan bir anahtarın basitçe yükseltilmesiyle elde edilen dördüncü kademeli bir ürün anlamına gelmesi gerekmez.
Katman 2, MAC adresini girişten öğrenir ve çıkışı bulur
Bir anahtar, Ethernet çerçevesini aldıktan sonra genellikle kaynak MAC adresi ile giriş arasındaki ilişkiyi öğrenir, ardından ilgili VLAN kapsamı içinde hedef MAC adresini arar ve izin verilen bir çıkış seçer. Bilinen hedeflere doğrudan iletim yapılır; bilinmeyen tek noktaya yayın ve yayın trafiği, geçerli kurallara göre yayılır ve genellikle alındığı girişten geri gönderilmez. Yayma işlemi, verinin tüm VLAN'lara ulaştığı anlamına gelmez; MAC tablosu kayıtlarının zaman aşımı, filtreleme ve port durumu da gerçek yolu etkiler.
Aynı alt ağdaki iki terminal, genellikle önce ARP gibi geçerli komşu keşif mekanizmalarıyla karşı tarafın bağlantı adresini edinir. Bir anahtar, yöneticilerin bir sayfa açması veya istatistikleri alması için bir yönetim IP adresine sahip olabilir; ancak yönetim IP adresi, terminalin alt ağlar arası ağ geçidiyle aynı şey değildir. MAC tablosu, bir cihazın hangi Katman 2 portunda bulunduğunu gösterir; yönlendirme tablosunun yerini alamaz ve arabellek kapasitesi ile MAC tablosu kapasitesi aynı kaynak olarak değerlendirilemez.
Katman 3, paketleri IP yoluna göre yeniden teslim eder
Hedef yerel alt ağda olmadığında terminal paketi ilgili ağ geçidine teslim eder. Bu noktada IP hedefi hâlâ hedef terminaldir, ancak bu Ethernet çerçevesinin hedef MAC adresi ağ geçidine aittir. Yönlendirme cihazı IP paketini kontrol eder, geçerli rotayı ve sonraki atlamayı seçer, ardından bir sonraki Ethernet bağlantısında çerçeve başlığını yeniden oluşturur. Olağan IPv4 yönlendirmesi, TTL değerinin azaltılmasını ve ilgili başlık sağlama toplamının güncellenmesini de içerir; dolayısıyla paketin tamamının değişmeden kaldığı söylenemez.
Donanım, oluşturulmuş iletim bilgilerine dayanarak paketleri verimli biçimde işleyebilir; ancak tüm mimarileri, ilk paketi yönlendirip sonraki paketlerde yalnızca MAC adresine bakan yapılar olarak yorumlamamalısınız. Farklı uygulamalar farklı tablo kayıtları ve işleme yolları kullanır; paketlerin yine de Katman 3 iletim ve politika koşullarını karşılaması gerekir. İletim bilgileri doğrudan bağlı ağlardan, statik yapılandırmadan veya desteklenen dinamik yönlendirme mekanizmalarından gelebilir; Katman 3 yeteneğine sahip olmak, tüm yönlendirme protokollerinin desteklendiği anlamına gelmez.
Katman 4 port filtreleme ve yük dengeleme farklı amaçlara sahiptir
TCP ve UDP başlıkları, taşıma uç noktalarını tanımlamak için kullanılan port alanları içerir. Cihazlar portları eşleştirebilir ve bunu ACL izinleri, trafik sınıflandırması veya kuyruk zamanlaması için kullanabilir; ancak bu işlemler esas olarak trafiğe izin verir, trafiği engeller veya düzenler ve mutlaka bir arka uç sunucusu seçmez. Yalnızca port numaraları, paket içeriğinin belirli bir uygulamaya ait olduğunu da kanıtlayamaz; gerçek hizmetler farklı portlar kullanabilir, şifreleme ve tünelleme de görünür bilgileri değiştirebilir.
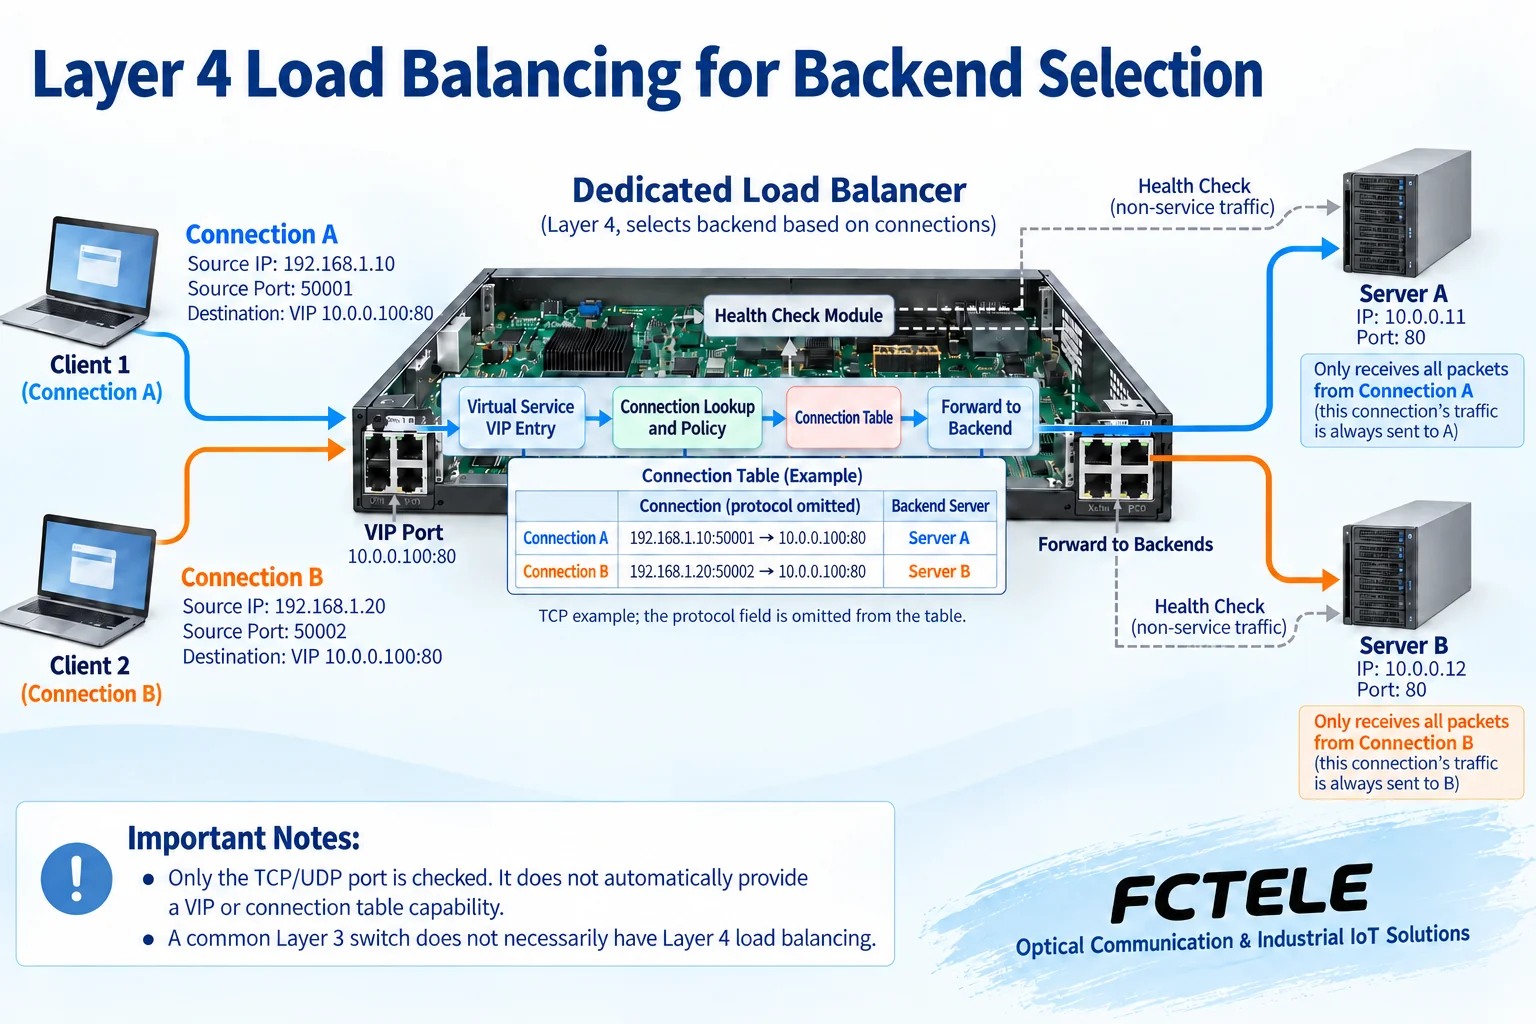
Katman 4 yük dengelemenin amacı, bağlantıları veya trafiği geçerli kurallara göre arka uçlara dağıtmaktır. Bunun için genellikle bir sanal hizmet girişi, arka uç üyeleri, seçim politikaları ve ilgili bağlantı veya trafik durumu gerekir; sağlık kontrollerinin yapılıp yapılmadığı, bağlılığın nasıl korunduğu ve hangi iletim yönteminin kullanıldığı uygulamaya bağlıdır. Katman 4 alanlarını kontrol etmek, NAT sağlamak ve eksiksiz yük dengeleme yeteneğine sahip olmak birbiriyle eş tutulamaz.
VIP ve bağlantı tabloları, arka uçları bir hizmet girişinin arkasında nasıl gizler?
Yaygın bir kurulumda istemci, VIP sanal hizmet adresine erişir; yük dengeleme cihazı, politikaya göre sunucu A veya B'yi seçer ve bu bağlantıya ait eşlemeyi kaydeder. Aynı bağlantıya ait sonraki paketler, her paket için rastgele sunucu değiştirmek yerine, geçerli durum bilgisine göre önceden seçilmiş arka uca gönderilir. Şekilde bağlantı A'nın A'ya ve bağlantı B'nin B'ye gönderilmesi öğretici örneklerdir; tüm zamanlama algoritmalarının sırayla dağıtım yapması gerektiği anlamına gelmez.
Bazı modlar hedef adresi veya portunu yeniden yazar ve yanıtların da bu moda göre uygun işleme yoluna dönmesi gerekir; diğer modlar farklı iletim tasarımları kullanır. Tüm uygulamaların tamamen aynı NAT işlemlerini yapmasını bekleyemezsiniz. Bağlantı tabloları, oturum kalıcılığı ve arka uç sağlık kontrolleri birbiriyle ilişkili ancak farklı görevlerdir; bir arka uç arızasından sonra yeni bağlantılar başka bir arka uca aktarılabilir, ancak bu durum mevcut bağlantıların ve uygulama durumunun kayıpsız kurtarılacağını garanti etmez.
Kaynakları gereksinime göre seçin; kontrol listesini bir performans taahhüdü olarak değerlendirmeyin
Katman 2 için portların, VLAN'ların, MAC öğreniminin ve üst bağlantıların kontrol edilmesi gerekir; Katman 3 için ayrıca yönlendirme ve komşu kaynaklarının, gerekli politikaların ve geçerli iletim yöntemlerinin kontrol edilmesi gerekir; yük dengeleme ise sanal hizmetlere, eşzamanlı bağlantılara, yeni bağlantı kapasitesine, arka uç yönetimine ve sağlık kontrollerine odaklanır. Her kaynak farklı bir soruya yanıt verir. Daha fazla tablo kaydı, tek bir hizmetin doğrudan daha hızlı olduğu anlamına gelmez; test sırasında trafik yönünü, çerçeve uzunluğunu, protokolü ve etkinleştirilen işlevleri belirtmelisiniz.
Birden fazla gigabit giriş portu tek bir gigabit çıkış portunu paylaştığında toplam trafik yine ortak çıkışla sınırlıdır. Ek işlem gerektiren paketler yazılım yoluna girebilir ve performans sonuçları hedeflenen işlev birleşimine karşılık gelmelidir. Anahtarlama kapasitesini hesaplarken üreticinin tek yönlü veya çift yönlü trafiği hangi esasla saydığına da dikkat edin; yalnızca port sayısını hızla çarparak tüm politikaların hat hızında çalışabileceğini ileri süremezsiniz. Gerçek hizmet yanıtı, terminallerden ve uygulamalardan da etkilenir.
Endüstriyel Katman 3 ürünlerinin işlevleri, Katman 4 ürünlerinin işlevlerini kapsayacak şekilde genellenemez
Feichang Technology 10 gigabit, 4 fiber portlu, 8 bakır portlu Katman 3 yönetilebilir anahtar sayfasında IP yönlendirme, Katman 3 portları ve ACL'ler listelenir; bu ürün, alt ağlar arası toplama ve erişim kurallarını kontrol etmek için somut bir inceleme örneği olabilir. Optik ve elektriksel arayüzleri ilgili hat bağlantılarına uygundur ve yönetim işlevleri, yolları doğrulamaya ve bakıma yardımcı olur. Kullanımdan önce yine de ürün yazılımını, kaynakları, yapılandırmayı ve hizmet koşullarını kontrol etmeniz gerekir; endüstriyel sözcüğüne dayanarak tüm görevlerin deterministik gecikmeye sahip olduğunu iddia edemezsiniz.
Yukarıdaki sayfada, eksiksiz VIP sunucu yük dengelemesini kanıtlayacak yeterli açıklama bulunmadığından bu makale, ürünü bir Katman 4 yük dengeleme cihazı olarak tanıtmaz. Bir projede hizmetlerin birden fazla arka uca dağıtılması gerekiyorsa ilgili işlevi açıkça sağlayan başka bir ürün veya yazılım çözümü seçmeli; iletim modunu, uygulama durumunu ve bakım yöntemini kontrol etmelisiniz. Ağ katmanı yönlendirme yedekliliği de uygulama hizmeti durum senkronizasyonunun doğrudan yerini alamaz.
Seçimi ve sorun gidermeyi gerçek iletişim yoluna göre tamamlayın
Küçük bir üretim hattında yalnızca aynı VLAN içindeki bağlantılar gerekiyorsa önce Katman 2 iletiminin yeterli olduğunu doğrulayın; birden fazla hizmet alt ağının birbiriyle iletişim kurması gerektiğinde ağ geçitlerini, yönlendirmeyi ve erişim izinlerini planlayın; yalnızca birden fazla sunucunun aynı hizmet girişini işlemesi gerektiğinde yük dengelemeyi ayrıca değerlendirin. Bu işlevler aynı ağın farklı noktalarına yerleştirilebilir ve tek bir cihazın tüm rolleri üstlenmesi gerekmez. Önce yolu net biçimde çizin, ardından ilgili ürünleri karşılaştırın.
Kabul sırasında önce fiziksel bağlantıları ve aynı etki alanı içindeki iletişimi doğrulayın, ardından etki alanları arası adresleri, ağ geçitlerini ve dönüş rotalarını kontrol edin; son olarak gerektiğinde sanal hizmetleri, bağlantı durumunu ve arka uç sağlığını kontrol edin. Hem başarılı hizmetleri hem de engellenmesi gereken erişimleri ve izin verilen arıza durumu değişimlerini doğrulayın. Modeli, sürümü ve yapılandırmayı kaydedin; tek bir büyük dosya aktarımının normal çalışmasını, yönlendirme, yalıtım ve sunucu arızasından kurtarmanın tümünün kabul koşullarını karşıladığının kanıtı olarak değerlendirmeyin.
Veri notu: Prensip şemaları teknik içerikle karşılaştırılarak kontrol edilmiştir ve genel mekanizmaları açıklamak için kullanılır; ürün fotoğrafları veya ölçüm kayıtları değildir. Belirli arayüzler, modlar ve yetenekler; seçilen modele, sürüme ve sahadaki doğrulamaya bağlıdır.
Doğrulama kaynakları:RFC1812: IPv4 Yönlendiricileri için Gereksinimler
RFC3022: Adres Çevirisi ve Bağlantı Eşlemesi
F5: Katman 4 yük dengeleme mekanizmaları
Feichang Technology 10 gigabit, 4 fiber portlu, 8 bakır portlu Katman 3 yönetilebilir anahtar
İlgili teknik konular:Endüstriyel Katman 3 anahtarlarla ağ nasıl kurulur: VLAN ağ geçitleri, erişim politikaları ve hizmet kabulüKatman 2 ve Katman 3 anahtarlar arasında nasıl seçim yapılır: iletim ilkeleri ve performans sınırları
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2019-11-27. Kaynağın son güncellenme tarihi: 2026-10-13T11:37:04+08:00. Çince kaynağı okuyun
