


Bir endüstriyel anahtarın güvenliğini değerlendirmek, muhafazasına puan vermek ya da cihazı gelişigüzel taramak değildir. Değerlendirme, yetkilendirilmiş kapsam içinde, üretim güvenilirliğini ve emniyetini koruyarak yönetim erişim noktalarını, iletişim sınırlarını, yapılandırmayı ve kurtarma kabiliyetini incelemelidir. Üretim ağlarında düşük riskli doküman incelemelerine, yapılandırma incelemelerine ve pasif gözleme öncelik verilmeli; ofis ağlarında kullanılan saldırı testleri doğrudan kopyalanmamalıdır.
1. Önce cihaz yönetimi ile hizmet trafiğinin iletimini birbirinden ayırın
Bir anahtarın, cihaz iletişimini taşıyan hizmet portlarının yanı sıra yöneticilerin durumu görüntüleyip yapılandırmaları değiştirebildiği yönetim erişim noktaları da vardır. Bunlar farklı arayüzler veya mantıksal adresler kullanabilir. Hizmet trafiğinin normal biçimde iletilebilmesi, yönetim sayfasının güvenli olduğu anlamına gelmez; yönetim oturum açma erişiminin kısıtlanmış olması da tüm hizmet trafiğinin zaten kontrol altında olduğu anlamına gelmez. Değerlendirme sırasında bu iki yol ayrı ayrı çizilmelidir.
Bir yönetim erişim noktasına yetkisiz erişim, VLAN'ların, port durumlarının veya halka ağ ayarlarının değiştirilmesine yol açabilir; hizmet tarafında ise hangi uç cihazların birbiriyle iletişim kurabildiğine ve gereksiz bölgeler arası erişim bulunup bulunmadığına dikkat edilmelidir. IP koruma sınıfı, muhafazanın yabancı cisimlerin ve suyun girişini engelleme kabiliyetini tanımlar; ağ güvenliğini göstermez. Özgün metindeki tekrarlanan muhafaza koruması paragrafları ilgili konu altında toplanmalı; ağ güvenliği ise yetkiler, sınırlar ve operasyonel süreçler açısından ayrı olarak ele alınmalıdır.
2. Test yöntemini yetkilendirme ve iş riski belirler
Öncelikle cihaz listesini, modeli, aygıt yazılımını, topolojiyi, bakım personelini, üretimdeki kullanımını ve test için izin verilen kapsamı doğrulayın. Hangi cihazların kesintiye uğratılamayacağını, hangi işlemlerin bakım zaman aralığı gerektirdiğini ve bir anormallik oluşursa işlemlerin nasıl durdurulup sistemin nasıl kurtarılacağını netleştirin. Yetkilendirme olmadan port taraması, parola denemesi veya hata enjeksiyonu yapmayın. Yetkilendirme olsa bile dokümantasyon, yapılandırmalar ve günlüklerle başlayın; daha yüksek riskli doğrulamaları önce yalıtılmış bir test ortamında gerçekleştirin.
Endüstriyel kontrol sistemleri gecikmeye, paket kaybına veya bağlantının yeniden kurulmasına duyarlı olabilir; testlerin ürettiği trafik ve oturumlar da kendi başlarına etkilere yol açabilir. NIST'in OT güvenlik kılavuzu, işletim, güvenilirlik ve güvenlik gereksinimlerinin birlikte değerlendirilmesi gerektiğini vurgular. Bu nedenle değerlendirme yalnızca bulunan güvenlik açığı sayısını artırmaya odaklanmamalı; riskin sahadaki etkisini, riski ele alma koşullarını ve kurtarma yöntemini de değerlendirmelidir. “Tarama hiçbir sorun bulmadı” ifadesini mutlak güvenlik olarak sunmayın.
3. Yönetim erişim noktalarını ve en az ayrıcalık ilkesini kontrol edin
Fiilen etkin olan Web, komut satırı, Console ve ağ yönetimi hizmetlerini listeleyin; bunlara hangi kaynakların erişebildiğini doğrulayın. Gereksiz hizmetleri devre dışı bırakın, cihazın desteğine göre uygun güvenli yönetim protokollerini kullanın, varsayılan veya ortak kullanılan parolaları kaldırın ve farklı sorumluluklar için gerekli yetkileri yapılandırın. Uzaktan bakım erişim noktaları için de onay, kimlik doğrulama ve kayıt mekanizmaları bulunmalı; kolaylık sağlamak amacıyla bu noktalar uzun süre genel internete açık bırakılmamalıdır.
Yetkilerin etkili olup olmadığı, düşük ayrıcalıklı bir hesabın neleri yapabildiği ve neleri yapamadığı üzerinden doğrulanmalı; işlemler kontrollü koşullarda gerçekleştirilmelidir. Yalnızca arayüzde rol adlarının görünmesine dayanarak yalıtımın zaten etkin olduğunu varsaymayın. Yapılandırmaların nasıl kaydedildiği, yedeklerin içeriği ve parola yönetimi de kontrol edilmelidir; yedek dosyaları hassas bilgiler içerebileceğinden erişimleri kısıtlanmalı ve herkese açık bir indirme konumuna yerleştirilmemelidir.
4. Bölgelendirme erişimi kontrol eder; şifreleme anlamına gelmez
VLAN'lar mantıksal Katman 2 yayın etki alanlarını ayırır ve hizmetlerin düzenlenmesine yardımcı olur; ancak bir şifreleme mekanizması değildir ve bölgeler arası erişim kontrolünün yerini alamaz. Cihazlar veya üst katman yönlendirmesi karşılıklı iletişime izin veriyorsa, fiilen desteklenen kabiliyetlere göre ACL'ler veya güvenlik duvarı politikaları da yapılandırılmalıdır. ACL, koşullara göre trafiğe izin veren veya trafiği reddeden bir kuraldır; yalnızca “güvenliği etkinleştir” adlı bir kutucuğu işaretlemek yerine kaynak, hedef, protokol ve yön belirtilmelidir.
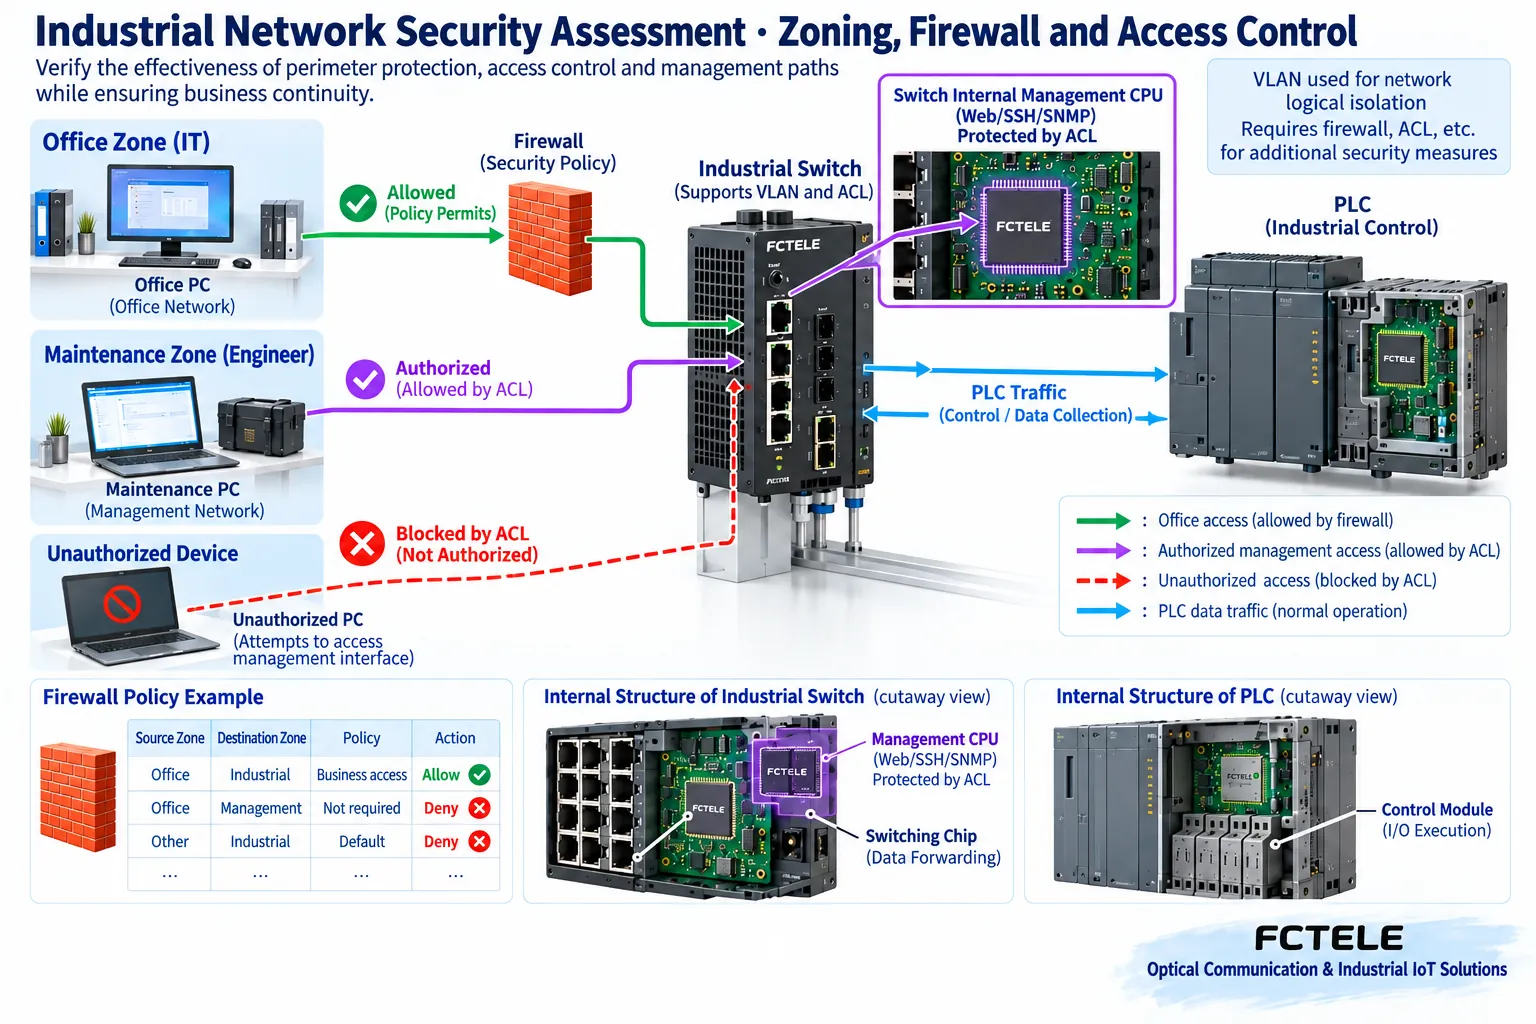
Örneğin bir bakım bilgisayarının anahtarın yönetim adresine erişmesi gerekirken, ofis alanındaki sıradan uç cihazların böyle bir ihtiyacı yoktur. Desteklenen bir mimaride, kontrolörün ihtiyaç duyduğu hizmet iletişimi korunurken yönetim kaynakları kısıtlanabilir. Bir politikayı değiştirmeden önce bağımlılıkları listeleyin; değişiklikten sonra gerekli trafiğin hâlâ geçtiğini ve gereksiz erişimin reddedildiğini ayrı ayrı test edin ve bir geri alma planı hazırlayın. Sahadaki kontrolü kesintiye uğratabilecek “tümünü reddet” yaklaşımını doğrudan uygulamayın.
Adres bağlama, port kimlik doğrulaması ve ilgili koruma işlevlerinin de uygulanabilirlik koşulları vardır. MAC adresi, taklit edilemeyen bir kimlik değildir ve bazı kontrol cihazları belirli kimlik doğrulama süreçlerine katılamaz. Değerlendirmede, işlevin mevcut modeldeki desteği ve sınırlamaları kaydedilmeli; bir dizi kısaltmanın tüm tehditleri kapsayabileceği varsayılmamalıdır.
5. Günlükler ve yansıtma, anormalliklerin görünür olmasına yardımcı olur
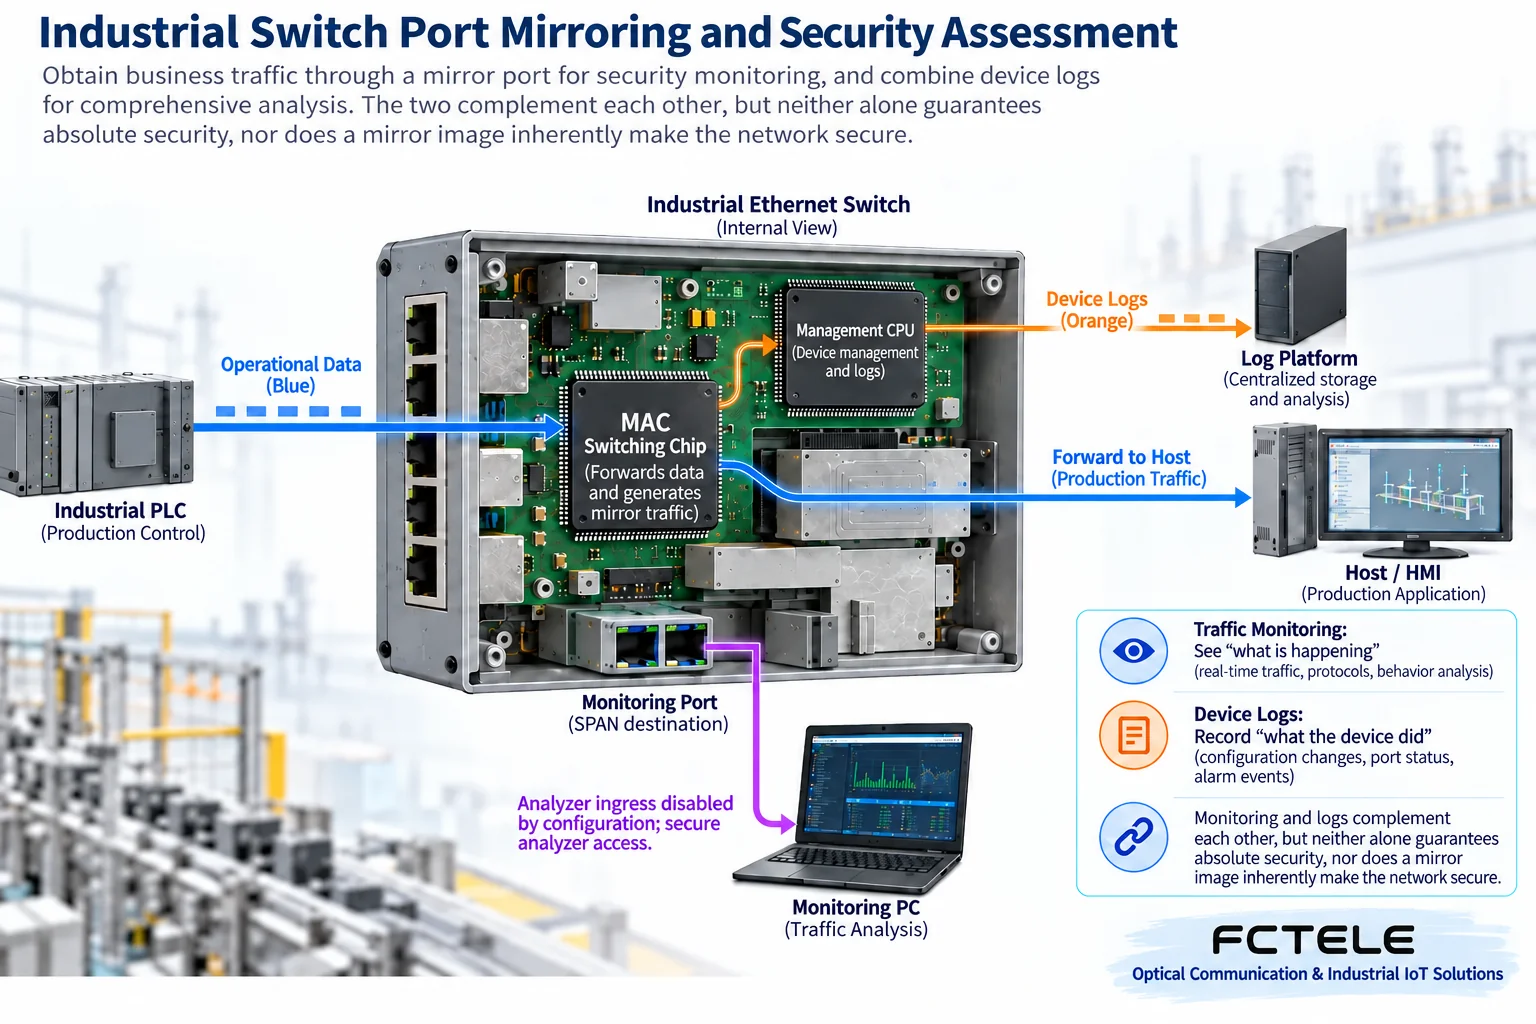
Günlükler oturum açma işlemlerini, yapılandırma değişikliklerini ve bağlantı olaylarını kaydederken port istatistikleri trafik ve hatalardaki değişiklikleri yansıtır. Ortak bir zaman referansı, farklı cihazlardan gelen olayların ilişkilendirilmesine yardımcı olur; aynı zamanda günlüklerin kaydedilip kaydedilmediğini, dışa aktarılıp aktarılamadığını ve yetkilerin kontrol altında olup olmadığını kontrol edin. Günlüklerin eksik olması, anormallik bulunmadığı anlamına gelmez; işlevin etkinleştirilmemiş, zamanın tutarsız veya kapasitenin yetersiz olduğu anlamına gelebilir.
Port yansıtma, analiz cihazlarının incelemesi için belirlenen trafiği bir gözlem portuna kopyalar; ağa aktif olarak saldırı trafiği enjekte etmez. Yansıtma yetkilendirilmiş kapsam içinde kullanılmalıdır ve toplanan içerik hassas veriler içerebilir. Yansıtma portunun ve toplama cihazının kapasitesi yetersizse gözlem verileri kaybolabilir. Bu nedenle eksik bir paket yakalaması, tüm ağ için kanıt olarak kabul edilemez; yansıtmanın hiçbir yükü kesinlikle etkilemeyeceği de taahhüt edilemez.
6. Aygıt yazılımı ve kurtarma kabiliyeti de değerlendirmenin parçasıdır
Aygıt yazılımı sürümlerini, üretici duyurularını ve geçerli düzeltme önerilerini kontrol edin; yükseltme paketlerinin kaynağını ve doğrulama yöntemini teyit edin. Yamalar değerlendirme yapılmadan doğrudan üretim ortamına uygulanamaz: önce yapılandırma uyumluluğunu ve işlevsel etkileri doğrulayın, bir test ortamında doğrulama yapın, ardından bakım zaman aralığını, yedeklemeyi ve geri alma işlemini planlayın. Başka bir üreticinin güvenlik açığı açıklamasını doğrudan mevcut cihaza uygulamayın ve güvenliği yalnızca ürünün piyasaya çıkış tarihine göre değerlendirmeyin.
Kurtarma testleri, yedeklerin ilgili model için kullanılıp kullanılamadığını, kurtarma sonrasında hangi hizmet parametrelerinin yeniden doğrulanması gerektiğini ve yönetim bağlantısının kaybının nasıl ele alınacağını doğrulamalıdır. Bir yapılandırma hatasından sonra kurtarma yapılamaması durumunu önlemek için sorumlu kişileri ve kullanılabilir yerel bakım yöntemlerini netleştirin. Sonuç; hizmet kullanılabilirliği, yetkiler ve günlük doğrulamasının birlikte değerlendirilmesine dayanmalıdır; tek bir parola kontrolü tam bir değerlendirme olarak kabul edilmemelidir.
Feichang Technology resmî web sitesindeki yönetilebilir anahtar ayrıntılarında Web, CLI, Console, SNMP, günlükler, port yansıtma ve ACL ile 802.1X gibi yönetim veya güvenlikle ilgili işlevler listelenir. Bunlar kontrol listesi maddeleri olarak kullanılabilir; tüm ürün kategorisi için ortak bir taahhüt değildir ve endüstriyel siber güvenlik sertifikası alındığı anlamına gelmez. Belirli hizmetlerin güvenlik sürümü, aygıt yazılımı desteği ve yapılandırma yöntemi, teslim edilen modele ve güncel kılavuza göre doğrulanmalıdır.
Nihai kayıt; bulguları, kanıtları, etkileri, önerileri, doğrulama yöntemlerini ve kalan riski içermelidir. Özgün metinde kaynakları açıkça belirtilmeyen araştırma oranları artık kullanılmamaktadır; muhafaza koruması da güvenlik puanlamasına dayanak olarak kullanılmamaktadır. Sonraki bakım çalışmalarını ve risk kararlarını kolaylaştırmak için sonuçları incelenebilir yapılandırma ve günlük kanıtlarıyla açıklayın ve test edilmeyen kapsamı açıkça belirtin.
Kaynaklar:NIST SP800-82r3 OT Güvenlik Kılavuzu;Feichang yönetilebilir anahtar ayrıntıları. Şekiller genel prensip şemalarıdır; güvenlik sertifikası, gerçek test veya saldırı kılavuzu değildir.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2022-08-02. Kaynağın son güncellenme tarihi: 2026-10-13T17:34:48+08:00. Çince kaynağı okuyun
