


Seri sunucular; sayaçlardan, ölçüm cihazlarından veya PLC'lerden gelen seri verilerin Ethernet ağına aktarılmasını sağlar, ancak “ağa bağlanabilmek”, “zaten güvenli olmak” anlamına gelmez. Güvenilir bir çözüm aynı anda üç soruyu yanıtlamalıdır: Cihaza kimler bağlanabilir, verilerin geçtiği bağlantının şifrelenmesi gerekiyor mu ve sorunlar zamanında tespit edilip güvenli biçimde giderilebilir mi? Yalnızca bir parola belirlemekle yetinemezsiniz; ayrıca bir cihazın “endüstriyel sınıf” olarak tanımlanmasının, ağ saldırılarına otomatik olarak dayanabileceği anlamına geldiğini varsayamazsınız.
1. Önce verilerin gerçekte nasıl iletildiğini anlayın
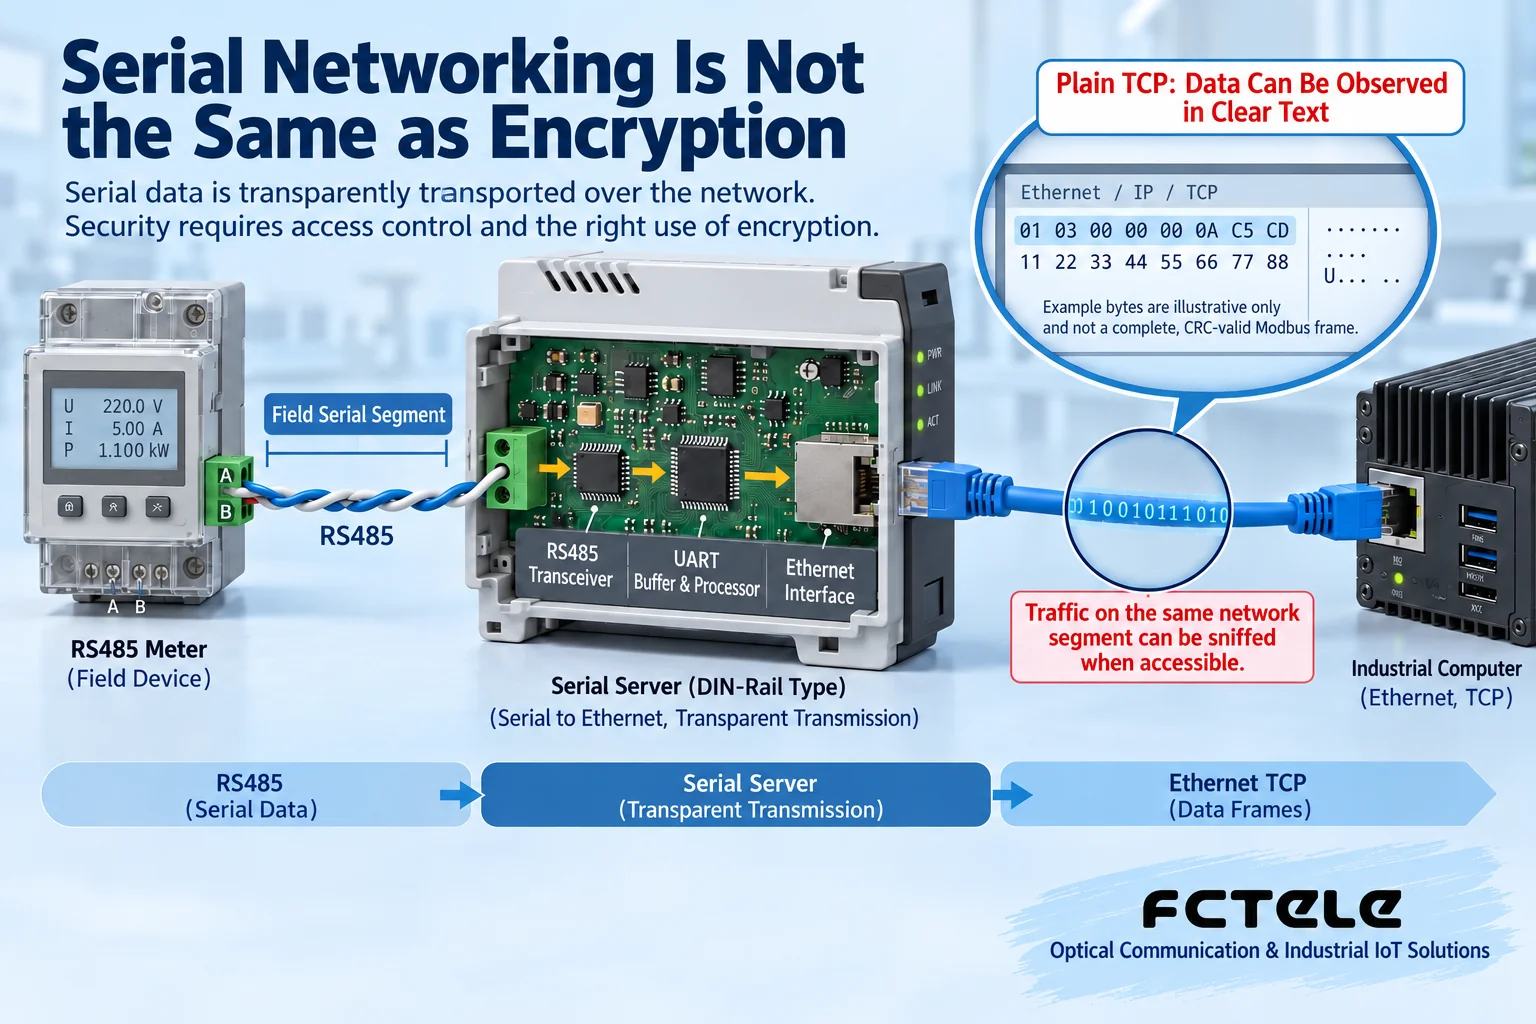
Bir sayacın okumaları RS485 üzerinden gönderdiğini varsayalım. RS485, elektrik sinyallerinin kablolar üzerinde nasıl iletildiğini belirtir; ağ kullanıcısının kimliğini doğrulamaktan sorumlu değildir. Seri sunucu, seri baytları aldıktan sonra yapılandırılmış çerçeveleme koşullarına göre bunları bir TCP veya UDP bağlantısına gönderir; ana bilgisayar da okumaları sayacın uygulama protokolüne göre yorumlar. Şeffaf iletim genellikle baytları taşır; her komutun yürütülmeye uygun olup olmadığını değerlendirmez. Okuma istekleri ve parametre değiştirme komutları, saha cihazlarına aynı kanal üzerinden ulaşabilir.
TCP, alıcının baytları sıralı olarak almasına yardımcı olabilir, ancak içeriği otomatik olarak şifreli metne dönüştürmez. Bir cihazın oturum açma parolası genellikle yönetim arayüzünü korur; bu, operasyonel verilerin zaten şifrelenmiş olduğu anlamına gelmez. Seri tarafı, saha LAN'ı, tesisler arası bağlantı ve platform giriş noktası ayrı ayrı kontrol edilmelidir: Bir bölümün korunması, tüm yolun güvenli olduğu anlamına gelmez. Önce gerçek bağlantı yolunu çizin; cihazları, portları, iletişim yönlerini ve yönetim giriş noktalarını açıkça listeleyin. Böylece korumanın nereye yerleştirilmesi gerektiğini belirleyebilirsiniz.
2. Önlemlerin uygun olması için tehditleri ayrı ayrı ele alın
Dinleme, başkalarının görmemesi gereken verileri görmesidir; yetkisiz kontrol, izni olmayan birinin bir cihaza komut göndermesidir; kaynak tükenmesi ise aşırı sayıda bağlantıdan, anormal isteklerden veya hatalı yeniden denemelerden kaynaklanarak normal veri toplamayı olanaksız hâle getirebilir. Kolayca gözden kaçabilen başka bir durum da vardır: Yetkili personelin baud hızını, cihaz adresini veya ağ modunu yanlışlıkla değiştirmesi de iletişim kesintisine yol açabilir. Güvenlik, kötü niyetli davranışları önlemeli ve operasyonel hataları da sınırlandırmalıdır.
Bu nedenle gizlilik, kimlik doğrulama, işlem yetkileri ve kullanılabilirlik birbirinin yerini tutamaz. Şifreleme, bağlantının dinlenmesi riskini azaltabilir, ancak sisteme erişmesine zaten izin verilmiş bir kişinin yanlışlıkla komut göndermesini engelleyemez. Erişim izin listeleri giriş noktalarını sınırlandırır, ancak izin verilen bir bilgisayara zararlı yazılım bulaşmadığını garanti edemez. Bağlantı sayısı sınırları kaynakların tükenmesini önlemeye yardımcı olabilir, ancak ağ segmentasyonunun yerini tutamaz. Her önlemin sınırları vardır ve önlemler birlikte kullanılmalıdır.
3. Önce giriş noktalarını daraltın, ardından en az ayrıcalık ilkesini uygulayın
Seri sunucunun operasyonel veri portlarını ve yönetim sayfasını doğrudan genel ağa açmayın. Sahadaki veri toplama cihazları, ofis terminallerinden ve misafir kablosuz ağlarından ayrılmış, açıkça tanımlanmış bir endüstriyel ağ bölgesine yerleştirilmelidir. VLAN'lar mantıksal ağları ayırabilir, ancak bölgeler arası erişim için yine de yönlendirme, güvenlik duvarları veya diğer erişim kontrol cihazları tarafından uygulanan politikalar gerekir; bölgeler arası trafiği kısıtlamadan yalnızca VLAN'ları ayırmak, izolasyonu tamamlamaz.
Erişim kuralları, tüm ağ kesiminin serbestçe erişmesine izin vermek yerine “belirtilen veri toplama ana bilgisayarı, belirtilen cihazın gerekli portlarına erişir” şeklinde yazılmalıdır. IP izin listeleri yardımcı olur, ancak bir IP adresi bir kişinin kimliği değildir ve hesap kimlik doğrulamasının yerini tutamaz. Yönetim giriş noktaları işletim alanıyla sınırlandırılmalı, ayrı hesaplar ve yeterince güçlü parolalar kullanılmalıdır; cihaz rol ayrımını destekliyorsa salt okunur görüntüleme, yapılandırma değiştirme ve yükseltme yetkilerini birbirinden ayırın. Kullanılmayan hizmetleri kapatın, değişiklik kayıtlarını tutun ve çalışanlar ayrıldığında veya dış kaynak hizmeti sona erdiğinde yetkileri derhâl iptal edin.
4. Şifreli kanallarda koruma kapsamı açıkça belirtilmelidir
TLS, AES ile aynı kategoride tek bir şifreleme algoritması değil, güvenli bir iletişim protokolüdür. Doğru uygulanmış TLS; bağlantıyı korumak için kimlik doğrulamayı, anahtar uzlaşmasını ve kimlik doğrulamalı şifrelemeyi bir araya getirir. TLS'nin desteklenip desteklenmediği, hangi sürümlerin desteklendiği ve sertifikaların nasıl doğrulandığı; belirli model, cihaz yazılımı ve uygulama yazılımı için kontrol edilmelidir. Web üzerinden oturum açarken HTTPS kullanılması, başka bir TCP operasyonel veri portunun otomatik olarak TLS kullandığı anlamına gelmez.
Seri sunucunun kendisinde doğrulanmış bir güvenli operasyonel veri kanalı yoksa, tesisler arası bağlantıları korumak için ağ sınırında uygun bir VPN ağ geçidi kullanılabilir. VPN, özgün ağ verilerini korumalı bir kanal içinde kapsüller; her iki uçtaki ağ geçitleri şifreleme ve şifre çözme işlemlerini gerçekleştirir. Tünelin kapsadığı bölümü korur; seri kablolar, ağ geçidinden önceki ve sonraki LAN'lar ve platform hesapları yine ayrı koruma gerektirir. Ağ geçidinin bulunması, tüm dahili cihazlara sınırsız erişim açılmasını da haklı çıkarmaz.
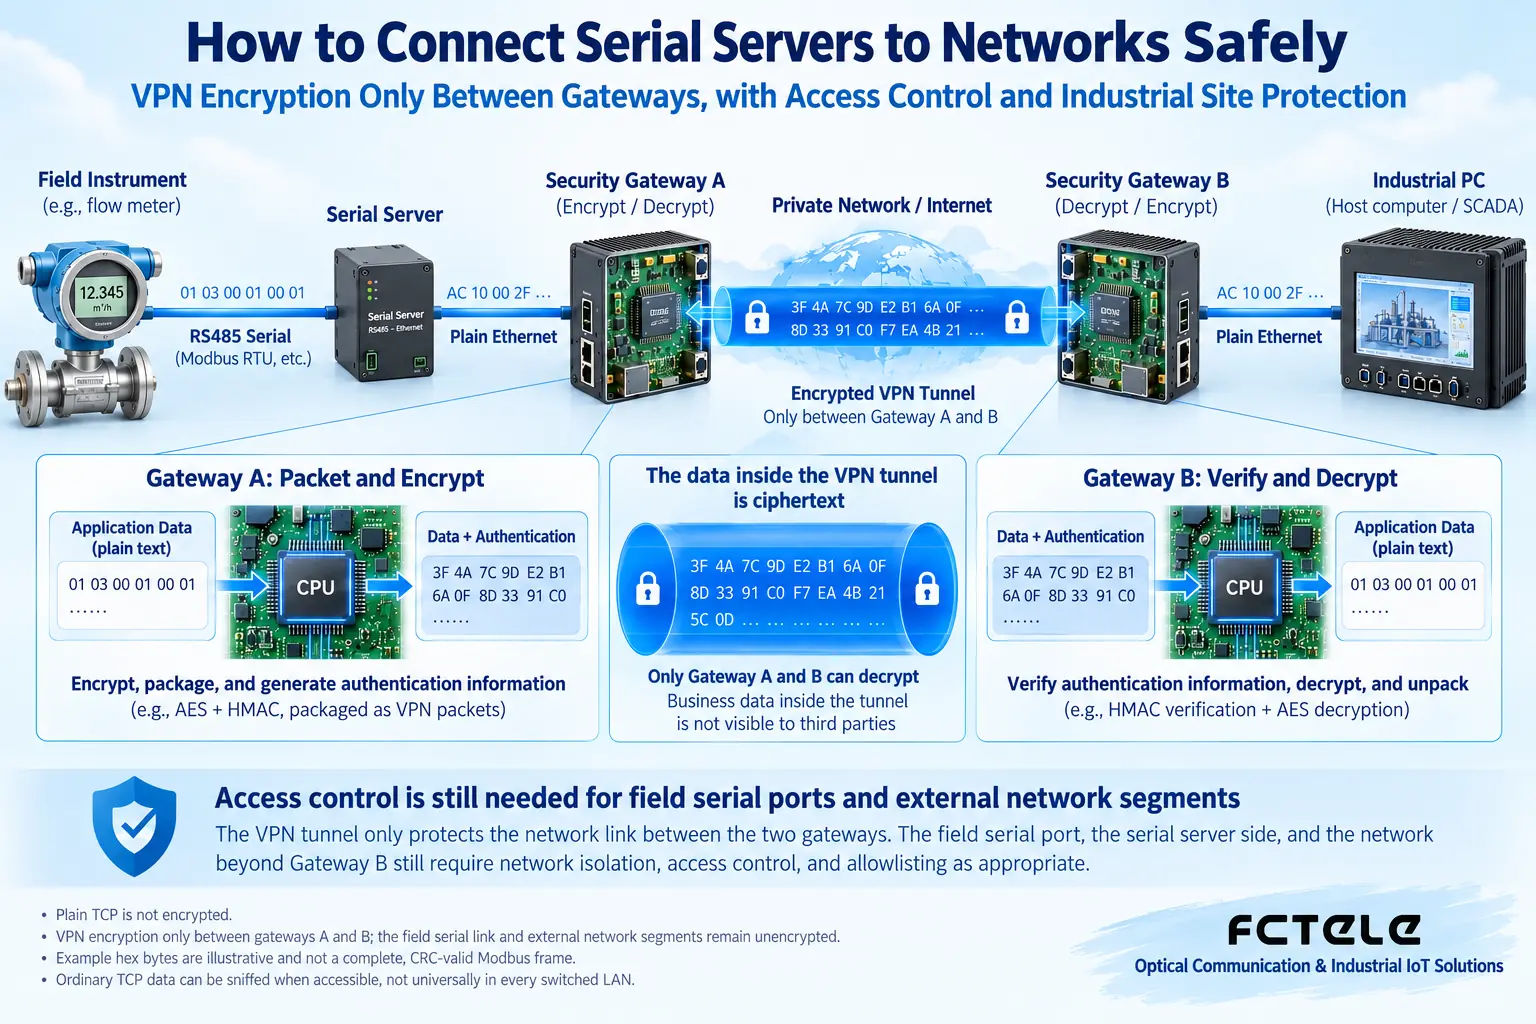
Devreye alma sırasında karşı tarafın kimliği doğrulanmalıdır; yalnızca hataları ortadan kaldırmak için sertifika doğrulaması uzun süre devre dışı bırakılmamalıdır. Anahtarlar ve sertifikalar için saklama, güncelleme ve iptal süreçleri bulunmalı; tüm cihazlar için kullanılan sabit anahtarlar herkese açık yapılandırma dosyalarına yazılmamalıdır. Şifreleme ayrıca ek işlem yükü veya kapsülleme yükü getirir; bu nedenle veri toplama döngüleri, zaman aşımları ve bağlantı kesildikten sonra yeniden bağlanma sahada doğrulanmalıdır. Yalnızca “bağlantı başarılı” kontrolüyle yetinemezsiniz. Kontrol amaçlı hizmetlerde, hatalı komutların tekrar yürütülmesini önlemek için yeniden bağlantı sonrasındaki durum yönetimi de kontrol edilmelidir.
5. CRC neden bir kurcalama önleme aracı değildir?
CRC, aktarım hatalarını tespit etmek için kullanılan bir sağlama toplamı yöntemidir ve gürültü veya hat sorunlarından kaynaklanan veri değişikliklerini kontrol etmeye uygundur. Ancak bir saldırgan verileri değiştirebiliyorsa genellikle ilgili CRC değerini de yeniden hesaplayabilir. Dolayısıyla doğru bir CRC, verilerin güvenilir bir cihazdan geldiği anlamına gelmez; kötü niyetle değiştirilmediğini ise hiç kanıtlamaz. Kriptografik mesaj kimlik doğrulaması, bir anahtarın kullanılmasını gerektirerek anahtarı olmayan birinin geçerli bir sonuç üretmesini zorlaştırır; işlevi sıradan hata kontrolünden farklıdır.
Özgün verilere sabit bir sayıyla yalnızca XOR işlemi uygulamak da güvenilir bir güvenlik çözümü olarak görülmemelidir. Algoritma adları, anahtar uzunlukları veya “kendi geliştirdiğimiz şifreleme” iddiaları, protokol tasarımının ve uygulamasının incelenmesinin yerini tutamaz. Açık bakım mekanizmalarına ve doğrulanabilir uygulama yöntemlerine sahip, olgunlaşmış güvenli kanalları tercih edin; önemli kontrol komutlarını korumak için şifreleme ve sağlama toplamlarını kendiniz bir araya getirmeyin. Şifrelemenin yanı sıra operasyonel sistemler komut yetkilerini, aralıkları ve anormal değerleri de kontrol etmelidir.
6. Feichang ürünleri böyle bir çözüme nasıl uyum sağlar?
Feichang'ın resmî web sitesindeki FCT-081219 ruj tipi endüstriyel ray montajlı seri sunucu, 100 Mbps Ethernet'e bağlantı için isteğe bağlı RS232, RS422 veya RS485 arayüzlerinden birini kullanan tek bir kanalı destekler ve WEB yapılandırması, SNMP yönetimi, erişim kontrolü ve cihaz yazılımı yükseltmesi gibi işlevler sunar. Bu özellikler sırasıyla saha bağlantısına, merkezi yapılandırmaya ve cihaz bakımına yardımcı olur; küçük boyutu ve ray veya duvar montajı, pano içindeki alanın düzenlenmesini kolaylaştırır. Bunlar ağ bağlantısı ve yönetim yetenekleridir; tüm kriptografik güvenlik işlevlerinin bulunduğu sonucuna doğrudan varılmasını sağlamaz.
Şu anda kontrol edilen ürün ayrıntılarında operasyonel veri için TLS, sertifika tabanlı kimlik doğrulama veya VPN sonlandırma yetenekleri açıkça listelenmemektedir; bu nedenle bu makale, söz konusu yetenekleri bu modelin doğrulanmış işlevleri olarak sunmaz. Seçim sırasında sipariş edilen modeli, cihaz yazılımı sürümünü, erişim kontrolünün ayrıntı düzeyini ve devre dışı bırakılabilen hizmetleri Feichang ile teyit edin; ardından harici bir güvenlik ağ geçidiyle birlikte kullanılıp kullanılmayacağına karar verin. Elektriksel koruma, çevre koşullarına uyum ve ağ güvenliği farklı konulardır; yıldırımdan korunma veya geniş sıcaklık aralığı özellikleri, güvenli bir kanalın kanıtı yerine geçmez.
7. Kabul testlerine küçük bir sistemle başlayın
Örneğin, varsayımsal bir tesisin birkaç sayaçtan aldığı okumaları uzaktaki bir veri toplama platformuna göndermek istediğini düşünelim. Önce seri iletişim parametrelerini, cihaz adreslerini ve veri toplama döngüsünü kaydedin; okumaların yerel olarak kararlı olduğunu doğrulayın, ardından operasyonel veri portuna erişimi yalnızca veri toplama ana bilgisayarıyla sınırlandırın. Yönetim arayüzü yalnızca işletim alanına açık olmalıdır. Tesisler arası bölüm, kimliği doğrulanmış güvenli bir kanal üzerinden iletilmeli ve gerçekten gerekli hedeflerle sınırlandırılmalıdır; yalnızca sorun gidermek için tüm güvenlik duvarlarını devre dışı bırakmayın ve tüm portları açmayın.
Kabul testlerinde; yetkili bağlantıların normal şekilde veri toplayabildiği, yetkisiz bağlantıların reddedildiği, normal bir bağlantı kesintisinden sonra toparlanmanın kontrol edilebilir olduğu ve yönetim değişikliklerinin kayıt bıraktığı ayrı ayrı test edilmelidir. Testler bakım zaman aralıklarında ve yetkilendirilmiş cihazlarla yapılmalıdır; üretim ağında gelişigüzel yüksek yoğunluklu tarama veya hizmet reddi testleri gerçekleştirilmemelidir. Anormal bağlantıları, başarısız oturum açma girişimlerini ve veri toplama zaman aşımlarını kontrol edin. Cihaz günlükleri yetersiz olduğunda ağ geçidi, anahtar ve ana bilgisayar kayıtlarını birlikte değerlendirin; aynı olayın izini sürmeyi kolaylaştırmak için saatleri mümkün olduğunca eşzamanlı tutun.
Son olarak yapılandırmayı yedekleyin ve cihaz yazılımı sürümünü, yükseltme kaynağını ve geri alma adımlarını kaydedin. Yamaları önce uygun bir ortamda doğrulayın, ardından yükseltme için bir zaman aralığı planlayın. Acil durum süreci; cihazları izole etme yetkisinin kimde olduğunu, kritik operasyonların nasıl sürdürüleceğini ve bağlantıların ne zaman yeniden kurulacağını belirtmelidir. “Her şeyin bağlantısını kesin” yaklaşımını tüm sahalara uygun standart bir işlem olarak görmeyin. Güvenli seri ağ bağlantısının özü, bir kilit simgesi eklemek değil; kimliği, bağlantıları, yetkileri ve kurtarma sorumluluklarını gerçek veri yolu üzerinde uygulamaktır.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2025-02-18. Kaynağın son revizyon tarihi: 2026-10-13T19:28:50+08:00. Çince kaynağı okuyun
