


Ağ yedekliliği, bir bağlantı, cihaz veya güç kaynağı arızalandıktan sonra iş süreçlerini sürdürmek için kullanılabilir kaynakların kalması anlamına gelir. Yaygın yöntemler arasında kapsayan ağaç veya endüstriyel halka ağı koruması, bağlantı birleştirme, çift cihaz ve ağ geçidi yedekliliği ile bağımsız güç beslemesi ve fiziksel güzergâhlar bulunur. Bunlar farklı arızaları çözer ve tasarımın yerini yalnızca “bir kablo daha bağlamak” alamaz; kabul testleri de yalnızca portun toparlanmasına bakmak yerine iş süreçlerindeki kesinti süresini ölçmelidir.
Bir üretim hattındaki arızadan başlayalım
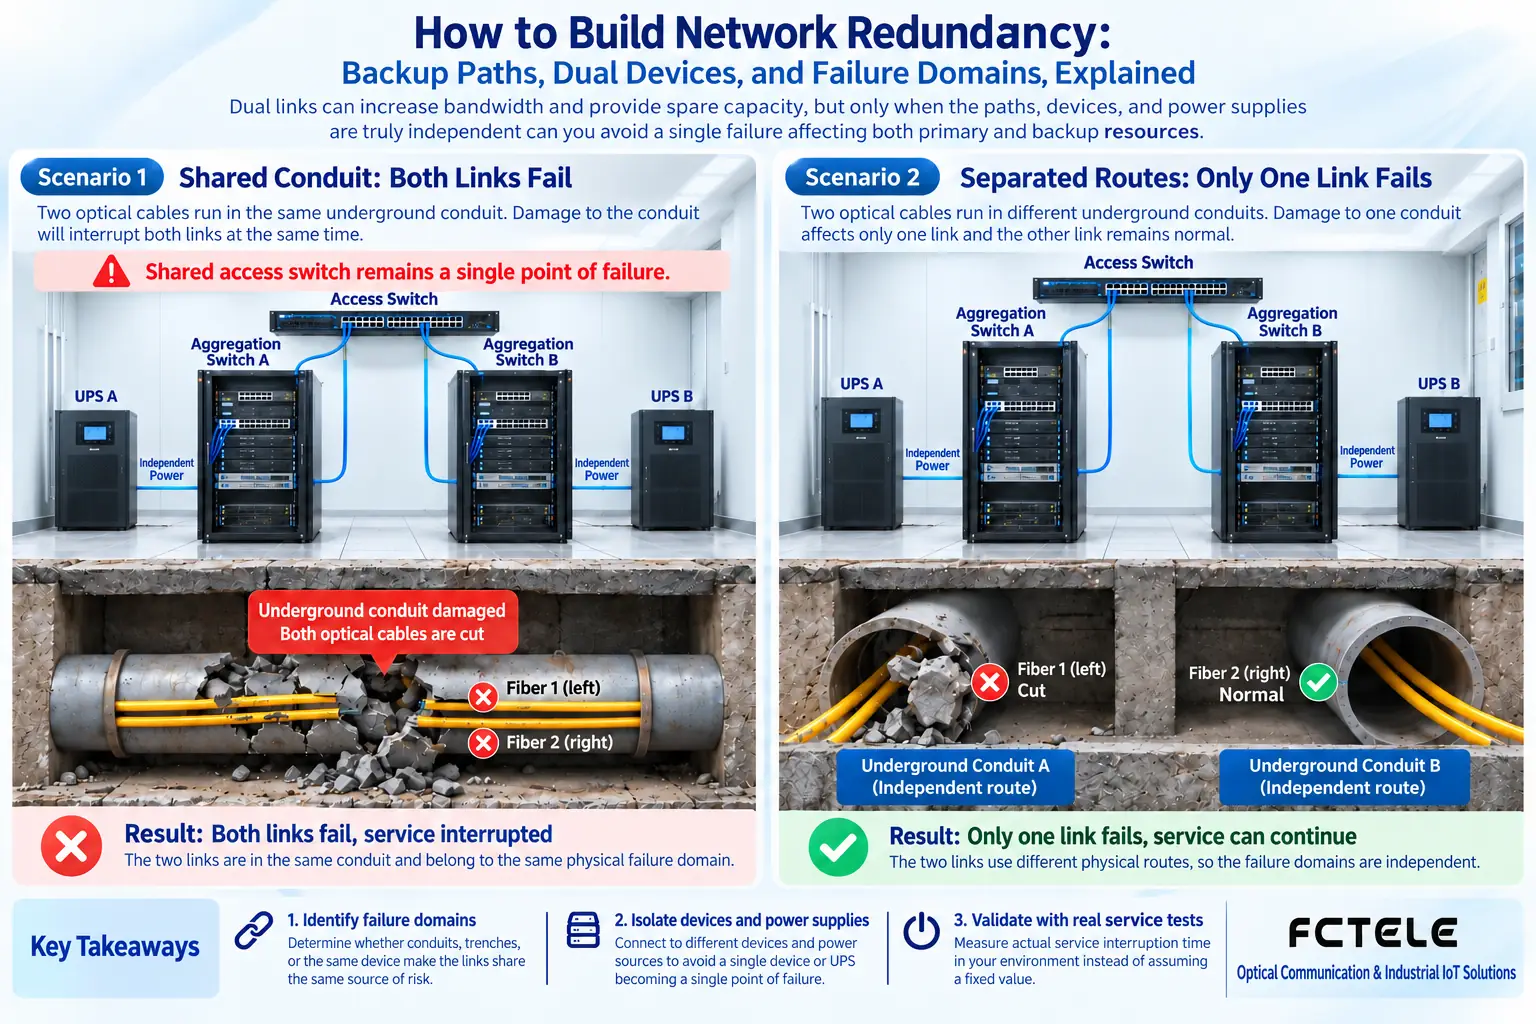
Bir PLC, durum bilgisini bir erişim anahtarı üzerinden izleme sunucusuna gönderir. Tek üst bağlantı fiber kablosu inşaat kazısı sırasında kesilirse PLC, anahtar ve sunucu normal çalışsa bile veriler merkeze ulaşamaz. Başka bir üst bağlantı eklemek bağlantı kesilmesi riskini azaltabilir; ancak her iki fiber kablo aynı kanaldaysa kazı sırasında yine birlikte arızalanırlar. İkisi de aynı toplama anahtarına bağlanıyorsa bu anahtarın enerjisi kesildiğinde ikisi de kullanılamaz hâle gelir. Bu, ortak arıza alanıdır: görünüşte kaynakların iki kopyası vardır, ancak bunlar kendilerini aynı anda etkileyebilecek tek bir zayıf noktayı paylaşır.
Tasarımdan önce izin verilen kesinti süresini, hangi cihazların iletişimi sürdürmesi gerektiğini ve hangi arızaların kapsanacağını listelemelisiniz. Ofis dosya aktarımı ile kapalı çevrim kontrolün toleransları farklıdır ve aynı “ağ toparlanma” değeri, her iki iş süreci türü üzerindeki etkiyi doğrudan temsil edemez.
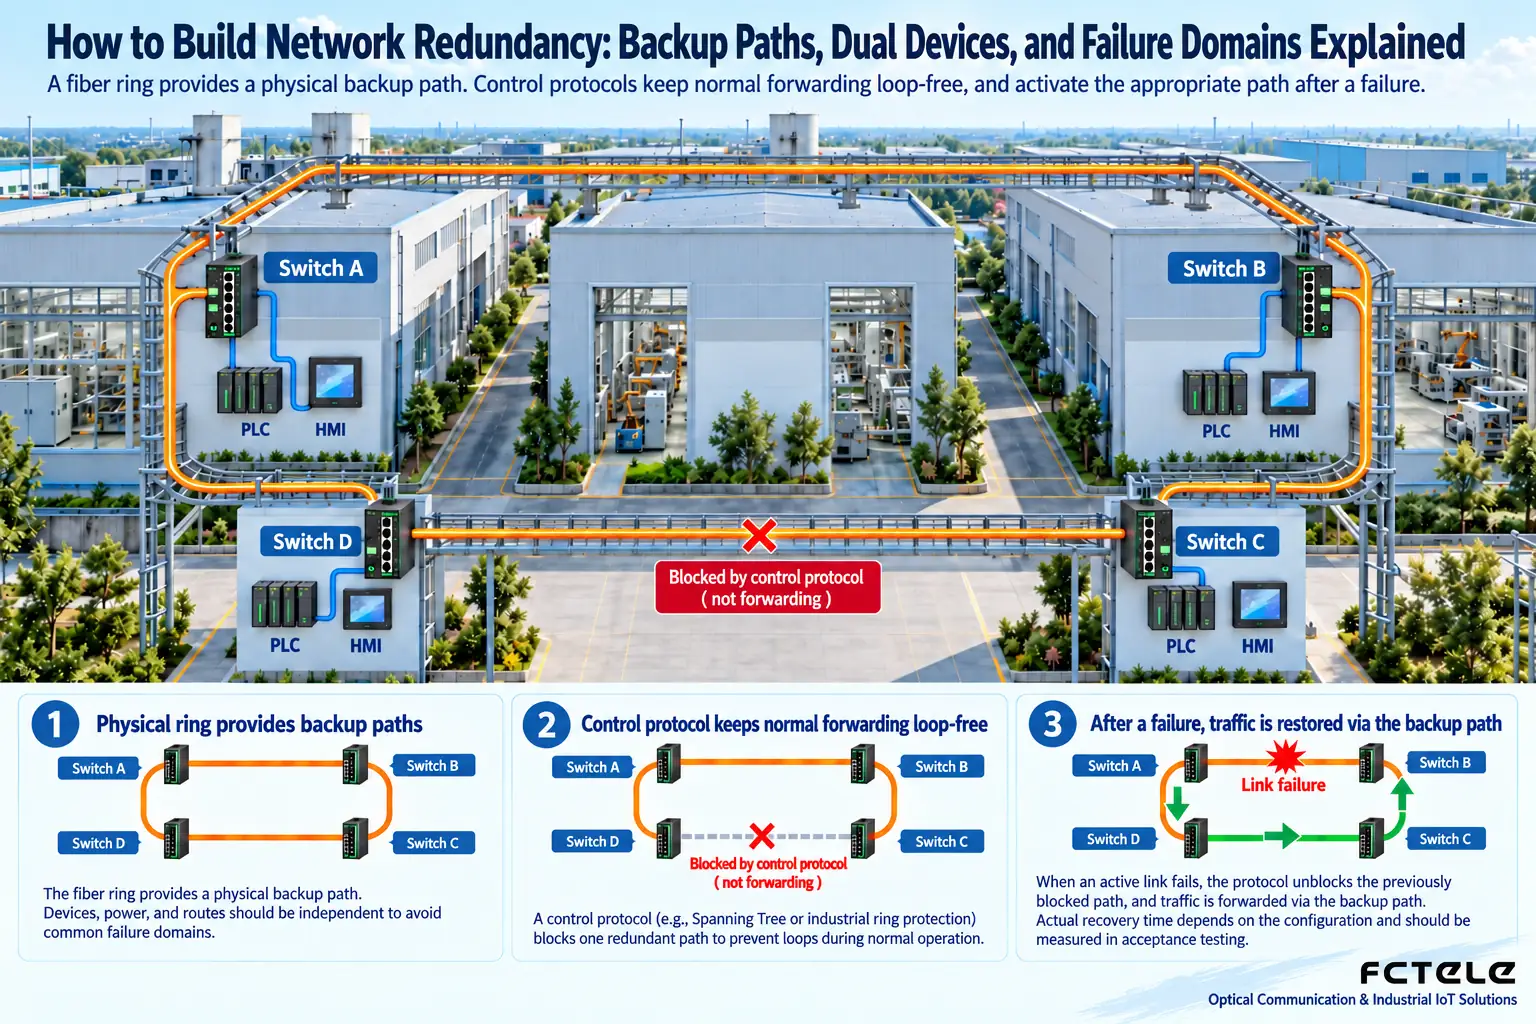
Katman 2 yedek yolları: önce döngüleri önleyin, ardından geçişi ele alın
Sıradan Ethernet anahtarları gelişigüzel bir halka oluşturacak şekilde bağlanırsa yayın çerçeveleri ve hedefi bilinmeyen çerçeveler tekrar tekrar iletilerek bir yayın fırtınası oluşturur. Spanning Tree Protocol, bir kök köprü seçer ve port rollerini hesaplar; böylece yedekli topolojide yalnızca döngüsüz bir iletim yolu kalır. Bir bağlantı arızalandıktan sonra topoloji yeniden hesaplanır ve bazı yedek portlar iletime geçer. RSTP yakınsama mekanizmasını iyileştirir, ancak gerçek kesinti yine de topolojiden, port yapılandırmasından, cihazın uygulama biçiminden ve uç cihaz davranışından etkilenir.
Endüstriyel halka ağı protokolleri de arıza algılama, normal çalışmada döngüleri önleme ve yedek yönü yeniden devreye alma üzerine çalışır. Model seçerken tüm “halka ağı anahtarlarının” karıştırılıp birbirine bağlanabileceğini varsaymak yerine protokol adını, sürümünü, halka düğümü sınırını, birlikte çalışabilirlik kapsamını ve koruma koşullarını doğrulayın. Tanıtımlardaki geçiş süresi genellikle belirli test koşullarına dayanır; projelerde gerçek yük ve iş süreçleriyle doğrulama yapılmalıdır.
Bağlantı birleştirme, çift cihazlar ve ağ geçitleri ayrı ayrı neyi ele alır?
Bağlantı birleştirme birden fazla uyumlu üye bağlantıyı mantıksal bir bağlantıda birleştirir ve bir üye arızalandığında kalan bağlantılar kullanılmaya devam edebilir. Birden fazla trafik akışı farklı üyelere dağıtılabilir, ancak tek bir akış genellikle karma tabanlı dağıtımla sınırlıdır ve tüm üyelerin bant genişliği toplamını kullanamayabilir. Tüm üyeler aynı cihaza bağlandığında birleştirme, o cihazın kendi arızasına karşı koruma sağlamaz; cihazlar arası birleştirme, her iki ucun da ilgili teknolojiyi açıkça desteklemesini gerektirir ve kabloları iki sıradan anahtara takmakla iş tamamlanmış olmaz.
Çift cihazlar işi devralacak başka bir anahtar veya yönlendirici sağlar, ancak uyumlu bağlantı yöntemlerine ve durum işleme mekanizmalarına ihtiyaç duyarlar.Ağ geçidi yedekliliği bir ağ geçidi arızalandığında uç cihazların kullanılabilir bir Katman 3 çıkışına sahip olmaya devam etmesini sağlar; ancak uzak sunucuları otomatik olarak korumaz ve kopmuş bir erişim kablosunu onaramaz. Güç yedekliliği için girişlerin bağımsız güç yollarından gelip gelmediğini kontrol edin; tek bir adaptöre bağlı çift güç terminali hâlâ aynı güç kaynağı arızasından etkilenir.
Çözümün çalıştığını kanıtlamak için arıza enjeksiyonu kullanın
Onaylı bir bakım penceresinde bir üst bağlantının kesilmesini, bir toplama cihazının durmasını ve bir tarafın güç kesintisini simüle edin; kontrol ucunda ve uç cihaz tarafında paket kaybını, bağlantının yeniden kurulmasını ve uygulama alarmlarını kaydedin. Yalnızca sürekli ping göndermekle yetinmeyin: TCP bağlantıları, video akışları ve PLC çevrimsel verileri farklı toparlanma davranışları gösterebilir. Birincil yolu geri yükledikten sonra bağlantının yeniden kararsızlaşıp kararsızlaşmadığını, yollar arasında tekrar tekrar geçiş yapılıp yapılmadığını ve kalan yolun bant genişliğinin en yoğun iş trafiğini taşıyıp taşıyamadığını da kontrol edin.
Yedeklilik; port, kablo, yapılandırma ve bakım maliyetlerini artırır. Arıza senaryolarının koruma mekanizmalarıyla tek tek eşleştirilmesi ve ardından gerekli birleşimin seçilmesi önerilir. Gerçekten anlamlı gösterge, cihazda kaç bağlantının ışığının yandığı değil, “üzerinde uzlaşılan bir arıza meydana geldiğinde hangi iş süreçlerinin hangi kalitede çalışmaya devam edebildiğidir.”
Arızadan toparlanma, ağ dışındaki etkenler nedeniyle de takılabilir
Bağlantı yedek yöne geçmiş olsa da uygulamanın toparlanması yavaş olabilir. Bunun nedeni, uç cihazın hâlâ oturum zaman aşımını, adres tablosu güncellemelerini veya cihazın yeniden bağlanmasını beklemesi olabilir. Ağ ekibi ve kontrol ekibi gözlem noktalarını uyumlu hâle getirmelidir: fiziksel bağlantının kesildiği anı, yedek portun iletime başladığı anı ve ilk geçerli iş verisinin ulaştığı anı kaydedin. Bu üç zaman birbirinin yerine kullanılamaz.
Örneğin, yedek üst bağlantı toparlandıktan sonra bir grup video akışı hâlâ takılıyorsa halka ağı algılama çevrimini sürekli kısaltmak yerine önce yedek bağlantının taşıma kapasitesini kameraların toplam trafiğiyle karşılaştırın; sunucu alımını, çok noktaya yayın yollarını ve önbelleğe almayı kontrol edin. Aşırı hassas algılama, geçici paraziti de arıza olarak değerlendirebilir ve sık sık hatalı geçişlere neden olabilir; bu nedenle saha koşullarına göre hassasiyet ile kararlılık arasında denge kurmanız gerekir.
Sıklıkla gözden kaçan başka bir senaryo da vardır: yedek yol normalde iş trafiği taşımaz ve ancak birincil yol koptuğunda fiber kablonun veya yapılandırmanın uzun süredir sorunlu olduğunu fark edersiniz. Bakım kapsamında yedek kaynakların sağlık durumu düzenli olarak doğrulanmalı ve alarmlar korunmalıdır; yalnızca birincil yol çalışıyor diye yedek yolu göz ardı edemezsiniz. Gerektiğinde, üretimin en yoğun olduğu anda kabloları aniden çekmek yerine kontrollü bakım pencerelerinde dönüşümlü testler yapın.
Topoloji şemaları hem iş trafiği bağlantılarını hem de fiziksel güzergâhları göstermeli; anahtar kabinetlerini, güç dağıtım kaynaklarını, kablo kanallarını ve birincil ve yedek portları işaretlemelidir. İşletme devrinde kök köprüyü veya halka yönetim düğümünü, normal bloklama noktalarını, geçişi tetikleyen koşulları ve geri dönüş stratejisini açıklayın. Böylece bakım personeli, bir cihazı değiştirirken veya bir portu düzenlerken hangi yapılandırmaların tüm koruma alanını etkileyeceğini bilebilir.
Kaynak:Cisco: EtherChannel yük paylaşımı ve yedeklilik. Belirli halka ağı ve çift cihaz işlevleri için projede kullanılan cihazın kılavuzu esas alınır.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2024-11-26. Kaynağın son güncellenme tarihi: 2026-10-13T23:07:12+08:00. Çince kaynağı okuyun
