

html ความปลอดภัยของสวิตช์อุตสาหกรรม: การอนุญาตให้เชื่อมต่อ กฎ และการกู้คืน | FCTELE
                                   +8618758069661 [email protected]
ค้นหาผลิตภัณฑ์ คำแนะนำ: เว้นวรรค = AND, | = OR, ! = NOT

มีคำถามหรือไม่? โทรหาเราวันนี้!

+8618758069661

หรือฝากข้อความถึงเรา

ข้อความออนไลน์

สวิตช์อุตสาหกรรมช่วยรักษาความปลอดภัยเครือข่ายได้อย่างไร: การควบคุมการเข้าใช้งานพอร์ต การปกป้องการจัดการ และการตรวจสอบการกู้คืน

จำนวนการเข้าชม: 76 +2ต้นฉบับโดย FCTELEผู้เขียน: ทีมเทคนิค FCTELE
สรุปภาพรวม

หลักฐานใดแสดงว่ากฎความปลอดภัยของสวิตช์อุตสาหกรรมได้ผล?

ทดสอบความสัมพันธ์ในการสื่อสารที่กำหนดไว้ ทั้งเส้นทางที่อนุญาตและเส้นทางที่ห้าม โดยยังคงช่องทางกู้คืนสำหรับผู้ดูแลระบบไว้ การอนุญาตให้เชื่อมต่อผ่านพอร์ต กฎการส่งต่อ และการจัดการที่มีการป้องกัน รับมือกับภัยคุกคามคนละประเภท VLAN ไม่ได้เข้ารหัสทราฟฟิก และที่อยู่ MAC เพียงอย่างเดียวไม่ใช่หลักฐานยืนยันตัวตนที่รัดกุม ตรวจสอบว่าทุกฟังก์ชันที่เสนอรองรับโดยเฟิร์มแวร์ที่ส่งมอบจริง จากนั้นเก็บรักษาการกำหนดค่าที่ผ่านการทดสอบและบันทึกการกู้คืนภายใต้การควบคุม

สามกลไกและขอบเขตการตรวจสอบติดตามเส้นทางสัญญาณ แล้วตรวจสอบบริการจริง

01บังคับใช้ขอบเขตการสื่อสารของบริการ

Enforce the service boundaryRules select permitted traffic and apply the configured default action.DataRulesPermitDeny / default actionOrder and binding require verification

กฎจะเลือกทราฟฟิกที่อนุญาตและใช้การดำเนินการเริ่มต้นที่กำหนดไว้

02ปกป้องการเข้าถึงของผู้ดูแลระบบ

Protect administrator accessA protected management channel has its own endpoints and authorization.AdminProtected pathDeviceProtection applies to the management endpointsForwarded application traffic is assessed separately

ช่องทางการจัดการที่มีการป้องกันมีอุปกรณ์ปลายทางและการให้สิทธิ์ของตนเอง

03เก็บรักษานโยบายที่สามารถกู้คืนได้

Retain a recoverable policyRunning rules and saved recovery material are separate states.RunningSaveStartConfiguration persistence is a separate stepVerify an approved restart and serviceAn open session only shows present state

กฎที่กำลังใช้งานกับข้อมูลสำหรับการกู้คืนที่บันทึกไว้เป็นสถานะที่แยกจากกัน

ปัดเพื่อเปรียบเทียบแผนภาพทั้งสาม →

ภาพประกอบแนวคิดเพื่อการเรียนรู้ ไม่ใช่รูปคลื่นที่วัดได้ แผนผังการเดินสายติดตั้ง หรือสถาปัตยกรรมภายในของผลิตภัณฑ์รุ่นใดรุ่นหนึ่ง
  • บังคับใช้ขอบเขตการสื่อสารของบริการ

    ทดสอบการสื่อสารที่อนุญาตและการสื่อสารที่ห้ามภายใต้การควบคุม

  • ปกป้องการเข้าถึงของผู้ดูแลระบบ

    ตรวจสอบโปรโตคอลการจัดการที่รองรับจริงและแหล่งที่มาที่อนุญาต

  • เก็บรักษานโยบายที่สามารถกู้คืนได้

    ส่งออกเวอร์ชันที่ผ่านการยอมรับและซ้อมการกู้คืนโดยผู้ได้รับอนุญาต

รายการตรวจสอบการเลือกและการตรวจยืนยันขยายดูรายการตรวจสอบและคู่มือที่เกี่ยวข้อง
รายการตรวจสอบสำหรับบริการนี้และสภาวะการทำงานจริง
รายการตรวจสอบสิ่งที่ต้องยืนยันวิธีตรวจสอบ
บังคับใช้ขอบเขตการสื่อสารของบริการกฎจะเลือกทราฟฟิกที่อนุญาตและใช้การดำเนินการเริ่มต้นที่กำหนดไว้ทดสอบการสื่อสารที่อนุญาตและการสื่อสารที่ห้ามภายใต้การควบคุม
ปกป้องการเข้าถึงของผู้ดูแลระบบช่องทางการจัดการที่มีการป้องกันมีอุปกรณ์ปลายทางและการให้สิทธิ์ของตนเองตรวจสอบโปรโตคอลการจัดการที่รองรับจริงและแหล่งที่มาที่อนุญาต
เก็บรักษานโยบายที่สามารถกู้คืนได้กฎที่กำลังใช้งานกับข้อมูลสำหรับการกู้คืนที่บันทึกไว้เป็นสถานะที่แยกจากกันส่งออกเวอร์ชันที่ผ่านการยอมรับและซ้อมการกู้คืนโดยผู้ได้รับอนุญาต

สวิตช์อุตสาหกรรมสามารถเป็นส่วนหนึ่งของการป้องกันด้านความปลอดภัยได้ แต่ไม่ได้เข้ารหัสข้อมูลโดยอัตโนมัติเมื่อเชื่อมต่อ คุณควรควบคุมแยกกันว่าใครเชื่อมต่อได้ ใครจัดการได้ บริการใดสื่อสารกันได้ และจะกู้คืนอย่างไรหลังเกิดข้อขัดข้อง VLAN การควบคุมการเข้าถึง การเข้ารหัส และการป้องกันทางกายภาพมีบทบาทต่างกัน ต้องตรวจสอบความสามารถที่รองรับโดยเฉพาะจากเอกสารของรุ่น เฟิร์มแวร์ และการกำหนดค่า

อย่าสับสนระหว่างความปลอดภัยกับความเชื่อถือได้ในการทำงาน

ตัวเรือนโลหะ ช่วงอุณหภูมิการทำงานกว้าง และแหล่งจ่ายไฟสำรองซ้ำซ้อน มุ่งรองรับสภาพแวดล้อมหน้างานและความเชื่อถือได้ในการทำงานเป็นหลัก ไม่ได้พิสูจน์ความสามารถในการต้านทานการบุกรุกโดยตรง ความปลอดภัยของเครือข่ายมุ่งเน้นการเข้าถึงโดยไม่ได้รับอนุญาต การกำหนดค่าที่ไม่ถูกต้อง ทราฟฟิกที่เป็นอันตราย และข้อมูลรั่วไหล ทั้งสองด้านเกี่ยวข้องกันแต่ใช้แทนกันไม่ได้ เริ่มจากจัดทำรายการคอนโทรลเลอร์ กล้อง คอมพิวเตอร์บำรุงรักษา และแพลตฟอร์มการจัดการ แล้วระบุว่าอุปกรณ์ใดต้องสื่อสารกัน และอุปกรณ์ใดไม่ควรเชื่อมต่อถึงกัน การกำหนดค่าทั้งหมดหลังจากนั้นควรยึดความสัมพันธ์ในการใช้งานจริงเหล่านี้เป็นหลัก

การอนุญาตให้เชื่อมต่อผ่านพอร์ต: ลดจุดเข้าถึงที่ไม่จำเป็นก่อน

ปิดพอร์ตที่ไม่ได้ใช้งาน จำกัดจุดที่อนุญาตให้เชื่อมต่อ และกำหนดค่าการยืนยันตัวตนที่พอร์ตหรือมาตรการอนุญาตให้เชื่อมต่ออื่นตามความสามารถของอุปกรณ์ การจำกัด MAC ช่วยลดการเชื่อมต่อตามอำเภอใจได้ แต่ที่อยู่ MAC ไม่ใช่หลักฐานยืนยันตัวตนที่ปลอมแปลงไม่ได้ การใช้ 802.1X ยังต้องอาศัยการรองรับร่วมกันจากอุปกรณ์ปลายทาง เซิร์ฟเวอร์ยืนยันตัวตน และสวิตช์ อุปกรณ์ปลายทางอุตสาหกรรมที่ไม่มีความสามารถในการยืนยันตัวตนต้องมีนโยบายข้อยกเว้นที่ชัดเจน และไม่ควรถือว่าการเปิดใช้การยืนยันตัวตนครอบคลุมทั้งเครือข่ายแล้ว ต้องจัดการตู้หน้างาน ระบบกระจายสายใยแก้วนำแสง และอินเทอร์เฟซสำรองด้วย
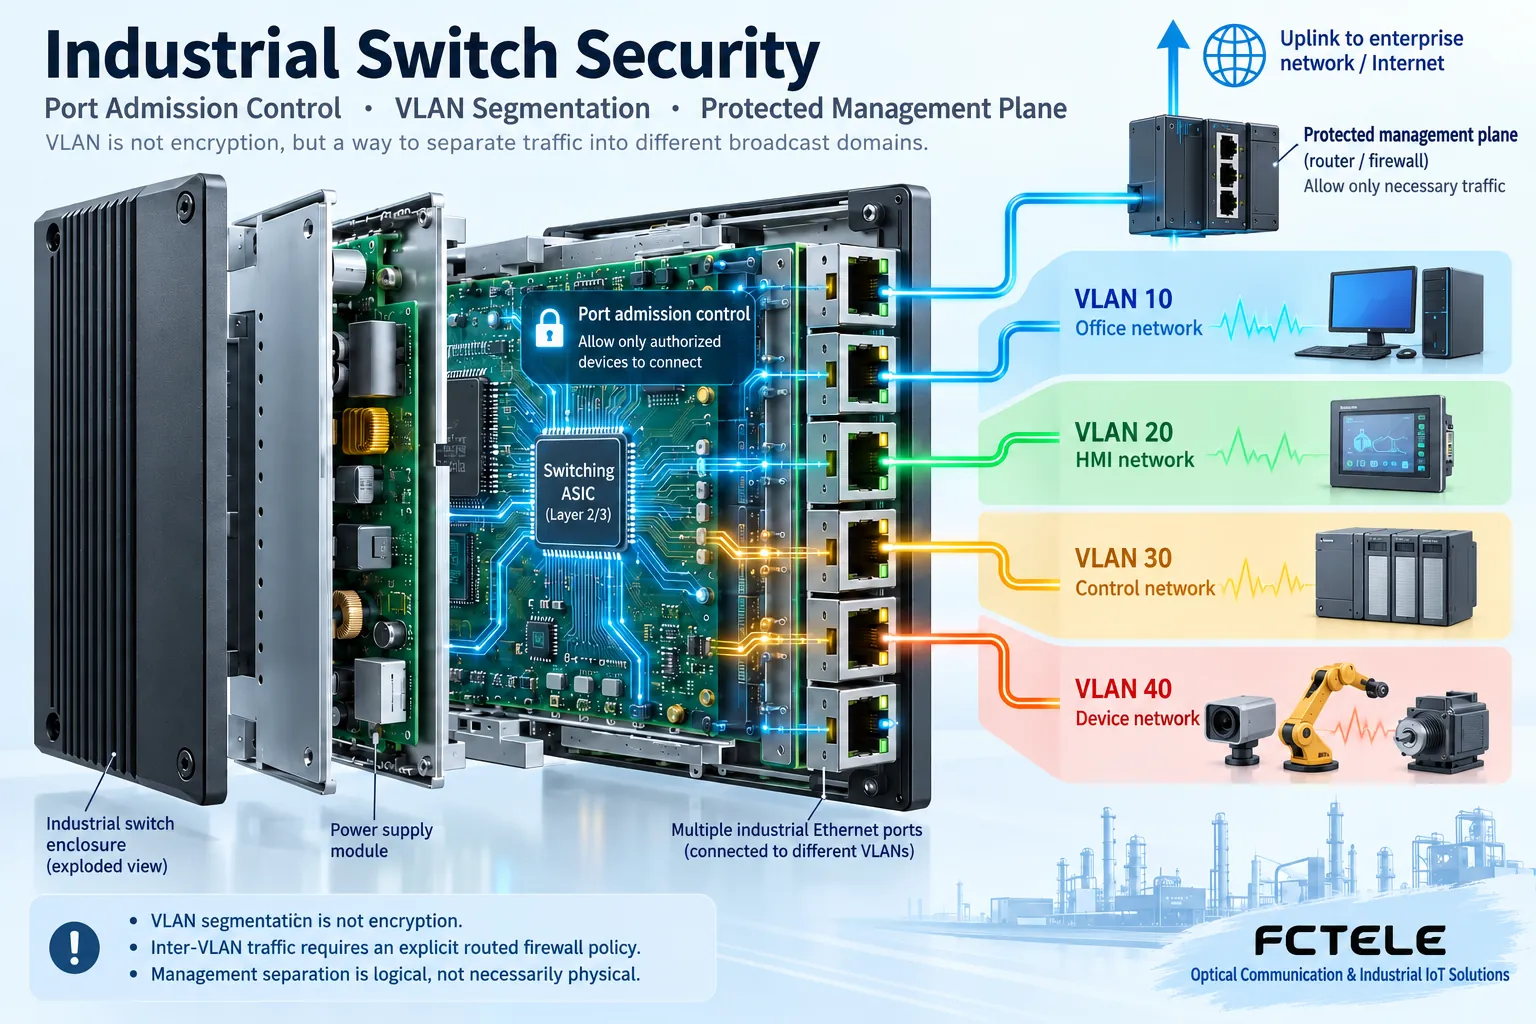
VLAN และการควบคุมการเข้าถึงจำกัดเส้นทางการสื่อสาร ไม่ได้หมายความว่าข้อความได้รับการเข้ารหัสแล้ว

VLAN แบ่งขอบเขต ส่วน ACL จำกัดบริการ

VLAN แยกบริการต่าง ๆ ออกเป็นบรอดแคสต์โดเมน Layer 2 ที่ต่างกัน แต่ไม่ได้ทำให้ข้อมูลเข้ารหัสโดยอัตโนมัติ หากใช้การกำหนดเส้นทางเพื่อให้สื่อสารระหว่างกัน ก็ยังต้องมีกฎการเข้าถึง ACL กรองทราฟฟิกตามที่อยู่ โปรโตคอล หรือพอร์ต เมื่อกำหนดค่า ให้เปิดเฉพาะเส้นทางที่บริการจำเป็นต้องใช้จริง และทดสอบทั้งกรณีที่อนุญาตและปฏิเสธ โปรโตคอลควบคุมอุตสาหกรรมอาจใช้หลายพอร์ตหรือเป็นฝ่ายเริ่มเชื่อมต่อกลับ จึงไม่สามารถเขียนกฎโดยอาศัยเพียงชื่อได้ เมื่อเกี่ยวข้องกับเครือข่ายควบคุมที่สำคัญ ควรใช้งานร่วมกับไฟร์วอลล์ การแยกโซน และมาตรการเฝ้าติดตามอย่างเป็นระบบ

ปกป้องระนาบการจัดการ อย่าปล่อยรหัสผ่านไว้เป็นค่าเริ่มต้น

ระนาบการจัดการเป็นจุดเข้าถึงสำหรับเปลี่ยนการกำหนดค่าอุปกรณ์ จึงควรแยกออกจากทราฟฟิกบริการทั่วไป พร้อมจำกัดแหล่งที่มาและบุคลากรที่เข้าถึงได้ หากรุ่นนั้นรองรับ ให้เลือกใช้โปรโตคอลการจัดการที่มีการป้องกันเป็นหลัก ปิดบริการรุ่นเก่าที่ไม่ได้ใช้งาน และแยกบัญชีกับสิทธิ์การใช้งาน การบำรุงรักษาต้องครอบคลุมการปรับปรุงรหัสผ่าน ใบรับรอง การซิงโครไนซ์เวลา การเก็บรักษาบันทึก และการตรวจสอบแหล่งที่มาของเฟิร์มแวร์ด้วย การเข้ารหัสโปรโตคอลการจัดการกับการเข้ารหัสข้อความของบริการเป็นคนละเรื่องและต้องไม่สับสนกัน
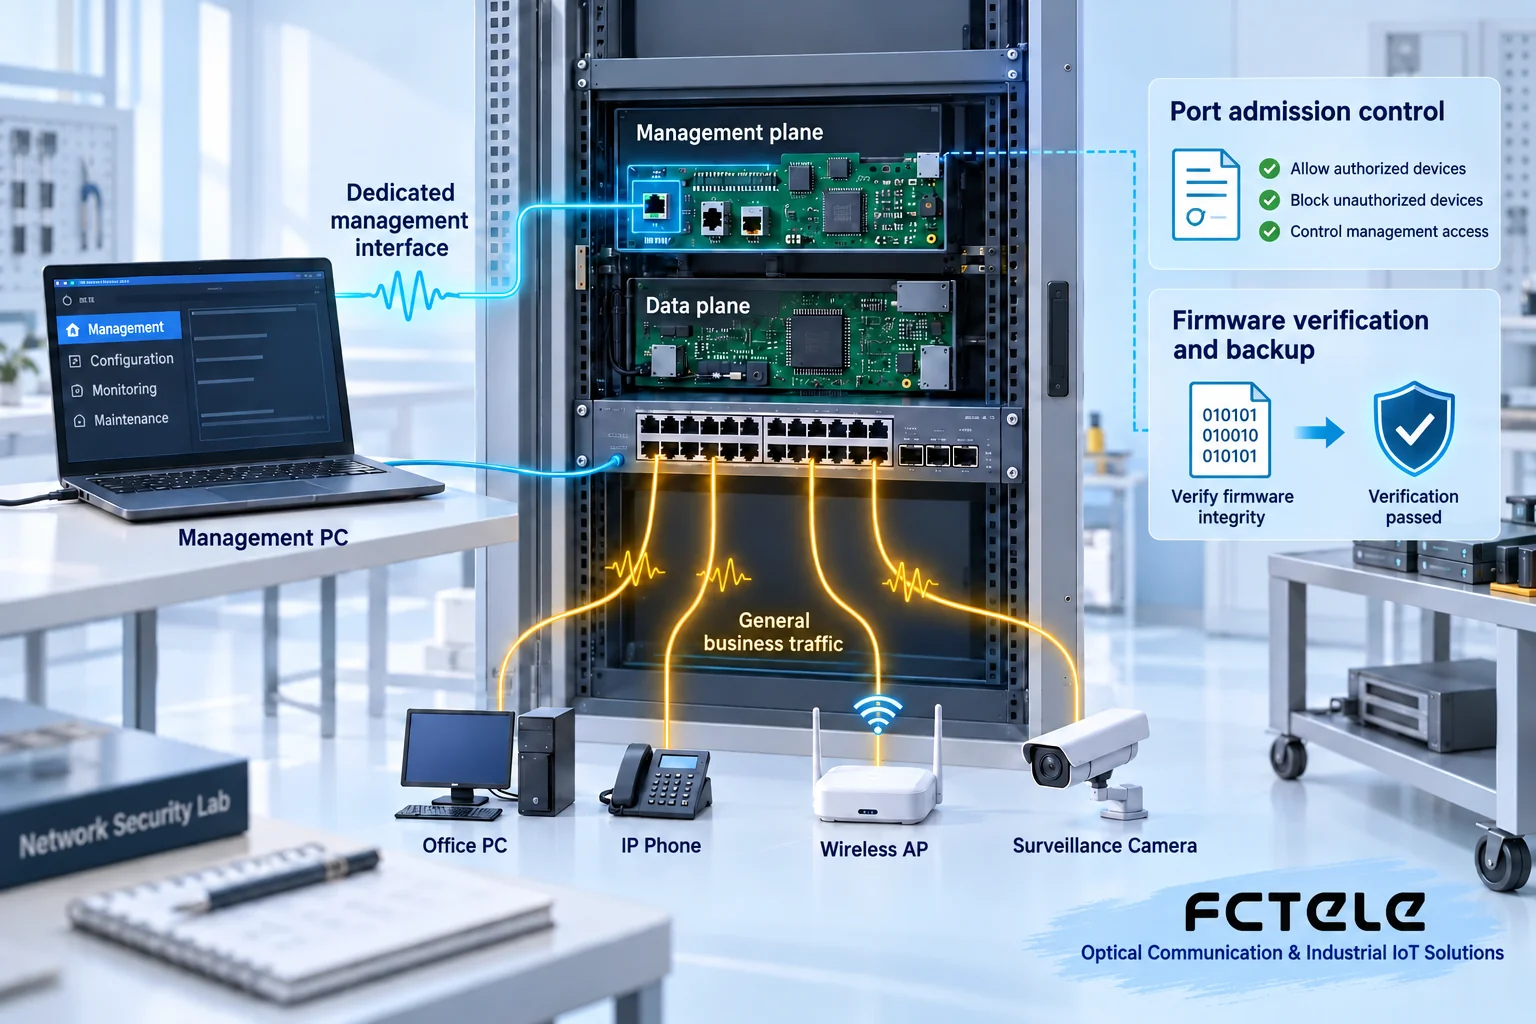
จุดเข้าถึงเพื่อการจัดการ การสำรองข้อมูลการกำหนดค่า และการตรวจสอบการกู้คืนร่วมกันกำหนดขอบเขตการบำรุงรักษา ฟังก์ชันเฉพาะขึ้นอยู่กับความสามารถที่อุปกรณ์รองรับ

ต้องตรวจสอบการป้องกันด้วยการทดสอบจริง

ใช้อุปกรณ์ปลายทางที่ได้รับอนุญาตเพื่อยืนยันว่าบริการด้านการผลิตยังคงพร้อมใช้งานอย่างต่อเนื่อง จากนั้นใช้อุปกรณ์ทดสอบภายใต้การควบคุมเพื่อยืนยันว่าเส้นทางที่ห้ามถูกบล็อกจริง ทดสอบการควบคุมบรอดแคสต์สตอร์ม การสำรองข้อมูลการกำหนดค่า การกู้คืนหลังไฟดับ และสิทธิ์ของผู้ดูแลระบบ พร้อมบันทึกเวอร์ชันการกำหนดค่าและประวัติการดำเนินงาน ก่อนเปลี่ยน ACL หรือ VLAN ให้เตรียมวิธีย้อนกลับ เพื่อไม่ให้การกำหนดค่าความปลอดภัยตัดช่องทางบำรุงรักษาไปด้วย สวิตช์ไม่สามารถทดแทนแพตช์ของอุปกรณ์ปลายทาง การยืนยันตัวตนของแอปพลิเคชัน หรือการสำรองข้อมูลได้ โซลูชันที่ใช้งานได้จริงต้องอาศัยบุคลากร อุปกรณ์ และกระบวนการทำงานร่วมกัน

ตัวอย่าง: คอมพิวเตอร์บำรุงรักษาเข้าถึงเฉพาะคอนโทรลเลอร์ที่ได้รับอนุญาต

สมมติว่าในสถานที่เดียวกันมีคอนโทรลเลอร์การผลิต อุปกรณ์ปลายทางวิดีโอ และคอมพิวเตอร์บำรุงรักษา ให้จัดกลุ่มอุปกรณ์ที่ต้องสื่อสารกันก่อน แล้วจึงกำหนด VLAN ขอบเขตการกำหนดเส้นทาง และกฎการเข้าถึง ไม่ใช่เพียงเชื่อมต่ออุปกรณ์ทั้งหมดแล้วคาดหวังให้การยืนยันตัวตนที่พอร์ตกำหนดบริการโดยอัตโนมัติในภายหลัง คอมพิวเตอร์บำรุงรักษาได้รับอนุญาตให้เข้าถึงเฉพาะที่อยู่สำหรับการจัดการที่จำเป็น และอุปกรณ์ปลายทางวิดีโอไม่ควรได้รับสิทธิ์แก้ไขการกำหนดค่าการควบคุมไปด้วย ระหว่างการตรวจสอบ ให้เก็บหลักฐานการเข้าถึงที่อนุญาต รวมทั้งผลที่แสดงว่าเส้นทางที่ห้ามถูกปฏิเสธ การบำรุงรักษาระยะไกลต้องเข้าผ่านจุดเข้าถึงแยกต่างหากที่มีการควบคุม อย่าเปิดพอร์ตจัดการของสวิตช์สู่เครือข่ายสาธารณะโดยตรง เมื่อการบำรุงรักษาชั่วคราวสิ้นสุดลง ให้เพิกถอนบัญชีและกฎชั่วคราว พร้อมปรับปรุงบันทึก

เอกสารอ้างอิงหลักการ:เอกสารทางเทคนิคอย่างเป็นทางการ. แผนภาพโครงสร้างในบทความนี้ไม่ได้แสดงข้อกำหนดเฉพาะของผลิตภัณฑ์ใด เมื่อเลือกรุ่น ให้ตรวจสอบคู่มือของรุ่นนั้น

แปลจากบทความเทคนิคภาษาจีน ต้นฉบับเผยแพร่ครั้งแรก: 2024-11-26 ต้นฉบับแก้ไขล่าสุด: 2026-10-13T19:28:50+08:00. อ่านต้นฉบับภาษาจีน

คำถามที่พบบ่อยในการใช้งานจริง

การเข้าถึงคอนโทรลเลอร์สำเร็จเพียงพอสำหรับการยอมรับ ACL ใหม่หรือไม่?

ไม่เพียงพอ ต้องแสดงด้วยว่าแหล่งที่มาหรือบริการที่ห้ามถูกปฏิเสธ และตรวจสอบลำดับกฎกับการผูกใช้กฎ คงเส้นทางกู้คืนที่ได้รับอนุมัติให้พร้อมใช้งานขณะตรวจสอบบริการด้านการผลิต

หน้าจัดการที่เข้ารหัสทำให้ทราฟฟิกที่ผ่านสวิตช์ได้รับการเข้ารหัสด้วยหรือไม่?

ไม่ การเข้ารหัสการจัดการปกป้องเฉพาะเซสชันนั้น ทราฟฟิกของคอนโทรลเลอร์และกล้องที่ส่งต่อผ่านสวิตช์ต้องมีการป้องกันระดับแอปพลิเคชันหรือเครือข่ายที่เหมาะสมของตนเอง ไม่ได้รับการเข้ารหัสตามหน้าล็อกอินไปด้วย

การเปลี่ยนแปลงสิทธิ์เข้าถึงชั่วคราวเพื่อการบำรุงรักษาควรทิ้งหลักฐานใดไว้?

บันทึกแหล่งที่มา บริการ และวันเวลาหมดอายุที่ได้รับอนุมัติ จากนั้นลบสิทธิ์ชั่วคราวและจัดทำข้อมูลสำรองภายใต้การควบคุมที่ผ่านการตรวจสอบแล้ว บัญชีชั่วคราวที่ถูกปล่อยทิ้งไว้อาจคงอยู่เกินช่วงเวลาบำรุงรักษา

แหล่งข้อมูลและขอบเขตการนำไปใช้

เนื้อหาเพิ่มเติมเหล่านี้อธิบายกลไกทั่วไป คุณสมบัติที่รองรับ รายละเอียดการเชื่อมต่อ และเกณฑ์การตรวจรับต้องตรวจยืนยันกับอุปกรณ์ ซอฟต์แวร์ และสภาวะการทำงานจริง แผนภาพไม่ใช่ผลการวัดหรือหลักฐานการรับรอง

แชร์บทความนี้