


Endüstriyel anahtarlar güvenlik korumasında rol alabilir, ancak bağlandıklarında verileri otomatik olarak şifrelemezler. Kimin bağlanabileceğini, kimin yönetebileceğini, hangi servislerin iletişim kurabileceğini ve arıza sonrasında nasıl kurtarma yapılacağını ayrı ayrı kontrol etmelisiniz. VLAN'ların, erişim kontrolünün, şifrelemenin ve fiziksel korumanın rolleri farklıdır; desteklenen belirli yetenekler model, aygıt yazılımı ve yapılandırma belgelerinden kontrol edilmelidir.
Güvenlik ile güvenilirliği karıştırmayın
Metal muhafaza, geniş sıcaklık aralığı ve yedekli güç kaynağı esas olarak saha koşullarına ve işletim güvenilirliğine yöneliktir; yetkisiz girişlere karşı dayanıklılığı doğrudan kanıtlamazlar. Ağ güvenliği; yetkisiz erişime, hatalı yapılandırmaya, kötü amaçlı trafiğe ve veri sızıntısına odaklanır. Bu iki konu birbiriyle ilişkilidir, ancak birbirlerinin yerini alamazlar. Önce denetleyicileri, kameraları, bakım bilgisayarlarını ve yönetim platformlarını listeleyin; hangilerinin birbiriyle iletişim kurması gerektiğini ve hangilerinin birbirine bağlanmaması gerektiğini işaretleyin. Sonraki tüm yapılandırmalar bu gerçek iş ilişkileri temelinde oluşturulmalıdır.
Port erişim kabulü: önce gereksiz giriş noktalarını azaltın
Kullanılmayan portları kapatın, erişim konumlarını sınırlayın ve cihazın yeteneklerine göre port kimlik doğrulamasını veya diğer erişim kabul önlemlerini yapılandırın. MAC sınırlamaları gelişigüzel bağlantıları azaltabilir, ancak MAC adresi taklit edilemez bir kimlik bilgisi değildir. 802.1X kullanımı da uç noktanın, kimlik doğrulama sunucusunun ve anahtarın birlikte destek sağlamasını gerektirir; kimlik doğrulama yeteneği olmayan endüstriyel uç noktalar için açık bir istisna politikası gerekir ve kimlik doğrulamayı etkinleştirmenin tüm ağı kapsadığı varsayılamaz. Saha kabinleri, fiber dağıtımı ve yedek arayüzler de yönetilmelidir.
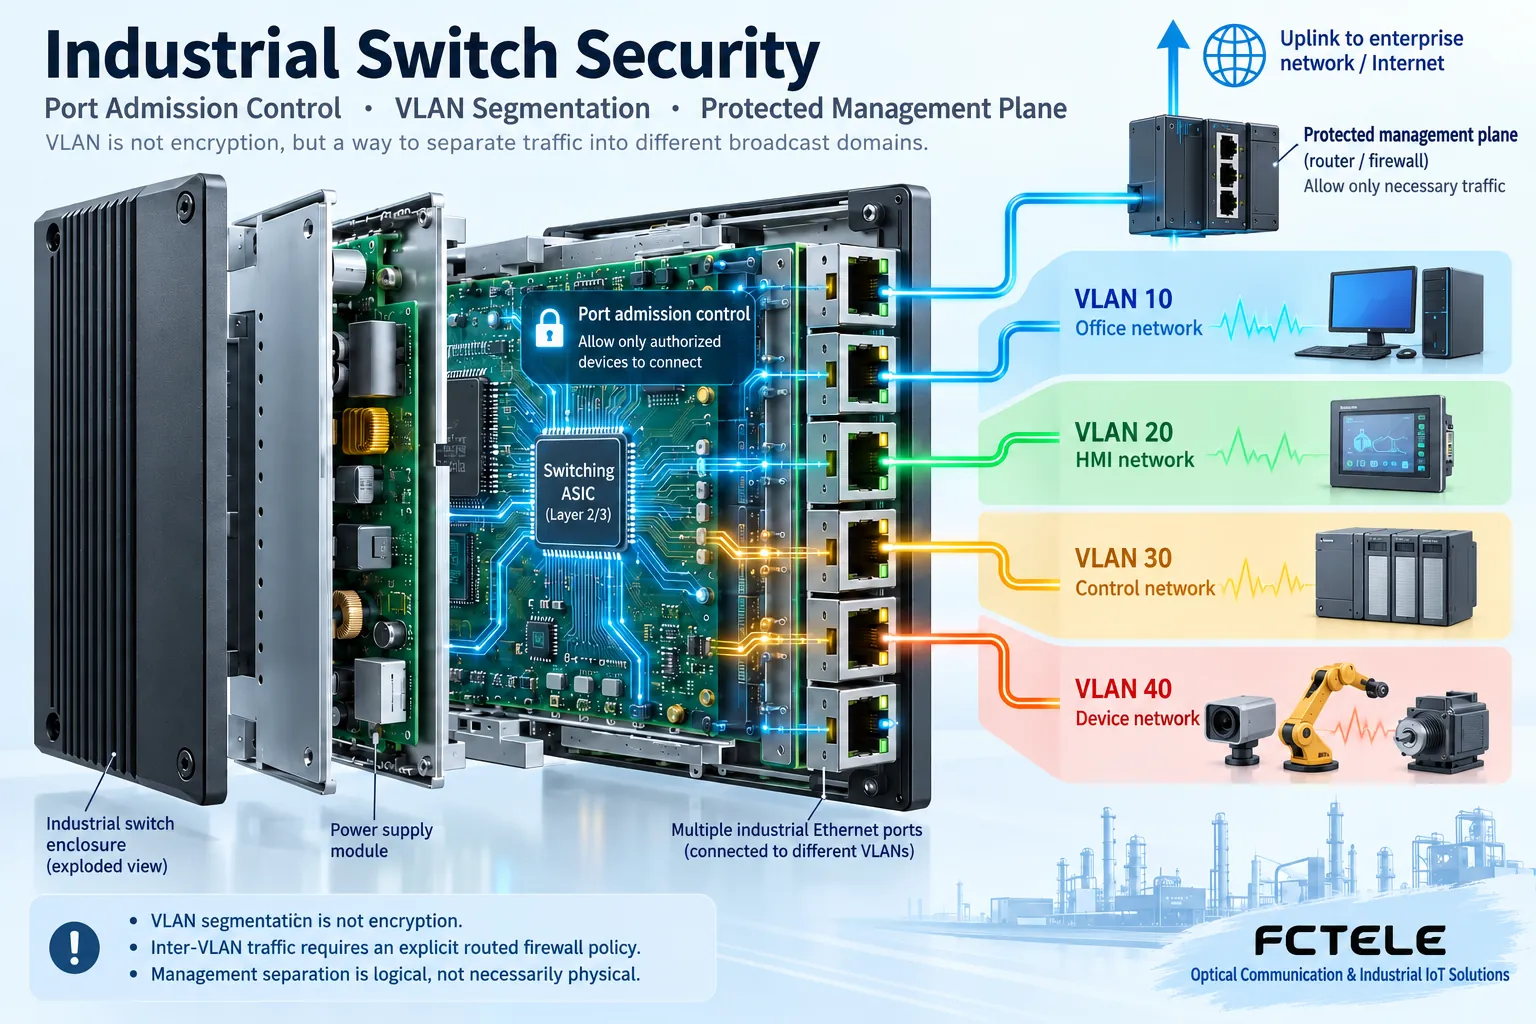
VLAN'lar sınırları ayırır, ACL'ler servisleri sınırlar
VLAN'lar farklı servisleri farklı Katman 2 yayın etki alanlarına ayırır, ancak bu nedenle veriler otomatik olarak şifrelenmez; karşılıklı iletişim için yönlendirme kullanılıyorsa erişim kuralları yine gereklidir. ACL'ler trafiği adrese, protokole veya porta göre filtreler. Bunları yapılandırırken yalnızca servislerin gerçekten ihtiyaç duyduğu yollara izin verin ve hem izin verilen hem de reddedilen durumları test edin. Endüstriyel kontrol protokolleri birden fazla port kullanabilir veya kendileri geri bağlantı başlatabilir; bu nedenle yalnızca ada dayanarak kural yazamazsınız. Kritik kontrol ağları söz konusu olduğunda bunlar; güvenlik duvarları, bölge ayrımı ve izleme önlemleriyle birlikte bir sistem oluşturmalıdır.
Yönetim düzlemini koruyun; parolaları varsayılan durumda bırakmayın
Yönetim düzlemi, cihaz yapılandırmasını değiştirmek için giriş noktasıdır ve erişim kaynakları ile erişebilecek personel sınırlandırılarak normal servis trafiğinden ayrılmalıdır. Model destekliyorsa korumalı yönetim protokollerini tercih edin, kullanılmayan eski servisleri devre dışı bırakın ve ayrı hesaplar ile yetkiler oluşturun. Parola güncellemeleri, sertifikalar, zaman senkronizasyonu, günlüklerin saklanması ve aygıt yazılımı kaynağının doğrulanması da bakım kapsamına alınmalıdır. Yönetim protokolünün şifreli olması ile servis mesajlarının şifreli olması iki farklı konudur ve karıştırılmamalıdır.
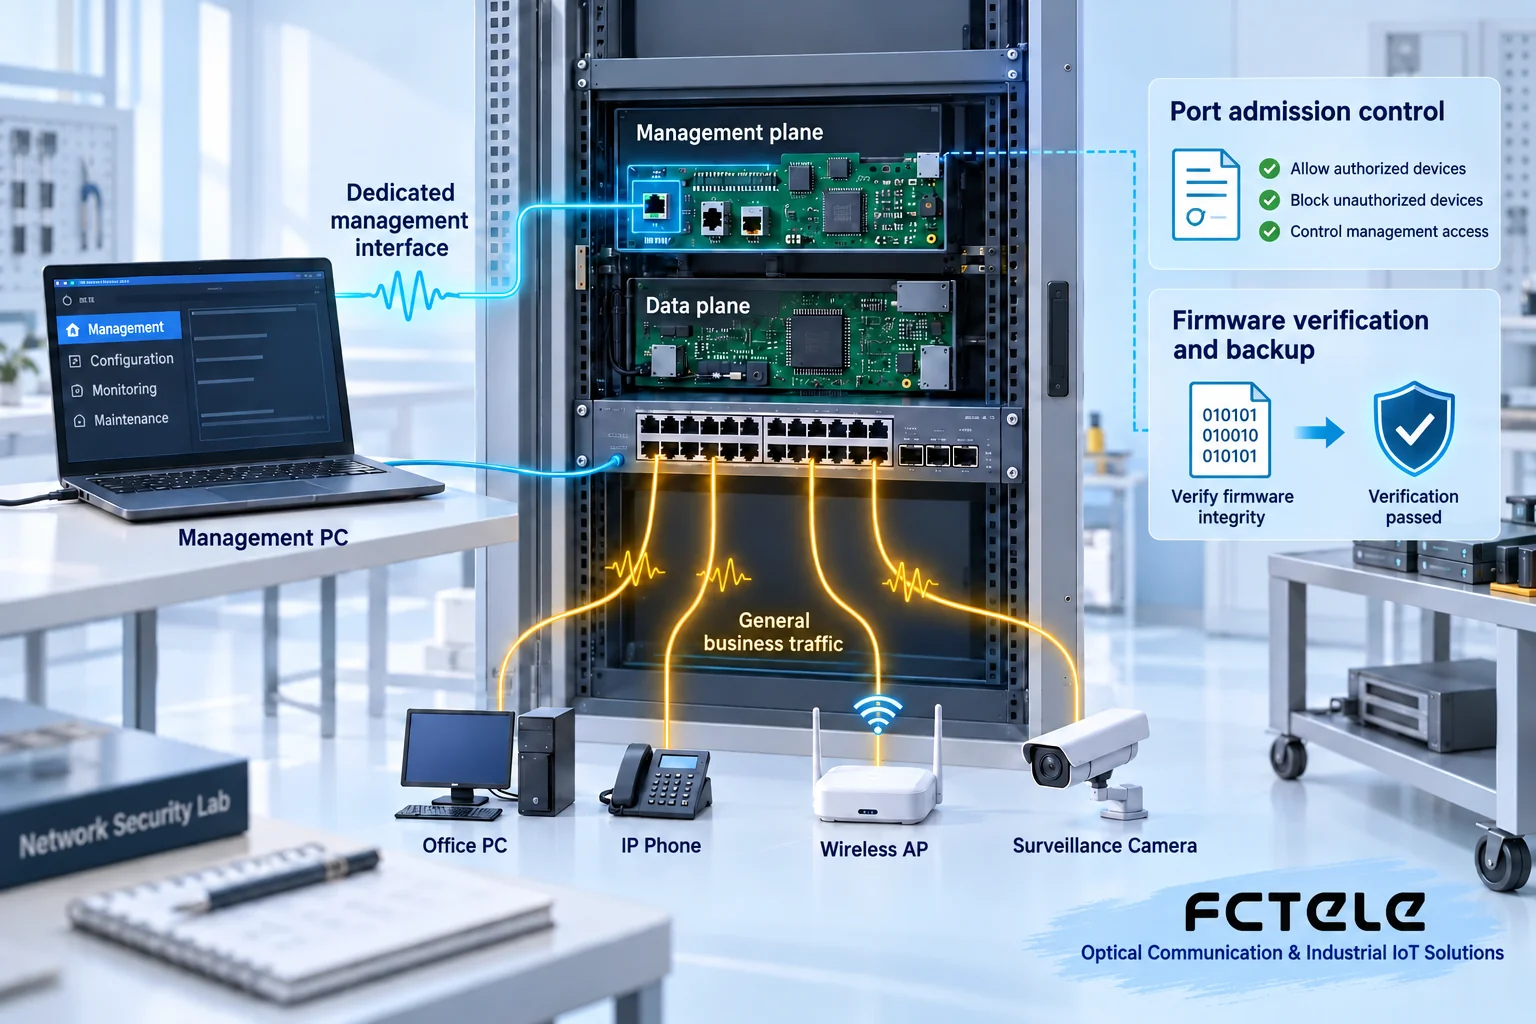
Koruma fiilen doğrulanmalıdır
Üretim servislerinin kesintisiz kullanılabilir kaldığını doğrulamak için izin verilen uç noktaları kullanın; ardından yasaklanan yolların gerçekten engellendiğini doğrulamak için kontrollü test cihazlarını kullanın. Yayın fırtınası kontrolünü, yapılandırma yedeklemesini, güç kesintisi sonrası kurtarmayı ve yönetici yetkilerini test edin; yapılandırma sürümlerini ve işlem kayıtlarını saklayın. ACL'leri veya VLAN'ları değiştirmeden önce, güvenlik yapılandırmasının bakım kanalını da kesmesini önlemek için bir geri alma yöntemi hazırlayın. Anahtarlar; uç nokta yamalarının, uygulama kimlik doğrulamasının veya yedeklerin yerini alamaz. Gerçekten kullanılabilir bir çözüm, insanların, cihazların ve süreçlerin birlikte çalışmasını gerektirir.
Örnek: bakım bilgisayarı yalnızca yetkilendirilmiş denetleyicilere erişir
Aynı sahada üretim denetleyicileri, video uç noktaları ve bir bakım bilgisayarı bulunduğunu varsayalım. Önce iletişim kurması gereken öğeleri gruplara ayırın, ardından VLAN'ları, yönlendirme sınırlarını ve erişim kurallarını belirleyin; tüm cihazları bağlayıp port kimlik doğrulamasının daha sonra servisleri otomatik olarak belirlemesini bekleyemezsiniz. Bakım bilgisayarının yalnızca gerekli yönetim adreslerine erişmesine izin verilir; video uç noktaları bundan dolayı kontrol yapılandırmalarını değiştirme yetkisi kazanmamalıdır. Doğrulama sırasında izin verilen erişimin kanıtlarını saklayın ve yasaklanan yolların reddedildiğini gösteren sonuçları da kaydedin. Uzaktan bakım erişimi bağımsız ve kontrollü bir giriş noktası üzerinden sağlanır; anahtarın yönetim portunu doğrudan genel ağa açmayın. Geçici bakım sona erdikten sonra geçici hesapları ve kuralları kaldırın, kayıtları güncelleyin.
Çalışma prensibi için kaynak:Resmî teknik dokümanlar. Bu makaledeki yapısal şemalar belirli ürün özelliklerini temsil etmez; model seçerken modelin kılavuzunu kontrol edin.
Çince teknik makaleden çevrilmiştir. Kaynağın ilk yayımlanma tarihi: 2024-11-26. Kaynağın son revizyon tarihi: 2026-10-13T19:28:50+08:00. Çince kaynağı okuyun
